Din e-mailadresse er en af de mest faste identifikatorer, du bruger online.
I modsætning til en IP-adresse, der kan ændre sig, eller en browsersession, der kan udløbe, forbliver din primære e-mailadresse ofte den samme i årevis. Den kan være knyttet til dine bankkonti, cloud-lagring, profiler på sociale medier, onlinekøb, nulstilling af adgangskoder og forretningstjenester.
Hver gang du indtaster den adresse på en hjemmeside, udvider du dit digitale fodaftryk.
Hjemmesiden kan gemme den direkte, synkronisere den med en CRM-platform, sende den til en udbyder af e-mailmarkedsføring, inkludere den i analysesystemer eller afsløre den gennem et fremtidigt databrud.
En midlertidig e-mail-adresse er en enkel måde at mindske denne risiko på.
I stedet for at give hver eneste hjemmeside din faste e-mail-adresse kan du bruge en kortvarig engangsadresse til registreringer med lav risiko, bekræftelses-e-mails, downloads, test og andre midlertidige aktiviteter.
Set ud fra et cybersikkerhedsperspektiv er midlertidige e-mailadresser nyttige, fordi de understøtter tre vigtige principper:
- dataminimering
- opdeling i sektioner
- reduktion af angrebsfladen
Denne guide forklarer 10 praktiske grunde til at bruge en midlertidig e-mailadresse, hvordan den forbedrer privatlivet online, og hvornår du bør undgå at bruge en.
Hvad er en midlertidig e-mail-adresse?
En midlertidig e-mail-adresse er en e-mail-indbakke, der er beregnet til kortvarig brug.
Den kan forblive aktiv i:
- et par minutter
- flere timer
- flere dage
- indtil brugeren manuelt sletter den
Afhængigt af udbyderen kan en midlertidig indbakke oprettes automatisk uden krav om:
- en konto
- en adgangskode
- et telefonnummer
- personlige oplysninger
Midlertidige e-mailadresser er også kendt under navnene:
- temp-mail
- engangs-e-mail
- engangs-e-mail
- engangs-e-mailadresse
- midlertidig indbakke
Formålet er ikke at erstatte din normale e-mail-konto.
I stedet giver en midlertidig e-mail-adresse dig et ekstra lag mellem din permanente digitale identitet og websteder, der ikke har brug for langvarig adgang til dine kontaktoplysninger.
Hvorfor er din e-mail-adresse vigtig for onlineprivatlivet?
En e-mail-adresse kan virke harmløs, men den er yderst nyttig som identifikator.
Virksomheder bruger ofte e-mail-adresser til at sammenkæde brugeraktivitet på tværs af:
- hjemmesider
- enheder
- applikationer
- marketingplatforme
- kundedatabaser
- annonceringssystemer
En fast e-mailadresse kan også dukke op i lækkede databaser efter en sikkerhedshændelse.
Hackere kan derefter kombinere adressen med andre oplysninger, såsom:
E-mailadresse
+
Adgangskode-hashes
+
Telefonnumre
+
Brugernavne
+
Købshistorik
+
IP-logfiler
Jo oftere du bruger den samme adresse, jo større er risikoen for, at disse oplysninger indsamles eller afsløres.
Midlertidige e-mailadresser begrænser denne risiko ved at oprette engangsidentiteter til interaktioner, der ikke kræver din faste indbakke.
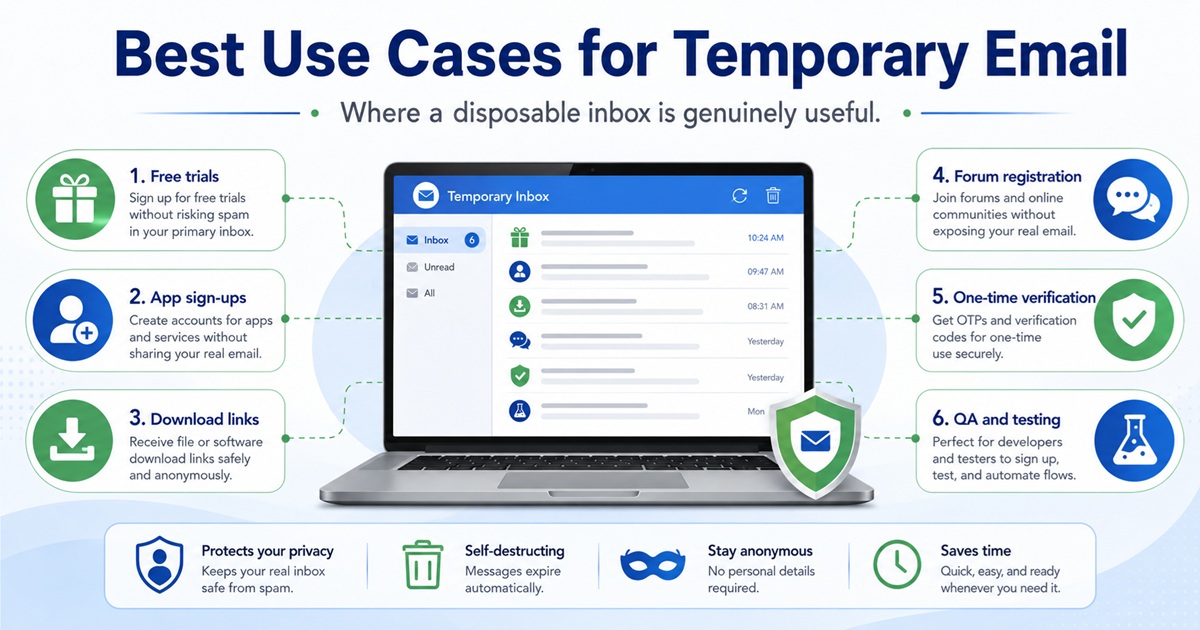
1. Reducer spam i din primære indbakke
Spam er en af de mest almindelige årsager til, at folk bruger midlertidige e-mailadresser.
Mange hjemmesider kræver en e-mailadresse, før besøgende kan:
- downloade en fil
- få adgang til en rabatkupon
- læse indhold, der er beskyttet med adgangskode
- tilmelde sig et nyhedsbrev
- starte en gratis prøveperiode
- oprette en grundlæggende konto
Når registreringen er afsluttet, kan hjemmesiden fortsætte med at sende markedsføringsbeskeder.
Disse meddelelser kan omfatte:
- kampagner
- produktopdateringer
- påmindelser om forladte indkøbskurve
- nyhedsbreve
- partnertilbud
- automatiserede salgsserier
Ved at bruge en midlertidig e-mailadresse holder du disse meddelelser ude af din primære indbakke.
Når du ikke længere har brug for den midlertidige adresse, holder du blot op med at bruge den.
I stedet for konstant at afmelde nyhedsbreve forhindrer du fra starten, at den uønskede kommunikation når frem til din faste konto.
2. Beskyt din rigtige e-mailadresse
Din primære e-mailadresse bør behandles som værdifuld identitetsinformation.
For mange brugere er den knyttet til vigtige tjenester, herunder:
- finansielle platforme
- sociale netværk
- gendannelse af adgangskoder
- cloud-opbevaring
- onlinehandel
- systemer på arbejdspladsen
Hackere indleder ofte målrettede angreb med én enkelt oplysning: en e-mailadresse.
Når de kender den, kan de forsøge:
- phishing
- credential stuffing
- misbrug af adgangskode-nulstilling
- social engineering
- kontoopgørelse
En midlertidig e-mailadresse forhindrer unødvendige hjemmesider i at få kendskab til din faste adresse.
Dette er en enkel form for reduktion af angrebsfladen.
Du kan ikke fjerne alle sikkerhedsrisici, men du kan reducere antallet af systemer, der indeholder oplysninger om dig.
3. Reducer din eksponering ved datalækager
Selv legitime hjemmesider kan blive ramt af datalækager.
Når en virksomhed bliver kompromitteret, kan angribere få fat i databaser, der indeholder:
- navne
- e-mailadresser
- brugernavne
- adgangskode-hashes
- IP-adresser
- konto-metadata
Hvis du har registreret dig med din primære e-mailadresse, kan denne identifikator blive en del af et lækket datasæt.
En midlertidig e-mail begrænser konsekvenserne.
Hvis en engangsadresse dukker op i et fremtidigt datalæk, er den lækkede identifikator muligvis allerede inaktiv.
Din rigtige indbakke forbliver adskilt fra den hændelse.
Dette fjerner ikke alle risici forbundet med et datalæk, men det mindsker værdien af de eksponerede data.
Dette koncept hænger tæt sammen med dataminimering.
Jo færre permanente oplysninger du afgiver, jo færre permanente oplysninger kan lække.
4. Undgå markedsføringssporing
E-mailadresser bruges ofte til markedsføringsattribution og identitetsmatchning.
En virksomhed kan sende din adresse til:
- CRM-platforme
- annoncesystemer
- analyseplatforme
- udbydere af nyhedsbreve
- kundedataplatforme
Et typisk datastrøm kan for eksempel se således ud:
Registrering på hjemmesiden
 ↓
Kundedatabase
 ↓
CRM
 ↓
E-mail-marketingplatform
 ↓
Annoncerings- eller analyseplatform
Det betyder, at indsendelse af én e-mailadresse kan føre til, at flere systemer gemmer den.
Midlertidige e-mailadresser reducerer denne gentagne brug af faste identifikatorer.
I stedet for at give hver tjeneste den samme faste adresse opretter du en kortvarig identifikator til en specifik interaktion.
Dette gør det sværere at forbinde din onlineaktivitet udelukkende via e-mail.
5. Opret en konto på hjemmesider med lav risiko
Ikke alle konti fortjener din permanente e-mailadresse.
Tænk på en hjemmeside, du kun planlægger at bruge én gang.
Måske vil du blot:
- downloade et dokument
- læse et indlæg i et forum
- deltage i en kort undersøgelse
- få adgang til en midlertidig tjeneste
- teste en webapplikation
Hvis det ikke har nogen væsentlige konsekvenser at miste adgangen til kontoen, er det måske unødvendigt at bruge din primære e-mailadresse.
En midlertidig e-mailadresse er ideel til disse situationer med lav risiko.
Sikkerhedsprincippet er simpelt:
Angiv ikke permanente oplysninger, når midlertidige oplysninger er tilstrækkelige.
6. Modtag engangsbekræftelses-e-mails
Mange hjemmesider kræver e-mail-bekræftelse, før de giver adgang.
Arbejdsgangen ser normalt sådan ud:
Opret en e-mail-adresse
 ↓
Indtast den under registreringen
 ↓
Hjemmesiden sender en bekræftelses-e-mail
 ↓
Åbn den midlertidige indbakke
 ↓
Klik på bekræftelseslinket
 ↓
Registreringen er afsluttet
Hvis du kun har brug for kontoen i en kort periode, kan en midlertidig indbakke være praktisk.
Typiske eksempler er:
- registreringer på hjemmesider
- softwaredemoer
- fora
- engangsdownloads
- udviklingstest
Nogle platforme blokerer dog kendte engangs-e-mail-domæner.
Dette gøres normalt for at reducere:
- automatiske registreringer
- misbrug af gratis prøveperioder
- spam-konti
- svigagtig aktivitet
Midlertidige e-mailadresser bør altid bruges i overensstemmelse med hjemmesidens regler og servicevilkår.
7. Hold gratis prøveperioder og kampagner adskilt
Gratis prøveperioder genererer ofte store mængder opfølgende e-mails.
Efter at have testet en tjeneste kan du modtage beskeder som:
- »Din prøveperiode udløber«
- »Opgrader i dag«
- »Kom tilbage og spar 20 %«
- »Nye funktioner tilgængelige«
- „Fuldfør opsætningen af din konto“
Hvis du vurderer flere tjenester, hober disse e-mails sig hurtigt op.
Midlertidige e-mailadresser er nyttige til kortvarige vurderinger, hvor du ikke har til hensigt at opretholde et langsigtet forhold til tjenesten.
For eksempel kan en udvikler, der sammenligner flere SaaS-produkter, have interesse i at undersøge:
- dashboards
- integrationer
- API’er
- UI-arbejdsgange
- tilgængelighed af funktioner
Brug af separate engangsindbakker holder evalueringsprocessen adskilt fra en primær arbejdskonto.
8. Forbedr e-mailsikkerheden gennem opdeling i sektioner
Opdeling i sektioner er et vigtigt sikkerhedsprincip.
I stedet for at bruge én identitet til alle aktiviteter opdeler du forskellige aktiviteter i separate miljøer.
For eksempel:
Primær e-mail
    ├── Bankforretninger
    ├── Forretning
    └── Kritiske konti

Sekundær e-mail
    ├── Shopping
    └── Abonnementer

Midlertidig e-mail
    ├── Downloads
    ├── Prøveversioner
    ├── Test
    └── Registreringer med lav tillid
Denne struktur begrænser krydskontaminering.
Hvis en kategori kompromitteres eller oversvømmes med spam, forbliver de andre upåvirkede.
Sikkerhedseksperter bruger lignende segmenteringskoncepter på tværs af netværk.
I netværksarkitektur adskiller segmentering systemer baseret på tillidsniveauer.
Midlertidig e-mail anvender en lignende idé på digital identitet.
Ikke alle hjemmesider bør høre til i samme tillidszone som dine bank- eller forretningskonti.
9. Gør test af hjemmesider og applikationer nemmere
Midlertidige e-mailadresser er yderst nyttige for udviklere, QA-ingeniører, DevOps-teams og sikkerhedstestere.
Moderne applikationer indeholder ofte e-mail-baserede arbejdsgange såsom:
- registrering
- kontoverifikation
- nulstilling af adgangskode
- onboarding
- login-advarsler
- notifikationer
- transaktionsmeddelelser
Test af disse arbejdsgange kræver flere e-mailadresser.
For eksempel kan en QA-ingeniør have behov for at teste:
Bruger nr. 1 → Registrering
Bruger nr. 2 → Nulstilling af adgangskode
Bruger nr. 3 → Bekræftelse
Bruger nr. 4 → Notifikation
Bruger nr. 5 → Scenarie med mislykket levering
Det er ineffektivt at oprette permanente e-mailkonti til hver enkelt test.
Midlertidige indbakker giver engangs-testidentiteter, der hurtigt kan oprettes.
Dette gør dem nyttige til:
- staging-miljøer
- automatiserede tests
- QA-arbejdsgange
- test af transaktions-e-mails
- test af registrering
Udviklere bør dog stadig undgå at udsætte følsomme produktionsoplysninger for offentlige midlertidige indbakker.
10. Reducer dit langsigtede digitale fodaftryk
Hver eneste permanent konto bidrager til dit digitale fodaftryk.
Over flere år kan en e-mailadresse blive gemt på tværs af hundredvis af tjenester.
Nogle af disse tjenester kan med tiden:
- lukke ned
- skifte ejerskab
- blive udsat for sikkerhedsbrud
- sælge kundedatabaser
- migrere til tredjepartsplatforme
Du husker måske ikke engang, at du har oprettet mange af disse konti.
Midlertidige e-mailadresser mindsker denne ophobning.
Når adressen udløber, bliver identifikatoren betydeligt mindre anvendelig.
Dette sletter ikke alle spor af interaktionen, men det mindsker holdbarheden af en af de vigtigste identifikatorer, der er knyttet til din onlineaktivitet.
For privatlivsbevidste brugere er dette en stor fordel.
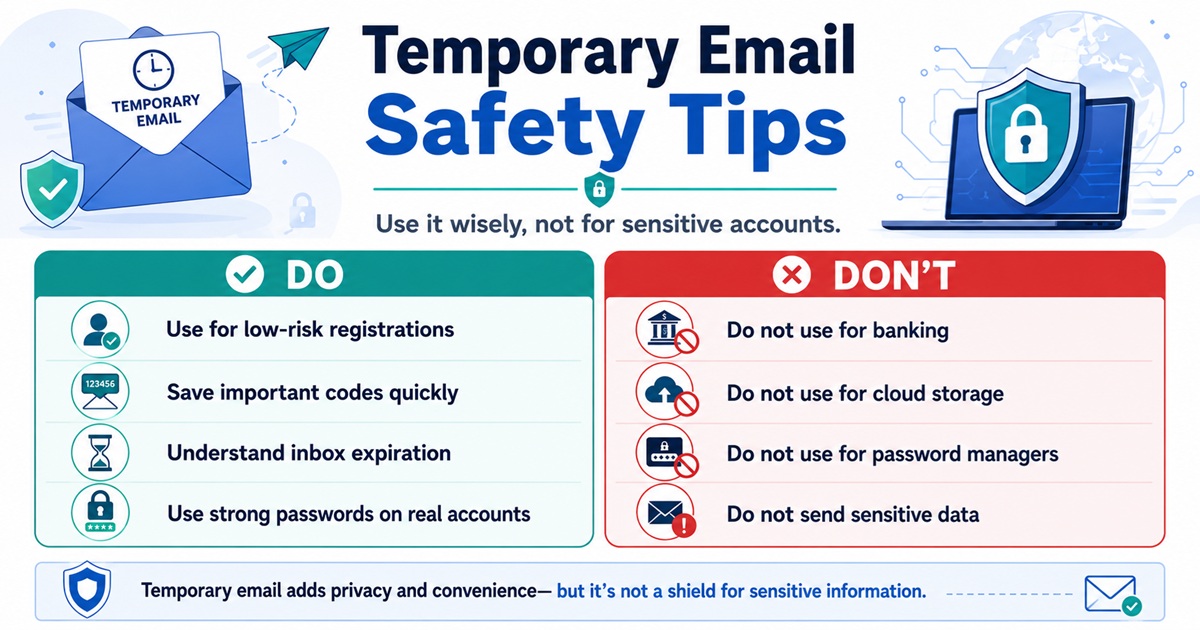
Midlertidige e-mailadresser og reduktion af angrebsfladen
Angrebsfladen refererer til den samlede mængde punkter, hvor en angriber kan interagere med eller angribe et system.
Begrebet kan også anvendes på personlig identitet.
Forestil dig, at du bruger din faste e-mail-adresse på 150 forskellige hjemmesider.
Hver database udgør endnu et sted, hvor din adresse findes.
Konceptuelt:
1 primær e-mail
 ↓
150 hjemmesider
 ↓
150 databaser
 ↓
Flere tredjepartsintegrationer
 ↓
Større potentiel eksponering
Hvis du bruger midlertidige adresser til ikke-væsentlige tjenester, ændres strukturen.
Primær e-mail
 ↓
Kun betroede tjenester

Midlertidige adresser
 ↓
Tjenester af ringe værdi
 ↓
Udløber til sidst
Denne arkitektur gør ikke din identitet usynlig.
Men den reducerer unødvendig vedvarende opbevaring.
Midlertidige e-mailadresser gør dig ikke anonym
Der er en vigtig misforståelse, der skal afklares.
Midlertidige e-mailadresser forbedrer privatlivets fred, men de giver ikke automatisk anonymitet.
Et websted kan stadig registrere:
- din IP-adresse
- browser-cookies
- enhedens egenskaber
- browser-fingeraftryk
- brugeragent
- tidsstempler for anmodninger
- adfærdsdata
Din internetudbyder kan også have indsigt i forbindelsesoplysninger på netværksniveau.
Midlertidige e-mail-adresser skjuler kun én identifikator:
din faste e-mailadresse.
For at opnå bedre privatlivsbeskyttelse skal midlertidige e-mailadresser kombineres med passende browsersikkerhed, sporingsbeskyttelse og privatlivsindstillinger på netværksniveau.
Midlertidige e-mailadresser vs. e-mail-aliaser
Midlertidige e-mailadresser og e-mail-aliaser løser forskellige problemer.
Midlertidig e-mail
Designet til kortvarige interaktioner.
Eksempel:
[email protected]
 ↓
Midlertidig indbakke
 ↓
Udløber
E-mail-alias
Designet til at skjule din hovedadresse, mens beskeder stadig videresendes til den.
Eksempel:
[email protected]
 ↓
Videresendelsestjeneste
 ↓
[email protected]
Brug et alias, når du har brug for langvarig kontogendannelse.
Brug midlertidig e-mail, når du ikke forventer at få brug for adressen igen.
Hvornår bør du bruge en midlertidig e-mailadresse?
Midlertidig e-mail fungerer bedst til aktiviteter med lav risiko.
Gode eksempler er blandt andet:
- at downloade gratis ressourcer
- at teste hjemmesider
- at tilmelde sig midlertidige fora
- at modtage ikke-følsomme bekræftelses-e-mails
- at evaluere software
- at teste registreringssystemer
- at få adgang til engangsindhold
- at adskille salgsfremmende aktiviteter
Det vigtige spørgsmål er:
Ville det skabe et alvorligt problem, hvis du mistede denne e-mailadresse?
Hvis svaret er nej, kan en midlertidig e-mail være passende.
Hvornår bør du undgå midlertidige e-mailadresser?
Midlertidige e-mailadresser bør ikke bruges til konti, der kræver langvarig ejerskab.
Undgå at bruge engangsadresser til:
- netbank
- investeringskonti
- kryptovalutabørser
- offentlige konti
- sundhedssystemer
- adgangskodemanagere
- cloud-lagring
- domæneregistratorer
- webhostingkonti
- vigtige forretningstjenester
Disse konti er i høj grad afhængige af e-mail-baseret gendannelse.
Hvis din engangsindbakke udløber, kan du miste adgangen permanent.
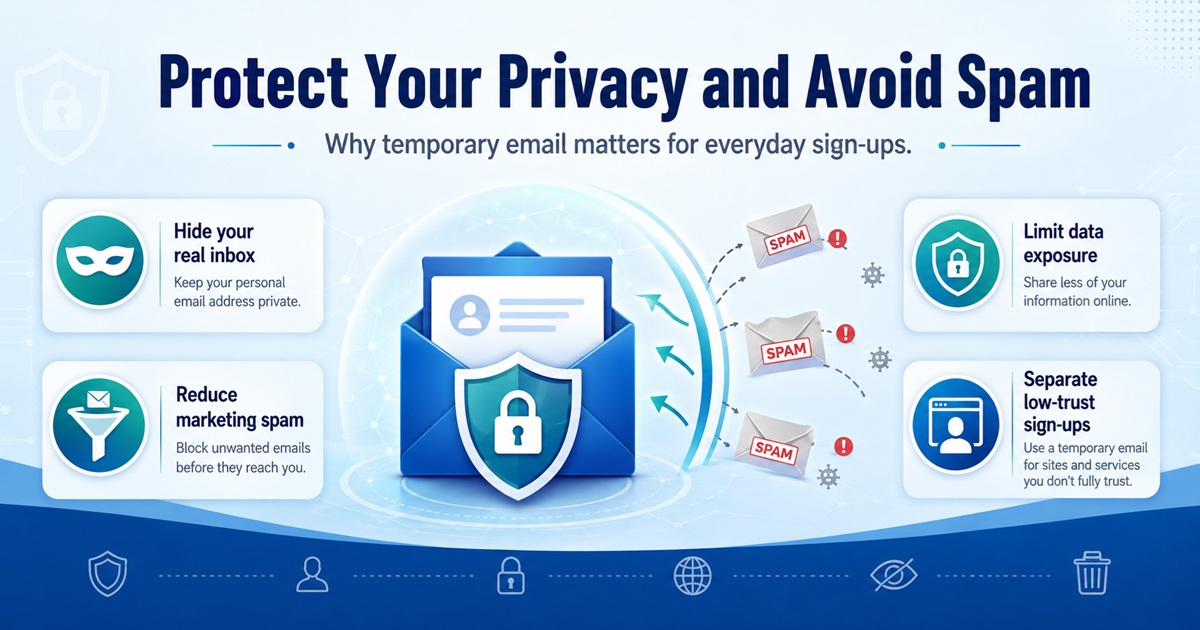
Sikkerhedsrisici ved midlertidige e-mailadresser
Midlertidige e-mailadresser har fordele, men medfører også sikkerhedsbegrænsninger.
Offentlige indbakker
Nogle udbydere gør indbakker tilgængelige for alle, der kender adressen.
Gå aldrig ud fra, at en midlertidig indbakke er privat, medmindre udbyderen udtrykkeligt angiver andet.
Svag autentificering
Nogle tjenester kræver ikke adgangskoder.
Det øger brugervenligheden, men mindsker fortroligheden.
Kort opbevaringsperiode
E-mails kan forsvinde hurtigt.
Vigtige oplysninger bør aldrig opbevares der permanent.
Ingen pålidelig konto-gendannelse
Når indbakken udløber, kan det være umuligt at gendanne den.
Ondsindede links findes stadig
Midlertidig e-mail beskytter dig ikke mod phishing eller ondsindede vedhæftede filer.
Du bør følge de samme sikkerhedsrutiner, som du ville bruge med enhver anden e-mail.
Bedste praksis for sikker brug af midlertidige e-mailadresser
Brug midlertidige e-mailadresser i overensstemmelse med den tilsigtede trusselsmodel.
Hold følsomme oplysninger ude
Modtag ikke:
- adgangskoder
- API-nøgler
- private dokumenter
- bankoplysninger
- identitetsdokumenter
Genbrug aldrig adgangskoder
Hvis en midlertidig e-mail bruges til kontooprettelse, skal du ikke genbruge adgangskoder fra vigtige konti.
Kontroller links, før du klikker på dem
Betragt e-mails i engangsindbakker som potentielt upålidelige.
Forstå, at indbakken kan udløbe
Gå ud fra, at indbakken kan forsvinde når som helst.
Brug en permanent e-mailadresse til vigtige konti
Gendannelse af kontoen er vigtigere end bekvemmelighed.
Ofte stillede spørgsmål
Er midlertidige e-mailadresser sikre?
Midlertidige e-mailadresser er generelt velegnede til aktiviteter med lav risiko, men de bør ikke bruges til følsomme eller langsigtede konti.
Kan midlertidige e-mailadresser stoppe spam?
De kan reducere mængden af spam i din primære indbakke betydeligt ved at isolere registreringer til reklameformål og engangsinteraktioner.
Kan hjemmesider opdage midlertidige e-mailadresser?
Ja. Mange hjemmesider bruger tjenester til at opdage engangsdomæner for at identificere og blokere udbydere af midlertidige e-mailadresser.
Skjuler midlertidige e-mailadresser min IP-adresse?
Nej. E-mail-identitet og netværksidentitet er to separate ting. En hjemmeside kan stadig se din IP-adresse og browseroplysninger.
Kan jeg bruge midlertidige e-mailadresser til bekræftelseskoder?
Ofte ja, selvom nogle hjemmesider blokerer engangsdomæner.
Er midlertidige e-mailadresser nyttige for udviklere?
Ja. Midlertidige indbakker er særligt nyttige til at teste registreringer, bekræftelses-e-mails, onboarding-forløb og transaktionsbeskeder.
Kan jeg gendanne en udløbet midlertidig e-mailadresse?
Normalt ikke. Stol aldrig på engangs-e-mailadresser til konti, som du muligvis skal gendanne senere.
Konklusion
En midlertidig e-mailadresse er et af de enkleste værktøjer til at forbedre den daglige online-privatlivsbeskyttelse.
Dens største værdi ligger i at reducere unødvendig eksponering.
I stedet for at dele én permanent identifikator på tværs af hundredvis af hjemmesider giver midlertidige e-mailadresser dig mulighed for at isolere interaktioner med lav risiko.
Fordelene omfatter:
- reduktion af spam
- beskyttelse af din rigtige e-mailadresse
- reduktion af risikoen ved databrud
- begrænsning af markedsføringssporing
- registrering på hjemmesider med lav risiko
- modtagelse af engangsbekræftelsesbeskeder
- adskillelse af gratis prøveperioder
- opdeling af onlineidentiteter
- forenkling af applikationstest
- reduktion af dit langsigtede digitale fodaftryk
Midlertidige e-mailadresser er ikke en erstatning for en sikker, permanent e-mailkonto.
Det er heller ikke et anonymitetssystem.
Tænk i stedet på det som et letvægtslag til beskyttelse af privatlivet.
Brug din primære e-mail til konti, der kræver identitet, tillid, gendannelse og langvarig adgang.
Brug midlertidige e-mailadresser, hvor interaktionen er engangsbrug.
Denne enkle opdeling kan forbedre sikkerheden og renheden af din onlineidentitet betydeligt.