E-postadressen din er en av de mest faste identifikatorene du bruker på nettet.
I motsetning til en IP-adresse, som kan endres, eller en nettlesersesjon, som kan utløpe, forblir din primære e-postadresse ofte den samme i årevis. Den kan være knyttet til bankkontoer, skylagring, profiler på sosiale medier, nettkjøp, tilbakestilling av passord og forretningstjenester.
Hver gang du skriver inn denne adressen på et nettsted, utvider du ditt digitale fotavtrykk.
Nettstedet kan lagre den direkte, synkronisere den med en CRM-plattform, sende den til en leverandør av e-postmarkedsføring, inkludere den i analysesystemer eller avsløre den gjennom et fremtidig datainnbrudd.
En midlertidig e-postadresse gir en enkel måte å redusere denne eksponeringen på.
I stedet for å oppgi din faste e-postadresse til hvert nettsted, kan du bruke en kortvarig engangsadresse til registreringer med lav risiko, bekreftelses-e-poster, nedlastinger, testing og andre midlertidige aktiviteter.
Fra et cybersikkerhetsperspektiv er en midlertidig e-postadresse nyttig fordi den støtter tre viktige prinsipper:
- dataminimering
- oppdeling
- reduksjon av angrepsflaten
Denne veiledningen forklarer 10 praktiske grunner til å bruke en midlertidig e-postadresse, hvordan den forbedrer personvernet på nettet, og når du bør unngå å bruke en.
Hva er en midlertidig e-postadresse?
En midlertidig e-postadresse er en e-postinnboks som er laget for kortvarig bruk.
Den kan forbli aktiv i:
- noen få minutter
- flere timer
- flere dager
- inntil brukeren sletter den manuelt
Avhengig av leverandøren kan en midlertidig innboks opprettes automatisk uten at det kreves:
- en konto
- et passord
- et telefonnummer
- personopplysninger
Midlertidig e-post er også kjent under navnene:
- temp-e-post
- engangse-post
- engangs-e-post
- bruk-og-kast-e-post
- midlertidig innboks
Formålet er ikke å erstatte din vanlige e-postkonto.
I stedet gir midlertidig e-post deg et ekstra lag mellom din permanente digitale identitet og nettsteder som ikke trenger langvarig tilgang til kontaktinformasjonen din.
Hvorfor er e-postadressen din viktig for personvernet på nettet?
En e-postadresse kan virke ufarlig, men den er svært nyttig som identifikator.
Bedrifter bruker ofte e-postadresser til å koble sammen brukeraktivitet på tvers av:
- nettsteder
- enheter
- applikasjoner
- markedsføringsplattformer
- kundedatabaser
- annonseringssystemer
En permanent e-postadresse kan også dukke opp i lekkede databaser etter en sikkerhetshendelse.
Angripere kan da kombinere adressen med annen informasjon, for eksempel:
E-postadresse
+
Passord-hashverdier
+
Telefonnumre
+
Brukernavn
+
Kjøpshistorikk
+
IP-logger
Jo oftere du bruker den samme adressen, desto større er sjansen for at denne informasjonen blir samlet inn eller eksponert.
Midlertidige e-postadresser begrenser denne eksponeringen ved å opprette engangsidentiteter for interaksjoner som ikke krever din faste innboks.
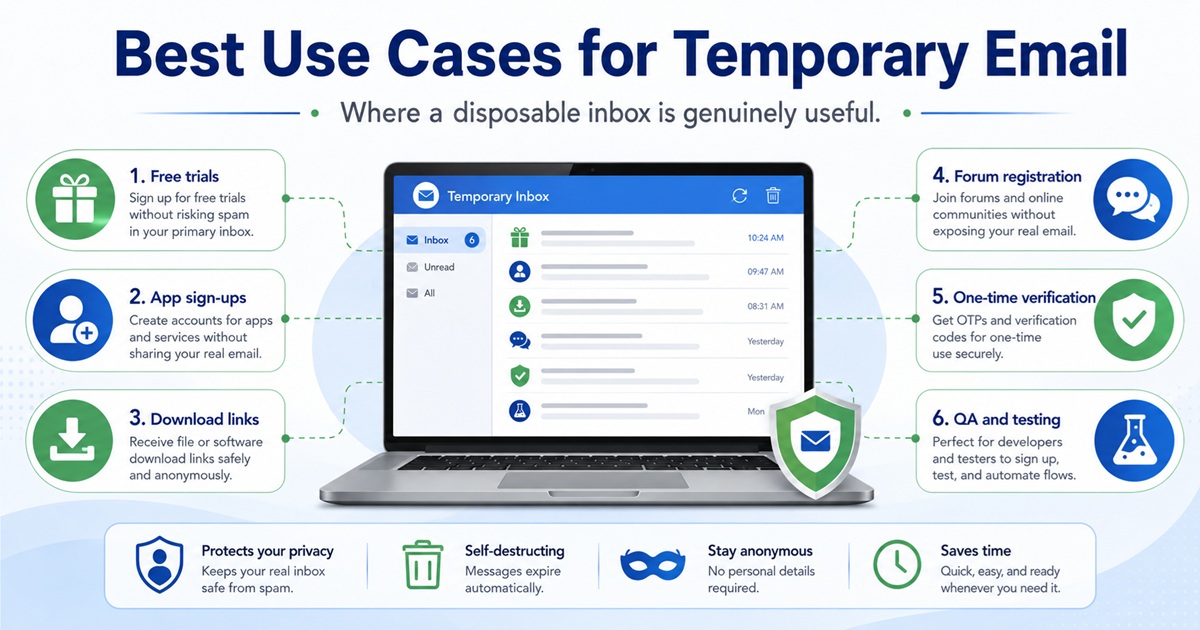
1. Reduser mengden spam i din primære innboks
Spam er en av de vanligste grunnene til at folk bruker midlertidige e-postadresser.
Mange nettsteder krever en e-postadresse før de lar besøkende:
- laste ned en fil
- få tilgang til en kupong
- lese innhold som er begrenset til registrerte brukere
- melde seg på et nyhetsbrev
- starte en gratis prøveperiode
- opprette en grunnleggende konto
Etter at registreringen er fullført, kan nettstedet fortsette å sende markedsføringsmeldinger.
Disse meldingene kan omfatte:
- kampanjer
- produktoppdateringer
- påminnelser om forlatte handlekurver
- nyhetsbrev
- tilbud fra partnere
- automatiserte salgsserier
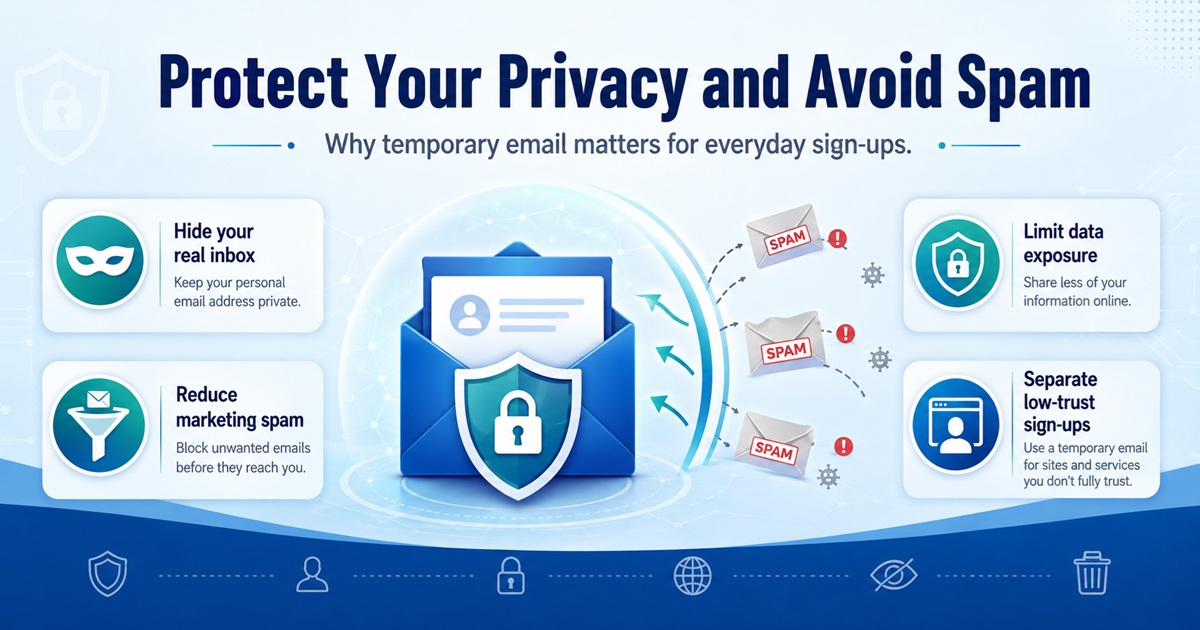
Ved å bruke en midlertidig e-postadresse holder du disse meldingene borte fra hovedinnboksen din.
Når du ikke lenger trenger den midlertidige adressen, slutter du ganske enkelt å bruke den.
I stedet for å stadig melde deg av nyhetsbrev, forhindrer du at uønsket kommunikasjon når din faste konto i utgangspunktet.
2. Beskytt din ekte e-postadresse
Din primære e-postadresse bør behandles som verdifull identitetsinformasjon.
For mange brukere er den knyttet til viktige tjenester, blant annet:
- finansielle plattformer
- sosiale nettverk
- gjenoppretting av passord
- skylagring
- netthandel
- systemer på arbeidsplassen
Angripere starter ofte målrettede angrep med én opplysning: en e-postadresse.
Når de først har fått tak i den, kan de forsøke:
- phishing
- credential stuffing
- misbruk av passordtilbakestilling
- sosial manipulering
- kontooppregning
En midlertidig e-postadresse hindrer unødvendige nettsteder i å få tak i din faste adresse.
Dette er en enkel form for reduksjon av angrepsflaten.
Du kan ikke eliminere alle sikkerhetsrisikoer, men du kan redusere antallet systemer som inneholder informasjon om deg.
3. Reduser din eksponering ved datainnbrudd
Selv legitime nettsteder kan bli utsatt for datainnbrudd.
Når et selskap blir kompromittert, kan angripere få tak i databaser som inneholder:
- navn
- e-postadresser
- brukernavn
- passord-hashverdier
- IP-adresser
- konto-metadata
Hvis du registrerte deg med din primære e-postadresse, kan denne identifikatoren bli en del av et lekkasjedatasett.
En midlertidig e-postadresse begrenser konsekvensene.
Hvis en engangsadresse dukker opp i et fremtidig datainnbrudd, kan den lekkede identifikatoren allerede være inaktiv.
Din virkelige innboks forblir adskilt fra den hendelsen.
Dette eliminerer ikke alle risikoer knyttet til et datainnbrudd, men det reduserer verdien av de eksponerte dataene.
Dette konseptet er nært knyttet til dataminimering.
Jo mindre permanent informasjon du oppgir, desto mindre permanent informasjon kan lekke ut.
4. Unngå markedsføringssporing
E-postadresser brukes ofte til markedsføringsattribusjon og identitetssammenstilling.
Et selskap kan sende adressen din til:
- CRM-plattformer
- annonseringssystemer
- analyseplattformer
- nyhetsbrevleverandører
- kundedataplattformer
En typisk dataflyt kan for eksempel se slik ut:
Registrering på nettstedet
 ↓
Kundedatabase
 ↓
CRM
 ↓
E-postmarkedsføringsplattform
 ↓
Annonserings- eller analyseplattform
Det betyr at hvis du oppgir én e-postadresse, kan den bli lagret i flere systemer.
Midlertidig e-post reduserer denne gjentatte bruken av identifiserende opplysninger.
I stedet for å gi hver tjeneste den samme faste adressen, oppretter du en kortvarig identifikator for en bestemt interaksjon.
Dette gjør det vanskeligere å knytte din aktivitet på nettet til deg utelukkende gjennom e-post.
5. Registrer deg på nettsteder med lav risiko
Ikke alle kontoer fortjener din faste e-postadresse.
Tenk på et nettsted du planlegger å bruke én gang.
Kanskje vil du bare:
- laste ned et dokument
- lese et innlegg i et forum
- delta i en kort spørreundersøkelse
- få tilgang til en midlertidig tjeneste
- teste en nettapplikasjon
Hvis det ikke har noen vesentlige konsekvenser å miste tilgangen til kontoen, er det kanskje unødvendig å bruke din primære e-postadresse.
En midlertidig e-postadresse er ideell for slike situasjoner med lav risiko.
Sikkerhetsprinsippet er enkelt:
Ikke oppgi permanent informasjon når midlertidig informasjon er tilstrekkelig.
6. Motta engangsbekreftelses-e-poster
Mange nettsteder krever e-postbekreftelse før de gir tilgang.
Arbeidsflyten ser vanligvis slik ut:
Opprett en e-postadresse
 ↓
Skriv den inn under registreringen
 ↓
Nettstedet sender en bekreftelses-e-post
 ↓
Åpne den midlertidige innboksen
 ↓
Klikk på bekreftelseskoblingen
 ↓
Registreringen er fullført
Hvis du bare trenger kontoen i en kort periode, kan en midlertidig innboks være praktisk.
Typiske eksempler er:
- registreringer på nettsteder
- programvaredemoer
- fora
- engangsnedlastinger
- utviklingstesting
Noen plattformer blokkerer imidlertid kjente engangs-e-postdomener.
Dette gjøres vanligvis for å redusere:
- automatiserte registreringer
- misbruk av gratis prøveversjoner
- spam-kontoer
- svindel
Engangs-e-post bør alltid brukes i samsvar med nettstedets regler og vilkår for bruk.
7. Hold gratis prøveperioder og kampanjer adskilt
Gratis prøveperioder genererer ofte store mengder oppfølgings-e-post.
Etter å ha testet en tjeneste, kan du motta meldinger som:
- «Prøveperioden din er snart over»
- «Oppgrader i dag»
- «Kom tilbake og spar 20 %»
- «Nye funksjoner tilgjengelig»
- «Fullfør kontoopprettelsen»
Hvis du vurderer flere tjenester, hoper disse e-postene seg raskt opp.
Midlertidige e-postadresser er nyttige for kortsiktige vurderinger der du ikke har tenkt å opprettholde et langsiktig forhold til tjenesten.
For eksempel kan en utvikler som sammenligner flere SaaS-produkter ønske å undersøke:
- dashbord
- integrasjoner
- API-er
- arbeidsflyter i brukergrensesnittet
- tilgjengelighet av funksjoner
Ved å bruke separate engangsinnbokser holdes vurderingsprosessen adskilt fra en primær arbeidskonto.
8. Forbedre e-post sikkerheten gjennom kompartimentering
Kompartimentering er et viktig sikkerhetsprinsipp.
I stedet for å bruke én identitet til alle aktiviteter, deler du ulike aktiviteter inn i separate miljøer.
For eksempel:
Primær e-post
    ├── Bank
    ├── Forretninger
    └── Kritiske kontoer

Sekundær e-post
    ├── Shopping
    └── Abonnementer

Midlertidig e-post
    ├── Nedlastinger
    ├── Prøveversjoner
    ├── Testing
    └── Registreringer med lav tillit
Denne strukturen begrenser krysskontaminering.
Hvis én kategori blir kompromittert eller oversvømmet av spam, forblir de andre upåvirket.
Sikkerhetseksperter bruker lignende segmenteringskonsepter på tvers av nettverk.
I nettverksarkitektur skiller segmentering systemer basert på tillitsnivåer.
Midlertidig e-post bruker en lignende idé på digital identitet.
Ikke alle nettsteder bør tilhøre samme tillitssone som bank- eller bedriftskontoene dine.
9. Gjør testing av nettsteder og applikasjoner enklere
Midlertidig e-post er svært nyttig for utviklere, QA-ingeniører, DevOps-team og sikkerhetstestere.
Moderne applikasjoner inkluderer ofte e-postbaserte arbeidsflyter som:
- registrering
- kontoverifisering
- tilbakestilling av passord
- onboarding
- påloggingsvarsler
- varsler
- transaksjonsmeldinger
Testing av disse arbeidsflytene krever flere e-postadresser.
For eksempel kan en QA-ingeniør ha behov for å teste:
Bruker nr. 1 → Registrering
Bruker nr. 2 → Tilbakestilling av passord
Bruker nr. 3 → Verifisering
Bruker nr. 4 → Varsel
Bruker nr. 5 → Scenario med mislykket levering
Å opprette permanente e-postkontoer for hver test er ineffektivt.
Midlertidige innbokser gir engangsidentiteter for testing som kan opprettes raskt.
Dette gjør dem nyttige for:
- testmiljøer
- automatiserte tester
- QA-arbeidsflyter
- testing av transaksjons-e-post
- testing av registrering
Utviklere bør likevel unngå å eksponere sensitiv produksjonsinformasjon i offentlige midlertidige innbokser.
10. Reduser ditt langsiktige digitale fotavtrykk
Hver permanent konto bidrar til ditt digitale fotavtrykk.
Over flere år kan en e-postadresse bli lagret på tvers av hundrevis av tjenester.
Noen av disse tjenestene kan etter hvert:
- legges ned
- skifte eier
- bli utsatt for sikkerhetsbrudd
- selge kundedatabaser
- migrere til tredjepartsplattformer
Du husker kanskje ikke engang at du opprettet mange av disse kontoene.
Midlertidig e-post reduserer denne opphopningen.
Når adressen utløper, blir identifikatoren betydelig mindre nyttig.
Dette sletter ikke alle spor etter interaksjonen, men det reduserer varigheten av en av de viktigste identifikatorene knyttet til din aktivitet på nettet.
For personvernbevisste brukere er dette en stor fordel.
Midlertidige e-postadresser og reduksjon av angrepsflaten
Angrepsflaten refererer til samlingen av punkter der en angriper kan samhandle med eller angripe et system.
Begrepet kan også gjelde personlig identitet.
Tenk deg at du bruker din faste e-postadresse på 150 forskjellige nettsteder.
Hver database representerer et nytt sted der adressen din finnes.
Konseptuelt:
1 primær e-postadresse
 ↓
150 nettsteder
 ↓
150 databaser
 ↓
Flere tredjepartsintegrasjoner
 ↓
Større potensiell eksponering
Hvis du bruker midlertidige adresser for ikke-essensielle tjenester, endres strukturen.
Primær e-postadresse
 ↓
Kun pålitelige tjenester

Midlertidige adresser
 ↓
Tjenester av lav verdi
 ↓
Utløper etter hvert
Denne arkitekturen gjør ikke identiteten din usynlig.
Men den reduserer unødvendig lagring.
Midlertidig e-post gjør deg ikke anonym
Det er viktig å avklare en vanlig misforståelse.
Midlertidig e-post forbedrer personvernet, men gir ikke automatisk anonymitet.
Et nettsted kan fortsatt registrere:
- IP-adressen din
- nettleser-cookies
- enhetens egenskaper
- nettleserens fingeravtrykk
- brukeragent
- tidsstempler for forespørsler
- atferdsdata
Internettleverandøren din kan også ha innsyn i tilkoblingsinformasjon på nettverksnivå.
Midlertidig e-post skjuler bare én identifikator:
din faste e-postadresse.
For bedre personvern må midlertidig e-post kombineres med passende nettlesersikkerhet, sporingsbeskyttelse og personvernkontroller på nettverksnivå.
Midlertidig e-post vs. e-postalias
Midlertidig e-post og e-postalias løser ulike problemer.
Midlertidig e-post
Utformet for kortsiktige interaksjoner.
Eksempel:
[email protected]
 ↓
Midlertidig innboks
 ↓
Utløper
E-postalias
Utformet for å skjule hovedadressen din, samtidig som meldinger videresendes til den.
Eksempel:
[email protected]
 ↓
Videresendingstjeneste
 ↓
[email protected]
Bruk et alias når du trenger muligheten til å gjenopprette kontoen på lang sikt.
Bruk midlertidig e-post når du ikke forventer å trenge adressen igjen.
Når bør du bruke en midlertidig e-postadresse?
Midlertidig e-post fungerer best for aktiviteter med lav risiko.
Gode eksempler er:
- å laste ned gratis ressurser
- å teste nettsteder
- å melde seg inn i midlertidige fora
- å motta ikke-sensitive bekreftelses-e-poster
- å evaluere programvare
- å teste registreringssystemer
- å få tilgang til engangsinnhold
- å skille ut markedsføringsaktiviteter
Det viktige spørsmålet er:
Ville det skape et alvorlig problem å miste denne e-postadressen?
Hvis svaret er nei, kan en midlertidig e-postadresse være passende.
Når bør du unngå midlertidige e-postadresser?
Midlertidige e-postadresser bør ikke brukes til kontoer som krever langsiktig eierskap.
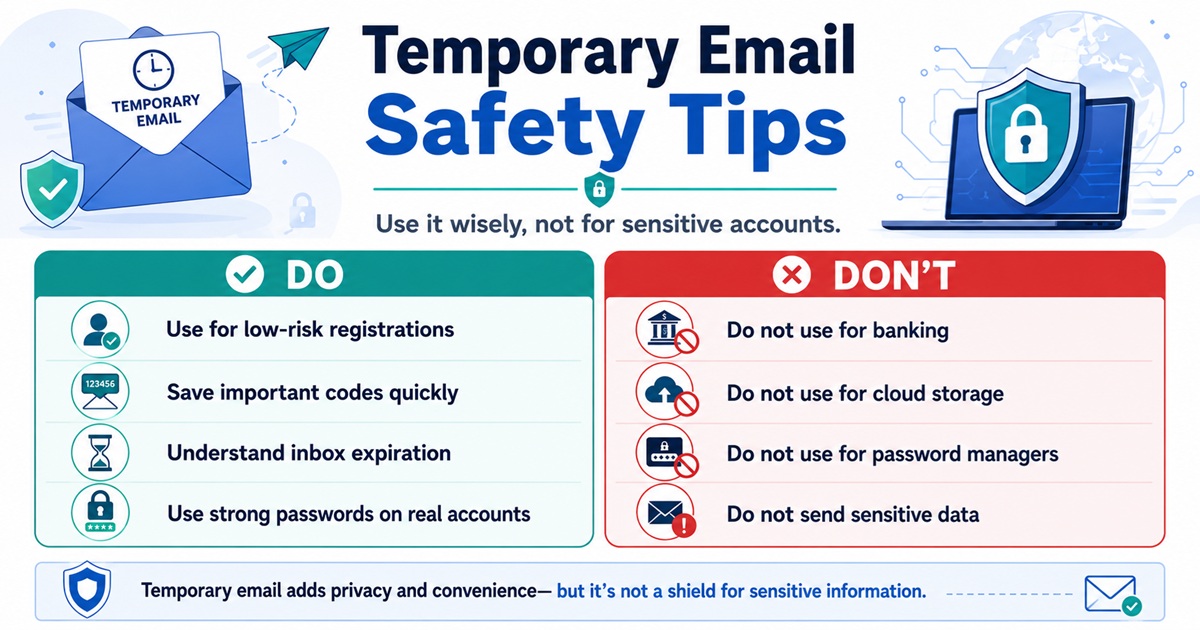
Unngå å bruke engangsadresser til:
- nettbank
- investeringskontoer
- kryptovalutabørser
- offentlige kontoer
- helsesystemer
- passordbehandlere
- skylagring
- domeneregistratorer
- webhotellkontoer
- viktige forretningstjenester
Disse kontoene er svært avhengige av e-postbasert gjenoppretting.
Hvis din engangs-innboks utløper, kan du miste tilgangen permanent.
Sikkerhetsrisikoer ved midlertidig e-post
Midlertidig e-post har fordeler, men medfører også sikkerhetsbegrensninger.
Offentlige innbokser
Noen leverandører gjør innbokser tilgjengelige for alle som kjenner adressen.
Du må aldri anta at en midlertidig innboks er privat, med mindre leverandøren uttrykkelig oppgir noe annet.
Svak autentisering
Noen tjenester krever ikke passord.
Dette øker brukervennligheten, men reduserer konfidensialiteten.
Kort lagringstid
E-poster kan forsvinne raskt.
Viktig informasjon bør aldri lagres der permanent.
Ingen pålitelig gjenoppretting av konto
Når innboksen utløper, kan det være umulig å gjenopprette den.
Skadelige lenker finnes fortsatt
Midlertidig e-post beskytter deg ikke mot phishing eller skadelige vedlegg.
Du bør følge de samme sikkerhetsrutinene som du ville brukt med hvilken som helst e-post.
Beste praksis for sikker bruk av midlertidig e-post
Bruk midlertidig e-post i henhold til den tiltenkte trusselmodellen.
Hold sensitiv informasjon unna
Ikke motta:
- passord
- API-nøkler
- private dokumenter
- bankopplysninger
- identitetsdokumenter
Gjenbruk aldri passord
Hvis en midlertidig e-postadresse brukes til kontoregistrering, må du ikke gjenbruke passord fra viktige kontoer.
Kontroller lenker før du klikker
Behandle e-poster i engangsinnbokser som potensielt upålitelige.
Vær klar over at innboksen kan utløpe
Gå ut fra at innboksen kan forsvinne når som helst.
Bruk permanent e-post til viktige kontoer
Gjenoppretting av kontoer er viktigere enn bekvemmelighet.
Ofte stilte spørsmål
Er midlertidige e-postadresser trygge?
Midlertidige e-postadresser egner seg generelt for aktiviteter med lav risiko, men bør ikke brukes til sensitive eller langsiktige kontoer.
Kan midlertidige e-postadresser hindre spam?
De kan redusere mengden spam som når hovedinnboksen din betydelig ved å isolere registreringer for markedsføring og engangsinteraksjoner.
Kan nettsteder oppdage midlertidige e-postadresser?
Ja. Mange nettsteder bruker tjenester for gjenkjenning av engangsdomener for å identifisere og blokkere leverandører av midlertidige e-postadresser.
Skjuler midlertidige e-postadresser IP-adressen min?
Nei. E-postidentitet og nettverksidentitet er to separate ting. Et nettsted kan fortsatt se IP-adressen din og nettleserinformasjonen din.
Kan jeg bruke midlertidig e-post til bekreftelseskoder?
Ofte ja, selv om noen nettsteder blokkerer engangsdomener.
Er midlertidig e-post nyttig for utviklere?
Ja. Midlertidige innbokser er spesielt nyttige for å teste registreringer, bekreftelses-e-poster, onboarding-prosesser og transaksjonsmeldinger.
Kan jeg gjenopprette en utløpt midlertidig e-postadresse?
Vanligvis ikke. Stol aldri på engangse-post for kontoer du kanskje trenger å gjenopprette senere.
Konklusjon
En midlertidig e-postadresse er et av de enkleste verktøyene for å forbedre det daglige personvernet på nettet.
Den største fordelen ligger i å redusere unødvendig eksponering.
I stedet for å dele én permanent identifikator med hundrevis av nettsteder, lar midlertidige e-postadresser deg isolere interaksjoner med lav risiko.
Fordelene inkluderer:
- redusere spam
- beskytte din ekte e-postadresse
- redusere eksponering ved datainnbrudd
- begrense markedsføringssporing
- registrere deg på nettsteder med lav risiko
- motta engangsbekreftelsesmeldinger
- skille mellom gratis prøveperioder
- dele opp identiteter på nettet
- forenkle testing av applikasjoner
- å redusere ditt langsiktige digitale fotavtrykk
Midlertidig e-post er ikke en erstatning for en sikker, permanent postkasse.
Det er heller ikke et anonymitetssystem.
Tenk heller på det som et lettvektslag for personvern.
Bruk din primære e-postadresse til kontoer som krever identitet, tillit, gjenoppretting og langsiktig tilgang.
Bruk midlertidig e-post der interaksjonen er engangsbruk.
Denne enkle separasjonen kan forbedre sikkerheten og ryddigheten til din identitet på nettet betydelig.