آدرس ایمیل شما یکی از پایدارترین شناسههای شما در فضای آنلاین است.
برخلاف آدرس IP که ممکن است تغییر کند، یا جلسه مرورگر که میتواند منقضی شود، آدرس ایمیل اصلی شما اغلب برای سالها ثابت میماند. این آدرس ممکن است به حسابهای بانکی، فضای ذخیرهسازی ابری، پروفایلهای شبکههای اجتماعی، خریدهای آنلاین، بازیابی رمز عبور و خدمات تجاری شما متصل باشد.
هر بار که این آدرس را در یک وبسایت وارد میکنید، ردپای دیجیتال خود را گسترش میدهید.
آن وبسایت ممکن است آن را مستقیماً ذخیره کند، با یک پلتفرم مدیریت ارتباط با مشتری همگامسازی کند، برای یک ارائهدهنده بازاریابی ایمیلی ارسال کند، در سیستمهای تحلیل دادهها بگنجاند، یا در صورت نقض دادههای آینده فاش سازد.
یک آدرس ایمیل موقت راه سادهای برای کاهش این در معرض دید بودن فراهم میکند.
به جای اینکه آدرس صندوق ورودی دائمی خود را به هر وبسایتی بدهید، میتوانید برای ثبتنامهای کمخطر، ایمیلهای تأیید، دانلودها، آزمایشها و سایر فعالیتهای موقت از یک آدرس کوتاهمدت و یکبار مصرف استفاده کنید.
از دیدگاه امنیت سایبری، ایمیل موقت مفید است زیرا از سه اصل مهم پشتیبانی میکند:
- حداقلسازی دادهها
- تفکیک دادهها
- کاهش سطح حمله
این راهنما ۱۰ دلیل عملی برای استفاده از ایمیل موقت، نحوه بهبود حریم خصوصی آنلاین توسط آن و اینکه چه زمانی باید از استفاده از آن خودداری کنید را توضیح میدهد.
آدرس ایمیل موقت چیست؟
آدرس ایمیل موقت، یک صندوق ورودی ایمیل است که برای استفاده کوتاهمدت طراحی شده است.
این صندوق ورودی ممکن است برای مدت زمانهای زیر فعال بماند:
- چند دقیقه
- چند ساعت
- چند روز
- تا زمانی که کاربر آن را به صورت دستی حذف کند
بسته به ارائهدهنده، یک صندوق ورودی موقت ممکن است به طور خودکار و بدون نیاز به موارد زیر ایجاد شود:
- حساب کاربری
- رمز عبور
- شماره تلفن
- اطلاعات شخصی
ایمیل موقت همچنین به نامهای زیر نیز شناخته میشود:
- temp mail
- ایمیل یکبارمصرف
- ایمیل یکبارمصرف
- ایمیل دور انداختنی
- صندوق ورودی موقت
هدف جایگزینی حساب ایمیل عادی شما نیست.
در عوض، ایمیل موقت یک لایه اضافی بین هویت دیجیتال دائمی شما و وبسایتهایی که نیازی به دسترسی طولانیمدت به اطلاعات تماس شما ندارند، ایجاد میکند.
چرا آدرس ایمیل برای حریم خصوصی آنلاین اهمیت دارد؟
یک آدرس ایمیل ممکن است بیضرر به نظر برسد، اما به عنوان یک شناسگر فوقالعاده مفید است.
شرکتها اغلب از آدرسهای ایمیل برای مرتبط کردن فعالیت کاربر در سراسر موارد زیر استفاده میکنند:
- وبسایتها
- دستگاهها
- برنامهها
- پلتفرمهای بازاریابی
- پایگاههای داده مشتریان
- سیستمهای تبلیغاتی
یک آدرس ایمیل دائمی همچنین میتواند پس از یک حادثه امنیتی در پایگاههای داده فاششده ظاهر شود.
حملهکنندگان سپس ممکن است آن آدرس را با اطلاعات دیگری مانند موارد زیر ترکیب کنند:
آدرس ایمیل
+
هش رمزهای عبور
+
شماره تلفنها
+
نامهای کاربری
+
تاریخچه خرید
+
گزارشهای IP
هرچه بیشتر از یک آدرس یکسان استفاده کنید، فرصت بیشتری برای جمعآوری یا افشای آن اطلاعات وجود دارد.
ایمیل موقت با ایجاد هویتهای یکبار مصرف برای تعاملاتی که به صندوق ورودی دائمی شما نیازی ندارند، این میزان افشا را محدود میکند.
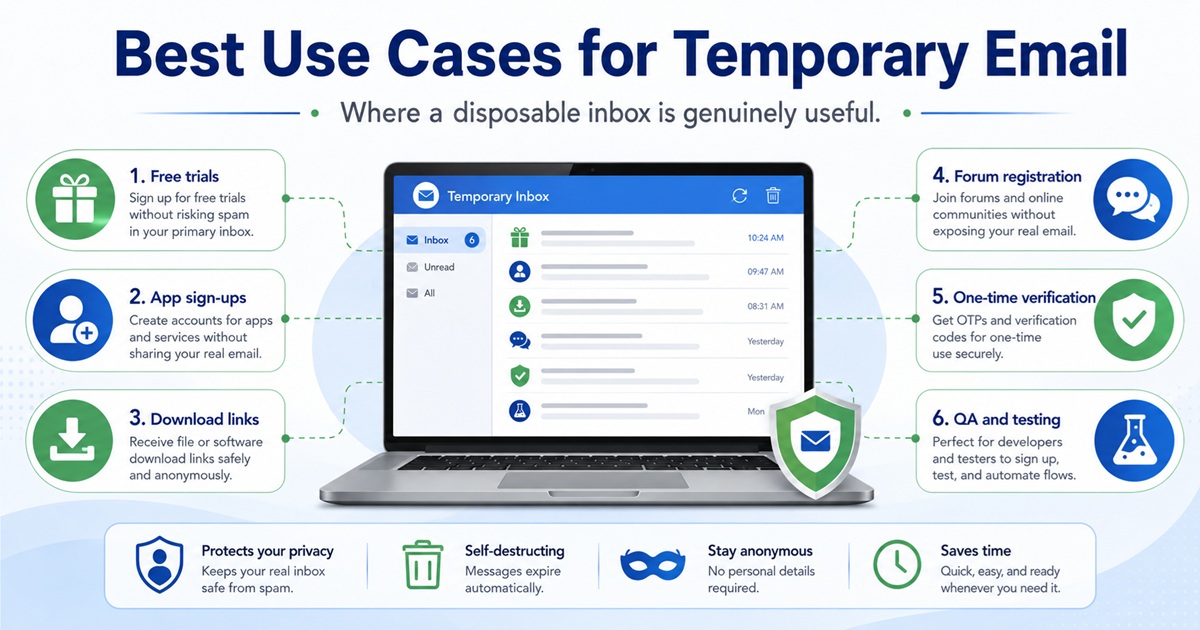
۱. کاهش هرزنامه در صندوق ورودی اصلی شما
هرزنامه یکی از رایجترین دلایلی است که افراد از ایمیل موقت استفاده میکنند.
بسیاری از وبسایتها قبل از اینکه به بازدیدکنندگان اجازه دهند کارهای زیر را انجام دهند، یک آدرس ایمیل میطلبند:
- دانلود یک فایل
- دسترسی به یک کوپن
- خواندن محتوای پشت دیوار
- عضویت در خبرنامه
- شروع یک دوره آزمایشی رایگان
- ایجاد یک حساب کاربری پایه
پس از تکمیل ثبتنام، وبسایت ممکن است به ارسال پیامهای بازاریابی ادامه دهد.
این پیامها ممکن است شامل موارد زیر باشند:
- تبلیغات
- بهروزرسانیهای محصول
- یادآوریهای سبد خرید رها شده
- خبرنامهها
- پیشنهادات شرکا
- سلسلهمراتب فروش خودکار
استفاده از ایمیل موقت، این پیامها را از صندوق ورودی اصلی شما دور نگه میدارد.
زمانی که دیگر به آدرس موقت نیاز ندارید، به سادگی استفاده از آن را متوقف میکنید.
به جای لغو اشتراک مداوم از خبرنامهها، شما از همان ابتدا از رسیدن ارتباطات ناخواسته به حساب دائمی خود جلوگیری میکنید.
۲. آدرس ایمیل واقعی خود را محافظت کنید
آدرس ایمیل اصلی شما باید به عنوان یک اطلاعات هویتی ارزشمند در نظر گرفته شود.
برای بسیاری از کاربران، این آدرس به خدمات حیاتی از جمله موارد زیر متصل است:
- پلتفرمهای مالی
- شبکههای اجتماعی
- بازیابی رمز عبور
- ذخیرهسازی ابری
- خرید آنلاین
- سیستمهای محل کار
حملهکنندگان اغلب حملات هدفمند را با یک اطلاعات شروع میکنند: یک آدرس ایمیل.
به محض اینکه آن را بدانند، میتوانند اقدام به موارد زیر کنند:
- فیشینگ
- تزریق اطلاعات کاربری (credential stuffing)
- سوءاستفاده از بازنشانی رمز عبور
- مهندسی اجتماعی
- فهرستبرداری حسابها
یک آدرس ایمیل موقت مانع از آن میشود که وبسایتهای غیرضروری از آدرس دائمی شما مطلع شوند.
این یک شکل ساده از کاهش سطح حمله است.
شما نمیتوانید هر خطر امنیتی را از بین ببرید، اما میتوانید تعداد سیستمهایی را که حاوی اطلاعات شما هستند، کاهش دهید.
۳. کاهش در معرض خطر بودن خود در نشت دادهها
حتی وبسایتهای معتبر نیز میتوانند دچار نشت دادهها شوند.
هنگامی که یک شرکت مورد نفوذ قرار میگیرد، مهاجمان ممکن است به پایگاههای دادهای حاوی موارد زیر دست یابند:
- نامها
- آدرسهای ایمیل
- نامهای کاربری
- هش رمزهای عبور
- آدرسهای IP
- متادیتای حساب کاربری
اگر با آدرس ایمیل اصلی خود ثبتنام کرده باشید، آن شناسه ممکن است بخشی از مجموعه دادههای فاششده شود.
یک ایمیل موقت تأثیر را محدود میکند.
اگر یک آدرس یکبار مصرف در یک نفوذ امنیتی آینده ظاهر شود، ممکن است شناسه فاششده از قبل غیرفعال باشد.
صندوق ورودی اصلی شما از آن رویداد جدا باقی میماند.
این کار هر خطری را که با نقض دادهها مرتبط است از بین نمیبرد، اما ارزش دادههای فاششده را کاهش میدهد.
این مفهوم ارتباط نزدیکی با حداقلسازی دادهها دارد.
هرچه اطلاعات دائمی کمتری ارائه دهید، اطلاعات دائمی کمتری میتواند فاش شود.
۴. اجتناب از ردیابی بازاریابی
آدرسهای ایمیل اغلب برای انتساب بازاریابی و تطبیق هویت استفاده میشوند.
یک شرکت ممکن است آدرس شما را به موارد زیر ارسال کند:
- پلتفرمهای مدیریت ارتباط با مشتری (CRM)
- سیستمهای تبلیغاتی
- پلتفرمهای تحلیلی
- ارائهدهندگان خبرنامه
- پلتفرمهای دادههای مشتری
برای مثال، یک جریان داده معمولی ممکن است به این شکل باشد:
ثبتنام در وبسایت
↓
پایگاه داده مشتری
↓
سیستم مدیریت ارتباط با مشتری (CRM)
↓
پلتفرم بازاریابی ایمیلی
↓
پلتفرم تبلیغات یا تحلیل
این بدان معناست که ارسال یک آدرس ایمیل ممکن است منجر به ذخیره شدن آن در چندین سیستم شود.
ایمیل موقت این استفاده مجدد از شناسه دائمی را کاهش میدهد.
به جای دادن همان آدرس دائمی به هر سرویس، شما یک شناسه کوتاهمدت برای یک تعامل خاص ایجاد میکنید.
این کار، مرتبط کردن فعالیت آنلاین شما را تنها از طریق ایمیل دشوارتر میکند.
۵. در وبسایتهای کمریسک ثبتنام کنید
هر حسابی شایسته آدرس ایمیل دائمی شما نیست.
وبسایتی را در نظر بگیرید که قصد دارید فقط یک بار از آن استفاده کنید.
شما ممکن است فقط بخواهید:
- یک سند دانلود کنید
- یک پست انجمن را بخوانید
- شرکت در یک نظرسنجی کوتاه
- دسترسی به یک سرویس موقت
- آزمایش یک برنامه وب
اگر از دست دادن دسترسی به حساب کاربری هیچ عاقبت معناداری نداشته باشد، استفاده از ایمیل اصلی شما ممکن است غیرضروری باشد.
یک آدرس ایمیل موقت برای این موقعیتهای کمریسک ایدهآل است.
اصل امنیتی ساده است:
وقتی اطلاعات موقت کافی است، اطلاعات دائمی ارائه ندهید.
۶. دریافت ایمیلهای تأیید یکباره
بسیاری از وبسایتها قبل از اجازه دسترسی، تأیید ایمیل را الزامی میکنند.
روند کار معمولاً به این صورت است:
ایجاد یک آدرس ایمیل
↓
وارد کردن آن در هنگام ثبتنام
↓
وبسایت ایمیل تأیید را ارسال میکند
↓
صندوق ورودی موقت را باز کنید
↓
روی لینک تأیید کلیک کنید
↓
ثبتنام تکمیل شد
اگر فقط برای مدت کوتاهی به حساب کاربری نیاز دارید، یک صندوق ورودی موقت میتواند مناسب باشد.
مثالهای معمول عبارتند از:
- ثبتنام در وبسایتها
- دموهای نرمافزاری
- انجمنها
- دانلودهای یکباره
- تست توسعه
با این حال، برخی از پلتفرمها دامنههای ایمیل یکبار مصرف شناختهشده را مسدود میکنند.
این کار معمولاً برای کاهش موارد زیر انجام میشود:
- ثبتنامهای خودکار
- سوءاستفاده از دوره آزمایشی رایگان
- حسابهای هرزنامه
- فعالیتهای کلاهبرداری
ایمیل موقت باید همیشه مطابق با قوانین و شرایط خدمات وبسایت استفاده شود.
۷. دورههای آزمایشی رایگان و تبلیغات را از هم جدا نگه دارید
دورههای آزمایشی رایگان اغلب حجم زیادی ایمیل پیگیری تولید میکنند.
پس از آزمایش یک سرویس، ممکن است پیامهایی مانند موارد زیر دریافت کنید:
- «دوره آزمایشی شما در حال اتمام است»
- «امروز ارتقا دهید»
- «برگردید و ۲۰٪ تخفیف بگیرید»
- «ویژگیهای جدید در دسترس هستند»
- «راهاندازی حساب کاربری خود را تکمیل کنید»
اگر چندین سرویس را ارزیابی کنید، این ایمیلها به سرعت انباشته میشوند.
ایمیل موقت برای ارزیابیهای کوتاهمدت که در آن قصد ندارید رابطه بلندمدتی با سرویس برقرار کنید، مفید است.
به عنوان مثال، یک توسعهدهنده که چندین محصول SaaS را مقایسه میکند، ممکن است بخواهد موارد زیر را بررسی کند:
- داشبوردها
- یکپارچهسازیها
- APIها
- گردش کار رابط کاربری
- در دسترس بودن ویژگیها
استفاده از صندوقهای ورودی جداگانه و یکبار مصرف، فرآیند ارزیابی را از حساب کار اصلی جدا نگه میدارد.
۸. بهبود امنیت ایمیل از طریق تفکیک وظایف
تفکیک وظایف یک اصل امنیتی مهم است.
به جای استفاده از یک هویت برای تمام فعالیتها، فعالیتهای مختلف را به محیطهای جداگانه تقسیم میکنید.
برای مثال:
ایمیل اصلی
├── امور بانکی
├── کسبوکار
└── حسابهای حیاتی
ایمیل ثانویه
├── خرید
└── اشتراکها
ایمیل موقت
├── دانلودها
├── آزمایشیها
├── تستها
└── ثبتنامهای کماعتماد
این ساختار از آلودگی متقابل جلوگیری میکند.
اگر یک دسته آلوده شود یا با هرزنامه (اسپم) پر شود، دستههای دیگر دستنخورده باقی میمانند.
متخصصان امنیت از مفاهیم مشابه تقسیمبندی در سراسر شبکهها استفاده میکنند.
در معماری شبکه، تقسیمبندی سیستمها را بر اساس سطوح اعتماد از هم جدا میکند.
ایمیل موقت ایده مشابهی را برای هویت دیجیتال به کار میگیرد.
هر وبسایتی نباید در همان منطقه اعتماد به حسابهای بانکی یا تجاری شما تعلق داشته باشد.
۹. آسانتر کردن تست وبسایت و اپلیکیشن
ایمیل موقت برای توسعهدهندگان، مهندسان تضمین کیفیت (QA)، تیمهای DevOps و تستکنندگان امنیتی فوقالعاده مفید است.
برنامههای کاربردی مدرن اغلب شامل گردش کارهای مبتنی بر ایمیل هستند، از جمله:
- ثبتنام
- تأیید حساب کاربری
- بازنشانی رمز عبور
- فرآیند ورود به سیستم
- هشدارهای ورود به سیستم
- اعلانها
- پیامهای تراکنشی
آزمایش این گردش کارها به چندین آدرس ایمیل نیاز دارد.
به عنوان مثال، یک مهندس تضمین کیفیت ممکن است نیاز داشته باشد موارد زیر را آزمایش کند:
کاربر شماره ۱ ← ثبتنام
کاربر شماره ۲ ← بازنشانی رمز عبور
کاربر شماره ۳ ← تأیید
کاربر شماره ۴ ← اعلان
کاربر شماره ۵ ← سناریوی تحویل ناموفق
ایجاد حسابهای ایمیل دائمی برای هر آزمایش، کارآمد نیست.
صندوقهای ورودی موقت، هویتهای آزمایشی یکبار مصرفی را فراهم میکنند که میتوان آنها را به سرعت ایجاد کرد.
این امر آنها را برای موارد زیر مفید میسازد:
- محیطهای آمادهسازی
- تستهای خودکار
- گردش کارهای تضمین کیفیت (QA)
- تست ایمیلهای تراکنشی
- تست ثبتنام
توسعهدهندگان همچنان باید از در معرض قرار دادن اطلاعات حساس تولید به صندوقهای ورودی موقت عمومی خودداری کنند.
۱۰. ردپای دیجیتال بلندمدت خود را کاهش دهید
هر حساب دائمی به ردپای دیجیتال شما کمک میکند.
در طول چندین سال، یک آدرس ایمیل ممکن است در صدها سرویس ذخیره شود.
برخی از آن سرویسها ممکن است در نهایت:
- تعطیل شوند
- مالکیتشان تغییر کند
- دچار نقض امنیتی شوند
- پایگاههای داده مشتریان را بفروشند
- به پلتفرمهای شخص ثالث مهاجرت کنند
ممکن است حتی به یاد نداشته باشید که بسیاری از آن حسابها را ایجاد کردهاید.
ایمیل موقت این انباشت را کاهش میدهد.
هنگامی که آدرس منقضی میشود، شناسه به طور قابل توجهی کمفایدهتر میشود.
این کار هر رکوردی از این تعامل را پاک نمیکند، اما پایداری یکی از مهمترین شناسههای مرتبط با فعالیت آنلاین شما را کاهش میدهد.
برای کاربرانی که به حریم خصوصی خود اهمیت میدهند، این یک مزیت بزرگ است.
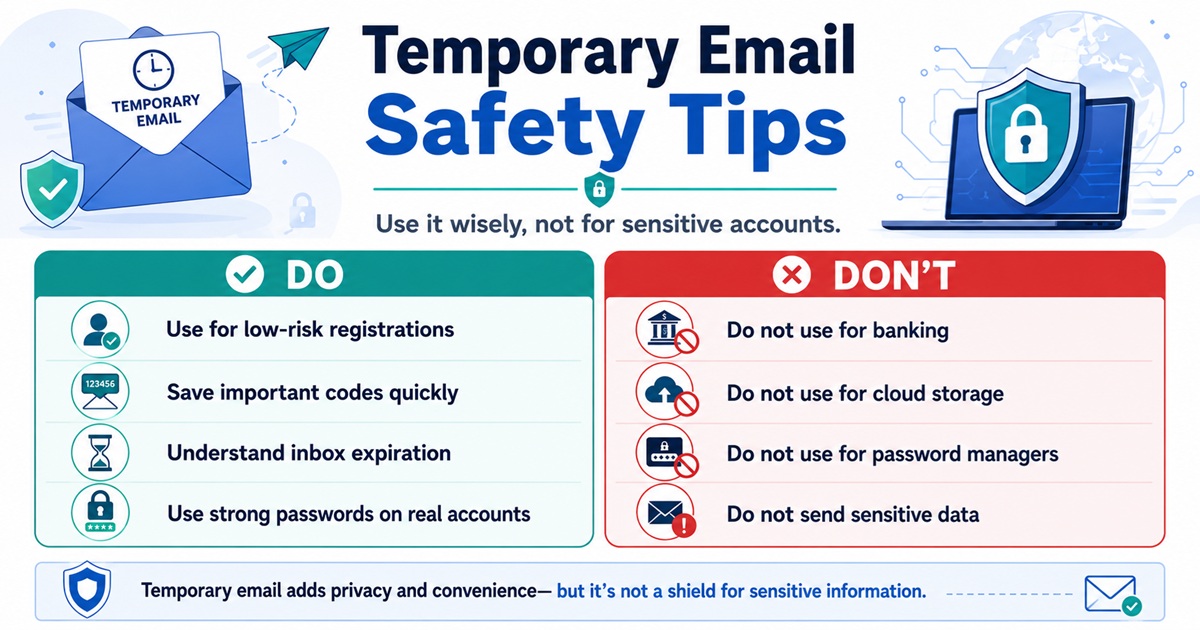
ایمیل موقت و کاهش سطح حمله
سطح حمله به مجموعهای از نقاطی گفته میشود که یک مهاجم ممکن است با یک سیستم تعامل داشته باشد یا آن را هدف قرار دهد.
این مفهوم را میتوان به هویت شخصی نیز تعمیم داد.
تصور کنید آدرس ایمیل دائمی خود را در ۱۵۰ وبسایت مختلف استفاده میکنید.
هر پایگاه داده، مکانی دیگر را نشان میدهد که آدرس شما در آن وجود دارد.
از نظر مفهومی:
۱ ایمیل اصلی
↓
۱۵۰ وبسایت
↓
۱۵۰ پایگاه داده
↓
چندین یکپارچهسازی شخص ثالث
↓
قرار گرفتن بیشتر در معرض خطر
اگر از آدرسهای موقت برای خدمات غیرضروری استفاده کنید، ساختار تغییر میکند.
ایمیل اصلی
↓
فقط سرویسهای مورد اعتماد
آدرسهای موقت
↓
سرویسهای کماهمیت
↓
در نهایت منقضی میشوند
این معماری هویت شما را نامرئی نمیکند.
اما پایداری غیرضروری را کاهش میدهد.
ایمیل موقت شما را ناشناس نمیکند
یک تصور غلط مهم وجود دارد که باید به آن پرداخت.
ایمیل موقت حریم خصوصی را بهبود میبخشد، اما به طور خودکار ناشناس بودن را فراهم نمیکند.
یک وبسایت ممکن است همچنان موارد زیر را مشاهده کند:
- آدرس IP شما
- کوکیهای مرورگر
- ویژگیهای دستگاه
- اثر انگشت مرورگر
- کاربرنما (user agent)
- مهر زمانی درخواستها
- دادههای رفتاری
ارائهدهنده خدمات اینترنتی شما نیز ممکن است به اطلاعات اتصال در سطح شبکه دسترسی داشته باشد.
ایمیل موقت فقط یک شناسگر را پنهان میکند:
آدرس ایمیل دائمی شما.
برای حریم خصوصی قویتر، ایمیل موقت باید با امنیت مناسب مرورگر، محافظت در برابر ردیابی و کنترلهای حریم خصوصی در سطح شبکه همراه شود.
ایمیل موقت در مقابل ایمیل alias
ایمیل موقت و ایمیل alias مشکلات متفاوتی را حل میکنند.
ایمیل موقت
برای تعاملات کوتاهمدت طراحی شده است.
مثال:
[email protected]
↓
صندوق ورودی موقت
↓
منقضی میشود
ایمیل نام مستعار (Alias)
برای پنهان کردن آدرس اصلی شما طراحی شده است، در حالی که همچنان پیامها را به آن آدرس فوروارد میکند.
مثال:
[email protected]
 ↓
سرویس فوروارد
 ↓
[email protected]
هنگامی که به بازیابی حساب کاربری در بلندمدت نیاز دارید، از یک نام مستعار (alias) استفاده کنید.
هنگامی که انتظار ندارید دوباره به آدرس نیاز پیدا کنید، از ایمیل موقت استفاده کنید.
چه زمانی باید از آدرس ایمیل موقت استفاده کنید؟
ایمیل موقت برای فعالیتهای کمخطر بهترین عملکرد را دارد.
نمونههای خوب عبارتند از:
- دانلود منابع رایگان
- آزمایش وبسایتها
- پیوستن به انجمنهای موقت
- دریافت ایمیلهای تأیید غیرحساس
- ارزیابی نرمافزار
- آزمایش سیستمهای ثبتنام
- دسترسی به محتوای یکباره
- جدا کردن فعالیتهای تبلیغاتی
سؤال مهم این است:
آیا از دست دادن این آدرس ایمیل مشکل جدی ایجاد میکند؟
اگر پاسخ منفی است، ایمیل موقت ممکن است مناسب باشد.
چه زمانی باید از ایمیل موقت اجتناب کنید؟
ایمیل موقت نباید برای حسابهایی که به مالکیت بلندمدت نیاز دارند استفاده شود.
از آدرسهای یکبار مصرف برای موارد زیر اجتناب کنید:
- بانکداری آنلاین
- حسابهای سرمایهگذاری
- صرافیهای ارز دیجیتال
- حسابهای دولتی
- سیستمهای مراقبتهای بهداشتی
- مدیران رمز عبور
- ذخیرهسازی ابری
- ثبتکنندگان دامنه
- حسابهای میزبانی وب
- خدمات تجاری مهم
این حسابها به شدت به بازیابی مبتنی بر ایمیل متکی هستند.
اگر صندوق ورودی موقت شما منقضی شود، ممکن است دسترسی به آن را برای همیشه از دست بدهید.
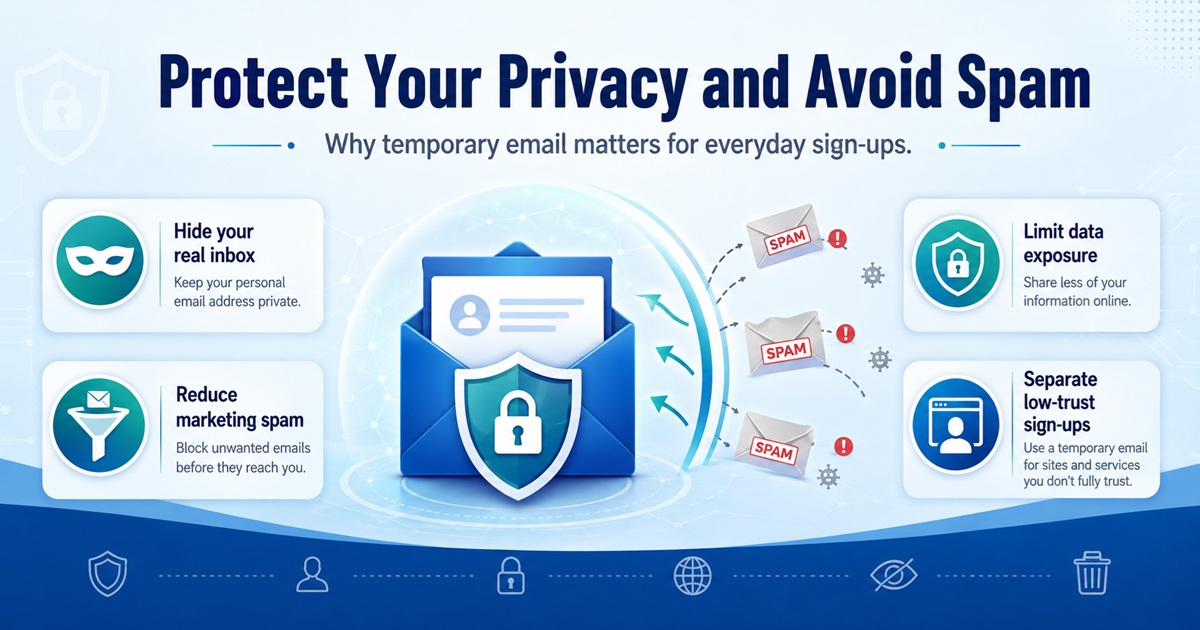
خطرات امنیتی ایمیل موقت
ایمیل موقت مزایایی دارد، اما محدودیتهای امنیتی را نیز به همراه دارد.
صندوقهای ورودی عمومی
برخی ارائهدهندگان صندوقهای ورودی را برای هر کسی که آدرس را بداند، قابل دسترسی میکنند.
هرگز فرض نکنید که یک صندوق ورودی موقت خصوصی است، مگر اینکه ارائهدهنده صراحتاً خلاف آن را بیان کند.
احراز هویت ضعیف
برخی از سرویسها به رمز عبور نیاز ندارند.
این کار راحتی را افزایش میدهد اما محرمانگی را کاهش میدهد.
نگهداری کوتاهمدت
ایمیلها ممکن است به سرعت ناپدید شوند.
هرگز نباید اطلاعات مهم را به طور دائم در آنجا ذخیره کرد.
عدم بازیابی مطمئن حساب کاربری
هنگامی که صندوق ورودی منقضی میشود، بازیابی آن ممکن است غیرممکن باشد.
لینکهای مخرب همچنان وجود دارند
ایمیل موقت شما را در برابر فیشینگ یا پیوستهای مخرب محافظت نمیکند.
شما باید همان رویههای امنیتی را که با هر ایمیل دیگری به کار میبرید، رعایت کنید.
بهترین شیوهها برای استفاده ایمن از ایمیل موقت
ایمیل موقت را مطابق با مدل تهدید مورد نظر آن استفاده کنید.
از وارد کردن اطلاعات حساس خودداری کنید
از دریافت موارد زیر خودداری کنید:
- گذرواژهها
- کلیدهای API
- اسناد خصوصی
- اطلاعات بانکی
- مدارک هویتی
هرگز از رمزهای عبور دوباره استفاده نکنید
اگر از ایمیل موقت برای ثبتنام حساب کاربری استفاده میکنید، از رمزهای عبور حسابهای مهم خود دوباره استفاده نکنید.
قبل از کلیک کردن، لینکها را تأیید کنید
ایمیلهای موجود در صندوقهای ورودی یکبار مصرف را به عنوان بالقوه ناامن در نظر بگیرید.
تاریخ انقضای صندوق ورودی را درک کنید
فرض کنید صندوق ورودی هر لحظه ممکن است ناپدید شود.
برای حسابهای باارزش از ایمیل دائمی استفاده کنید
بازیابی حساب کاربری از راحتی مهمتر است.
سوالات متداول
آیا ایمیل موقت امن است؟
ایمیل موقت به طور کلی برای فعالیتهای کمخطر مناسب است، اما برای حسابهای حساس یا بلندمدت نباید به آن اعتماد کرد.
آیا ایمیل موقت میتواند اسپم را متوقف کند؟
این کار میتواند با ایزوله کردن ثبتنامهای تبلیغاتی و تعاملات یکباره، به طور قابل توجهی اسپمهای ورودی به صندوق ورودی اصلی شما را کاهش دهد.
آیا وبسایتها میتوانند ایمیل موقت را تشخیص دهند؟
بله. بسیاری از وبسایتها از خدمات تشخیص دامنه یکبار مصرف برای شناسایی و مسدود کردن ارائهدهندگان ایمیل موقت استفاده میکنند.
آیا ایمیل موقت آدرس IP من را پنهان میکند؟
خیر. هویت ایمیل و هویت شبکه از هم جدا هستند. یک وبسایت ممکن است همچنان آدرس IP و اطلاعات مرورگر شما را ببیند.
آیا میتوانم از ایمیل موقت برای کدهای تأیید استفاده کنم؟
اغلب بله، هرچند برخی وبسایتها دامنههای یکبار مصرف را مسدود میکنند.
آیا ایمیل موقت برای توسعهدهندگان مفید است؟
بله. صندوقهای ورودی موقت بهویژه برای آزمایش ثبتنامها، ایمیلهای تأیید، فرآیندهای ورود به سیستم و پیامرسانی تراکنشی مفید هستند.
آیا میتوانم ایمیل موقت منقضیشده را بازیابی کنم؟
معمولاً نه. هرگز برای حسابهایی که ممکن است بعداً به بازیابی آنها نیاز داشته باشید، به ایمیلهای یکبار مصرف اعتماد نکنید.
نتیجهگیری
یک آدرس ایمیل موقت یکی از سادهترین ابزارها برای بهبود حریم خصوصی آنلاین روزمره است.
ارزش اصلی آن از کاهش قرار گرفتن در معرض دید غیرضروری ناشی میشود.
به جای توزیع یک شناسه دائمی در صدها وبسایت، ایمیل موقت به شما امکان میدهد تعاملات کمخطر را ایزوله کنید.
مزایای آن عبارتند از:
۱. کاهش هرزنامه (اسپم) ۲. محافظت از آدرس ایمیل واقعی شما ۳. کاهش در معرض خطر قرار گرفتن در صورت نقض امنیتی ۴. محدود کردن ردیابی بازاریابی ۵. ثبتنام در وبسایتهای کمریسک ۶. دریافت پیامهای تأیید یکباره ۷. تفکیک دورههای آزمایشی رایگان ۸. تفکیک هویتهای آنلاین ۹. سادهسازی آزمایش برنامهها ۱۰. کاهش ردپای دیجیتال بلندمدت شما
ایمیل موقت جایگزین یک صندوق پستی دائمی و امن نیست.
این همچنین یک سیستم ناشناسسازی نیست.
در عوض، آن را به عنوان یک لایه حریم خصوصی سبک در نظر بگیرید.
ایمیل اصلی خود را برای حسابهایی که به هویت، اعتماد، بازیابی و دسترسی بلندمدت نیاز دارند، استفاده کنید.
از ایمیل موقت در مواردی استفاده کنید که تعامل یکباره و قابل دور انداختن است.
این جداسازی ساده میتواند امنیت و پاکیزگی هویت آنلاین شما را به طور قابل توجهی بهبود بخشد.