Alamat email Anda adalah salah satu pengenal yang paling konsisten yang Anda gunakan saat online.
Tidak seperti alamat IP yang bisa berubah, atau sesi browser yang bisa kedaluwarsa, alamat email utama Anda sering kali tetap sama selama bertahun-tahun. Alamat tersebut mungkin terhubung dengan rekening bank, penyimpanan cloud, profil media sosial, pembelian online, pengaturan ulang kata sandi, dan layanan bisnis Anda.
Setiap kali Anda memasukkan alamat tersebut ke situs web, Anda memperluas jejak digital Anda.
Situs web tersebut mungkin menyimpannya secara langsung, menyinkronkannya dengan platform manajemen hubungan pelanggan, mengirimkannya ke penyedia pemasaran email, memasukkannya ke dalam sistem analitik, atau membocorkannya melalui kebocoran data di masa mendatang.
Alamat email sementara memberikan cara sederhana untuk mengurangi risiko tersebut.
Alih-alih memberikan alamat email permanen Anda ke setiap situs web, Anda dapat menggunakan alamat sekali pakai yang berumur pendek untuk pendaftaran berisiko rendah, email verifikasi, unduhan, pengujian, dan aktivitas sementara lainnya.
Dari perspektif keamanan siber, email sementara berguna karena mendukung tiga prinsip penting:
- minimisasi data
- kompartemenisasi
- pengurangan permukaan serangan
Panduan ini menjelaskan 10 alasan praktis untuk menggunakan alamat email sementara, bagaimana hal itu meningkatkan privasi online, dan kapan Anda sebaiknya menghindari penggunaannya.
Apa Itu Alamat Email Sementara?
Alamat email sementara adalah kotak masuk email yang dirancang untuk penggunaan jangka pendek.
Kotak masuk ini dapat tetap aktif selama:
- beberapa menit
- beberapa jam
- beberapa hari
- hingga pengguna menghapusnya secara manual
Tergantung pada penyedia layanannya, kotak masuk sementara dapat dibuat secara otomatis tanpa memerlukan:
- akun
- kata sandi
- nomor telepon
- informasi pribadi
Email sementara juga umumnya dikenal sebagai:
- email sementara
- email sekali pakai
- email sekali pakai
- email sekali pakai
- kotak masuk sementara
Tujuannya bukanlah untuk menggantikan akun email biasa Anda.
Sebaliknya, email sementara memberi Anda lapisan tambahan antara identitas digital permanen Anda dan situs web yang tidak memerlukan akses jangka panjang ke informasi kontak Anda.
Mengapa Alamat Email Anda Penting bagi Privasi Online?
Alamat email mungkin tampak tidak berbahaya, tetapi sangat berguna sebagai pengenal.
Perusahaan sering menggunakan alamat email untuk menghubungkan aktivitas pengguna di berbagai:
- situs web
- perangkat
- aplikasi
- platform pemasaran
- basis data pelanggan
- sistem periklanan
Alamat email permanen juga dapat muncul dalam basis data yang bocor setelah terjadi insiden keamanan.
Penyerang kemudian dapat menggabungkan alamat tersebut dengan informasi lain seperti:
Alamat email
+
Hash kata sandi
+
Nomor telepon
+
Nama pengguna
+
Riwayat pembelian
+
Log IP
Semakin sering Anda menggunakan alamat yang sama, semakin besar peluang informasi tersebut dikumpulkan atau terpapar.
Email sementara membatasi risiko ini dengan menciptakan identitas sekali pakai untuk interaksi yang tidak memerlukan kotak masuk permanen Anda.
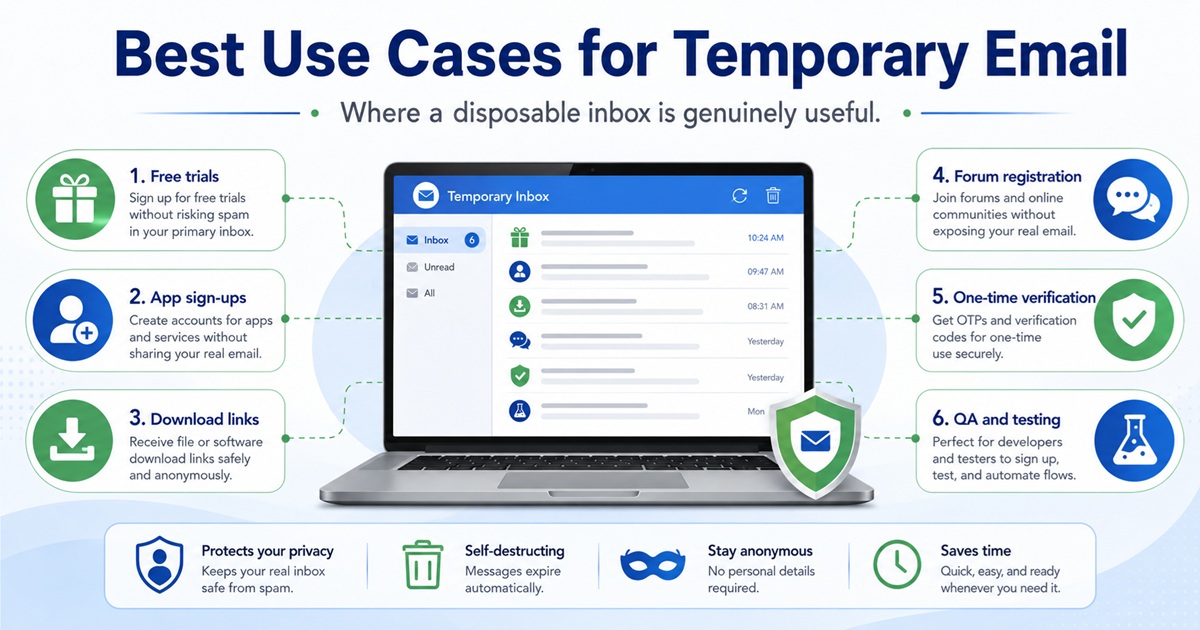
1. Mengurangi Spam di Kotak Masuk Utama Anda
Spam adalah salah satu alasan paling umum orang menggunakan email sementara.
Banyak situs web mewajibkan alamat email sebelum mengizinkan pengunjung untuk:
- mengunduh file
- mengakses kupon
- membaca konten yang dibatasi
- berlangganan buletin
- memulai uji coba gratis
- membuat akun dasar
Setelah pendaftaran selesai, situs web tersebut mungkin terus mengirimkan pesan pemasaran.
Pesan-pesan ini dapat mencakup:
- promosi
- pembaruan produk
- pengingat keranjang belanja yang ditinggalkan
- buletin
- penawaran mitra
- rangkaian penjualan otomatis
Menggunakan email sementara akan menjauhkan pesan-pesan ini dari kotak masuk utama Anda.
Setelah Anda tidak lagi membutuhkan alamat sementara tersebut, Anda cukup berhenti menggunakannya.
Alih-alih terus-menerus berhenti berlangganan buletin, Anda mencegah komunikasi yang tidak diinginkan mencapai akun permanen Anda sejak awal.
2. Lindungi Alamat Email Asli Anda
Alamat email utama Anda harus diperlakukan sebagai informasi identitas yang berharga.
Bagi banyak pengguna, alamat tersebut terhubung dengan layanan-layanan penting, termasuk:
- platform keuangan
- jejaring sosial
- pemulihan kata sandi
- penyimpanan cloud
- belanja online
- sistem tempat kerja
Penyerang sering kali memulai serangan yang ditargetkan dengan satu informasi: alamat email.
Begitu mereka mengetahuinya, mereka dapat mencoba:
- phishing
- credential stuffing
- penyalahgunaan fitur reset kata sandi
- rekayasa sosial
- enumerasi akun
Alamat email sementara mencegah situs web yang tidak perlu mengetahui alamat email permanen Anda.
Ini adalah bentuk sederhana dari pengurangan permukaan serangan.
Anda tidak dapat menghilangkan setiap risiko keamanan, tetapi Anda dapat mengurangi jumlah sistem yang menyimpan informasi tentang Anda.
3. Kurangi Risiko Terkena Dampak Kebocoran Data
Bahkan situs web yang sah pun bisa mengalami kebocoran data.
Ketika sebuah perusahaan diretas, penyerang mungkin memperoleh basis data yang berisi:
- nama
- alamat email
- nama pengguna
- hash kata sandi
- alamat IP
- metadata akun
Jika Anda mendaftar menggunakan alamat email utama Anda, pengenal tersebut mungkin menjadi bagian dari kumpulan data yang bocor.
Email sementara membatasi dampaknya.
Jika alamat sekali pakai muncul dalam kebocoran data di masa mendatang, pengenal yang bocor mungkin sudah tidak aktif.
Kotak masuk asli Anda tetap terpisah dari kejadian tersebut.
Hal ini tidak menghilangkan setiap risiko yang terkait dengan kebocoran data, tetapi mengurangi nilai data yang terekspos.
Konsep ini berkaitan erat dengan minimalisasi data.
Semakin sedikit informasi permanen yang Anda berikan, semakin sedikit pula informasi permanen yang dapat bocor.
4. Hindari Pelacakan Pemasaran
Alamat email sering digunakan untuk atribusi pemasaran dan pencocokan identitas.
Sebuah perusahaan mungkin mengirimkan alamat Anda ke:
- platform CRM
- sistem periklanan
- platform analitik
- penyedia buletin
- platform data pelanggan
Misalnya, alur data yang umum mungkin terlihat seperti ini:
Pendaftaran situs web
 ↓
Basis data pelanggan
 ↓
CRM
 ↓
Platform pemasaran email
 ↓
Platform periklanan atau analitik
Artinya, memberikan satu alamat email dapat mengakibatkan beberapa sistem menyimpannya.
Email sementara mengurangi penggunaan ulang pengenal permanen ini.
Alih-alih memberikan alamat permanen yang sama ke setiap layanan, Anda membuat pengenal sementara untuk interaksi tertentu.
Hal ini membuat aktivitas online Anda lebih sulit dilacak hanya melalui email.
5. Daftarkan Diri di Situs Web Berisiko Rendah
Tidak semua akun layak mendapatkan alamat email permanen Anda.
Pertimbangkan sebuah situs web yang rencananya hanya akan Anda gunakan sekali.
Anda mungkin hanya ingin:
- mengunduh dokumen
- membaca postingan di forum
- berpartisipasi dalam survei singkat
- mengakses layanan sementara
- menguji aplikasi web
Jika kehilangan akses ke akun tersebut tidak akan menimbulkan konsekuensi yang berarti, menggunakan email utama Anda mungkin tidak perlu.
Alamat email sementara sangat ideal untuk situasi berisiko rendah seperti ini.
Prinsip keamanannya sederhana:
Jangan berikan informasi permanen jika informasi sementara sudah cukup.
6. Menerima Email Verifikasi Sekali Pakai
Banyak situs web mengharuskan verifikasi email sebelum mengizinkan akses.
Alur kerjanya biasanya seperti ini:
Buat alamat email
        ↓
Masukkan alamat tersebut saat pendaftaran
 ↓
Situs web mengirim email verifikasi
 ↓
Buka kotak masuk sementara
 ↓
Klik tautan verifikasi
 ↓
Pendaftaran selesai
Jika Anda hanya membutuhkan akun tersebut untuk jangka waktu singkat, kotak masuk sementara bisa menjadi pilihan yang praktis.
Contoh umum antara lain:
- pendaftaran situs web
- demo perangkat lunak
- forum
- unduhan satu kali
- pengujian pengembangan
Namun, beberapa platform memblokir domain email sekali pakai yang sudah dikenal.
Hal ini biasanya dilakukan untuk mengurangi:
- pendaftaran otomatis
- penyalahgunaan uji coba gratis
- akun spam
- aktivitas penipuan
Email sementara harus selalu digunakan sesuai dengan aturan dan ketentuan layanan situs web tersebut.
7. Pisahkan Uji Coba Gratis dan Promosi
Uji coba gratis sering kali menghasilkan banyak email tindak lanjut.
Setelah menguji satu layanan, Anda mungkin menerima pesan seperti:
- “Uji coba Anda akan berakhir”
- “Tingkatkan keanggotaan hari ini”
- “Kembali dan hemat 20%”
- “Fitur baru tersedia”
- “Selesaikan pengaturan akun Anda”
Jika Anda mengevaluasi beberapa layanan, email-email ini akan menumpuk dengan cepat.
Email sementara berguna untuk evaluasi jangka pendek di mana Anda tidak bermaksud menjalin hubungan jangka panjang dengan layanan tersebut.
Misalnya, seorang pengembang yang membandingkan beberapa produk SaaS mungkin ingin memeriksa:
- dasbor
- integrasi
- API
- alur kerja antarmuka pengguna
- ketersediaan fitur
Menggunakan kotak masuk sekali pakai yang terpisah membuat proses evaluasi tetap terpisah dari akun kerja utama.
8. Tingkatkan Keamanan Email Melalui Kompartemenisasi
Kompartemenisasi adalah prinsip keamanan yang penting.
Alih-alih menggunakan satu identitas untuk setiap aktivitas, Anda membagi aktivitas yang berbeda ke dalam lingkungan terpisah.
Misalnya:
Email Utama
    ├── Perbankan
    ├── Bisnis
    └── Akun Kritis

Email Sekunder
    ├── Belanja
    └── Langganan

Email Sementara
    ├── Unduhan
    ├── Uji Coba
    ├── Pengujian
    └── Pendaftaran dengan tingkat kepercayaan rendah
Struktur ini membatasi penyebaran masalah antarlingkungan.
Jika satu kategori diretas atau dibanjiri spam, kategori lainnya tetap tidak terpengaruh.
Para profesional keamanan menggunakan konsep segmentasi serupa di seluruh jaringan.
Dalam arsitektur jaringan, segmentasi memisahkan sistem berdasarkan tingkat kepercayaan.
Email sementara menerapkan ide serupa pada identitas digital.
Tidak semua situs web harus berada di zona kepercayaan yang sama dengan akun perbankan atau bisnis Anda.
9. Memudahkan Pengujian Situs Web dan Aplikasi
Email sementara sangat berguna bagi pengembang, insinyur QA, tim DevOps, dan penguji keamanan.
Aplikasi modern sering kali mencakup alur kerja berbasis email seperti:
- pendaftaran
- verifikasi akun
- reset kata sandi
- onboarding
- peringatan login
- notifikasi
- pesan transaksional
Pengujian alur kerja ini memerlukan beberapa alamat email.
Misalnya, seorang insinyur QA mungkin perlu menguji:
Pengguna #1 → Pendaftaran
Pengguna #2 → Reset kata sandi
Pengguna #3 → Verifikasi
Pengguna #4 → Pemberitahuan
Pengguna #5 → Skenario pengiriman gagal
Membuat akun email permanen untuk setiap pengujian tidak efisien.
Kotak masuk sementara menyediakan identitas pengujian sekali pakai yang dapat dibuat dengan cepat.
Hal ini membuatnya berguna untuk:
- lingkungan staging
- pengujian otomatis
- alur kerja QA
- pengujian email transaksional
- pengujian pendaftaran
Pengembang tetap harus menghindari memaparkan informasi produksi yang sensitif ke kotak masuk sementara yang terbuka untuk umum.
10. Kurangi Jejak Digital Jangka Panjang Anda
Setiap akun permanen berkontribusi pada jejak digital Anda.
Selama beberapa tahun, sebuah alamat email mungkin tersimpan di ratusan layanan.
Beberapa layanan tersebut pada akhirnya mungkin:
- ditutup
- berganti kepemilikan
- mengalami kebocoran data
- menjual basis data pelanggan
- bermigrasi ke platform pihak ketiga
Anda mungkin bahkan tidak ingat pernah membuat banyak akun tersebut.
Email sementara mengurangi penumpukan ini.
Saat alamat tersebut kedaluwarsa, pengenal tersebut menjadi jauh kurang berguna.
Hal ini tidak menghapus setiap catatan interaksi, tetapi mengurangi keberlangsungan salah satu pengenal terpenting yang terkait dengan aktivitas online Anda.
Bagi pengguna yang peduli privasi, ini merupakan keuntungan besar.
Email Sementara dan Pengurangan Permukaan Serangan
Permukaan serangan mengacu pada kumpulan titik di mana penyerang dapat berinteraksi dengan atau menargetkan suatu sistem.
Konsep ini juga dapat diterapkan pada identitas pribadi.
Bayangkan Anda menggunakan alamat email permanen Anda di 150 situs web yang berbeda.
Setiap basis data mewakili lokasi lain di mana alamat Anda tersimpan.
Secara konseptual:
1 email utama
 ↓
150 situs web
 ↓
150 basis data
 ↓
Berbagai integrasi pihak ketiga
 ↓
Potensi paparan yang lebih besar
Jika Anda menggunakan alamat sementara untuk layanan yang tidak esensial, strukturnya berubah.
Email utama
 ↓
Hanya layanan tepercaya

Alamat sementara
 ↓
Layanan bernilai rendah
 ↓
Akhirnya kedaluwarsa
Arsitektur ini tidak membuat identitas Anda tak terlihat.
Namun, hal ini mengurangi penyimpanan data yang tidak perlu.
Email Sementara Tidak Membuat Anda Anonim
Ada satu kesalahpahaman penting yang harus diluruskan.
Email sementara meningkatkan privasi, tetapi tidak secara otomatis memberikan anonimitas.
Sebuah situs web mungkin masih dapat melacak:
- alamat IP Anda
- cookie browser
- karakteristik perangkat
- sidik jari peramban
- agen pengguna
- cap waktu permintaan
- data perilaku
Penyedia layanan internet Anda mungkin juga memiliki akses ke informasi koneksi di tingkat jaringan.
Email sementara hanya menyembunyikan satu pengenal:
alamat email permanen Anda.
Untuk privasi yang lebih kuat, email sementara harus dikombinasikan dengan keamanan browser yang tepat, perlindungan pelacakan, dan kontrol privasi di tingkat jaringan.
Email Sementara vs Alias Email
Email sementara dan alias email memecahkan masalah yang berbeda.
Email sementara
Dirancang untuk interaksi jangka pendek.
Contoh:
[email protected]
 ↓
Kotak masuk sementara
 ↓
Kedaluwarsa
Alias email
Dirancang untuk menyembunyikan alamat utama Anda sambil tetap meneruskan pesan ke alamat tersebut.
Contoh:
[email protected]
 ↓
Layanan penerusan
 ↓
[email protected]
Gunakan alias jika Anda memerlukan pemulihan akun jangka panjang.
Gunakan email sementara jika Anda tidak berencana menggunakan alamat tersebut lagi di masa mendatang.
Kapan Anda Harus Menggunakan Alamat Email Sementara?
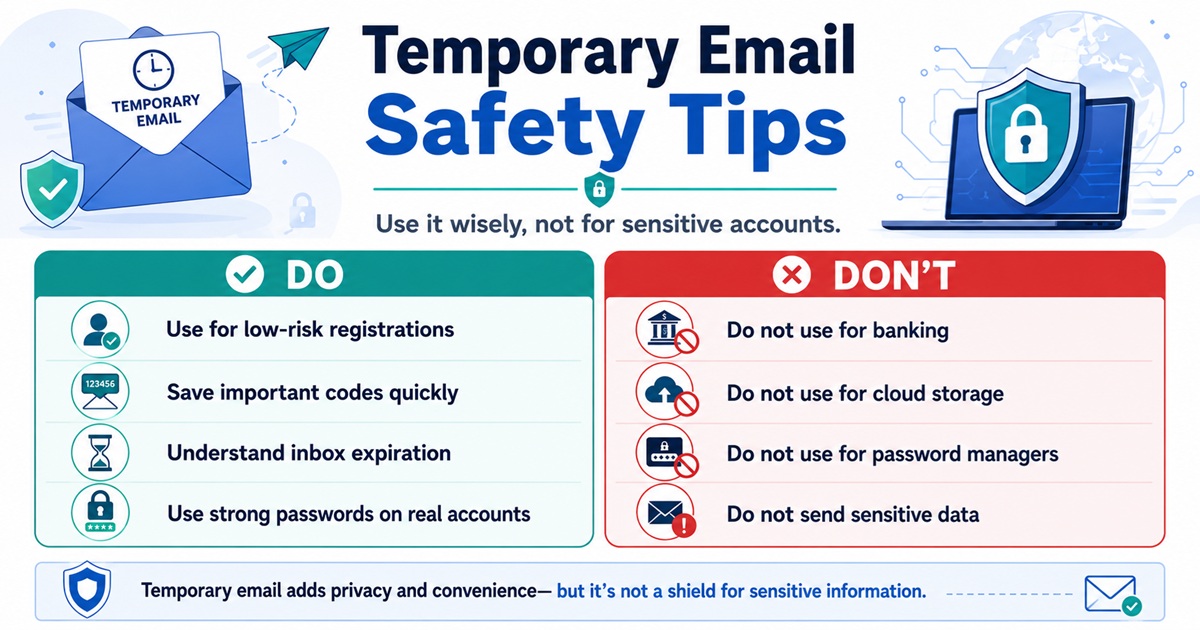
Email sementara paling cocok untuk aktivitas berisiko rendah.
Contoh yang baik antara lain:
- mengunduh sumber daya gratis
- menguji situs web
- bergabung dengan forum sementara
- menerima email verifikasi yang tidak sensitif
- mengevaluasi perangkat lunak
- menguji sistem pendaftaran
- mengakses konten sekali pakai
- memisahkan aktivitas promosi
Pertanyaan pentingnya adalah:
Apakah kehilangan alamat email ini akan menimbulkan masalah serius?
Jika jawabannya tidak, email sementara mungkin cocok untuk digunakan.
Kapan Anda Harus Menghindari Penggunaan Email Sementara?
Email sementara tidak boleh digunakan untuk akun yang memerlukan kepemilikan jangka panjang.
Hindari menggunakan alamat email sekali pakai untuk:
- perbankan online
- akun investasi
- bursa mata uang kripto
- akun pemerintah
- sistem layanan kesehatan
- pengelola kata sandi
- penyimpanan cloud
- pendaftar domain
- akun hosting web
- layanan bisnis penting
Akun-akun ini sangat bergantung pada pemulihan berbasis email.
Jika kotak masuk sekali pakai Anda kedaluwarsa, Anda mungkin kehilangan akses secara permanen.
Risiko Keamanan Email Sementara
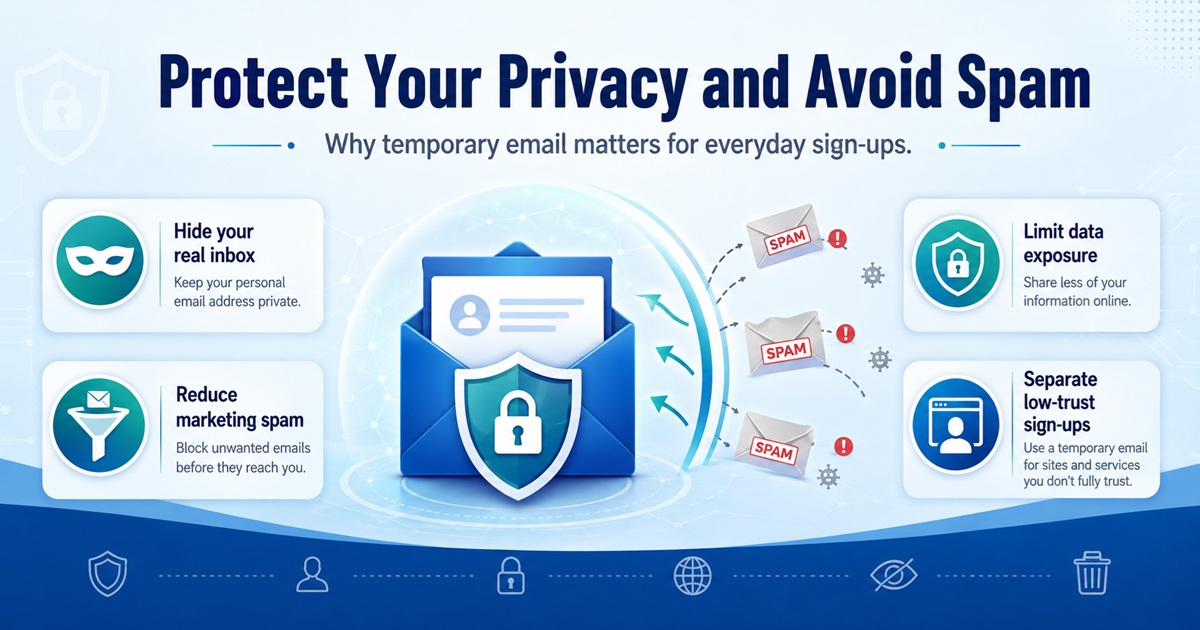
Email sementara memiliki manfaat, tetapi juga menimbulkan keterbatasan keamanan.
Kotak masuk publik
Beberapa penyedia membuat kotak masuk dapat diakses oleh siapa saja yang mengetahui alamatnya.
Jangan pernah menganggap kotak masuk sementara bersifat pribadi kecuali penyedia secara eksplisit menyatakan sebaliknya.
Otentikasi yang lemah
Beberapa layanan tidak memerlukan kata sandi.
Hal ini meningkatkan kenyamanan tetapi mengurangi kerahasiaan.
Masa penyimpanan yang singkat
Email dapat hilang dengan cepat.
Informasi penting tidak boleh disimpan di sana secara permanen.
Tidak ada pemulihan akun yang andal
Setelah kotak masuk kedaluwarsa, pemulihan mungkin tidak dapat dilakukan.
Tautan berbahaya tetap ada
Email sementara tidak melindungi Anda dari phishing atau lampiran berbahaya.
Anda harus menerapkan praktik keamanan yang sama seperti yang Anda lakukan pada email biasa.
Praktik Terbaik untuk Menggunakan Email Sementara dengan Aman
Gunakan email sementara sesuai dengan model ancaman yang dimaksudkan.
Jauhkan informasi sensitif
Jangan menerima:
- kata sandi
- kunci API
- dokumen pribadi
- informasi perbankan
- dokumen identitas
Jangan pernah menggunakan kembali kata sandi
Jika email sementara digunakan untuk pendaftaran akun, jangan gunakan kembali kata sandi dari akun-akun penting.
Verifikasi tautan sebelum mengklik
Perlakukan email di kotak masuk sekali pakai sebagai email yang berpotensi tidak terpercaya.
Pahami masa berlaku kotak masuk
Anggaplah kotak masuk dapat hilang kapan saja.
Gunakan email permanen untuk akun penting
Pemulihan akun lebih penting daripada kenyamanan.
Pertanyaan yang Sering Diajukan
Apakah email sementara aman?
Email sementara umumnya cocok untuk aktivitas berisiko rendah, tetapi tidak boleh diandalkan untuk akun sensitif atau jangka panjang.
Dapatkah email sementara menghentikan spam?
Email sementara dapat secara signifikan mengurangi jumlah spam yang masuk ke kotak masuk utama Anda dengan mengisolasi pendaftaran promosi dan interaksi satu kali.
Apakah situs web dapat mendeteksi email sementara?
Ya. Banyak situs web menggunakan layanan deteksi domain sekali pakai untuk mengidentifikasi dan memblokir penyedia email sementara.
Apakah email sementara menyembunyikan alamat IP saya?
Tidak. Identitas email dan identitas jaringan adalah dua hal yang terpisah. Sebuah situs web mungkin masih dapat melihat alamat IP dan informasi browser Anda.
Bisakah saya menggunakan email sementara untuk kode verifikasi?
Seringkali bisa, meskipun beberapa situs web memblokir domain sekali pakai.
Apakah email sementara berguna bagi pengembang?
Ya. Kotak masuk sementara sangat berguna untuk menguji pendaftaran, email verifikasi, alur onboarding, dan pesan transaksional.
Apakah saya bisa memulihkan alamat email sementara yang sudah kadaluwarsa?
Biasanya tidak. Jangan pernah mengandalkan email sekali pakai untuk akun yang mungkin perlu Anda pulihkan di kemudian hari.
Kesimpulan
Alamat email sementara adalah salah satu alat paling sederhana untuk meningkatkan privasi online sehari-hari.
Nilai utamanya berasal dari pengurangan paparan yang tidak perlu.
Alih-alih membagikan satu pengenal permanen ke ratusan situs web, email sementara memungkinkan Anda mengisolasi interaksi berisiko rendah.
Manfaatnya meliputi:
- mengurangi spam
- melindungi alamat email asli Anda
- mengurangi risiko kebocoran data
- membatasi pelacakan pemasaran
- mendaftar di situs web berisiko rendah
- menerima pesan verifikasi satu kali
- memisahkan uji coba gratis
- memisahkan identitas online
- menyederhanakan pengujian aplikasi
- mengurangi jejak digital jangka panjang Anda
Email sementara bukanlah pengganti kotak surat permanen yang aman.
Ini juga bukan sistem anonimitas.
Sebaliknya, anggaplah ini sebagai lapisan privasi yang ringan.
Gunakan email utama Anda untuk akun yang memerlukan identitas, kepercayaan, pemulihan, dan akses jangka panjang.
Gunakan email sementara untuk interaksi yang bersifat sekali pakai.
Pemisahan sederhana tersebut dapat secara signifikan meningkatkan keamanan dan kebersihan identitas online Anda.