E-posta adresiniz, çevrimiçi ortamda kullandığınız en kalıcı kimlik bilgilerinden biridir.
Değişebilen bir IP adresinden veya süresi dolabilen bir tarayıcı oturumundan farklı olarak, ana e-posta adresiniz genellikle yıllarca aynı kalır. Bu adres, banka hesaplarınız, bulut depolama alanlarınız, sosyal medya profilleriniz, çevrimiçi alışverişleriniz, şifre sıfırlama işlemleriniz ve iş hizmetlerinizle bağlantılı olabilir.
Bu adresi bir web sitesine her girdiğinizde, dijital ayak izinizi genişletmiş olursunuz.
Web sitesi bu adresi doğrudan depolayabilir, bir müşteri ilişkileri yönetimi platformuyla senkronize edebilir, bir e-posta pazarlama sağlayıcısına gönderebilir, analiz sistemlerine dahil edebilir veya gelecekteki bir veri ihlali yoluyla ifşa edebilir.
Bir geçici e-posta adresi, bu riski azaltmanın basit bir yolunu sunar.
Her web sitesine kalıcı e-posta adresinizi vermek yerine, düşük riskli kayıtlar, doğrulama e-postaları, indirmeler, testler ve diğer geçici faaliyetler için kısa süreli, tek kullanımlık bir adres kullanabilirsiniz.
Siber güvenlik açısından geçici e-posta, üç önemli ilkeyi desteklediği için yararlıdır:
- veri minimizasyonu
- bölümlere ayırma
- saldırı yüzeyinin azaltılması
Bu kılavuz, geçici bir e-posta adresi kullanmanın 10 pratik nedenini, bunun çevrimiçi gizliliği nasıl iyileştirdiğini ve ne zaman kullanmaktan kaçınmanız gerektiğini açıklamaktadır.
Geçici E-posta Adresi Nedir?
Geçici e-posta adresi, kısa süreli kullanım için tasarlanmış bir e-posta kutusudur.
Aşağıdaki süreler boyunca aktif kalabilir:
- birkaç dakika
- birkaç saat
- birkaç gün
- kullanıcı tarafından manuel olarak silinene kadar
Sağlayıcıya bağlı olarak, geçici bir gelen kutusu aşağıdakiler gerekmeden otomatik olarak oluşturulabilir:
- hesap
- şifre
- telefon numarası
- kişisel bilgiler
Geçici e-posta, genellikle şu adlarla da bilinir:
- geçici posta
- tek kullanımlık e-posta
- anlık e-posta
- kullan-at e-posta
- geçici gelen kutusu
Bunun amacı, normal e-posta hesabınızın yerini almak değildir.
Bunun yerine, geçici e-posta, kalıcı dijital kimliğiniz ile iletişim bilgilerinize uzun vadeli erişime ihtiyaç duymayan web siteleri arasında ek bir koruma katmanı sağlar.
E-posta Adresiniz Çevrimiçi Gizlilik Açısından Neden Önemlidir?
Bir e-posta adresi zararsız görünebilir, ancak bir tanımlayıcı olarak son derece kullanışlıdır.
Şirketler, kullanıcı etkinliklerini birbirine bağlamak için sıklıkla e-posta adreslerini kullanır:
- web siteleri
- cihazlar
- uygulamalar
- pazarlama platformları
- müşteri veritabanları
- reklam sistemleri
Kalıcı bir e-posta adresi, bir güvenlik olayı sonrasında sızdırılan veritabanlarında da yer alabilir.
Saldırganlar daha sonra bu adresi aşağıdaki gibi diğer bilgilerle birleştirebilir:
E-posta adresi
+
Şifre hash'leri
+
Telefon numaraları
+
Kullanıcı adları
+
Satın alma geçmişi
+
IP günlükleri
Aynı adresi ne kadar sık kullanırsanız, bu bilgilerin toplanması veya ifşa edilmesi ihtimali o kadar artar.
Geçici e-posta, kalıcı gelen kutunuzu gerektirmeyen etkileşimler için tek kullanımlık kimlikler oluşturarak bu riski sınırlar.
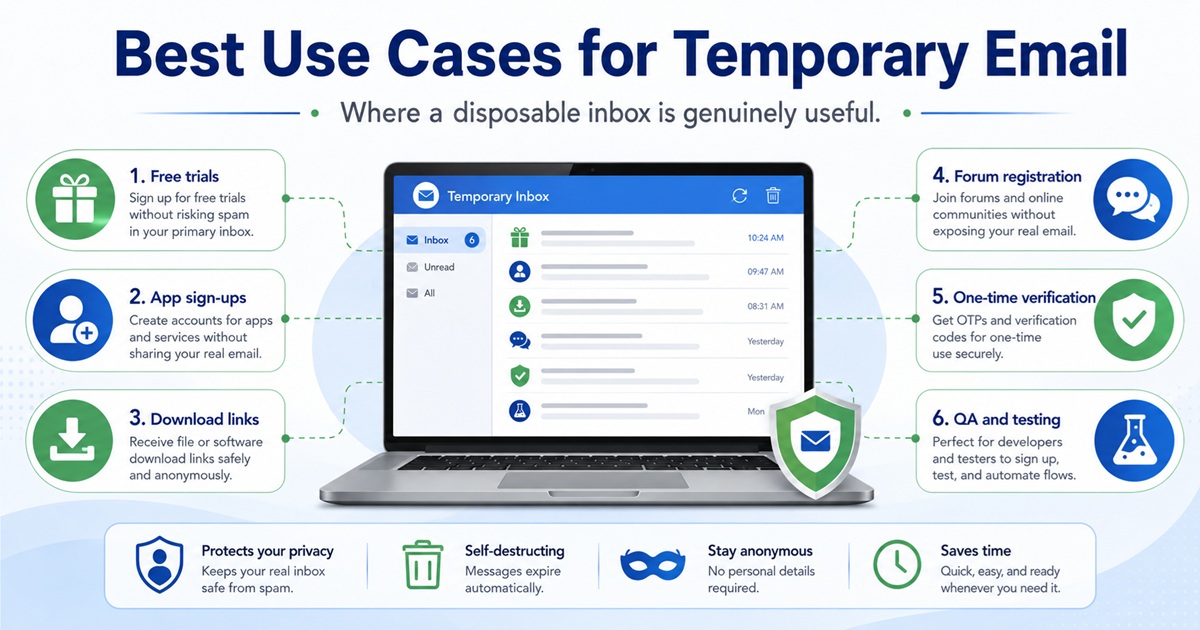
1. Ana Gelen Kutunuzdaki Spam'i Azaltın
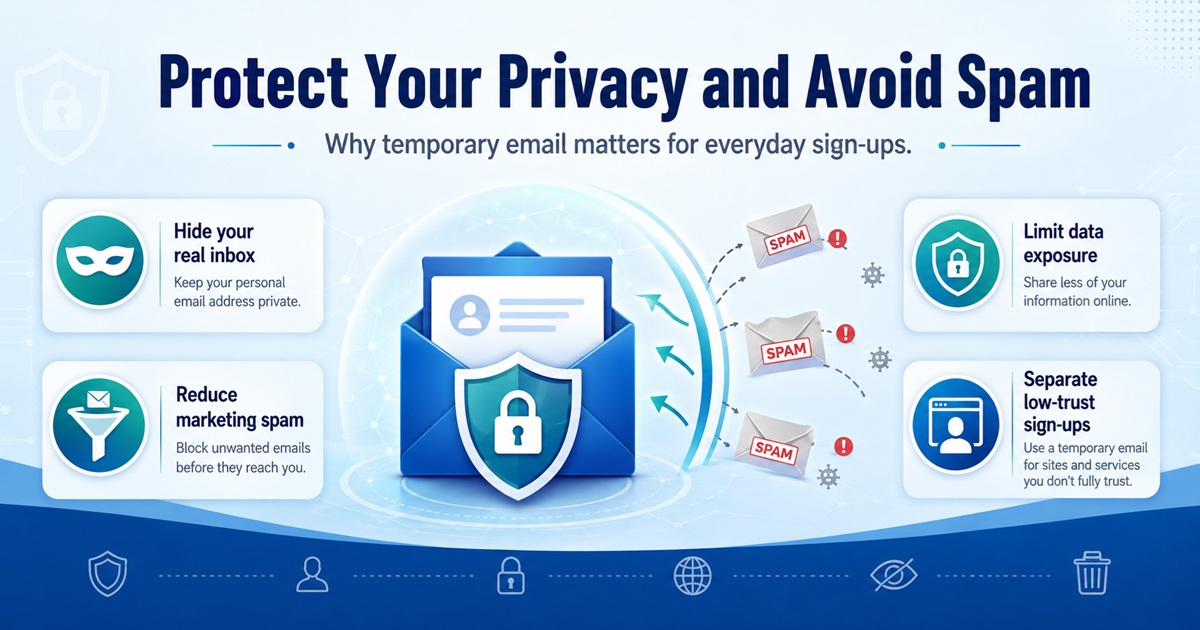
Spam, insanların geçici e-posta kullanmasının en yaygın nedenlerinden biridir.
Birçok web sitesi, ziyaretçilerin aşağıdakileri yapmasına izin vermeden önce bir e-posta adresi talep eder:
- dosya indirmek
- kupona erişmek
- sınırlı erişimli içeriği okumak
- haber bültenine üye olmak
- ücretsiz deneme sürümünü başlatmak
- temel bir hesap oluşturmak
Kayıt işlemi tamamlandıktan sonra, web sitesi pazarlama mesajları göndermeye devam edebilir.
Bu mesajlar şunları içerebilir:
- promosyonlar
- ürün güncellemeleri
- terk edilmiş sepet hatırlatmaları
- haber bültenleri
- iş ortağı teklifleri
- otomatik satış dizileri
Geçici bir e-posta adresi kullanmak, bu mesajların ana gelen kutunuza ulaşmasını engeller.
Geçici adrese artık ihtiyacınız kalmadığında, kullanmayı bırakmanız yeterlidir.
Haber bültenlerinden sürekli abonelikten çıkmak yerine, istenmeyen iletişimin kalıcı hesabınıza ulaşmasını en başından önlersiniz.
2. Gerçek E-posta Adresinizi Koruyun
Ana e-posta adresiniz, değerli bir kimlik bilgisi olarak değerlendirilmelidir.
Birçok kullanıcı için bu adres, aşağıdakiler dahil olmak üzere kritik hizmetlerle bağlantılıdır:
- finansal platformlar
- sosyal ağlar
- şifre kurtarma
- bulut depolama
- çevrimiçi alışveriş
- işyeri sistemleri
Saldırganlar, hedefli saldırılara genellikle tek bir bilgiyle başlar: bir e-posta adresi.
Bu bilgiyi öğrendikten sonra şunları deneyebilirler:
- oltalama
- kimlik bilgisi doldurma
- şifre sıfırlama suistimali
- sosyal mühendislik
- hesap sayımı
Geçici bir e-posta adresi, gereksiz web sitelerinin kalıcı adresinizi öğrenmesini engeller.
Bu, saldırı yüzeyini azaltmanın basit bir yoludur.
Her türlü güvenlik riskini ortadan kaldıramazsınız, ancak hakkınızda bilgi içeren sistemlerin sayısını azaltabilirsiniz.
3. Veri İhlallerinde Maruz Kalma Riskinizi Azaltın
Meşru web siteleri bile veri ihlallerine maruz kalabilir.
Bir şirketin güvenliği aşıldığında, saldırganlar aşağıdakileri içeren veritabanlarına ulaşabilir:
- isimler
- e-posta adresleri
- kullanıcı adları
- şifre hash'leri
- IP adresleri
- hesap meta verileri
Ana e-posta adresinizi kullanarak kayıt olduysanız, bu tanımlayıcı sızan veri kümesinin bir parçası haline gelebilir.
Geçici bir e-posta adresi, bu durumun etkisini sınırlar.
Gelecekte meydana gelecek bir sızıntıda tek kullanımlık bir adres ortaya çıkarsa, sızan tanımlayıcı o zamana kadar zaten aktif olmayabilir.
Gerçek gelen kutunuz bu olaydan ayrı kalır.
Bu, veri ihlaliyle ilişkili her türlü riski ortadan kaldırmaz, ancak açığa çıkan verilerin değerini azaltır.
Bu kavram, veri minimizasyonu ile yakından ilgilidir.
Ne kadar az kalıcı bilgi verirseniz, o kadar az kalıcı bilgi sızabilir.
4. Pazarlama Takibinden Kaçının
E-posta adresleri, pazarlama atıfları ve kimlik eşleştirme için sıklıkla kullanılır.
Bir şirket, adresinizi şu yerlere gönderebilir:
- CRM platformları
- reklam sistemleri
- analiz platformları
- haber bülteni sağlayıcıları
- müşteri veri platformları
Örneğin, tipik bir veri akışı şöyle görünebilir:
Web sitesi kaydı
 ↓
Müşteri veritabanı
 ↓
CRM
 ↓
E-posta pazarlama platformu
 ↓
Reklam veya analiz platformu
Bu, tek bir e-posta adresini girmenin, bu adresin birkaç sistemde depolanmasına neden olabileceği anlamına gelir.
Geçici e-posta, bu kalıcı tanımlayıcının tekrar kullanılmasını azaltır.
Her hizmete aynı kalıcı adresi vermek yerine, belirli bir etkileşim için kısa ömürlü bir tanımlayıcı oluşturursunuz.
Bu sayede, çevrimiçi faaliyetlerinizin yalnızca e-posta yoluyla birbiriyle ilişkilendirilmesi zorlaşır.
5. Düşük Riskli Web Sitelerine Kaydolun
Her hesap, kalıcı e-posta adresinizi hak etmez.
Sadece bir kez kullanmayı planladığınız bir web sitesini düşünün.
Sadece şunları yapmak isteyebilirsiniz:
- bir belge indirmek
- bir forum gönderisini okumak
- kısa bir ankete katılmak
- geçici bir hizmete erişmek
- bir web uygulamasını test etmek
Hesaba erişiminizi kaybetmenin önemli bir sonucu olmayacaksa, ana e-posta adresinizi kullanmak gereksiz olabilir.
Geçici bir e-posta adresi, bu tür düşük riskli durumlar için idealdir.
Güvenlik ilkesi basittir:
Geçici bilgiler yeterliyken kalıcı bilgiler vermeyin.
6. Tek Kullanımlık Doğrulama E-postalarını Alın
Birçok web sitesi, erişim izni vermeden önce e-posta doğrulaması ister.
İş akışı genellikle şu şekildedir:
Bir e-posta adresi oluşturun
 ↓
Kayıt sırasında adresi girin
 ↓
Web sitesi doğrulama e-postası gönderir
 ↓
Geçici gelen kutusunu açın
 ↓
Doğrulama bağlantısına tıklayın
 ↓
Kayıt tamamlandı
Hesabı yalnızca kısa bir süre için kullanmanız gerekiyorsa, geçici bir gelen kutusu kullanışlı olabilir.
Tipik örnekler şunlardır:
- web sitesi kayıtları
- yazılım demoları
- forumlar
- tek seferlik indirmeler
- geliştirme testleri
Ancak bazı platformlar, bilinen tek kullanımlık e-posta alan adlarını engeller.
Bu genellikle aşağıdakileri azaltmak amacıyla yapılır:
- otomatik kayıtlar
- ücretsiz deneme suistimalleri
- spam hesaplar
- dolandırıcılık faaliyetleri
Geçici e-posta adresleri her zaman web sitesinin kurallarına ve hizmet şartlarına uygun olarak kullanılmalıdır.
7. Ücretsiz Deneme Sürümlerini ve Promosyonları Ayrı Tutun
Ücretsiz deneme sürümleri genellikle büyük miktarda takip e-postası oluşturur.
Bir hizmeti test ettikten sonra, aşağıdaki gibi mesajlar alabilirsiniz:
- “Deneme süreniz sona eriyor”
- “Bugün yükseltin”
- “Geri dönün ve %20 tasarruf edin”
- “Yeni özellikler mevcut”
- “Hesap kurulumunuzu tamamlayın”
Birden fazla hizmeti değerlendirirseniz, bu e-postalar hızla birikir.
Geçici e-posta, hizmetle uzun vadeli bir ilişki kurmayı planlamadığınız kısa vadeli değerlendirmeler için kullanışlıdır.
Örneğin, birkaç SaaS ürününü karşılaştıran bir geliştirici şunları incelemek isteyebilir:
- kontrol panelleri
- entegrasyonlar
- API’ler
- kullanıcı arayüzü iş akışları
- özelliklerin kullanılabilirliği
Ayrı tek kullanımlık gelen kutuları kullanmak, değerlendirme sürecini ana iş hesabından ayrı tutar.
8. Bölmelendirme Yoluyla E-posta Güvenliğini Artırın
Bölmelendirme, önemli bir güvenlik ilkesidir.
Her faaliyet için tek bir kimlik kullanmak yerine, farklı faaliyetleri ayrı ortamlara bölersiniz.
Örneğin:
Ana E-posta
    ├── Bankacılık
    ├── İş
    └── Kritik hesaplar

İkincil E-posta
    ├── Alışveriş
    └── Abonelikler

Geçici E-posta
    ├── İndirmeler
    ├── Deneme sürümleri
    ├── Testler
    └── Düşük güvenilirlikli kayıtlar
Bu yapı, çapraz bulaşmayı sınırlar.
Bir kategori tehlikeye girerse veya spam ile dolarsa, diğerleri bundan etkilenmez.
Güvenlik uzmanları, ağlar genelinde benzer segmentasyon kavramlarını kullanır.
Ağ mimarisinde segmentasyon, sistemleri güven düzeylerine göre ayırır.
Geçici e-posta, dijital kimliğe benzer bir yaklaşımı uygular.
Her web sitesi, banka veya iş hesaplarınızla aynı güven bölgesine ait olmamalıdır.
9. Web Sitesi ve Uygulama Testlerini Kolaylaştırın
Geçici e-posta, geliştiriciler, kalite güvence mühendisleri, DevOps ekipleri ve güvenlik test uzmanları için son derece kullanışlıdır.
Modern uygulamalar genellikle aşağıdakiler gibi e-posta tabanlı iş akışlarını içerir:
- kayıt
- hesap doğrulama
- şifre sıfırlama
- kullanıcı kabul süreci
- oturum açma uyarıları
- bildirimler
- işlem mesajları
Bu iş akışlarını test etmek için birden fazla e-posta adresi gerekir.
Örneğin, bir QA mühendisinin aşağıdakileri test etmesi gerekebilir:
Kullanıcı #1 → Kayıt
Kullanıcı #2 → Şifre sıfırlama
Kullanıcı #3 → Doğrulama
Kullanıcı #4 → Bildirim
Kullanıcı #5 → Teslimat hatası senaryosu
Her test için kalıcı e-posta hesapları oluşturmak verimsizdir.
Geçici gelen kutuları, hızlı bir şekilde oluşturulabilen tek kullanımlık test kimlikleri sağlar.
Bu da onları aşağıdakiler için kullanışlı kılar:
- hazırlık ortamları
- otomatik testler
- QA iş akışları
- işlem e-postası testleri
- kayıt testleri
Geliştiriciler yine de hassas üretim bilgilerini halka açık geçici gelen kutularına ifşa etmekten kaçınmalıdır.
10. Uzun Vadeli Dijital Ayak İzinizi Azaltın
Her kalıcı hesap, dijital ayak izinize katkıda bulunur.
Birkaç yıl içinde, bir e-posta adresi yüzlerce hizmette depolanabilir.
Bu hizmetlerden bazıları zamanla:
- kapanabilir
- el değiştirebilir
- güvenlik ihlallerine maruz kalabilir
- müşteri veritabanlarını satabilir
- üçüncü taraf platformlara taşınabilir
Bu hesapların çoğunu oluşturduğunuzu bile hatırlamayabilirsiniz.
Geçici e-posta, bu birikimi azaltır.
Adresin süresi dolduğunda, bu tanımlayıcının kullanışlılığı önemli ölçüde azalır.
Bu, etkileşime ait tüm kayıtları silmez, ancak çevrimiçi faaliyetlerinizle bağlantılı en önemli tanımlayıcılardan birinin kalıcılığını azaltır.
Gizliliğe önem veren kullanıcılar için bu büyük bir avantajdır.
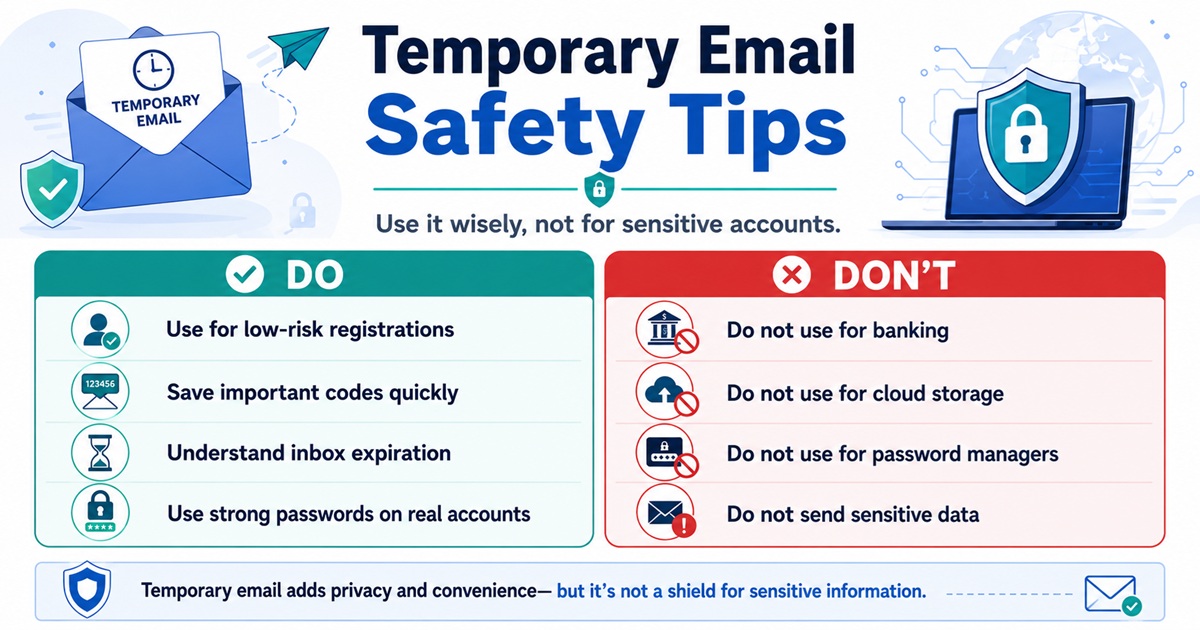
Geçici E-posta ve Saldırı Yüzeyinin Azaltılması
Saldırı yüzeyi, bir saldırganın bir sistemle etkileşime girebileceği veya bir sistemi hedef alabileceği noktaların toplamını ifade eder.
Bu kavram, kişisel kimlik için de geçerli olabilir.
Kalıcı e-posta adresinizi 150 farklı web sitesinde kullandığınızı hayal edin.
Her veritabanı, adresinizin bulunduğu başka bir konumu temsil eder.
Kavramsal olarak:
1 ana e-posta adresi
 ↓
150 web sitesi
 ↓
150 veritabanı
 ↓
Çok sayıda üçüncü taraf entegrasyonu
 ↓
Daha fazla potansiyel risk
Gerekli olmayan hizmetler için geçici adresler kullanırsanız, yapı değişir.
Ana e-posta
 ↓
Yalnızca güvenilir hizmetler

Geçici adresler
 ↓
Düşük öncelikli hizmetler
 ↓
Sonunda geçerliliği sona erer
Bu mimari, kimliğinizi görünmez kılmaz.
Ancak gereksiz kalıcılığı azaltır.
Geçici E-posta Sizi Anonim Yapmaz
Önemli bir yanılgıya değinmek gerekir.
Geçici e-posta gizliliği artırır, ancak otomatik olarak anonimlik sağlamaz.
Bir web sitesi hâlâ şunları gözlemleyebilir:
- IP adresiniz
- tarayıcı çerezleri
- cihaz özellikleri
- tarayıcı parmak izi
- kullanıcı ajanı
- istek zaman damgaları
- davranışsal veriler
İnternet servis sağlayıcınız da ağ düzeyindeki bağlantı bilgilerini görebilir.
Geçici e-posta yalnızca tek bir tanımlayıcıyı gizler:
kalıcı e-posta adresiniz.
Daha güçlü gizlilik için, geçici e-postanın uygun tarayıcı güvenliği, izleme koruması ve ağ düzeyinde gizlilik denetimleriyle birleştirilmesi gerekir.
Geçici E-posta ve E-posta Takma Adı Karşılaştırması
Geçici e-posta ve e-posta takma adları farklı sorunları çözer.
Geçici e-posta
Kısa süreli etkileşimler için tasarlanmıştır.
Örnek:
[email protected]
 ↓
Geçici gelen kutusu
 ↓
Süre doldu
E-posta takma adı
Ana adresinizi gizlerken, mesajların yine de bu adrese yönlendirilmesini sağlamak üzere tasarlanmıştır.
Örnek:
[email protected]
 ↓
Yönlendirme hizmeti
 ↓
[email protected]
Uzun vadeli hesap kurtarma ihtiyacınız olduğunda bir takma ad kullanın.
Adresi bir daha kullanmayacağınızı düşünüyorsanız geçici e-posta kullanın.
Ne Zaman Geçici Bir E-posta Adresi Kullanmalısınız?
Geçici e-posta, düşük riskli etkinlikler için en uygun seçenektir.
Buna iyi örnekler şunlardır:
- ücretsiz kaynakları indirmek
- web sitelerini test etmek
- geçici forumlara katılmak
- hassas olmayan doğrulama e-postalarını almak
- yazılımları değerlendirmek
- kayıt sistemlerini test etmek
- tek seferlik içeriğe erişmek
- tanıtım faaliyetlerini ayırmak
Önemli soru şudur:
Bu e-posta adresini kaybetmek ciddi bir sorun yaratır mı?
Cevap hayır ise, geçici e-posta uygun olabilir.
Geçici E-postadan Ne Zaman Kaçınmalısınız?
Geçici e-posta, uzun vadeli sahiplik gerektiren hesaplar için kullanılmamalıdır.
Aşağıdakiler için tek kullanımlık adresler kullanmaktan kaçının:
- çevrimiçi bankacılık
- yatırım hesapları
- kripto para borsaları
- resmi hesaplar
- sağlık sistemleri
- şifre yöneticileri
- bulut depolama
- alan adı kayıt kuruluşları
- web barındırma hesapları
- önemli iş hizmetleri
Bu hesaplar, e-posta tabanlı kurtarma işlemlerine büyük ölçüde bağlıdır.
Tek kullanımlık gelen kutunuzun süresi dolarsa, erişiminizi kalıcı olarak kaybedebilirsiniz.
Geçici E-postanın Güvenlik Riskleri
Geçici e-postanın avantajları vardır, ancak aynı zamanda güvenlik kısıtlamaları da beraberinde getirir.
Herkese açık gelen kutuları
Bazı sağlayıcılar, adresi bilen herkesin gelen kutusuna erişebilmesini sağlar.
Sağlayıcı aksi açıkça belirtmedikçe, geçici bir gelen kutusunun özel olduğunu asla varsaymayın.
Zayıf kimlik doğrulama
Bazı hizmetler şifre gerektirmez.
Bu, kullanımı kolaylaştırır ancak gizliliği azaltır.
Kısa saklama süresi
E-postalar hızla kaybolabilir.
Önemli bilgiler asla bu adreslerde kalıcı olarak saklanmamalıdır.
Güvenilir hesap kurtarma imkanı yok
Gelen kutusunun süresi dolduğunda, hesabı kurtarmak imkansız olabilir.
Kötü amaçlı bağlantılar hala mevcuttur
Geçici e-posta, sizi kimlik avı veya kötü amaçlı eklerden korumaz.
Herhangi bir e-postada uyguladığınız güvenlik önlemlerinin aynısını uygulamalısınız.
Geçici E-postayı Güvenli Bir Şekilde Kullanmak İçin En İyi Uygulamalar
Geçici e-postayı, amaçlanan tehdit modeline uygun olarak kullanın.
Hassas bilgileri uzak tutun
Aşağıdakileri almayın:
- şifreler
- API anahtarları
- özel belgeler
- banka bilgileri
- kimlik belgeleri
Şifreleri asla tekrar kullanmayın
Hesap kaydı için geçici e-posta kullanılıyorsa, önemli hesaplarınızın şifrelerini tekrar kullanmayın.
Tıklamadan önce bağlantıları doğrulayın
Tek kullanımlık gelen kutularındaki e-postaları potansiyel olarak güvenilmez kabul edin.
Gelen kutusunun geçerlilik süresini anlayın
Gelen kutusunun her an ortadan kaybolabileceğini varsayın.
Değerli hesaplar için kalıcı e-posta kullanın
Hesap kurtarma, kolaylıktan daha önemlidir.
Sık Sorulan Sorular
Geçici e-posta güvenli midir?
Geçici e-posta genellikle düşük riskli faaliyetler için uygundur, ancak hassas veya uzun vadeli hesaplar için güvenilir kabul edilmemelidir.
Geçici e-posta spam'i engelleyebilir mi?
Promosyon amaçlı kayıtları ve tek seferlik etkileşimleri izole ederek ana gelen kutunuza ulaşan spam'ı önemli ölçüde azaltabilir.
Web siteleri geçici e-postaları tespit edebilir mi?
Evet. Birçok web sitesi, geçici e-posta sağlayıcılarını tespit etmek ve engellemek için tek kullanımlık alan adı tespit hizmetlerini kullanır.
Geçici e-posta IP adresimi gizler mi?
Hayır. E-posta kimliği ile ağ kimliği birbirinden ayrıdır. Bir web sitesi yine de IP adresinizi ve tarayıcı bilgilerinizi görebilir.
Doğrulama kodları için geçici e-posta kullanabilir miyim?
Genellikle evet, ancak bazı web siteleri tek kullanımlık alan adlarını engeller.
Geçici e-posta, geliştiriciler için yararlı mıdır?
Evet. Geçici gelen kutuları, kayıt işlemlerini, doğrulama e-postalarını, kullanıcı kabul süreçlerini ve işlem mesajlarını test etmek için özellikle kullanışlıdır.
Süresi dolmuş bir geçici e-postayı geri alabilir miyim?
Genellikle hayır. Daha sonra geri almanız gerekebilecek hesaplar için asla tek kullanımlık e-postalara güvenmeyin.
Sonuç
Geçici e-posta adresi, günlük çevrimiçi gizliliği artırmak için en basit araçlardan biridir.
En büyük değeri, gereksiz maruz kalmayı azaltmasından gelir.
Tek bir kalıcı tanımlayıcıyı yüzlerce web sitesine dağıtmak yerine, geçici e-posta, düşük riskli etkileşimleri izole etmenizi sağlar.
Avantajları şunlardır:
- spam'i azaltmak
- gerçek e-posta adresinizi korumak
- veri ihlali riskini azaltmak
- pazarlama izlemesini sınırlamak
- düşük riskli web sitelerine kaydolmak
- tek kullanımlık doğrulama mesajlarını almak
- ücretsiz deneme sürümlerini ayırmak
- çevrimiçi kimlikleri bölümlere ayırmak
- uygulama testlerini basitleştirme
- uzun vadeli dijital ayak izinizi azaltma
Geçici e-posta, güvenli ve kalıcı bir posta kutusunun yerini almaz.
Aynı zamanda bir anonimlik sistemi de değildir.
Bunun yerine, onu hafif bir gizlilik katmanı olarak düşünün.
Kimlik, güven, kurtarma ve uzun vadeli erişim gerektiren hesaplar için ana e-posta adresinizi kullanın.
Etkileşimin tek kullanımlık olduğu durumlarda geçici e-posta adresini kullanın.
Bu basit ayrım, çevrimiçi kimliğinizin güvenliğini ve temizliğini önemli ölçüde artırabilir.