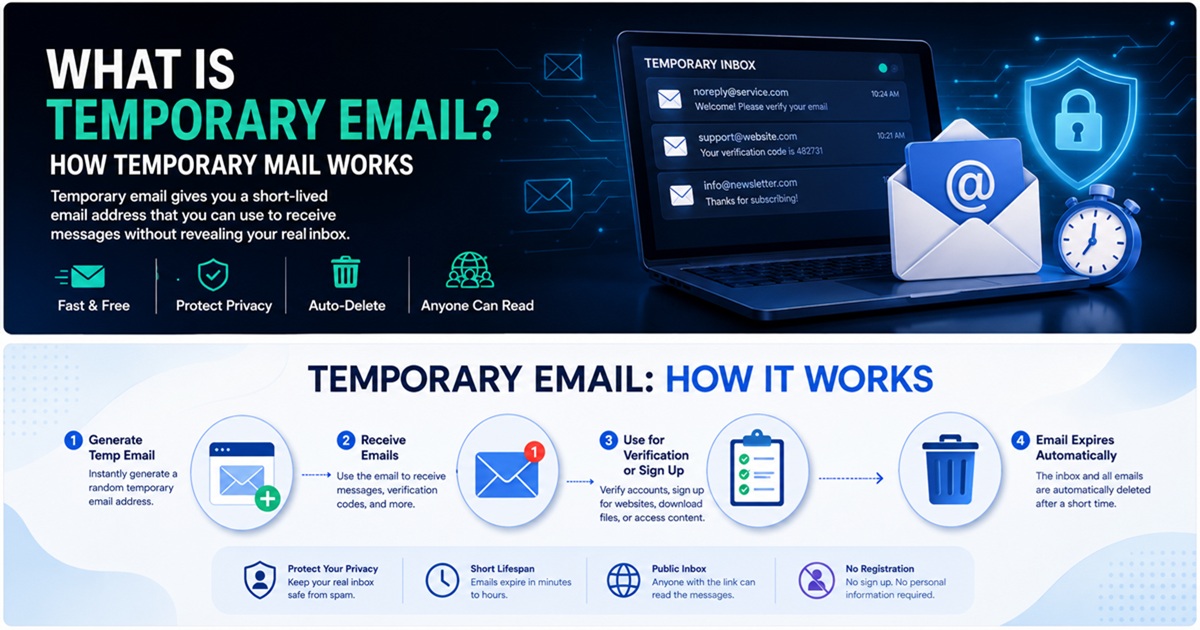
Geçici e-posta, ana gelen kutunuzu ifşa etmenize gerek kalmadan mesajları almak üzere tasarlanmış, kısa süreli bir e-posta adresidir.
Ziyaret ettiğiniz her web sitesine kişisel Gmail, Outlook veya iş e-posta adresinizi girmek yerine, geçici bir adres oluşturabilir, bunu kayıt veya doğrulama işlemleri için kullanabilir, gerekli mesajı alabilir ve artık ihtiyaç kalmadığında bu adresi kullanmayı bırakabilirsiniz.
Siber güvenlik açısından bakıldığında, geçici e-posta sadece bir kolaylık aracı değildir. Doğru kullanıldığında, spam'i azaltabilir, ana e-posta adresinizin gereksiz yere ifşa edilmesini sınırlayabilir ve üçüncü taraf veritabanlarına yayılan kişisel bilgi miktarını azaltabilir.
Ancak, geçici e-posta her durum için uygun değildir.
Bu kılavuzda, geçici e-postanın nasıl çalıştığı, bir mesaj aldığınızda teknik olarak neler olduğu, gizliliği hangi alanlarda geliştirdiği, güvenlik sınırlamalarının neler olduğu ve sorumlu bir şekilde nasıl kullanılacağı açıklanmaktadır.
Geçici E-posta Nedir?
Geçici e-posta adresi, kısa süreli kullanım için oluşturulan bir e-posta hesabı veya gelen kutusudur.
Genellikle şu adlarla anılır:
- Geçici e-posta
- Geçici posta
- Tek kullanımlık e-posta
- Tek kullanımlık e-posta adresi
- Anlık e-posta
- Tek kullanımlık e-posta
- Tek seferlik e-posta
Kesin terminoloji hizmetlere göre değişiklik gösterir, ancak temel kavram benzerdir.
Geçici e-posta hizmeti size şu tür bir adres sağlar:
Daha sonra bu adresi başka bir web sitesine girebilirsiniz.
Web sitesi bir e-posta gönderirse — örneğin bir doğrulama bağlantısı, onay mesajı, indirme bağlantısı veya kayıt kodu — geçici e-posta sağlayıcısı bu mesajı alır ve geçici gelen kutunuzda görüntüler.
Çoğu hizmette şifre veya hesap kaydı gerekmez.
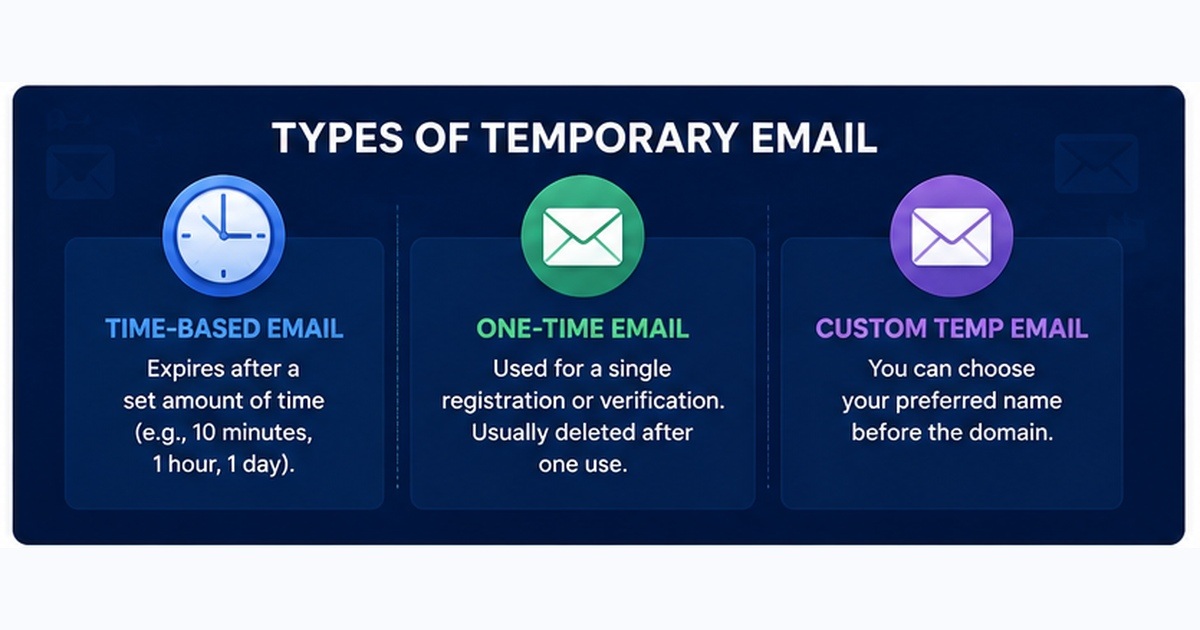
Adres, birkaç dakika, birkaç saat, birkaç gün boyunca veya sağlayıcı tarafından otomatik olarak silinene kadar aktif kalabilir.
Geçici E-posta Nasıl Çalışır?
Geçici e-postayı doğru bir şekilde anlamak için, süreci ağ ve e-posta altyapısı açısından incelemek faydalıdır.
Tipik bir iş akışı şu şekildedir:
- Geçici e-posta hizmeti size bir e-posta adresi atar.
- Bu adresi bir web sitesine girersiniz.
- Web sitesinin posta sunucusu, geçici etki alanına bir mesaj gönderir.
- DNS, o etki alanı için mesajları almaktan sorumlu posta sunucusunu belirler.
- Gönderen, SMTP kullanarak alıcı posta sunucusuna bağlanır.
- Geçici e-posta platformu, mesajı kabul eder ve işler.
- Mesaj, geçici gelen kutunuzla ilişkilendirilir.
- E-postayı sağlayıcının web arayüzü üzerinden görüntülersiniz.
- Mesaj ve adres, sağlayıcının saklama politikasına göre sonunda silinir.
Arayüz son derece basit görünebilir, ancak arka planda birçok standart internet teknolojisi çalışmaktadır.
DNS ve MX Kayıtlarının Rolü
E-posta teslimi, büyük ölçüde Etki Alanı Adı Sistemi (DNS) ile ilgilidir.
Bir posta sunucusu şu adrese bir mesaj göndermek istediğinde:
example.com için e-posta almaktan hangi sunucunun sorumlu olduğunu belirlemesi gerekir.
Bunu, alan adının MX kayıtlarını sorgulayarak yapar.
MX, Mail Exchange (Posta Değişimi) anlamına gelir.
Bir MX kaydı, bir alan adı için e-postaları kabul etmekten sorumlu posta sunucusunu tanımlar.
Örneğin, geçici bir e-posta sağlayıcısı, geçici alan adını kendi alıcı altyapısına yönlendiren DNS kayıtlarını yapılandırabilir.
Kavramsal olarak:
Geçici e-posta adresi
 ↓
Gönderenin posta sunucusu
 ↓
DNS MX sorgulaması
 ↓
Geçici posta sunucusu
 ↓
Geçici gelen kutusu
Hedef sunucu belirlendikten sonra, gönderen normalde SMTP kullanarak mesajı teslim etmeye çalışır.
SMTP ve Geçici Posta
SMTP, Basit Posta Aktarım Protokolü anlamına gelir.
İnternet üzerinden e-posta iletmek için kullanılan temel protokollerden biridir.
Bir web sitesi bir doğrulama mesajı gönderdiğinde, posta altyapısı genellikle şuna benzer bir işlem gerçekleştirir:
Web sitesi
   ↓
Uygulama sunucusu
   ↓
Giden posta sağlayıcısı
   ↓
SMTP
   ↓
Geçici posta sunucusu
   ↓
Geçici gelen kutusu
Alıcı geçici posta sunucusu, alıcı adresini işler ve mesajın hangi geçici gelen kutusuna gönderilmesi gerektiğini belirler.
Sağlayıcı, mimarisine bağlı olarak e-postayı bellekte, bir veritabanında, nesne depolama alanında veya başka bir arka uç sisteminde geçici olarak saklayabilir.
Ardından web uygulaması mesajı alır ve kullanıcıya gösterir.
Geçici E-posta, Gmail’den Nasıl Farklıdır?
Geçici e-posta ve kalıcı e-posta hizmetleri farklı sorunları çözer.
Gmail veya Outlook hesabı, uzun vadeli bir dijital kimlik işlevi görmesi için tasarlanmıştır.
Geçici e-posta adresi ise kısa vadeli iletişim için tasarlanmıştır.
| Özellik | Geçici E-posta | Gmail / Outlook |
|---|---|---|
| Uzun vadeli gelen kutusu | Genellikle yok | Evet |
| Hesap kaydı | Genellikle gereksiz | Gerekli |
| Şifre koruması | Her zaman değil | Evet |
| Hesap kurtarma | Genellikle mevcut değil | Mevcut |
| Uzun vadeli depolama | Sınırlı | Evet |
| Kişisel kimlik | Asgari düzeyde | Genellikle bağlantılı |
| Önemli hesaplar için en uygun | Hayır | Evet |
| Tek seferlik kayıtlar için kullanışlı | Evet | Mümkün, ancak ana e-posta adresini ifşa eder |
| Spam izolasyonu | Mükemmel | Filtreleme gerektirir |
Bu ayrım önemlidir.
Geçici e-posta genellikle ana gelen kutunuzu tamamlamalı, onun yerini almamalıdır.
İnsanlar Neden Geçici E-posta Kullanır?
Ana neden basittir:
Kullanıcılar, ziyaret ettikleri her web sitesine ana e-posta adreslerini vermek istemezler.
Gerçek e-posta adresinizi her girdiğinizde, başka birinin sisteminde bu kimliğin başka bir kopyasını oluşturmuş olursunuz.
Bu kopya şu yerlerde bulunabilir:
- Müşteri veritabanları
- Pazarlama platformları
- CRM sistemleri
- Analitik araçları
- E-posta otomasyon hizmetleri
- Üçüncü taraf entegrasyonları
- Yedeklemeler
- Veri ambarları
Web sitesi meşru olsa bile, adresiniz zamanla yetersiz güvenlik uygulamaları, üçüncü tarafların güvenliğinin ihlali, çalışan hataları, yanlış yapılandırılmış veritabanları veya veri sızıntıları nedeniyle açığa çıkabilir.
Geçici e-posta, gereksiz maruz kalma riskini azaltır.
1. Spam'i Azaltma
Geçici e-postanın en yaygın kullanım alanlarından biri, istenmeyen pazarlama mesajlarını önlemektir.
Bazı web siteleri, aşağıdakileri yapmanıza izin vermeden önce bir e-posta adresi ister:
- Bir belgeyi indirmek
- Ücretsiz bir kaynağa erişmek
- Kısıtlı erişimli içeriği okumak
- Bir foruma katılmak
- Kupon almak
- Ücretsiz deneme sürümünü başlatmak
- Yazılım indirmek
Ana e-posta adresiniz bir pazarlama veritabanına girdiğinde, aylarca hatta yıllarca mesaj alabilirsiniz.
Geçici bir adres, bu etkileşimi gerçek gelen kutunuzdan izole eder.
2. Ana E-posta Adresinizi Koruma
Ana e-posta adresiniz, çoğu kişinin farkında olduğundan daha hassas bir bilgidir.
Birçok kullanıcı için e-posta adresi şunlarla bağlantılıdır:
- Bankacılık hizmetleri
- Bulut depolama
- Sosyal medya
- Çevrimiçi alışveriş
- Şifre sıfırlama işlemleri
- İş hesapları
- Mobil uygulamalar
- Kamu hizmetleri
Saldırganlar, bilinen bir e-posta adresini kimlik avı kampanyaları, kimlik bilgisi doldurma, şifre sıfırlama saldırıları veya sosyal mühendislik için başlangıç noktası olarak kullanabilir.
Ana adresinizi gereksiz web sitelerinden uzak tutmak, maruz kalma riskini azaltır.
Bu, saldırı yüzeyinin azaltılmasına bir örnektir.
E-posta hesabınızı saldırılara karşı tamamen korumasız hale getirmiyorsunuz. Sadece adresin varlığını bilen sistemlerin sayısını azaltıyorsunuz.
3. Web Siteleri ve Uygulamaları Test Etme
Geçici e-posta adresleri, geliştiriciler, kalite güvence mühendisleri, güvenlik test uzmanları ve sistem yöneticileri için de yararlı olabilir.
Örneğin, bir kalite güvence mühendisinin şunları test etmesi gerekebilir:
- Kullanıcı kayıtları
- Doğrulama bağlantıları
- Hoş geldiniz e-postaları
- Şifre sıfırlamaları
- Bildirim sistemleri
- İşlem e-posta şablonları
Test amacıyla düzinelerce kalıcı e-posta hesabı oluşturmak verimsizdir.
Geçici adresler, birden fazla test kimliğinin hızlı bir şekilde oluşturulmasını mümkün kılar.
Bu, özellikle hazırlık ve geliştirme ortamlarında kullanışlıdır.
4. Önemi Düşük Hizmetlere Kayıt Olma
Her çevrimiçi hesap, kalıcı bir kimlik gerektirmez.
Buna örnek olarak şunlar verilebilir:
- Geçici forumlar
- Halka açık Wi-Fi portalları
- Tek seferlik indirmeler
- Ürün tanıtımları
- Kısa süreli deneme hizmetleri
- Topluluk web siteleri
Hesaba erişimin kaybedilmesi önemli değilse, geçici bir adres kullanmak mantıklı olabilir.
5. Çevrimiçi Kimlikleri Ayrıştırma
Gizliliğe önem veren kullanıcılar genellikle her yerde aynı tanımlayıcıyı kullanmaktan kaçınır.
Aynı e-posta adresi düzinelerce web sitesinde kullanılırsa, bu hesaplar potansiyel olarak birbiriyle ilişkilendirilebilir.
Bu durum, hizmetlerin analiz ağları, reklam platformları veya veri aracılarıyla bilgi paylaştığı durumlarda özellikle önem kazanır.
Geçici adresler, bu tür doğrudan tanımlayıcıların yeniden kullanımını azaltabilir.
Ancak, bunlar sizi anonim hale getirmez.
Aşağıdakiler dahil olmak üzere başka tanımlayıcılar hâlâ mevcut olabilir:
- IP adresi
- Tarayıcı çerezleri
- Cihaz tanımlayıcıları
- Tarayıcı parmak izi
- Kullanıcı ajanı bilgileri
- Oturum açma alışkanlıkları
Bu nedenle geçici e-posta, bir anonimlik sistemi değil, bir gizlilik aracı olarak düşünülmelidir.
Geçici E-posta Anonim midir?
İlle de öyle değildir.
Bu, tek kullanımlık e-postayla ilgili en önemli yanılgılardan biridir.
Geçici bir adres kullanmak, verdiğiniz web sitesinden asıl e-posta adresinizi gizler.
Ancak ağ kimliğinizi otomatik olarak gizlemez.
Hizmete ve bağlantınıza bağlı olarak, aşağıdakiler dahil olmak üzere bilgiler hizmet sağlayıcılar tarafından hâlâ erişilebilir olabilir:
IP adresi
Tarayıcı bilgileri
İstek zaman damgaları
Çerezler
Cihaz özellikleri
Ağ meta verileri
Ziyaret ettiğiniz web siteleri de benzer bilgileri toplayabilir.
Amacınız gizlilikse, geçici e-posta yararlı olabilir.
Amacınız tam bir anonimlikse, geçici e-posta tek başına yeterli değildir.
Geçici E-posta Güvenli midir?
Geçici e-posta, düşük riskli kullanım durumları için güvenli olabilir, ancak asla güvenli bir kalıcı posta kutusu gibi değerlendirilmemelidir.
En önemli sorun, gelen kutusuna erişimdir.
Bazı geçici e-posta sistemleri, gelen kutusu adresini bilen veya tahmin eden herkesin mesajlara erişmesine izin verir.
Diğerleri ise daha güçlü rastgele adresler veya özel oturum tanımlayıcıları oluşturur.
Güvenlik, sağlayıcılar arasında önemli ölçüde farklılık gösterir.
Sağlayıcı, özel gelen kutusu korumasını açıkça uygulamadıkça, tek kullanımlık bir gelen kutusunun, doğru şekilde yapılandırılmış kişisel bir posta kutusundan daha az güvenli olduğunu varsaymalısınız.
Hassas Hesaplar İçin Asla Geçici E-posta Kullanmayın
Hesap kurtarma, gizlilik veya uzun vadeli sahipliğin önemli olduğu hizmetlerde geçici e-posta kullanmaktan kaçının.
Örnekler şunlardır:
- Çevrimiçi bankacılık
- Kripto para borsaları
- Devlet hizmetleri
- Sağlık portalları
- Şifre yöneticileri
- Bulut depolama
- İş hesapları
- Ana sosyal medya hesapları
- Alan adı kayıt kuruluşları
- Barındırma sağlayıcıları
Geçici adres ortadan kalkarsa, şifrenizi sıfırlama veya hesabınızı kurtarma imkânınızı kaybedebilirsiniz.
Bu durum, küçük bir kolaylığı ciddi bir güvenlik sorununa dönüştürebilir.
Geçici Posta ve E-posta Doğrulama
Geçici postanın yaygın kullanım alanlarından biri, doğrulama mesajlarını almaktır.
Örneğin, bir web sitesi, bir hesabı etkinleştirmeden önce bir e-posta adresinin sahipliğini doğrulamanızı isteyebilir.
İş akışı genellikle şöyledir:
Geçici e-posta oluştur
 ↓
Adresi web sitesine gir
 ↓
Web sitesi doğrulama e-postası gönderir
 ↓
Geçici gelen kutusunu aç
 ↓
Doğrulama bağlantısına tıkla
 ↓
Kayıt tamamlandı
Bazı web siteleri tek kullanımlık e-posta alan adlarını engeller.
Bu genellikle geçici adreslerin aşağıdakilerle sık sık ilişkilendirilmesi nedeniyle olur:
- Sahte hesap oluşturma
- Deneme sürümlerinin kötüye kullanımı
- Otomatik kayıtlar
- Spam
- Dolandırıcılık önleme sorunları
Bir web sitesi, tek kullanımlık e-posta alan adlarına izin verilip verilmeyeceğine serbestçe karar verebilir.
Geçici E-posta Adreslerinin Süresi Neden Doluyor?
Süre dolumu, tek kullanımlık e-postanın temel özelliklerinden biridir.
Sağlayıcılar, çeşitli nedenlerle adresleri ve mesajları siler.
Depolama verimliliği
Milyonlarca geçici mesaj, önemli miktarda depolama alanı kaplayabilir.
Otomatik silme işlemi, gereksiz veri birikimini önler.
Gizlilik
Kısa saklama süreleri, sağlayıcı tarafından depolanan geçmiş bilgilerin miktarını azaltır.
Hizmet tasarımı
Geçici e-postalar, kalıcı arşivleme yerine kısa vadeli iletişim için tasarlanmıştır.
Kötüye kullanımın önlenmesi
Kullanılmayan gelen kutularının otomatik olarak silinmesi, bazı kötüye kullanım türlerini ve altyapı yükünü azaltır.
Kesin geçerlilik süresi sağlayıcıya bağlıdır.
Geçici bir gelen kutusunun beklenenden daha erken ortadan kalkabileceğini her zaman göz önünde bulundurun.
Geçici Bir E-posta Adresinden Yanıt Gönderebilir misiniz?
Bazı sağlayıcılar giden mesajları destekler, ancak birçok geçici e-posta sistemi yalnızca alıma açıktır.
Bunun birkaç nedeni vardır.
Giden e-postalara izin verilmesi şu riskleri artırır:
- Spam
- Kimlik avı
- Kötü amaçlı yazılım dağıtımı
- Otomatik kötüye kullanım
- Etki alanı itibarının zedelenmesi
Güvenilir bir giden e-posta altyapısını işletmek, hız sınırlaması, itibar yönetimi, kötüye kullanım izleme ve kimlik doğrulama gibi ek denetimler gerektirir.
Bu nedenlerle, yalnızca alıma açık geçici posta yaygın olarak kullanılmaktadır.
Geçici E-posta ve E-posta Takma Adı Karşılaştırması
Geçici bir e-posta adresi, e-posta takma adıyla karıştırılmamalıdır.
Takma ad, mesajları başka bir posta kutusuna yönlendirir.
Örneğin:
[email protected]
 ↓
Takma ad sağlayıcısı
 ↓
[email protected]
Takma ad, gerçek adresinizi web sitesinden gizlerken, kalıcı gelen kutunuza mesaj almanıza izin verir.
Geçici e-posta ise farklı şekilde çalışır:
[email protected]
 ↓
Geçici gelen kutusu
 ↓
Mesajın süresi dolar
Ana adresinizi gizlerken uzun vadeli erişim istiyorsanız, takma adlar genellikle daha iyi bir seçenektir.
Adresi daha sonra kullanmaya ihtiyacınız olmayacaksa, geçici e-posta daha iyidir.
Geçici E-posta ve Tek Kullanımlık E-posta
Bu terimler genellikle birbirinin yerine kullanılır.
Ancak, tek kullanımlık e-posta terimi bazen, teknik olarak normal bir e-posta hesabı olsa bile, belirli bir amaç için oluşturulup daha sonra silinen bir adresi ifade edebilir.
Geçici e-posta ise genellikle adreslerin ve gelen kutularının otomatik olarak oluşturulduğu ve sonunda silindiği bir hizmeti ifade eder.
Pratik arama terminolojisinde:
- Geçici e-posta = kısa ömürlü e-posta
- Tek kullanımlık e-posta = atılmak üzere tasarlanmış e-posta
- Burner e-posta = sınırlı kullanım amaçlı ikincil kimlik
- Atılabilir e-posta = tek kullanımlık e-posta için kullanılan gayri resmi terim
Çoğu günlük kullanıcı için bu terimler, birbiriyle yakından ilişkili kavramları tanımlar.
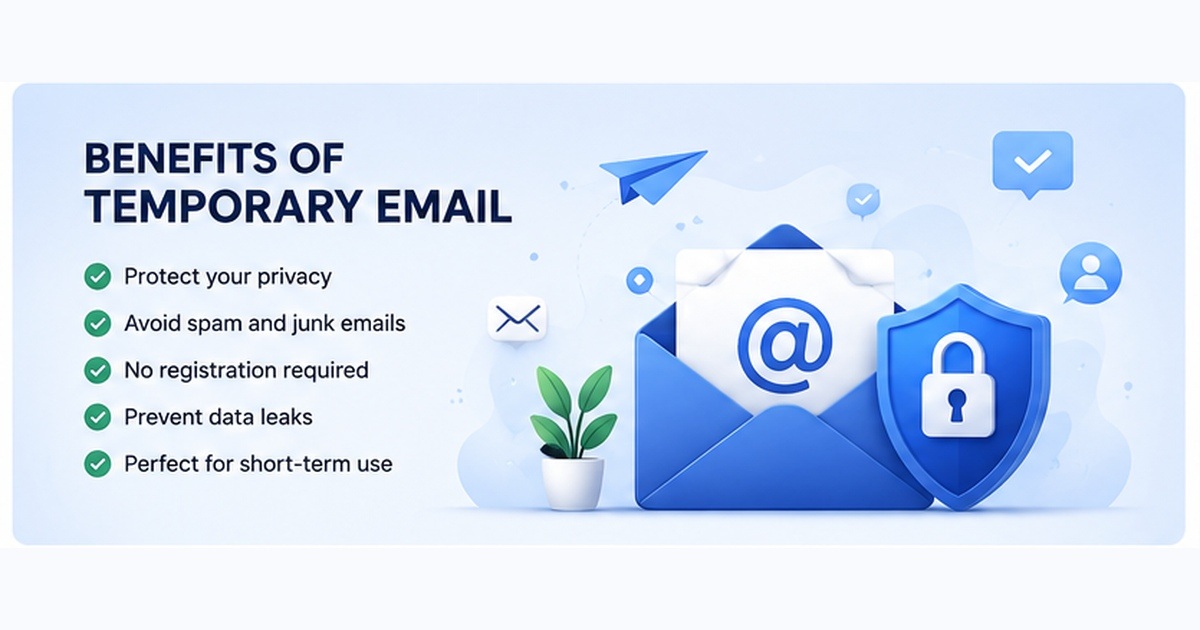
Geçici E-postanın Avantajları
Geçici e-posta, gizlilik açısından birçok pratik fayda sunar.
Daha az spam
Pazarlama e-postaları, gerçek gelen kutunuzdan ayrı tutulur.
Daha az maruz kalma
Ana e-posta adresiniz daha az sayıda üçüncü taraf veritabanında görünür.
Hızlı kayıt
Birçok hizmet, hesap oluşturmanıza gerek kalmadan anında bir gelen kutusu oluşturmanıza izin verir.
Temizleme gerektirmez
Gelen kutusu sonunda otomatik olarak kaybolur.
Testler için kullanışlı
Geliştiriciler, kayıt ve bildirim iş akışlarını test etmek için birden fazla adres oluşturabilir.
Daha iyi bölümleme
Farklı çevrimiçi etkinlikler için farklı e-posta kimlikleri kullanılabilir.
Geçici E-postanın Sınırlamaları
Geçici e-postanın önemli dezavantajları da vardır.
Güvenilir hesap kurtarma yok
Gelen kutusunun süresi dolarsa, şifre sıfırlama e-postalarına erişilemeyebilir.
Sınırlı güvenlik
Bazı geçici gelen kutuları güçlü kimlik doğrulama özelliğine sahip olmayabilir.
Etki alanı engelleme
Web siteleri, bilinen tek kullanımlık e-posta etki alanlarını reddedebilir.
Kısa mesaj saklama süresi
Önemli e-postalar kaybolabilir.
Sınırlı işlevsellik
Birçok hizmet, mesaj gönderemez veya gelişmiş posta kutusu özelliklerini destekleyemez.
Gerçek anonimlik yok
IP adresiniz ve diğer meta verileriniz yine de görünür durumda olabilir.
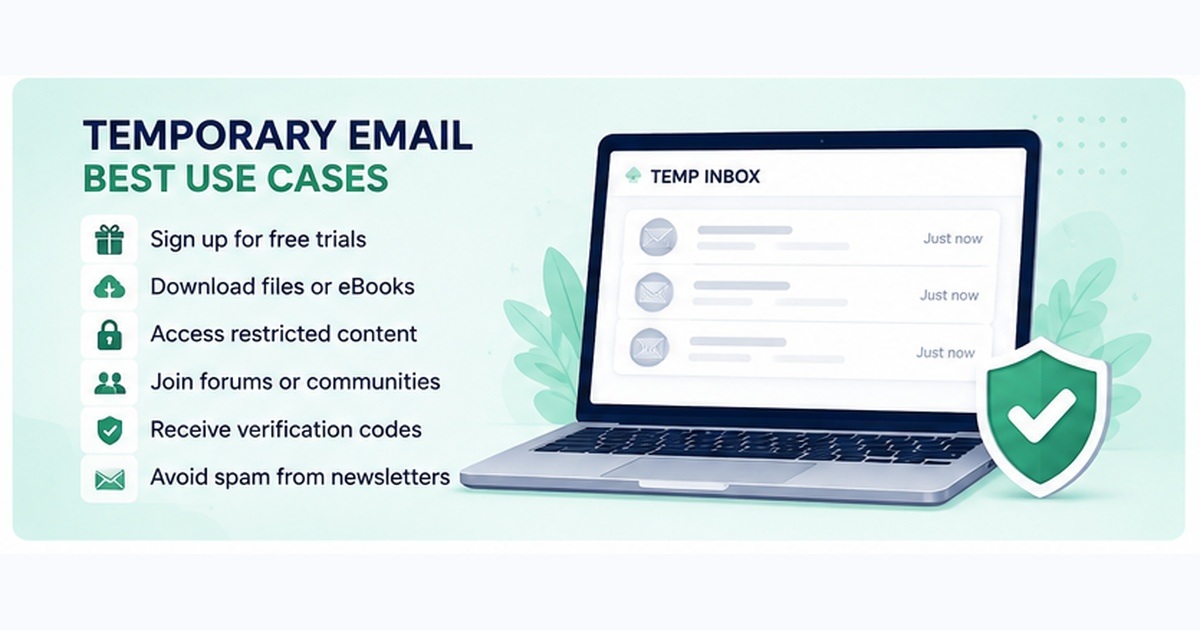
Geçici E-posta Ne Zaman Kullanılmalıdır?
Geçici e-posta, hesabın değeri düşük olduğunda ve yalnızca bir veya birkaç mesaj almanız gerektiğinde en iyi şekilde işe yarar.
İyi kullanım örnekleri şunlardır:
- Ücretsiz bir kaynağı indirmek
- Bir kayıt formunu test etmek
- Hassas olmayan bir doğrulama e-postası almak
- Geçici bir tartışma forumuna katılmak
- Düşük riskli bir web hizmetini denemek
- Promosyon amaçlı kayıtları ayırmak
- İşlem e-posta sistemlerini test etmek
Geçici E-posta Kullanımından Ne Zaman Kaçınmalısınız?
Hesaba tekrar ihtiyaç duyabileceğiniz durumlarda kalıcı ve güvenli bir e-posta hesabı kullanın.
Aşağıdaki durumlarda geçici e-posta kullanmaktan kaçının:
- Finansal hesaplar
- Önemli abonelikler
- İş platformları
- Kişisel bulut hizmetleri
- Alan adları
- Barındırma hesapları
- Ücretli yazılım lisansları
- Kişisel belgeler içeren hesaplar
- Uzun vadeli kurtarma gerektiren hizmetler
Yararlı bir kural şudur:
E-posta adresini kaybetmek para, veri veya önemli bir hesaba erişim kaybına neden olabilecekse, geçici e-posta adresi kullanmayın.
Geçici E-postayı Güvenli Bir Şekilde Kullanma
Aşağıdaki temel güvenlik önlemlerini uygulayın.
1. Hassas bilgileri asla geçici bir gelen kutusuna göndermeyin
Aşağıdakileri almaktan kaçının:
- Şifreler
- Finansal bilgiler
- Kimlik belgeleri
- API anahtarları
- Özel iş bilgileri
2. Gelen kutusunun ortadan kaybolabileceğini varsayın
Önemli her şeyi hemen kaydedin.
3. Şifreleri tekrar kullanmayın
Geçici e-posta, kimlik bilgilerinin tekrar kullanılması saldırılarından sizi korumaz.
Her önemli hizmet için benzersiz şifreler kullanın.
4. Servis sağlayıcının gizlilik politikasını anlayın
Farklı geçici e-posta hizmetlerinin farklı günlük kaydı ve saklama uygulamaları vardır.
5. Geçici e-postayı yalnızca uygun durumlarda kullanın
Gizlilik araçları, tehdit modellerine uygun olarak kullanıldığında en etkili olur.
Geçici e-posta, gerçek e-posta adresinizi gereksiz ifşadan korur.
Şifreleme, güçlü şifreler, çok faktörlü kimlik doğrulama, VPN'ler veya diğer güvenlik önlemlerinin yerini almaz.
Geçici E-posta Kimlik Avını Önler mi?
Bazı kimlik avı kampanyalarına maruz kalma riskini azaltabilir, ancak kimlik avını tamamen ortadan kaldırmaz.
Saldırganlar birincil e-posta adresinizi bilmiyorsa, o adrese doğrudan kimlik avı mesajları gönderemezler.
Ancak kimlik avı yine de şu yollarla gerçekleşebilir:
- Geçici gelen kutuları
- SMS
- Sosyal medya
- Mesajlaşma uygulamaları
- Sahte web siteleri
- Kötü amaçlı reklamlar
Bu nedenle geçici e-posta, gizlilik korumasının bir katmanı olarak değerlendirilmelidir.
Siber güvenlik, birden fazla kontrolün birlikte çalıştığı derinlemesine savunma yaklaşımıyla en iyi şekilde işler.
Sıkça Sorulan Sorular
Geçici e-posta ücretsiz midir?
Birçok geçici e-posta hizmeti ücretsizdir; ancak bazı sağlayıcılar özel alan adları, daha uzun saklama süresi, API erişimi veya ek gelen kutusu işlevleri gibi ücretli özellikler sunar.
Geçici e-posta için şifreye ihtiyacım var mı?
Her zaman değil. Birçok hizmet, kayıt gerektirmeden otomatik olarak bir gelen kutusu oluşturur.
Geçici e-posta ne kadar süreyle kullanılabilir?
Bu, sağlayıcıya bağlıdır. Bazı adresler dakikalarca geçerliyken, diğerleri saatler veya günler boyunca kullanılabilir durumda kalabilir.
Geçici e-posta ile doğrulama kodlarını alabilir miyim?
Çoğu durumda evet. Ancak bazı web siteleri tek kullanımlık e-posta alan adlarını engeller.
Süresi dolmuş geçici bir gelen kutusunu geri alabilir miyim?
Genellikle hayır. Silinen geçici gelen kutularının kalıcı olarak kullanılamayacağını varsaymalısınız.
Geçici e-posta yasa dışı mıdır?
Geçici e-posta, başlı başına meşru bir gizlilik ve kolaylık teknolojisidir. Herhangi bir internet hizmetinde olduğu gibi, kullanıcılar geçerli yasalara ve eriştiği web sitelerinin hizmet şartlarına uymakla yükümlüdür.
Geçici e-posta, Gmail'in yerini alabilir mi?
Hayır. Geçici e-posta, kısa süreli iletişim için tasarlanmıştır. Gmail, Outlook ve benzeri hizmetler, uzun vadeli hesaplar, şifre kurtarma, kişisel iletişim ve hassas hizmetler için daha uygundur.
Web siteleri geçici e-posta adreslerini tespit edebilir mi?
Evet. Bazı kuruluşlar, bilinen tek kullanımlık e-posta alan adlarının bulunduğu veritabanları tutar. Web siteleri, bu veritabanlarını kullanarak geçici e-posta kayıtlarını kabul edebilir, işaretleyebilir veya reddedebilir.
Son Düşünceler
Geçici e-posta, basit ama kullanışlı bir gizlilik aracıdır.
En önemli güvenlik avantajı veri minimizasyonudur: kalıcı e-posta adresinizi her web sitesine vermek yerine, amacı yerine getirildikten sonra silinebilen kısa ömürlü bir tanımlayıcı sağlarsınız.
Bu, spam’ı azaltır ve ana gelen kutunuzun gereksiz yere ifşa edilmesini sınırlar.
Ancak geçici e-posta, güvenli bir kalıcı posta kutusu veya bir anonimlik sistemi ile karıştırılmamalıdır.
Bunu düşük riskli, kısa vadeli etkileşimler için kullanın.
Bankacılık, iş hesapları, bulut hizmetleri, şifre kurtarma veya kaybetmeyi göze alamayacağınız herhangi bir hesap için, benzersiz bir şifre ve çok faktörlü kimlik doğrulama ile korunan kalıcı bir e-posta hesabı kullanın.
Doğru tehdit modeli kapsamında kullanıldığında, geçici e-posta, ana gelen kutunuzu daha temiz tutmanın ve internette ifşa ettiğiniz kişisel bilgi miktarını azaltmanın etkili bir yoludur.
