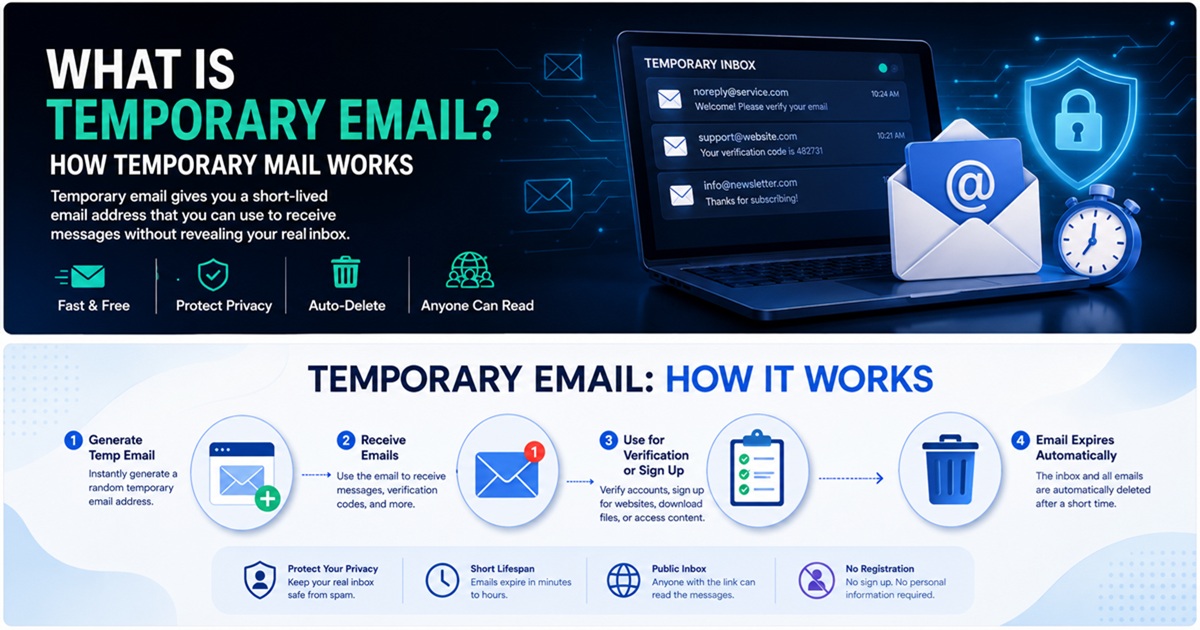
Тимчасова електронна адреса — це адреса з обмеженим терміном дії, призначена для отримання повідомлень без необхідності розкривати свою основну поштову скриньку.
Замість того, щоб вводити свою особисту адресу Gmail, Outlook або робочу електронну адресу на кожному веб-сайті, який ви відвідуєте, ви можете створити тимчасову адресу, використати її для реєстрації чи підтвердження, отримати необхідне повідомлення та припинити користуватися цією адресою, коли вона більше не потрібна.
З точки зору кібербезпеки тимчасова електронна пошта — це не просто зручний інструмент. При правильному використанні вона може зменшити кількість спаму, обмежити непотрібне розкриття вашої основної адреси електронної пошти та зменшити обсяг особистої інформації, що поширюється у сторонніх базах даних.
Однак тимчасова електронна пошта підходить не для кожної ситуації.
У цьому посібнику пояснюється, як працює тимчасова електронна пошта, що відбувається з технічної точки зору під час отримання повідомлення, у яких випадках вона покращує конфіденційність, які в неї є обмеження з точки зору безпеки та як користуватися нею відповідально.
Що таке тимчасова електронна пошта?
Тимчасова електронна адреса — це обліковий запис електронної пошти або поштова скринька, створені для короткострокового використання.
Зазвичай її називають:
- Тимчасова електронна пошта
- Тимчасова адреса
- Одноразова електронна пошта
- Одноразова електронна адреса
- Одноразова електронна пошта
- Пошта на один раз
- Одноразова електронна адреса
Точна термінологія може відрізнятися залежно від сервісу, але основна концепція залишається схожою.
Сервіс тимчасової електронної пошти надає вам таку адресу:
Потім ви можете ввести цю адресу на іншому веб-сайті.
Якщо веб-сайт надсилає електронний лист — наприклад, посилання для верифікації, повідомлення з підтвердженням, посилання для завантаження або реєстраційний код — провайдер тимчасової пошти отримує це повідомлення та відображає його у вашій тимчасовій папці «Вхідні».
У багатьох сервісах не потрібно вводити пароль або реєструвати обліковий запис.
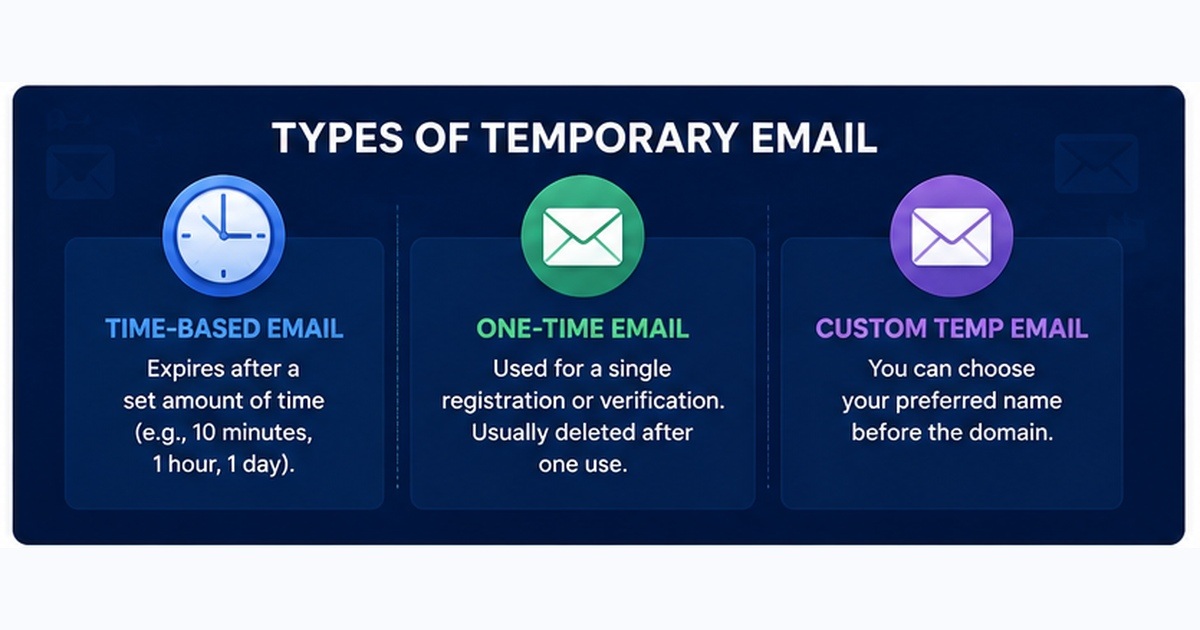
Адреса може залишатися активною протягом кількох хвилин, кількох годин, кількох днів або доти, доки провайдер автоматично її не видалить.
Як працює тимчасова електронна пошта?
Щоб правильно зрозуміти принцип роботи тимчасової електронної пошти, варто розглянути цей процес з точки зору мережевої та поштової інфраструктури.
Типовий алгоритм дій виглядає так:
- Сервіс тимчасової пошти призначає вам адресу електронної пошти.
- Ви вводите цю адресу на веб-сайті.
- Поштовий сервер веб-сайту надсилає повідомлення на тимчасовий домен.
- Система DNS визначає поштовий сервер, відповідальний за прийом повідомлень для цього домену.
- Відправник підключається до приймаючого поштового сервера за допомогою протоколу SMTP.
- Платформа тимчасової електронної пошти приймає та обробляє повідомлення.
- Повідомлення прив’язується до вашої тимчасової поштової скриньки.
- Ви переглядаєте електронний лист через веб-інтерфейс провайдера.
- Згодом повідомлення та адреса видаляються відповідно до політики зберігання даних провайдера.
Хоча інтерфейс може здаватися надзвичайно простим, за лаштунками працюють кілька стандартних інтернет-технологій.
Роль DNS та MX-записів
Доставка електронної пошти значною мірою залежить від системи доменних імен (DNS).
Коли поштовий сервер хоче надіслати повідомлення на адресу:
йому потрібно визначити, який сервер відповідає за прийом електронної пошти для домену example.com.
Для цього він запитує записи MX домену.
MX означає Mail Exchange (поштова обмінна точка).
Запис MX визначає поштовий сервер, відповідальний за прийом електронної пошти для домену.
Наприклад, постачальник тимчасової електронної пошти може налаштувати записи DNS, які спрямовують його тимчасовий домен на власну інфраструктуру прийому.
Концептуально:
Тимчасова електронна адреса
 ↓
Поштовий сервер відправника
 ↓
Пошук MX у DNS
 ↓
Тимчасовий поштовий сервер
 ↓
Тимчасова поштова скринька
Після визначення сервера призначення відправник зазвичай намагається доставити повідомлення за допомогою SMTP.
SMTP та тимчасова пошта
SMTP розшифровується як Simple Mail Transfer Protocol (Простий протокол передачі пошти).
Це один із основних протоколів, що використовуються для передачі електронної пошти через Інтернет.
Коли веб-сайт надсилає повідомлення для підтвердження, його поштова інфраструктура зазвичай виконує процес, подібний до такого:
Веб-сайт
   ↓
Сервер додатків
   ↓
Провайдер вихідної пошти
   ↓
SMTP
   ↓
Сервер тимчасової пошти
   ↓
Тимчасова папка вхідних
Сервер тимчасової пошти, що приймає повідомлення, обробляє адресу одержувача та визначає, у яку тимчасову поштову скриньку слід надіслати повідомлення.
Залежно від архітектури провайдер може тимчасово зберігати електронний лист у пам’яті, базі даних, об’єктному сховищі або іншій серверній системі.
Потім веб-додаток отримує повідомлення та відображає його користувачеві.
Чим тимчасова електронна пошта відрізняється від Gmail?
Тимчасова електронна пошта та постійні поштові сервіси вирішують різні завдання.
Обліковий запис Gmail або Outlook призначений для використання як довгострокова цифрова ідентичність.
Тимчасова електронна адреса призначена для короткострокового спілкування.
| Функція | Тимчасова електронна пошта | Gmail / Outlook |
|---|---|---|
| Довгострокова поштова скринька | Зазвичай ні | Так |
| Реєстрація облікового запису | Часто не потрібна | Потрібна |
| Захист паролем | Не завжди | Так |
| Відновлення облікового запису | Зазвичай недоступне | Доступне |
| Довгострокове зберігання | Обмежене | Так |
| Особиста ідентифікація | Мінімальна | Часто пов’язана |
| Найкраще підходить для важливих облікових записів | Ні | Так |
| Корисна для одноразової реєстрації | Так | Можливо, але розкриває основну електронну адресу |
| Ізоляція від спаму | Відмінна | Потрібна фільтрація |
Ця відмінність є важливою.
Тимчасова електронна пошта, як правило, має доповнювати вашу основну поштову скриньку, а не замінювати її.
Чому люди використовують тимчасову електронну пошту?
Головна причина проста:
Користувачі не хочуть надавати свою основну адресу електронної пошти кожному веб-сайту, який вони відвідують.
Кожного разу, коли ви вводите свою справжню адресу електронної пошти, ви створюєте ще одну копію цього ідентифікатора в чужій системі.
Ця копія може зберігатися в:
- Базах даних клієнтів
- Маркетингових платформах
- CRM-системах
- Інструментах аналітики
- Сервісах автоматизації електронної пошти
- Інтеграціях із сторонніми сервісами
- Резервних копіях
- Сховищах даних
Навіть якщо сам веб-сайт є легітимним, ваша адреса зрештою може стати доступною через недосконалі заходи безпеки, злом сторонніх сервісів, помилки співробітників, неправильно налаштовані бази даних або витоки даних.
Тимчасова електронна пошта зменшує ризик непотрібного розголошення.
1. Зменшення кількості спаму
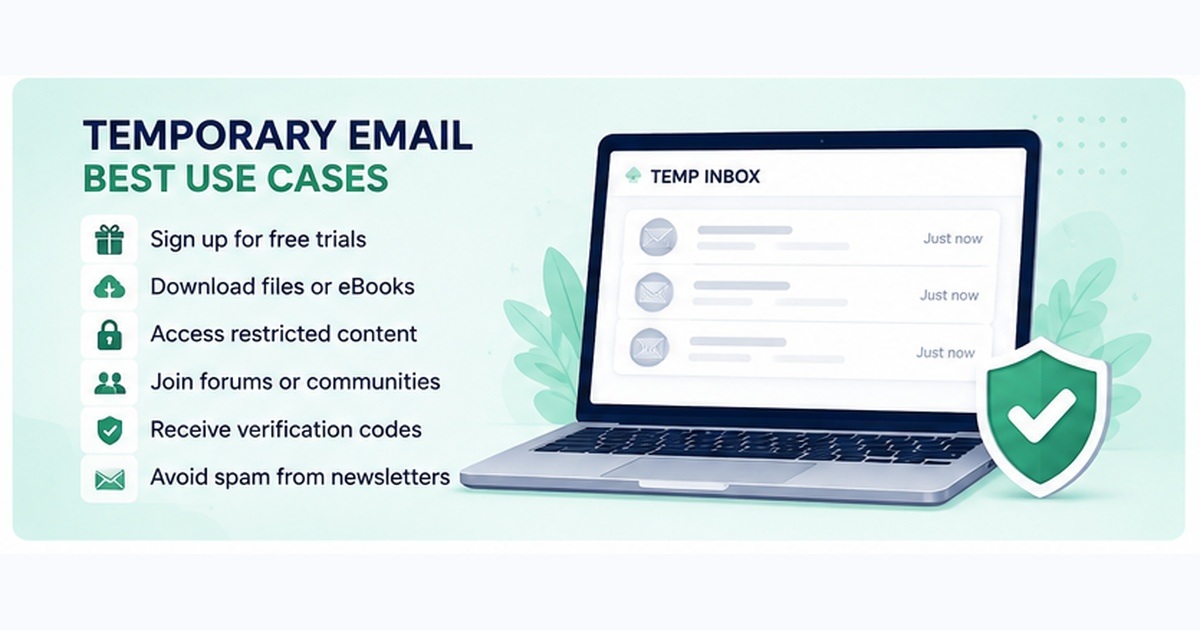
Одне з найпоширеніших застосувань тимчасової електронної пошти — запобігання небажаним маркетинговим повідомленням.
Деякі веб-сайти вимагають вказати адресу електронної пошти, перш ніж дозволити вам:
- Завантажити документ
- Отримати доступ до безкоштовного ресурсу
- Прочитати закритий контент
- Приєднатися до форуму
- Отримати купон
- Почати безкоштовний пробний період
- Завантажити програмне забезпечення
Як тільки ваша основна адреса потрапляє до маркетингової бази даних, ви можете отримувати повідомлення протягом місяців або навіть років.
Тимчасова адреса ізолює цю взаємодію від вашої справжньої поштової скриньки.
2. Захист вашої основної електронної адреси
Ваша основна адреса електронної пошти часто є більш вразливою, ніж люди усвідомлюють.
Для багатьох користувачів адреса електронної пошти пов’язана з:
- Банківськими послугами
- Хмарним сховищем
- Соціальними мережами
- Інтернет-покупками
- Скиданням паролів
- Робочими обліковими записами
- Мобільними додатками
- Державними послугами
Зловмисники можуть використовувати відому адресу електронної пошти як відправну точку для фішингових кампаній, атак методом «credential stuffing», атак із відновлення пароля або соціальної інженерії.
Утримання вашої основної адреси подалі від непотрібних веб-сайтів зменшує її вразливість.
Це приклад зменшення площі атаки.
Ви не робите свій обліковий запис електронної пошти невразливим. Ви просто зменшуєте кількість систем, які знають про існування цієї адреси.
3. Тестування веб-сайтів та додатків
Тимчасова пошта також може бути корисною для розробників, інженерів з контролю якості, тестувальників безпеки та системних адміністраторів.
Наприклад, інженеру з контролю якості може знадобитися перевірити:
- Реєстрацію користувачів
- Посилання для підтвердження
- Листи-привітання
- Скидання паролів
- Системи сповіщень
- Шаблони транзакційних листів
Створення десятків постійних облікових записів електронної пошти для тестування є неефективним.
Тимчасові адреси дають змогу швидко генерувати кілька тестових облікових записів.
Це особливо корисно в тестових та розробницьких середовищах.
4. Реєстрація в сервісах низької важливості
Не кожен онлайн-обліковий запис вимагає постійної ідентичності.
Прикладами можуть бути:
- Тимчасові форуми
- Публічні Wi-Fi-портали
- Одноразові завантаження
- Демонстрації продуктів
- Короткострокові пробні сервіси
- Веб-сайти спільнот
Якщо втрата доступу до облікового запису не матиме значення, використання тимчасової адреси може бути доцільним.
5. Розділення онлайн-ідентичностей
Користувачі, які дбають про конфіденційність, часто уникають використання одного й того самого ідентифікатора всюди.
Якщо одна й та сама електронна адреса використовується на десятках веб-сайтів, ці облікові записи потенційно можна пов’язати між собою.
Це стає особливо актуальним, коли сервіси діляться інформацією з аналітичними мережами, рекламними платформами або брокерами даних.
Тимчасові адреси можуть зменшити таке пряме повторне використання ідентифікаторів.
Однак вони не роблять вас анонімними.
Інші ідентифікатори можуть все ще існувати, зокрема:
- IP-адреса
- Файли cookie браузера
- Ідентифікатори пристрою
- «Відбиток» браузера
- Інформація про користувацький агент
- Патерни входу в систему
Тому тимчасову електронну пошту слід розглядати як інструмент захисту приватності, а не як систему анонімності.
Чи є тимчасова електронна пошта анонімною?
Не обов’язково.
Це одне з найважливіших помилкових уявлень щодо одноразової електронної пошти.
Використання тимчасової адреси приховує вашу основну адресу електронної пошти від веб-сайту, якому ви її надаєте.
Воно не приховує автоматично вашу мережеву ідентичність.
Залежно від сервісу та вашого підключення, інформація все одно може бути доступною для постачальників послуг, зокрема:
IP-адреса
Інформація про браузер
Часові мітки запитів
Файли cookie
Характеристики пристрою
Метедані мережі
Веб-сайти, які ви відвідуєте, також можуть збирати подібну інформацію.
Якщо ваша мета — конфіденційність, тимчасова електронна пошта може бути корисною.
Якщо ваша мета — повна анонімність, однієї тимчасової електронної пошти недостатньо.
Чи безпечна тимчасова електронна пошта?
Тимчасова електронна пошта може бути безпечною для випадків використання з низьким рівнем ризику, але її ніколи не слід розглядати як безпечну постійну поштову скриньку.
Найважливішим питанням є доступ до поштової скриньки.
Деякі системи тимчасової електронної пошти дозволяють будь-кому, хто знає або вгадає адресу поштової скриньки, отримати доступ до її повідомлень.
Інші генерують більш надійні випадкові адреси або приватні ідентифікатори сеансу.
Рівень безпеки значно відрізняється залежно від постачальника.
Слід виходити з того, що одноразова поштова скринька є менш безпечною, ніж правильно налаштована особиста поштова скринька, якщо тільки постачальник явно не забезпечує захист приватної поштової скриньки.
Ніколи не використовуйте тимчасову електронну пошту для важливих облікових записів
Уникайте використання тимчасової електронної пошти для сервісів, де важливе значення мають відновлення облікового запису, конфіденційність або довгострокове володіння обліковим записом.
Приклади:
- Інтернет-банкінг
- Біржі криптовалют
- Державні сервіси
- Медичні портали
- Менеджери паролів
- Хмарні сховища
- Бізнес-облікові записи
- Основні облікові записи в соціальних мережах
- Реєстратори доменів
- Провайдери хостингу
Якщо тимчасова адреса зникне, ви можете втратити можливість скинути пароль або відновити обліковий запис.
Це може перетворити незначну зручність на серйозну проблему безпеки.
Тимчасова пошта та підтвердження електронної адреси
Поширеним випадком використання тимчасової пошти є отримання повідомлень для підтвердження.
Наприклад, веб-сайт може вимагати підтвердження права власності на електронну адресу перед активацією облікового запису.
Зазвичай процес виглядає так:
Створити тимчасову електронну адресу
 ↓
Ввести адресу на веб-сайті
 ↓
Веб-сайт надсилає електронний лист для підтвердження
 ↓
Відкрити тимчасову поштову скриньку
 ↓
Натиснути посилання для підтвердження
 ↓
Реєстрація завершена
Деякі веб-сайти блокують домени одноразової електронної пошти.
Зазвичай це відбувається тому, що тимчасові адреси часто пов’язують із:
- Створенням фейкових облікових записів
- Зловживанням пробними версіями
- Автоматичною реєстрацією
- Спамом
- Проблемами із запобіганням шахрайству
Веб-сайт має право самостійно вирішувати, чи дозволяти використання доменів одноразової електронної пошти.
Чому термін дії тимчасових електронних адрес закінчується?
Закінчення терміну дії — одна з головних особливостей одноразової електронної пошти.
Провайдери видаляють адреси та повідомлення з кількох причин.
Ефективність зберігання
Мільйони тимчасових повідомлень можуть займати значний обсяг місця для зберігання.
Автоматичне видалення запобігає накопиченню зайвих даних.
Приватність
Короткі терміни зберігання зменшують обсяг історичної інформації, що зберігається провайдером.
Дизайн сервісу
Тимчасова електронна пошта призначена для короткострокового спілкування, а не для постійного архівування.
Запобігання зловживанням
Автоматичне видалення покинутих поштових скриньок зменшує деякі види зловживань та навантаження на інфраструктуру.
Точний термін дії залежить від провайдера.
Завжди слід враховувати, що тимчасова поштова скринька може зникнути раніше, ніж очікується.
Чи можна відповідати з тимчасової електронної адреси?
Деякі провайдери підтримують відправлення повідомлень, але багато систем тимчасової пошти призначені лише для отримання.
Для цього є кілька причин.
Дозвіл на відправлення електронних листів збільшує ризик:
- Спаму
- фішингу
- розповсюдження шкідливого програмного забезпечення
- автоматизованих зловживань
- шкоди репутації домену
Експлуатація надійної інфраструктури для відправлення електронних листів також вимагає додаткових засобів контролю, таких як обмеження швидкості, управління репутацією, моніторинг зловживань та автентифікація.
З цих причин поширеною є тимчасова пошта, призначена лише для отримання.
Тимчасова електронна пошта проти псевдоніма електронної пошти
Тимчасову адресу електронної пошти не слід плутати з псевдонімом електронної пошти.
Псевдонім переадресовує повідомлення на іншу поштову скриньку.
Наприклад:
[email protected]
 ↓
Провайдер псевдонімів
        ↓
[email protected]
Псевдонім може приховати вашу справжню адресу від веб-сайту, при цьому ви все одно зможете отримувати повідомлення у своїй постійній поштовій скриньці.
Тимчасова електронна пошта працює інакше:
[email protected]
 ↓
Тимчасова поштова скринька
 ↓
Повідомлення втрачає чинність
Псевдоніми зазвичай краще підходять, коли вам потрібен довгостроковий доступ, а головну адресу потрібно приховати.
Тимчасова електронна пошта краще підходить, коли адреса вам більше не знадобиться.
Тимчасова електронна пошта проти одноразової електронної пошти
Ці терміни часто вживаються як синоніми.
Однак «одноразова електронна пошта» іноді може означати адресу, створену для конкретної мети та видалену згодом, навіть якщо технічно це звичайний обліковий запис електронної пошти.
Тимчасова електронна пошта зазвичай означає сервіс, де адреси та поштові скриньки генеруються автоматично та з часом видаляються.
У практичній термінології пошуку:
- Тимчасова електронна пошта = електронна пошта з коротким терміном дії
- Одноразова електронна пошта = електронна пошта, призначена для видалення
- «Burner»-адреса = додаткова ідентичність, призначена для обмеженого використання
- Одноразова електронна пошта = неформальний термін для позначення одноразової електронної пошти
Для більшості звичайних користувачів ці терміни описують тісно пов’язані поняття.
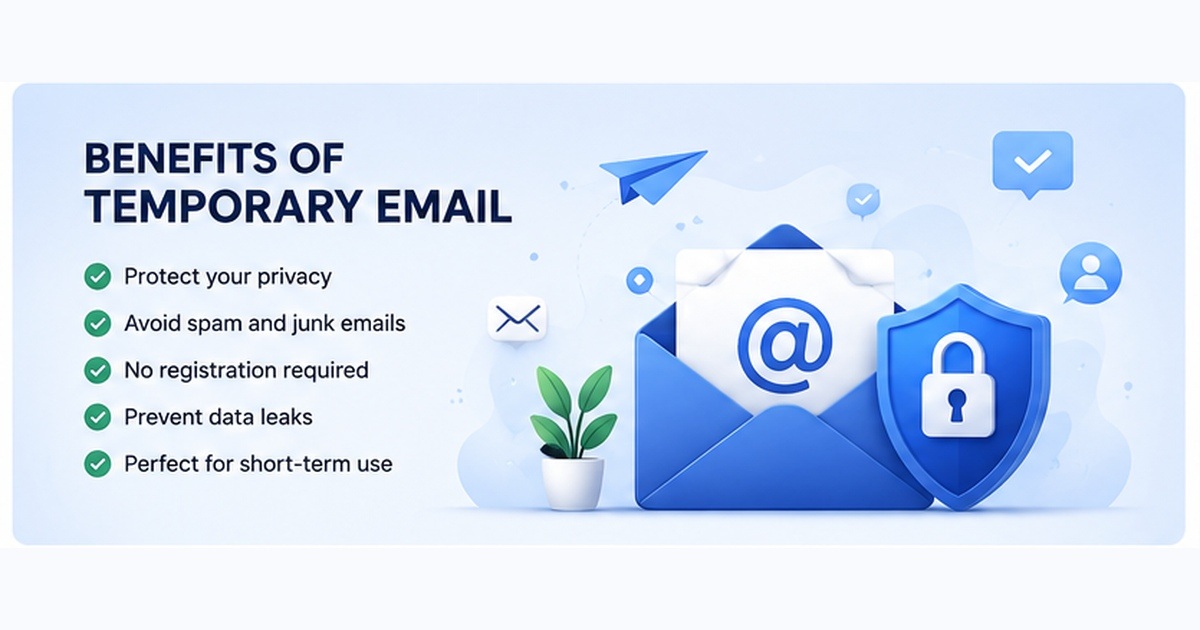
Переваги тимчасової електронної пошти
Тимчасова електронна пошта пропонує кілька практичних переваг щодо конфіденційності.
Менше спаму
Маркетингові листи залишаються окремо від вашої справжньої поштової скриньки.
Менша вразливість
Ваша основна адреса електронної пошти з’являється в меншій кількості сторонніх баз даних.
Швидка реєстрація
Багато сервісів дозволяють миттєво створити поштову скриньку без створення облікового запису.
Не потрібно очищати пошту
Поштова скринька з часом автоматично зникає.
Корисно для тестування
Розробники можуть генерувати кілька адрес для тестування процесів реєстрації та надсилання сповіщень.
Краще розділення сфер діяльності
Для різних видів онлайн-діяльності можна використовувати різні електронні адреси.
Обмеження тимчасової електронної пошти
Тимчасова електронна пошта також має суттєві недоліки.
Відсутність надійного відновлення облікового запису
Якщо термін дії поштової скриньки закінчиться, листи для відновлення пароля можуть стати недоступними.
Обмежена безпека
Деякі тимчасові поштові скриньки можуть не мати надійної аутентифікації.
Блокування доменів
Веб-сайти можуть відхиляти відомі домени одноразової електронної пошти.
Короткий термін зберігання повідомлень
Важливі листи можуть зникнути.
Обмежена функціональність
Багато сервісів не можуть надсилати повідомлення або не підтримують розширені функції поштової скриньки.
Неповна анонімність
Ваша IP-адреса та інші метадані можуть залишатися видимими.
Коли варто використовувати тимчасову електронну пошту?
Тимчасова електронна пошта найкраще підходить у випадках, коли цінність облікового запису є низькою і вам потрібно отримати лише одне або кілька повідомлень.
Серед прикладів ефективного використання:
- Завантаження безкоштовного ресурсу
- Тестування форми реєстрації
- Отримання неконфіденційного листа для підтвердження
- Участь у тимчасовому форумі
- Випробування веб-сервісу з низьким рівнем ризику
- Відокремлення реєстрацій для рекламних цілей
- Тестування систем транзакційної електронної пошти
Коли слід уникати тимчасової електронної пошти?
Використовуйте постійний, захищений обліковий запис електронної пошти, якщо він може знадобитися вам знову.
Уникайте тимчасової електронної пошти для:
- Фінансових рахунків
- Важливих підписок
- Робочих платформ
- Особистих хмарних сервісів
- Доменних імен
- Облікових записів хостингу
- Платних ліцензій на програмне забезпечення
- Облікових записів, що містять особисті документи
- Сервісів, що вимагають довготривалого відновлення
Корисне правило:
Якщо втрата адреси електронної пошти може призвести до втрати грошей, даних або доступу до важливого облікового запису, не використовуйте тимчасову адресу електронної пошти.
Як безпечно користуватися тимчасовою електронною поштою
Дотримуйтесь цих основних правил безпеки.
1. Ніколи не надсилайте конфіденційну інформацію на тимчасову поштову скриньку
Уникайте отримання:
- Паролів
- Фінансової інформації
- Документи, що посвідчують особу
- Ключі API
- Приватну ділову інформацію
2. Вважайте, що поштова скринька може зникнути
Негайно зберігайте все важливе.
3. Не використовуйте паролі повторно
Тимчасова електронна пошта не захищає вас від атак, пов’язаних із повторним використанням облікових даних.
Використовуйте унікальні паролі для кожного важливого сервісу.
4. Ознайомтеся з політикою конфіденційності провайдера
Різні сервіси тимчасової електронної пошти мають різні правила ведення журналів та зберігання даних.
5. Використовуйте тимчасову електронну пошту лише за необхідності
Засоби захисту конфіденційності найефективніші, коли їх використовують відповідно до моделі загроз.
Тимчасова електронна пошта захищає вашу справжню адресу електронної пошти від непотрібного розголошення.
Вона не замінює шифрування, надійні паролі, багатофакторну автентифікацію, VPN або інші засоби безпеки.
Чи запобігає тимчасова електронна пошта фішингу?
Вона може зменшити ризик потрапляння під дію деяких фішингових кампаній, але не усуває фішинг повністю.
Якщо зловмисники не знають вашу основну адресу електронної пошти, вони не зможуть легко надсилати фішингові повідомлення безпосередньо на цю адресу.
Однак фішинг все одно може відбуватися через:
- Тимчасові поштові скриньки
- SMS
- Соціальні мережі
- Месенджери
- Фальшиві веб-сайти
- Шкідливі рекламні оголошення
Тому тимчасову електронну пошту слід розглядати як один із рівнів захисту конфіденційності.
Кібербезпека найефективніша за умови глибокої оборони, коли кілька засобів захисту діють у комплексі.
Поширені запитання
Чи є тимчасова електронна пошта безкоштовною?
Багато сервісів тимчасової електронної пошти є безкоштовними, хоча деякі провайдери пропонують платні функції, такі як приватні домени, довший термін зберігання, доступ до API або додаткові функції поштової скриньки.
Чи потрібен пароль для тимчасової електронної пошти?
Не завжди. Багато сервісів автоматично створюють поштову скриньку без необхідності реєстрації.
Як довго діє тимчасова електронна пошта?
Це залежить від провайдера. Деякі адреси діють кілька хвилин, тоді як інші можуть залишатися доступними протягом годин або днів.
Чи можна отримувати коди підтвердження на тимчасову електронну пошту?
У багатьох випадках — так. Однак деякі веб-сайти блокують домени одноразової електронної пошти.
Чи можна відновити тимчасову поштову скриньку, термін дії якої закінчився?
Зазвичай ні. Слід вважати, що видалені тимчасові поштові скриньки остаточно недоступні.
Чи є тимчасова електронна пошта незаконною?
Сама по собі тимчасова електронна пошта є законною технологією, що забезпечує конфіденційність та зручність. Як і у випадку з будь-яким інтернет-сервісом, користувачі несуть відповідальність за дотримання чинного законодавства та умов користування веб-сайтами, до яких вони звертаються.
Чи може тимчасова електронна пошта замінити Gmail?
Ні. Тимчасова електронна пошта призначена для короткострокового спілкування. Gmail, Outlook та подібні сервіси краще підходять для довгострокових облікових записів, відновлення паролів, особистого спілкування та сервісів, що вимагають конфіденційності.
Чи можуть веб-сайти виявляти адреси тимчасової електронної пошти?
Так. Деякі організації ведуть бази даних відомих доменів одноразової електронної пошти. Веб-сайти можуть використовувати ці бази даних для прийняття, позначення або відхилення реєстрацій із використанням тимчасової електронної пошти.
Підсумкові думки
Тимчасова електронна пошта — це простий, але корисний інструмент захисту приватності.
Її головна перевага з точки зору безпеки полягає в мінімізації даних: замість того, щоб надавати свою постійну адресу електронної пошти кожному веб-сайту, ви вказуєте короткочасний ідентифікатор, який можна видалити після виконання його призначення.
Це зменшує кількість спаму та обмежує непотрібне розкриття вашої основної поштової скриньки.
Однак тимчасову електронну пошту не слід плутати з безпечною постійною поштовою скринькою або системою анонімності.
Використовуйте її для взаємодій з низьким рівнем ризику та короткострокових цілей.
Для банківських рахунків, бізнес-акаунтів, хмарних сервісів, відновлення паролів або будь-яких облікових записів, які ви не можете собі дозволити втратити, використовуйте постійну електронну пошту, захищену унікальним паролем та багатофакторною автентифікацією.
За умови дотримання відповідної моделі загроз тимчасова електронна пошта є ефективним способом утримати вашу основну поштову скриньку в чистоті та зменшити обсяг особистої інформації, яку ви розкриваєте в Інтернеті.
