Ваша електронна адреса — один із найстабільніших ідентифікаторів, які ви використовуєте в Інтернеті.
На відміну від IP-адреси, яка може змінюватися, або сеансу браузера, термін дії якого може закінчитися, ваша основна електронна адреса часто залишається незмінною протягом багатьох років. Вона може бути пов’язана з вашими банківськими рахунками, хмарними сховищами, профілями в соціальних мережах, онлайн-покупками, відновленням паролів та бізнес-послугами.
Кожного разу, коли ви вводите цю адресу на веб-сайті, ви розширюєте свій цифровий слід.
Веб-сайт може зберігати її безпосередньо, синхронізувати з платформою управління взаємовідносинами з клієнтами, надсилати постачальнику послуг електронного маркетингу, включати в аналітичні системи або розкрити її внаслідок майбутнього витоку даних.
Тимчасова електронна адреса — це простий спосіб зменшити цей ризик.
Замість того, щоб надавати кожному веб-сайту свою постійну поштову скриньку, ви можете використовувати короткочасну одноразову адресу для реєстрацій з низьким рівнем ризику, листів підтвердження, завантажень, тестування та інших тимчасових дій.
З точки зору кібербезпеки тимчасова електронна адреса є корисною, оскільки вона підтримує три важливі принципи:
- мінімізацію даних
- компартменталізацію
- зменшення площі атаки
У цьому посібнику пояснюється 10 практичних причин використовувати тимчасову адресу електронної пошти, як це покращує конфіденційність в Інтернеті та в яких випадках слід уникати її використання.
Що таке тимчасова адреса електронної пошти?
Тимчасова електронна адреса — це поштова скринька, призначена для короткострокового використання.
Вона може залишатися активною протягом:
- кількох хвилин
- кількох годин
- кількох днів
- доти, доки користувач не видалить її вручну
Залежно від провайдера, тимчасова поштова скринька може створюватися автоматично без необхідності вказувати:
- облікового запису
- пароля
- номера телефону
- особистих даних
Тимчасова електронна пошта також широко відома як:
- тимчасова пошта
- одноразова електронна пошта
- пошта-одноразовик
- пошта на один раз
- тимчасова поштова скринька
Мета полягає не в тому, щоб замінити ваш звичайний обліковий запис електронної пошти.
Натомість тимчасова електронна пошта надає вам додатковий рівень захисту між вашою постійною цифровою ідентичністю та веб-сайтами, яким не потрібен довгостроковий доступ до ваших контактних даних.
Чому ваша електронна адреса має значення для конфіденційності в Інтернеті?
Електронна адреса може здаватися нешкідливою, але вона є надзвичайно корисною як ідентифікатор.
Компанії часто використовують електронні адреси для зв’язування активності користувачів у:
- веб-сайтах
- пристроях
- додатках
- маркетингових платформах
- бази даних клієнтів
- рекламні системи
Постійна електронна адреса також може з’явитися у викрадених базах даних після інциденту з безпекою.
Зловмисники можуть потім поєднати цю адресу з іншою інформацією, такою як:
Електронна адреса
+
Хеші паролів
+
Номери телефонів
+
Імена користувачів
+
Історія покупок
+
Журнали IP-адрес
Чим частіше ви використовуєте одну й ту саму адресу, тим більше шансів, що ця інформація буде зібрана або оприлюднена.
Тимчасова електронна пошта обмежує цей ризик, створюючи одноразові ідентифікатори для взаємодій, які не вимагають використання вашої постійної поштової скриньки.
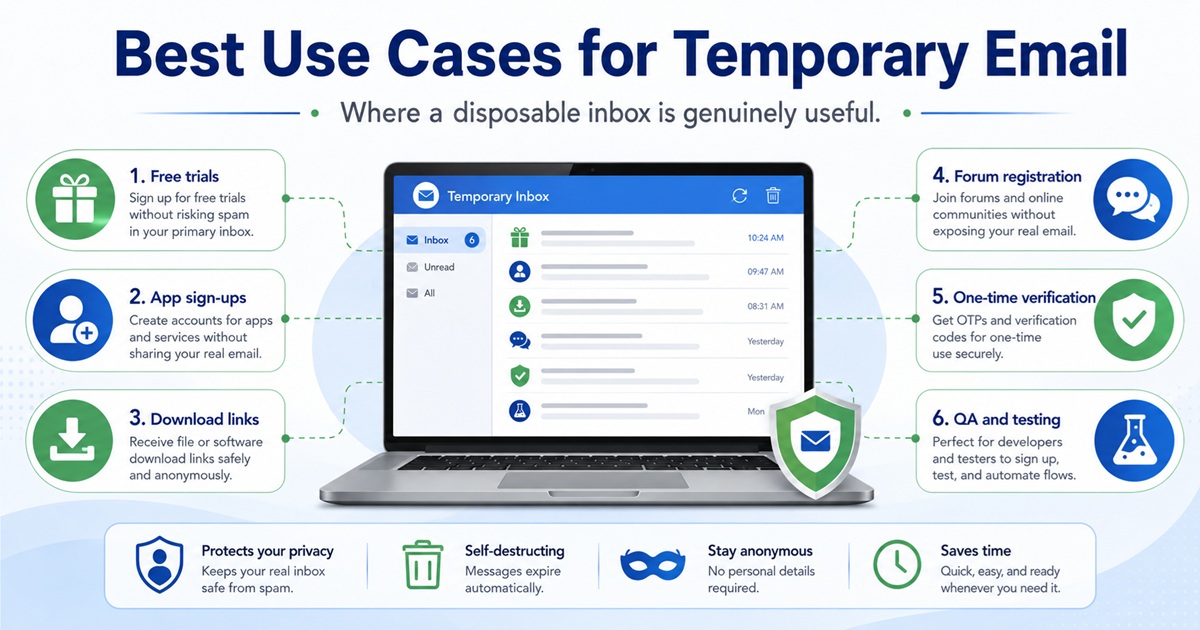
1. Зменшіть кількість спаму у вашій основній поштовій скриньці
Спам — одна з найпоширеніших причин, через яку люди використовують тимчасову електронну пошту.
Багато веб-сайтів вимагають вказати адресу електронної пошти, перш ніж дозволити відвідувачам:
- завантажити файл
- отримати доступ до купона
- переглянути закритий контент
- підписатися на розсилку
- розпочати безкоштовний пробний період
- створити базовий обліковий запис
Після завершення реєстрації веб-сайт може продовжувати надсилати маркетингові повідомлення.
Ці повідомлення можуть включати:
- рекламні акції
- оновлення продуктів
- нагадування про покинуті кошики
- розсилки
- пропозиції партнерів
- автоматизовані ланцюжки продажів
Використання тимчасової електронної адреси дозволяє уникнути надходження цих повідомлень у вашу основну папку «Вхідні».
Коли тимчасова адреса вам більше не знадобиться, просто припиніть її використовувати.
Замість того, щоб постійно відписуватися від розсилок, ви з самого початку не допускаєте, щоб небажані повідомлення потрапляли на ваш постійний обліковий запис.
2. Захистіть свою справжню адресу електронної пошти
До вашої основної електронної адреси слід ставитися як до цінної інформації, що ідентифікує вас.
Для багатьох користувачів вона пов’язана з важливими сервісами, зокрема:
- фінансовими платформами
- соціальними мережами
- відновленням паролів
- хмарним сховищем
- онлайн-покупками
- системами на робочому місці
Зловмисники часто розпочинають цілеспрямовані атаки, маючи лише одну інформацію: адресу електронної пошти.
Як тільки вони її дізнаються, вони можуть спробувати:
- фішинг
- підстановку облікових даних
- зловживання функцією скидання пароля
- соціальну інженерію
- перебір облікових записів
Тимчасова адреса електронної пошти запобігає тому, щоб непотрібні веб-сайти дізналися вашу постійну адресу.
Це простий спосіб зменшення площі атаки.
Ви не можете усунути всі ризики безпеки, але можете зменшити кількість систем, що містять інформацію про вас.
3. Зменшіть свою вразливість у разі витоку даних
Навіть легітимні веб-сайти можуть зазнати витоку даних.
Коли компанія зазнає атаки, зловмисники можуть отримати бази даних, що містять:
- імена
- адреси електронної пошти
- імена користувачів
- хеші паролів
- IP-адреси
- метадані облікових записів
Якщо ви зареєструвалися, використовуючи свою основну адресу електронної пошти, цей ідентифікатор може стати частиною витоку даних.
Тимчасова адреса електронної пошти обмежує наслідки.
Якщо одноразова адреса з’явиться у майбутньому витоку, викрадений ідентифікатор, можливо, вже буде неактивним.
Ваша справжня поштова скринька залишається відокремленою від цієї події.
Це не усуває всіх ризиків, пов’язаних із витоком даних, але знижує цінність викритих даних.
Ця концепція тісно пов’язана з мінімізацією даних.
Чим менше постійної інформації ви надаєте, тим менше постійної інформації може бути викрадено.
4. Уникайте маркетингового відстеження
Адреси електронної пошти часто використовуються для маркетингової атрибуції та зіставлення ідентифікаційних даних.
Компанія може надіслати вашу адресу до:
- CRM-платформ
- рекламних систем
- аналітичних платформ
- постачальників розсилок
- платформ даних про клієнтів
Наприклад, типовий потік даних може виглядати так:
Реєстрація на веб-сайті
 ↓
База даних клієнтів
 ↓
CRM
 ↓
Платформа електронного маркетингу
 ↓
Рекламна або аналітична платформа
Це означає, що надання однієї адреси електронної пошти може призвести до її зберігання в декількох системах.
Тимчасова електронна пошта зменшує таке повторне використання постійного ідентифікатора.
Замість того, щоб надавати кожному сервісу одну й ту саму постійну адресу, ви створюєте короткочасний ідентифікатор для конкретної взаємодії.
Це ускладнює відстеження вашої онлайн-активності лише за допомогою електронної пошти.
5. Реєструйтеся на веб-сайтах з низьким рівнем ризику
Не кожен обліковий запис заслуговує на вашу постійну адресу електронної пошти.
Уявіть собі веб-сайт, яким ви плануєте скористатися лише один раз.
Можливо, ви хочете лише:
- завантажити документ
- прочитати допис на форумі
- взяти участь у короткому опитуванні
- отримати доступ до тимчасової послуги
- протестувати веб-додаток
Якщо втрата доступу до облікового запису не матиме суттєвих наслідків, використання вашої основної електронної адреси може бути зайвим.
Тимчасова адреса електронної пошти ідеально підходить для таких ситуацій з низьким рівнем ризику.
Принцип безпеки простий:
Не надавайте постійну інформацію, якщо достатньо тимчасової.
6. Отримання одноразових листів для підтвердження
Багато веб-сайтів вимагають підтвердження електронної пошти перед наданням доступу.
Алгоритм дій зазвичай виглядає так:
Створити адресу електронної пошти
 ↓
Ввести її під час реєстрації
 ↓
Веб-сайт надсилає лист із підтвердженням
 ↓
Відкрити тимчасову поштову скриньку
 ↓
Натиснути посилання для підтвердження
 ↓
Реєстрація завершена
Якщо обліковий запис потрібен лише на короткий час, тимчасовий поштовий ящик може бути зручним рішенням.
Типові приклади:
- реєстрація на веб-сайтах
- демо-версії програмного забезпечення
- форуми
- одноразові завантаження
- тестування програмного забезпечення
Однак деякі платформи блокують відомі домени одноразової електронної пошти.
Зазвичай це робиться для зменшення:
- автоматизованих реєстрацій
- зловживань безкоштовними пробними версіями
- спам-акаунтів
- шахрайських дій
Тимчасову електронну пошту завжди слід використовувати відповідно до правил та умов користування веб-сайтом.
7. Розділяйте безкоштовні пробні версії та акції
Безкоштовні пробні версії часто генерують велику кількість подальших електронних листів.
Після тестування однієї послуги ви можете отримувати такі повідомлення:
- «Ваш пробний період закінчується»
- «Оновіть підписку сьогодні»
- «Поверніться та заощаджуйте 20%»
- «Доступні нові функції»
- «Завершіть налаштування облікового запису»
Якщо ви оцінюєте кілька сервісів, ці листи швидко накопичуються.
Тимчасова електронна пошта корисна для короткострокових оцінок, коли ви не плануєте підтримувати довгострокові відносини з сервісом.
Наприклад, розробник, який порівнює кілька SaaS-продуктів, може захотіти перевірити:
- інформаційні панелі
- інтеграції
- API
- робочі процеси інтерфейсу користувача
- доступність функцій
Використання окремих одноразових поштових скриньок дозволяє ізолювати процес оцінки від основного робочого облікового запису.
8. Підвищення безпеки електронної пошти за допомогою компартменталізації
Компартменталізація — це важливий принцип безпеки.
Замість того, щоб використовувати одну ідентичність для всіх видів діяльності, ви розділяєте різні види діяльності на окремі середовища.
Наприклад:
Основна електронна пошта
    ├── Банківські операції
    ├── Бізнес
    └── Критично важливі облікові записи

Додаткова електронна пошта
    ├── Покупки
    └── Підписки

Тимчасова електронна пошта
    ├── Завантаження
    ├── Пробні версії
    ├── Тестування
    └── Реєстрації з низьким рівнем довіри
Ця структура обмежує перехресне забруднення.
Якщо одна категорія зазнає компрометації або заповнюється спамом, інші залишаються незачепленими.
Фахівці з безпеки використовують подібні концепції сегментації в мережах.
У мережевій архітектурі сегментація розділяє системи за рівнями довіри.
Тимчасова електронна пошта застосовує подібну ідею до цифрової ідентичності.
Не кожен веб-сайт повинен належати до тієї ж зони довіри, що й ваші банківські або ділові облікові записи.
9. Спрощення тестування веб-сайтів та додатків
Тимчасова електронна пошта надзвичайно корисна для розробників, інженерів з контролю якості, команд DevOps та тестувальників безпеки.
Сучасні додатки часто містять робочі процеси, пов’язані з електронною поштою, такі як:
- реєстрація
- підтвердження облікового запису
- скидання пароля
- адаптація нових користувачів
- сповіщення про вхід
- повідомлення
- транзакційні повідомлення
Для тестування цих робочих процесів потрібні кілька адрес електронної пошти.
Наприклад, інженеру з контролю якості може знадобитися протестувати:
Користувач № 1 → Реєстрація
Користувач № 2 → Скидання пароля
Користувач № 3 → Підтвердження
Користувач № 4 → Повідомлення
Користувач № 5 → Сценарій невдалої доставки
Створення постійних електронних поштових облікових записів для кожного тесту є неефективним.
Тимчасові поштові скриньки надають одноразові тестові ідентичності, які можна швидко створити.
Це робить їх корисними для:
- тестових середовищ
- автоматизованих тестів
- робочих процесів контролю якості
- тестування транзакційних електронних листів
- тестування реєстрації
Розробникам все ж слід уникати розкриття конфіденційної виробничої інформації у загальнодоступних тимчасових поштових скриньках.
10. Зменште свій довгостроковий цифровий слід
Кожен постійний обліковий запис сприяє збільшенню вашого цифрового сліду.
Протягом кількох років адреса електронної пошти може зберігатися у сотнях сервісів.
Деякі з цих сервісів з часом можуть:
- припинити роботу
- змінити власника
- зазнати зломів
- продати бази даних клієнтів
- перейти на сторонні платформи
Ви можете навіть не пам’ятати, що створювали багато з цих облікових записів.
Тимчасова електронна пошта зменшує це накопичення.
Коли термін дії адреси закінчується, ідентифікатор стає значно менш корисним.
Це не видаляє всі записи про взаємодію, але зменшує тривалість існування одного з найважливіших ідентифікаторів, пов’язаних із вашою онлайн-активністю.
Для користувачів, які піклуються про конфіденційність, це є значною перевагою.
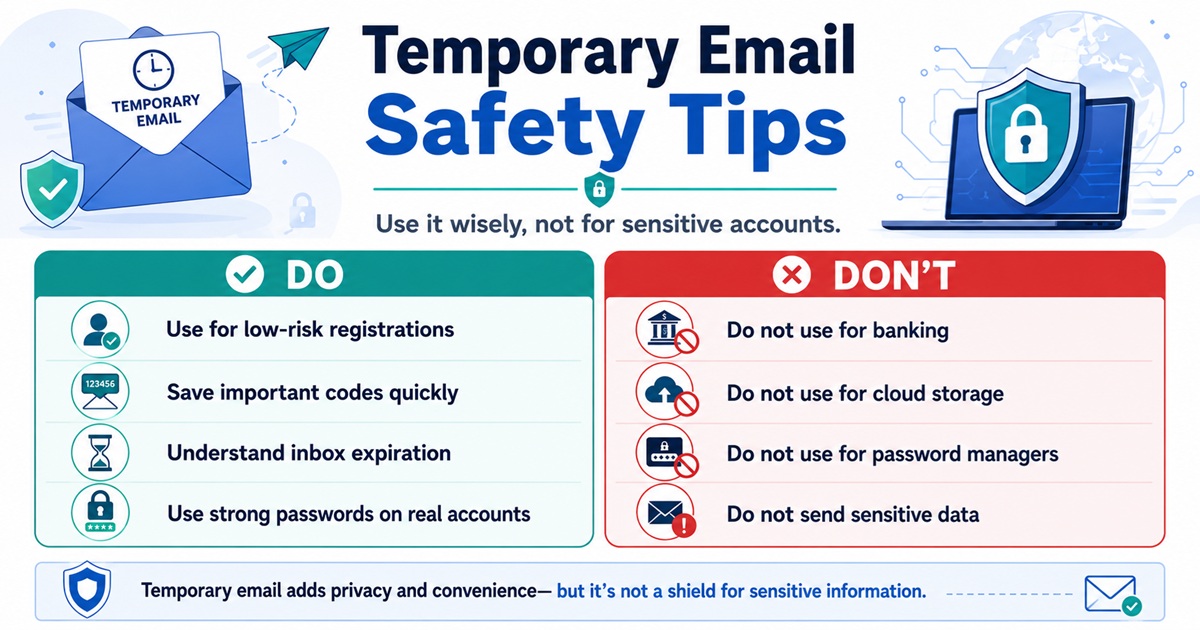
Тимчасова електронна пошта та зменшення площі атаки
Площа атаки — це сукупність точок, у яких зловмисник може взаємодіяти з системою або націлити на неї свою атаку.
Ця концепція також може застосовуватися до особистої ідентичності.
Уявіть, що ви використовуєте свою постійну електронну адресу на 150 різних веб-сайтах.
Кожна база даних — це ще одне місце, де зберігається ваша адреса.
Концептуально:
1 основна електронна адреса
 ↓
150 веб-сайтів
 ↓
150 баз даних
 ↓
Численні інтеграції з сторонніми сервісами
 ↓
Більше потенційних ризиків
Якщо ви використовуєте тимчасові адреси для некритичних сервісів, структура змінюється.
Основна електронна пошта
 ↓
Тільки надійні сервіси

Тимчасові адреси
 ↓
Неважливі сервіси
 ↓
Згодом втрачають чинність
Ця архітектура не робить вашу ідентичність невидимою.
Але вона зменшує непотрібну стійкість даних.
Тимчасова електронна пошта не робить вас анонімним
Необхідно розвіяти одне важливе хибне уявлення.
Тимчасова електронна пошта покращує конфіденційність, але не забезпечує анонімності автоматично.
Веб-сайт все одно може відстежувати:
- вашу IP-адресу
- файли cookie браузера
- характеристики пристрою
- відбиток браузера
- агент користувача
- часові мітки запитів
- дані про поведінку
Ваш інтернет-провайдер також може мати доступ до інформації про з’єднання на рівні мережі.
Тимчасова електронна пошта приховує лише один ідентифікатор:
вашу постійну адресу електронної пошти.
Для забезпечення більш надійної конфіденційності тимчасову електронну пошту слід поєднувати з відповідними заходами безпеки браузера, захистом від відстеження та засобами контролю конфіденційності на рівні мережі.
Тимчасова електронна пошта проти псевдонімів електронної пошти
Тимчасова електронна пошта та псевдоніми електронної пошти вирішують різні проблеми.
Тимчасова електронна пошта
Призначена для короткострокових взаємодій.
Приклад:
[email protected]
 ↓
Тимчасова поштова скринька
 ↓
Термін дії закінчується
Псевдонім електронної пошти
Призначений для приховування вашої основної адреси, при цьому повідомлення все одно пересилаються на неї.
Приклад:
[email protected]
 ↓
Служба пересилання
 ↓
[email protected]
Використовуйте псевдонім, якщо вам потрібно забезпечити можливість відновлення облікового запису в довгостроковій перспективі.
Використовуйте тимчасову електронну адресу, якщо ви не плануєте використовувати цю адресу в майбутньому.
Коли слід використовувати тимчасову електронну адресу?
Тимчасова електронна пошта найкраще підходить для дій з низьким рівнем ризику.
Хороші приклади:
- завантаження безкоштовних ресурсів
- тестування веб-сайтів
- реєстрація на тимчасових форумах
- отримання електронних листів з підтвердженням, що не містять конфіденційної інформації
- оцінка програмного забезпечення
- тестування систем реєстрації
- доступ до одноразового контенту
- відокремлення рекламної діяльності
Важливе запитання:
Чи спричинить втрата цієї електронної адреси серйозну проблему?
Якщо відповідь «ні», тимчасова електронна адреса може бути доречною.
У яких випадках слід уникати тимчасової електронної адреси?
Тимчасову електронну адресу не слід використовувати для облікових записів, які потребують довгострокового володіння.
Уникайте використання одноразових адрес для:
- інтернет-банкінгу
- інвестиційних рахунків
- криптовалютних бірж
- урядових облікових записів
- систем охорони здоров’я
- менеджерів паролів
- хмарних сховищ
- реєстраторів доменів
- облікових записів веб-хостингу
- важливих бізнес-сервісів
Ці облікові записи значною мірою залежать від відновлення доступу через електронну пошту.
Якщо термін дії вашої одноразової поштової скриньки закінчиться, ви можете назавжди втратити доступ.
Ризики безпеки тимчасової електронної пошти
Тимчасова електронна пошта має свої переваги, але вона також створює обмеження з точки зору безпеки.
Публічні поштові скриньки
Деякі провайдери роблять поштові скриньки доступними для будь-кого, хто знає адресу.
Ніколи не вважайте, що тимчасова поштова скринька є приватною, якщо провайдер явно не вказав інше.
Слабка аутентифікація
Деякі сервіси не вимагають паролів.
Це підвищує зручність, але знижує рівень конфіденційності.
Короткий термін зберігання
Листи можуть швидко зникнути.
Важливу інформацію ніколи не слід зберігати там назавжди.
Відсутність надійного відновлення облікового запису
Після закінчення терміну дії поштової скриньки відновлення може виявитися неможливим.
Шкідливі посилання все ще існують
Тимчасова електронна пошта не захищає вас від фішингу або шкідливих вкладень.
Ви повинні дотримуватися тих самих правил безпеки, що й при роботі з будь-якою електронною поштою.
Рекомендації щодо безпечного використання тимчасової електронної пошти
Використовуйте тимчасову електронну пошту відповідно до передбачуваної моделі загроз.
Не надсилайте конфіденційну інформацію
Не отримуйте:
- паролі
- ключі API
- приватні документи
- банківську інформацію
- документи, що посвідчують особу
Ніколи не використовуйте паролі повторно
Якщо тимчасова електронна пошта використовується для реєстрації облікового запису, не використовуйте повторно паролі від важливих облікових записів.
Перевіряйте посилання перед тим, як натискати
Ставтеся до листів у одноразових поштових скриньках як до потенційно ненадійних.
Пам’ятайте про термін дії поштової скриньки
Вважайте, що поштова скринька може зникнути в будь-який момент.
Використовуйте постійну електронну пошту для важливих облікових записів
Відновлення доступу до облікового запису важливіше за зручність.
Поширені запитання
Чи безпечна тимчасова електронна пошта?
Тимчасова електронна пошта, як правило, підходить для дій з низьким рівнем ризику, але не слід довіряти їй у випадку конфіденційних або довгострокових облікових записів.
Чи може тимчасова електронна пошта зупинити спам?
Вона може значно зменшити кількість спаму, що надходить на вашу основну поштову скриньку, ізолюючи рекламні реєстрації та одноразові взаємодії.
Чи можуть веб-сайти виявляти тимчасові адреси електронної пошти?
Так. Багато веб-сайтів використовують сервіси виявлення одноразових доменів, щоб ідентифікувати та блокувати провайдерів тимчасової електронної пошти.
Чи приховує тимчасова електронна пошта мою IP-адресу?
Ні. Ідентифікація електронної пошти та ідентифікація мережі — це різні речі. Веб-сайт все одно може бачити вашу IP-адресу та інформацію про браузер.
Чи можна використовувати тимчасову електронну пошту для отримання кодів підтвердження?
Зазвичай так, хоча деякі веб-сайти блокують одноразові домени.
Чи корисна тимчасова електронна пошта для розробників?
Так. Тимчасові поштові скриньки особливо корисні для тестування реєстрації, підтверджувальних листів, процесів адаптації нових користувачів та транзакційних повідомлень.
Чи можна відновити термін дії тимчасової електронної адреси?
Зазвичай ні. Ніколи не покладайтеся на одноразові електронні адреси для облікових записів, які, можливо, доведеться відновлювати пізніше.
Висновок
Тимчасова електронна адреса — один із найпростіших інструментів для покращення щоденної конфіденційності в Інтернеті.
Її головна цінність полягає у зменшенні непотрібного розкриття даних.
Замість того, щоб поширювати один постійний ідентифікатор на сотні веб-сайтів, тимчасова електронна адреса дозволяє ізолювати взаємодії з низьким рівнем ризику.
Серед переваг:
- зменшення кількості спаму
- захист вашої справжньої електронної адреси
- зменшення ризику витоку даних
- обмеження маркетингового відстеження
- реєстрація на веб-сайтах з низьким рівнем ризику
- отримання одноразових повідомлень для підтвердження
- розділення безкоштовних пробних періодів
- розмежування онлайн-ідентичностей
- спрощення тестування додатків
- зменшення вашого довгострокового цифрового сліду
Тимчасова електронна пошта не замінює безпечну постійну поштову скриньку.
Вона також не є системою анонімності.
Натомість розглядайте її як легкий захисний шар конфіденційності.
Використовуйте свою основну електронну пошту для облікових записів, які вимагають підтвердження особи, довіри, відновлення доступу та довгострокового доступу.
Використовуйте тимчасову електронну пошту там, де взаємодія є одноразовою.
Таке просте розділення може значно покращити безпеку та чистоту вашої онлайн-ідентичності.