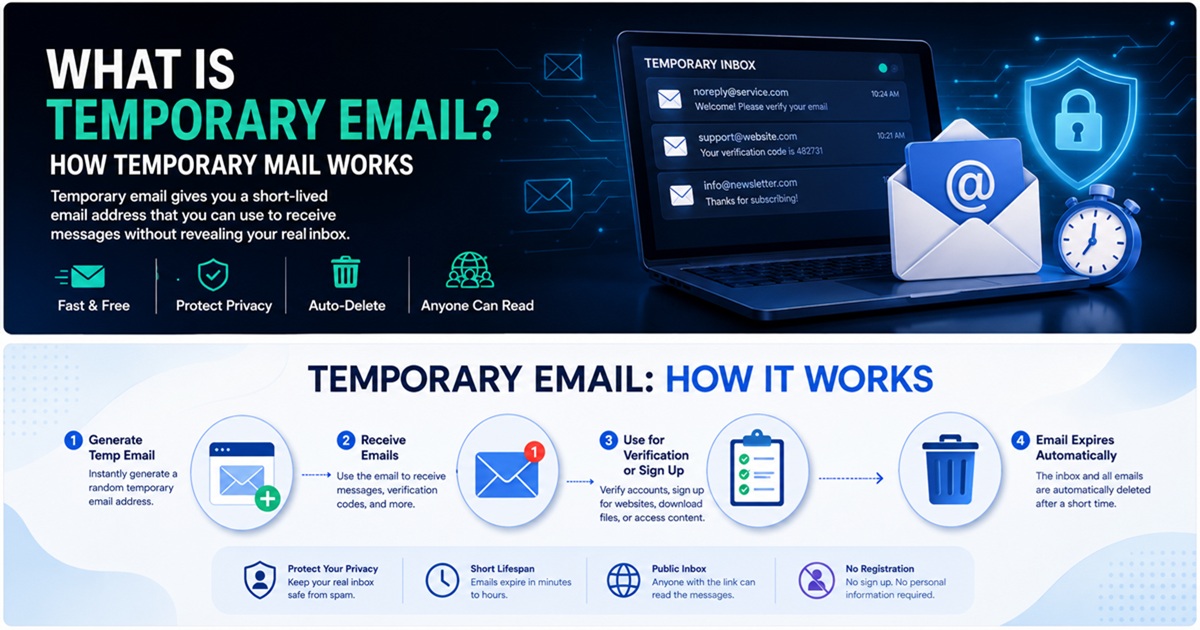
一時的なメールアドレスとは、メインの受信箱を公開することなくメッセージを受け取れるように設計された、短期間のみ有効なメールアドレスのことです。
アクセスするすべてのウェブサイトに個人のGmailやOutlook、あるいは業務用のメールアドレスを入力する代わりに、一時的なアドレスを生成し、登録や認証手続きに使用して必要なメッセージを受け取り、不要になったらそのアドレスの使用を中止することができます。
サイバーセキュリティの観点から見ると、一時的なメールアドレスは単なる利便性のためのツールではありません。正しく使用すれば、スパムを減らし、メインのメールアドレスの不必要な公開を制限し、サードパーティのデータベースに拡散される個人情報の量を減らすことができます。
ただし、一時的なメールアドレスがすべての状況に適しているわけではありません。
このガイドでは、一時的なメールの仕組み、メッセージを受信した際の技術的な処理、プライバシー保護に役立つ点、セキュリティ上の限界、そして責任を持って利用する方法について解説します。
一時的なメールアドレスとは?
一時的なメールアドレスとは、短期間の使用のために作成されるメールアカウントまたは受信箱のことです。
一般的には次のように呼ばれます:
- 一時的なメール
- テンポメール
- 使い捨てメール
- 使い捨てメールアドレス
- バーナーメール
- 使い捨てメール
- ワンタイムメール
正確な用語はサービスによって異なりますが、基本的な概念は似ています。
一時的なメールアドレスサービスでは、次のようなアドレスが提供されます:
その後、そのアドレスを別のウェブサイトに入力できます。
そのウェブサイトから、認証リンク、確認メッセージ、ダウンロードリンク、登録コードなどのメールが送信されると、一時メールプロバイダーがそのメッセージを受信し、一時受信箱内に表示します。
多くのサービスでは、パスワードやアカウント登録は不要です。
そのアドレスは、数分、数時間、数日、あるいはプロバイダーが自動的に削除するまで有効なままになります。
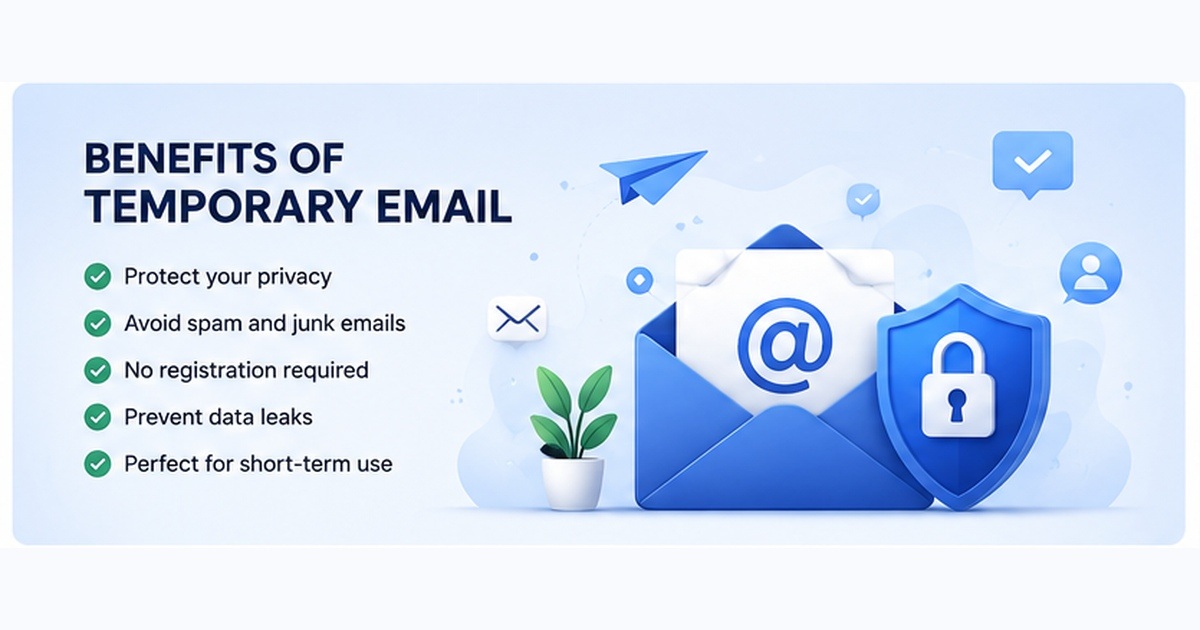
一時的なメールアドレスはどのように機能するのでしょうか?
一時的なメールアドレスを正しく理解するには、ネットワークやメールインフラの観点からそのプロセスを確認すると役立ちます。
典型的なワークフローは次のようになります:
- 一時的なメールサービスがあなたにメールアドレスを割り当てます。
- ユーザーはそのアドレスをウェブサイトに送信します。
- ウェブサイトのメールサーバーが、その一時的なドメイン宛てにメッセージを送信します。
- DNSが、そのドメインのメッセージ受信を担当するメールサーバーを特定します。
- 送信者はSMTPを使用して受信メールサーバーに接続します。
- 一時メールプラットフォームがメッセージを受け入れ、処理します。
- メッセージは、ユーザーの一時受信箱に関連付けられます。
- ユーザーはプロバイダのウェブインターフェースを通じてメールを閲覧します。
- メッセージとアドレスは、プロバイダの保存ポリシーに従って最終的に削除されます。
この仕組みは一見非常に単純に見えますが、その裏側ではいくつかの標準的なインターネット技術が機能しています。
DNSとMXレコードの役割
メールの配信は、ドメインネームシステム(DNS)に大きく依存しています。
メールサーバーが次の宛先にメッセージを送信しようとする場合:
宛先にメッセージを送信しようとする場合、example.com のメール受信を担当するサーバーがどれかを特定する必要があります。
これを行うために、そのドメインの MXレコード を照会します。
MXは Mail Exchange の略です。
MXレコードは、ドメインのメール受信を担当するメールサーバーを特定するものです。
例えば、一時的なメールアドレスを提供するサービスは、その一時的なドメインを自社の受信インフラに向けるようにDNSレコードを設定することがあります。
概念的には以下の通りです:
一時的なメールアドレス
 ↓
送信者のメールサーバー
 ↓
DNS MX 検索
 ↓
一時的なメールサーバー
 ↓
一時的な受信箱
宛先サーバーが特定されると、送信者は通常、SMTP を使用してメッセージの配信を試みます。
SMTPと一時メールアドレス
SMTPは**Simple Mail Transfer Protocol(簡易メール転送プロトコル)**の略です。
これは、インターネット上で電子メールを送信するために使用される中核的なプロトコルの1つです。
ウェブサイトが認証メッセージを送信する際、そのメールインフラストラクチャでは通常、次のような処理が行われます:
ウェブサイト
   ↓
アプリケーションサーバー
   ↓
送信メールプロバイダー
   ↓
SMTP
   ↓
一時メールサーバー
   ↓
一時受信箱
受信側の一時メールサーバーは、受信者アドレスを処理し、どの仮受信箱にメッセージを配信すべきかを決定します。
プロバイダーは、そのアーキテクチャに応じて、メモリ、データベース、オブジェクトストレージ、またはその他のバックエンドシステムにメールを一時的に保存する場合があります。
その後、Webアプリケーションがメッセージを取得し、ユーザーに表示します。
一時メールアドレスとGmailの違いは?
一時メールアドレスと恒久的なメールサービスは、それぞれ異なる課題を解決するものです。
GmailやOutlookのアカウントは、長期的なデジタルIDとして機能するように設計されています。
一方、一時メールアドレスは、短期的なコミュニケーションを目的として設計されています。
| 機能 | 一時的なメールアドレス | Gmail / Outlook |
|---|---|---|
| 長期的な受信トレイ | 通常なし | あり |
| アカウント登録 | 多くの場合不要 | 必須 |
| パスワード保護 | 常にではない | あり |
| アカウント復旧 | 通常利用不可 | 利用可能 |
| 長期保存 | 限定的 | あり |
| 個人識別情報 | 最小限 | 多くの場合関連付けられている |
| 重要なアカウントに最適 | いいえ | はい |
| 1回限りの登録に便利 | はい | 可能だが、メインのメールアドレスが露呈する |
| スパム隔離 | 優れている | フィルタリングが必要 |
この区別は重要です。
一時的なメールは、一般的にメインの受信トレイを補完するものであり、それに取って代わるものではありません。
なぜ人々は一時的なメールアドレスを使うのか?
主な理由は単純です:
ユーザーは、アクセスするすべてのウェブサイトにメインのメールアドレスを教えたくないからです。
本物のメールアドレスを送信するたびに、他者のシステム内にその識別子のコピーがもう一つ作成されます。
そのコピーは、次のような場所に存在している可能性があります:
- 顧客データベース
- マーケティングプラットフォーム
- CRMシステム
- 分析ツール
- メール自動化サービス
- サードパーティ製連携サービス
- バックアップ
- データウェアハウス
たとえウェブサイト自体が信頼できるものであっても、セキュリティ対策の不備、サードパーティの侵害、従業員のミス、データベースの設定ミス、あるいはデータ漏洩によって、あなたのメールアドレスが最終的に流出してしまう可能性があります。
一時的なメールアドレスを使用することで、不必要な情報漏洩を防ぐことができます。
1. スパムの削減
一時的なメールアドレスの最も一般的な用途の一つは、不要なマーケティングメッセージを防ぐことです。
一部のウェブサイトでは、以下の操作を行う前にメールアドレスの入力が求められます:
- ドキュメントのダウンロード
- 無料リソースへのアクセス
- 会員限定コンテンツの閲覧
- フォーラムへの参加
- クーポンの利用
- 無料トライアルの開始
- ソフトウェアのダウンロード
メインのメールアドレスがマーケティング用データベースに登録されてしまうと、数ヶ月から数年にもわたってメッセージが届き続ける可能性があります。
一時的なメールアドレスを使えば、そのようなやり取りを本物の受信箱から隔離できます。
2. メインのメールアドレスの保護
メインのメールアドレスは、多くの人が思っている以上に機密性の高い情報であることが多いものです。
多くのユーザーにとって、メールアドレスは次のようなサービスに関連付けられています:
- 銀行サービス
- クラウドストレージ
- ソーシャルメディア
- オンラインショッピング
- パスワードのリセット
- 仕事用のアカウント
- モバイルアプリ
- 行政サービス
攻撃者は、既知のメールアドレスを起点として、フィッシング攻撃、クレデンシャルスタッフィング、パスワードリセット攻撃、またはソーシャルエンジニアリングを行う可能性があります。
不要なウェブサイトへのメインメールアドレスの登録を控えることで、その露出を減らすことができます。
これは攻撃対象領域の縮小の一例です。
これにより、メールアカウントが完全に無敵になるわけではありません。単に、そのアドレスの存在を知っているシステムの数を減らすだけなのです。
3. ウェブサイトおよびアプリケーションのテスト
一時的なメールアドレスは、開発者、QAエンジニア、セキュリティテスター、システム管理者にとっても有用です。
たとえば、QAエンジニアは次のようなテストを行う必要がある場合があります:
- ユーザー登録
- 確認リンク
- ウェルカムメール
- パスワードのリセット
- 通知システム
- トランザクションメールのテンプレート
テストのために数十もの恒久的なメールアカウントを作成するのは非効率的です。
一時的なメールアドレスを使えば、複数のテスト用IDを素早く生成できます。
これは、ステージング環境や開発環境において特に有用です。
4. 重要度の低いサービスへの登録
すべてのオンラインアカウントに恒久的なIDが必要なわけではありません。
例としては、次のようなものが挙げられます:
- 一時的なフォーラム
- 公共Wi-Fiのポータルサイト
- 1回限りのダウンロード
- 製品のデモ
- 短期のトライアルサービス
- コミュニティサイト
アカウントへのアクセスを失っても問題がない場合は、一時的なメールアドレスを使用するのが合理的かもしれません。
5. オンラインIDの分離
プライバシーを重視するユーザーは、あらゆる場所で同じ識別子を使用することを避ける傾向があります。
数十のウェブサイトで同じメールアドレスを使用すると、それらのアカウントが関連付けられる可能性があります。
これは、サービスが分析ネットワーク、広告プラットフォーム、またはデータブローカーと情報を共有する場合に特に重要になります。
一時的なメールアドレスを使用することで、この種の直接的な識別子の再利用を減らすことができます。
ただし、それによって匿名化されるわけではありません。
以下のような他の識別子が依然として存在する可能性があります:
- IPアドレス
- ブラウザのクッキー
- デバイス識別子
- ブラウザフィンガープリント
- ユーザーエージェント情報
- ログインパターン
したがって、一時的なメールアドレスは「匿名化システム」ではなく、「プライバシー保護ツール」として捉えるべきです。
一時的なメールアドレスは匿名性があるか?
必ずしもそうとは限りません。
これは、使い捨てメールアドレスに関する最も重要な誤解の一つです。
一時的なメールアドレスを使用することで、そのメールアドレスを提供したウェブサイトから、本名のメールアドレスを隠すことができます。
しかし、ネットワーク上の身元が自動的に隠されるわけではありません。
サービスや接続環境によっては、サービスプロバイダーが以下の情報を依然として入手できる可能性があります:
IPアドレス
ブラウザ情報
リクエストのタイムスタンプ
クッキー
デバイスの特性
ネットワークのメタデータ
アクセスしたウェブサイトも同様の情報を収集する場合があります。
プライバシー保護が目的であれば、一時的なメールアドレスは有用です。
強力な匿名性が目的の場合、一時的なメールアドレスだけでは不十分です。
一時的なメールアドレスは安全か?
一時的なメールアドレスは、リスクの低い用途であれば安全ですが、決して安全な恒久的なメールボックスとして扱うべきではありません。
最も重要な問題は、受信トレイへのアクセス権です。
一部の一時メールアドレスシステムでは、受信トレイのアドレスを知っている、あるいは推測できる人なら誰でもメッセージにアクセスできてしまいます。
一方、より強固なランダムなアドレスやプライベートなセッション識別子を生成するシステムもあります。
セキュリティレベルはプロバイダーによって大きく異なります。
プロバイダーがプライベートな受信箱保護機能を明示的に実装していない限り、使い捨ての受信箱は適切に設定された個人のメールボックスよりもセキュリティが低いと想定すべきです。
機密性の高いアカウントには一時的なメールアドレスを決して使用しないでください
アカウントの復旧、機密性、または長期的な所有権が重要なサービスでは、一時的なメールアドレスの使用を避けてください。
例としては、次のようなものがあります:
- オンラインバンキング
- 仮想通貨取引所
- 行政サービス
- 医療ポータル
- パスワードマネージャー
- クラウドストレージ
- ビジネスアカウント
- 主要なソーシャルメディアアカウント
- ドメイン登録業者
- ホスティングプロバイダー
一時的なメールアドレスが使用できなくなると、パスワードのリセットやアカウントの復旧ができなくなる可能性があります。
そうなると、ちょっとした利便性が深刻なセキュリティ問題に発展する恐れがあります。
一時的なメールアドレスとメール認証
一時メールの一般的な利用例として、認証メッセージの受信が挙げられます。
例えば、ウェブサイトによっては、アカウントを有効化する前にメールアドレスの所有権を確認するよう求められる場合があります。
その流れは通常、以下の通りです:
一時メールアドレスを生成
 ↓
ウェブサイトにアドレスを入力
 ↓
ウェブサイトから確認メールが送信される
 ↓
一時的な受信箱を開く
 ↓
確認リンクをクリック
 ↓
登録完了
一部のウェブサイトでは、使い捨てメールドメインをブロックしています。
これは通常、一時的なメールアドレスが以下のような行為と頻繁に関連付けられているためです:
- 偽アカウントの作成
- 試用版の悪用
- 自動登録
- スパム
- 不正防止対策
使い捨てメールドメインを許可するかどうかは、各ウェブサイトの裁量に委ねられています。
一時的なメールアドレスにはなぜ有効期限があるのでしょうか?
有効期限は、使い捨てメールの主な特徴の一つです。
プロバイダーは、いくつかの理由からアドレスやメッセージを削除します。
ストレージ効率
数百万件の一時的なメッセージは、膨大なストレージを消費する可能性があります。
自動削除により、不要なデータの蓄積を防ぎます。
プライバシー
保存期間を短くすることで、プロバイダーが保管する履歴情報の量を減らすことができます。
サービス設計
一時的なメールは、恒久的なアーカイブというよりは、短期的なコミュニケーションを目的としています。
不正利用の防止
放置された受信箱を自動的に削除することで、特定の種類の不正利用やインフラの負荷を軽減できます。
具体的な有効期限はプロバイダーによって異なります。
一時的な受信箱は予想より早く消滅する可能性があることを常に念頭に置いてください。
一時的なメールアドレスから返信はできますか?
一部のプロバイダーは送信メールに対応していますが、多くの一時メールシステムは受信専用です。
これにはいくつかの理由があります。
送信メールを許可すると、以下のリスクが高まります:
- スパム
- フィッシング
- マルウェアの拡散
- 自動化された不正利用
- ドメインの評判の低下
信頼性の高い送信メールインフラを運用するには、レート制限、評判管理、不正利用の監視、認証などの追加的な制御も必要となります。
これらの理由から、受信専用の仮メールアドレスが一般的です。
一時メールアドレスとメールエイリアスの違い
一時メールアドレスとメールエイリアスを混同してはいけません。
エイリアスは、メッセージを別のメールボックスに転送するものです。
例:
[email protected]
        ↓
エイリアスプロバイダー
 ↓
[email protected]
エイリアスを使用すると、ウェブサイトに対して実際のアドレスを隠しつつ、通常の受信箱でメッセージを受信し続けることができます。
一方、一時的なメールアドレスは次のように機能します:
[email protected]
 ↓
一時的な受信箱
 ↓
メッセージの有効期限切れ
メインのアドレスを隠しつつ長期的にアクセスしたい場合は、一般的にエイリアスの方が適しています。
後でそのアドレスを必要としない場合は、一時的なメールアドレスの方が適しています。
一時的なメールアドレスと使い捨てメールアドレスの違い
これらの用語はしばしば同じ意味で使用されます。
しかし、「使い捨てメールアドレス」とは、技術的には通常のメールアカウントであっても、特定の目的のために作成され、後で破棄されるアドレスを指す場合もあります。
一方、「一時的なメールアドレス」は通常、アドレスや受信箱が自動的に生成され、最終的に削除されるサービスを指します。
実用的な検索用語としては:
- 一時的なメールアドレス = 短期間のみ有効なメールアドレス
- 使い捨てメールアドレス = 廃棄されることを前提としたメールアドレス
- バーナーメール = 限定的な使用を目的とした二次的なID
- 使い捨てメール = 「使い捨てメール」の俗称
一般的なユーザーにとって、これらの用語は密接に関連した概念を表しています。
一時的なメールのメリット
一時的なメールには、プライバシー保護の面でいくつかの実用的な利点があります。
スパムメールの削減
マーケティングメールが、本物の受信トレイとは分離されます。
個人情報の露出抑制
メインのメールアドレスが、サードパーティのデータベースに登録される回数が減ります。
迅速な登録
多くのサービスでは、アカウントを作成せずに即座に受信箱を作成できます。
後片付け不要
受信箱は最終的に自動的に消滅します。
テストに便利
開発者は、登録や通知のワークフローをテストするために複数のアドレスを生成できます。
用途ごとの明確な区分
オンライン上の活動ごとに、異なるメールアドレスを使用できます。
一時メールの制限事項
一時的なメールアドレスには、重要な欠点もあります。
信頼性の高いアカウント復旧機能がない
受信トレイの有効期限が切れると、パスワード再設定用のメールにアクセスできなくなる可能性があります。
セキュリティの限界
一部の一時的な受信トレイでは、強力な認証機能が備わっていない場合があります。
ドメインのブロック
ウェブサイトによっては、既知の使い捨てメールドメインを拒否する場合があります。
メッセージの保存期間が短い
重要なメールが消えてしまう可能性があります。
機能の制限
多くのサービスでは、メッセージの送信や高度なメールボックス機能に対応していません。
完全な匿名性ではない
IPアドレスやその他のメタデータが依然として特定される可能性があります。
一時的なメールアドレスはいつ使うべきか?
一時的なメールアドレスは、アカウントの重要度が低く、受信するメッセージが1通か数通のみの場合に最も適しています。
適切な利用例としては、次のようなものがあります:
- 無料リソースのダウンロード
- 登録フォームのテスト
- 機密性の低い確認メールの受信
- 一時的な掲示板への参加
- リスクの低いウェブサービスの試用
- プロモーション目的の登録を区別するため
- トランザクションメールシステムのテスト
一時的なメールアドレスはいつ避けるべきか?
そのアカウントを再度使用する可能性がある場合は、恒久的でセキュリティが確保されたメールアカウントを使用してください。
以下のような用途では、一時的なメールアドレスの使用を避けてください:
- 金融口座
- 重要な定期購読
- 業務用プラットフォーム
- 個人向けクラウドサービス
- ドメイン名
- ホスティングアカウント
- 有料ソフトウェアのライセンス
- 個人文書を含むアカウント
- 長期的な復旧が必要なサービス
以下のルールが役立ちます:
メールアドレスを失うことで、金銭的損失、データの損失、または重要なアカウントへのアクセス権を失う可能性がある場合は、一時的なメールアドレスを使用しないでください。
一時的なメールアドレスを安全に利用する方法
以下の基本的なセキュリティ対策に従ってください。
1. 一時的な受信箱に機密情報を絶対に送信しない
以下の情報の受信を避けてください:
- パスワード
- 金融情報
- 身分証明書
- APIキー
- 企業の機密情報
2. 受信箱が消えてしまう可能性を想定する
重要なものはすぐに保存してください。
3. パスワードの再利用は避ける
一時的なメールアドレスでは、認証情報の再利用攻撃から身を守ることはできません。
重要なサービスごとに固有のパスワードを使用してください。
4. プロバイダーのプライバシーポリシーを理解する
一時的なメールサービスによって、ログの記録や保存方針は異なります。
5. 一時的なメールは適切な場面でのみ使用する
プライバシー保護ツールは、その脅威モデルに従って使用された場合に最も効果を発揮します。
一時的なメールアドレスは、本物のメールアドレスが不必要に公開されるのを防ぎます。
ただし、暗号化、強固なパスワード、多要素認証、VPN、その他のセキュリティ対策の代わりにはなりません。
一時的なメールアドレスはフィッシングを防ぐか?
一部のフィッシング攻撃へのさらされるリスクを軽減することはできますが、フィッシングを完全に排除できるわけではありません。
攻撃者があなたのメインのメールアドレスを知らなければ、そのアドレスに直接フィッシングメールを送信することは容易ではありません。
しかし、フィッシングは以下の経路を通じて依然として発生する可能性があります:
- 一時的な受信箱
- SMS
- ソーシャルメディア
- メッセージングアプリ
- 偽のウェブサイト
- 悪意のある広告
したがって、一時的なメールアドレスは、プライバシー保護の一層として捉えるべきです。
サイバーセキュリティは、複数の対策が連携して機能する多層防御によって最も効果を発揮します。
よくある質問
一時的なメールアドレスは無料ですか?
多くの一時的なメールアドレスサービスは無料ですが、一部のプロバイダーでは、独自ドメイン、長期保存、APIアクセス、または追加の受信トレイ機能などの有料機能を提供しています。
一時的なメールアドレスにはパスワードが必要ですか?
必ずしも必要ではありません。多くのサービスでは、登録を必要とせずに自動的に受信箱が生成されます。
一時的なメールアドレスはどのくらいの期間利用できますか?
プロバイダーによって異なります。数分しか利用できないアドレスもあれば、数時間や数日間利用可能なものもあります。
一時的なメールアドレスで認証コードを受け取ることができますか?
多くの場合、可能です。ただし、一部のウェブサイトでは使い捨てメールアドレスのドメインをブロックしている場合があります。
有効期限が切れた一時的な受信箱を復元できますか?
通常はできません。削除された一時的な受信箱は、永久に利用できなくなると考えておくべきです。
一時的なメールアドレスは違法ですか?
一時的なメールアドレス自体は、プライバシー保護と利便性を高めるための正当な技術です。他のインターネットサービスと同様に、ユーザーは適用される法律およびアクセスするウェブサイトの利用規約を遵守する責任があります。
一時的なメールアドレスはGmailの代わりになりますか?
いいえ。一時的なメールアドレスは、短期的なコミュニケーションを目的として設計されています。Gmail、Outlook、および類似のサービスは、長期的なアカウント、パスワードの回復、個人的なコミュニケーション、および機密性の高いサービスに適しています。
ウェブサイトは一時的なメールアドレスを検知できますか?
はい。一部の組織は、既知の使い捨てメールアドレスのドメインを収録したデータベースを管理しています。ウェブサイトは、これらのデータベースを利用して、一時的なメールアドレスの登録を受け入れる、フラグを立てる、または拒否することがあります。
まとめ
一時的なメールアドレスは、シンプルでありながら有用なプライバシー保護ツールです。
その主なセキュリティ上の利点は、データ最小化にあります。すべてのウェブサイトに本名のメールアドレスを登録する代わりに、目的が達成されれば破棄できる短命な識別子を提供するのです。
これにより、スパムが減り、メインの受信トレイが不必要にさらされるのを防げます。
ただし、一時的なメールアドレスを、セキュリティが確保された恒久的なメールボックスや匿名化システムと混同してはなりません。
リスクが低く、短期間のやり取りにのみ使用してください。
銀行取引、ビジネスアカウント、クラウドサービス、パスワードの再設定、あるいは失うわけにはいかないアカウントについては、固有のパスワードと多要素認証で保護された恒久的なメールアドレスを使用してください。
適切な脅威モデルの中で利用すれば、一時的なメールアドレスは、メインの受信トレイを整理整頓し、インターネット上で公開する個人情報の量を減らすための効果的な手段となります。
