メールアドレスは、オンライン上で使用する識別子の中でも、最も長く変わらないもののひとつです。
変更される可能性のあるIPアドレスや、有効期限が切れるブラウザのセッションとは異なり、主要なメールアドレスは長年にわたり変わらないことがよくあります。このメールアドレスは、銀行口座、クラウドストレージ、ソーシャルメディアのプロフィール、オンライン購入、パスワードのリセット、ビジネスサービスなどに紐付けられている可能性があります。
そのアドレスをウェブサイトに入力するたびに、あなたのデジタルフットプリントは拡大していきます。
ウェブサイト側は、そのアドレスを直接保存したり、顧客関係管理(CRM)プラットフォームと同期させたり、メールマーケティング業者に送信したり、分析システムに組み込んだり、あるいは将来のデータ漏洩によって外部に流出させたりする可能性があります。
一時的なメールアドレスを使えば、こうしたリスクを簡単に軽減できます。
すべてのウェブサイトに常用のメールアドレスを教える代わりに、リスクの低い登録、確認メール、ダウンロード、テスト、その他の一時的な活動には、短期間しか有効でない使い捨てのメールアドレスを使用できます。
サイバーセキュリティの観点から、一時的なメールアドレスは以下の3つの重要な原則をサポートするため有用です:
- データ最小化
- 区画化
- 攻撃対象領域の縮小
このガイドでは、一時的なメールアドレスを使用する10の実用的な理由、それがオンラインのプライバシーをどのように向上させるか、そしていつ使用を避けるべきかについて解説します。
一時的なメールアドレスとは?
一時的なメールアドレスとは、短期間の使用を目的として設計されたメール受信箱のことです。
有効期間は以下の通りです:
- 数分間
- 数時間
- 数日間
- ユーザーが手動で削除するまで
プロバイダーによっては、以下を一切必要とせずに一時的な受信箱が自動的に作成される場合があります:
- アカウント
- パスワード
- 電話番号
- 個人情報
一時的なメールアドレスは、一般的に次のように呼ばれることもあります:
- 一時メール
- 使い捨てメール
- バーナーメール
- スローアウェイメール
- 一時受信箱
その目的は、通常のメールアカウントに取って代わるものではありません。
その代わりに、一時的なメールアドレスは、あなたの恒久的なデジタルIDと、連絡先情報への長期的なアクセスを必要としないウェブサイトとの間に、追加の保護層を提供します。
オンラインプライバシーにおいて、メールアドレスが重要な理由とは?
メールアドレスは一見無害に見えますが、識別子として極めて有用です。
企業は、以下の各領域におけるユーザーの行動を関連付けるために、頻繁にメールアドレスを利用しています:
- ウェブサイト
- デバイス
- アプリケーション
- マーケティングプラットフォーム
- 顧客データベース
- 広告システム
また、セキュリティインシデントが発生すると、恒久的なメールアドレスが流出したデータベースに含まれることもあります。
攻撃者は、そのメールアドレスを次のような他の情報と組み合わせて利用する可能性があります:
メールアドレス
+
パスワードのハッシュ値
+
電話番号
+
ユーザー名
+
購入履歴
+
IPログ
同じアドレスを頻繁に使用するほど、その情報が収集されたり漏洩したりする機会が増えます。
一時的なメールアドレスは、常設の受信箱を必要としないやり取りのために使い捨てのIDを作成することで、こうしたリスクを軽減します。
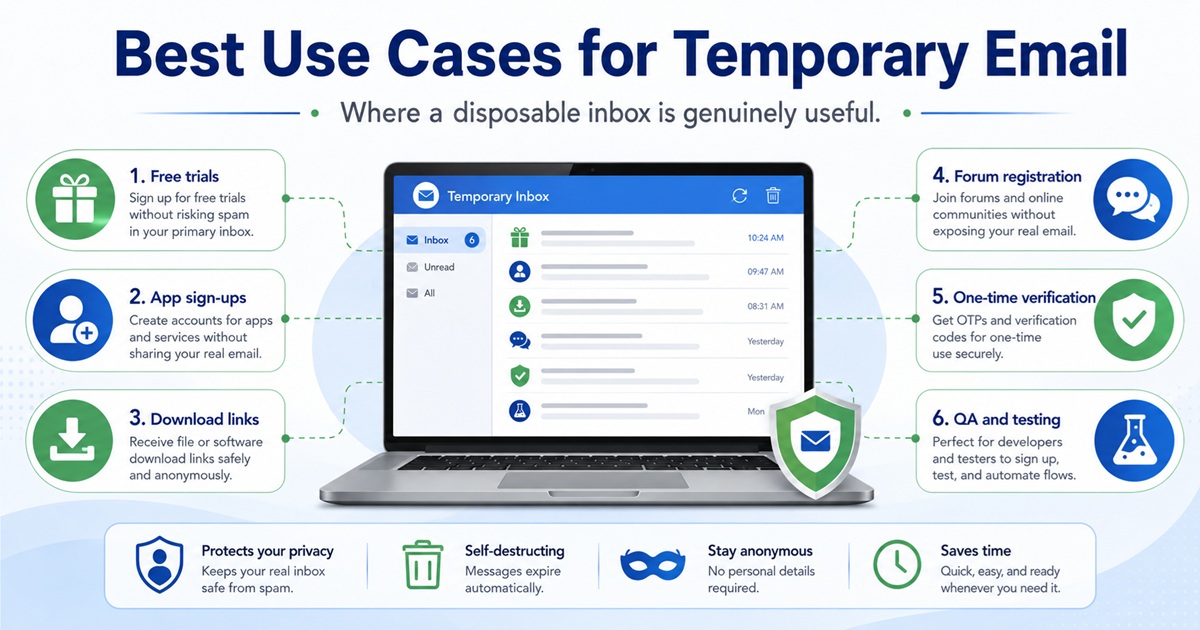
1. メインの受信トレイへのスパムを削減する
スパムは、一時メールアドレスが利用される最も一般的な理由の一つです。
多くのウェブサイトでは、訪問者が以下の操作を行う前にメールアドレスの入力が求められます:
- ファイルのダウンロード
- クーポンの利用
- 会員限定コンテンツの閲覧
- ニュースレターへの登録
- 無料トライアルの開始
- 基本アカウントの作成
登録が完了した後も、そのウェブサイトからマーケティングメッセージが送信され続ける場合があります。
こうしたメッセージには、次のようなものがあります:
- プロモーション
- 製品の最新情報
- カート放棄のリマインダー
- ニュースレター
- 提携先からのオファー
- 自動販売プロセス
一時的なメールアドレスを使用することで、これらのメッセージがメインの受信トレイに入ってくるのを防ぐことができます。
一時的なメールアドレスが不要になったら、単にその使用を中止するだけです。
ニュースレターの配信停止を都度行う代わりに、そもそも不要な連絡が本アカウントに届くのを未然に防ぐことができます。
2. 本物のメールアドレスを保護する
メインのメールアドレスは、貴重な本人確認情報として扱うべきです。
多くのユーザーにとって、このメールアドレスは次のような重要なサービスに関連付けられています:
- 金融プラットフォーム
- ソーシャルネットワーク
- パスワードの再設定
- クラウドストレージ
- オンラインショッピング
- 職場のシステム
攻撃者は、多くの場合、たった一つの情報、つまりメールアドレスを足がかりに標的型攻撃を開始します。
一度メールアドレスを把握されると、攻撃者は以下のような手口を試みてくる可能性があります:
- フィッシング
- クレデンシャルスタッフィング
- パスワードリセット機能の悪用
- ソーシャルエンジニアリング
- アカウントの列挙
一時的なメールアドレスを使用することで、不要なウェブサイトがあなたの本物のメールアドレスを知るのを防ぐことができます。
これは、攻撃対象領域の縮小というシンプルな手法です。
すべてのセキュリティリスクを排除することはできませんが、あなたに関する情報を保持しているシステムの数を減らすことは可能です。
3. データ漏洩時の影響を軽減する
正当なウェブサイトであっても、データ漏洩に見舞われる可能性があります。
企業が侵害された場合、攻撃者は以下のような情報が含まれるデータベースを入手する可能性があります:
- 氏名
- メールアドレス
- ユーザー名
- パスワードのハッシュ値
- IPアドレス
- アカウントのメタデータ
メインのメールアドレスを使用して登録した場合、その識別子が漏洩したデータセットに含まれてしまう可能性があります。
一時的なメールアドレスを使用すれば、その影響を最小限に抑えることができます。
将来、使い捨てのメールアドレスがデータ漏洩事件に巻き込まれたとしても、漏洩した識別子はすでに無効になっている可能性があります。
本物の受信トレイは、その事件の影響を受けずに済みます。
これにより、データ漏洩に伴うすべてのリスクが排除されるわけではありませんが、流出したデータの価値は低下します。
この概念は、データ最小化と密接に関連しています。
提供される恒久的な情報が少なければ少ないほど、流出する可能性のある恒久的な情報も少なくなります。
4. マーケティング追跡を回避する
メールアドレスは、マーケティングの効果測定や本人確認によく利用されます。
企業は、あなたのメールアドレスを以下の先へ送信する可能性があります:
- CRMプラットフォーム
- 広告システム
- 分析プラットフォーム
- ニュースレター配信業者
- 顧客データプラットフォーム
例えば、典型的なデータフローは次のようなものになります:
ウェブサイトへの登録
 ↓
顧客データベース
 ↓
CRM
 ↓
メールマーケティングプラットフォーム
 ↓
広告または分析プラットフォーム
つまり、1つのメールアドレスを送信するだけで、複数のシステムにそれが保存されてしまう可能性があります。
一時的なメールアドレスを使用することで、このような恒久的な識別子の再利用を減らすことができます。
すべてのサービスに同じ恒久的なメールアドレスを提供する代わりに、特定のやり取りのために短期間のみ有効な識別子を作成します。
これにより、メールアドレスだけではオンライン上の行動を結びつけることが難しくなります。
5. リスクの低いウェブサイトへの登録
すべてのアカウントに、本名のメールアドレスを提供する必要はありません。
一度だけ利用する予定のウェブサイトを例に考えてみましょう。
次のような目的だけで利用する場合があります:
- ドキュメントをダウンロードする
- フォーラムの投稿を読む
- 簡単なアンケートに参加する
- 一時的なサービスを利用する
- Webアプリケーションをテストする
アカウントへのアクセスを失っても実質的な影響がないのであれば、メインのメールアドレスを使用する必要はないでしょう。
こうしたリスクの低い状況では、一時的なメールアドレスが最適です。
セキュリティの原則は単純です:
一時的な情報で十分な場合は、恒久的な情報を提供しないでください。
6. 1回限りの認証メールの受信
多くのウェブサイトでは、アクセスを許可する前にメール認証を求められます。
その流れは通常、次のようになります:
メールアドレスを作成する
 ↓
登録時にそのメールアドレスを入力する
 ↓
ウェブサイトから認証メールが送信される
 ↓
一時的な受信箱を開く
 ↓
認証リンクをクリックする
 ↓
登録完了
アカウントを短期間しか使用しない場合、一時的な受信箱が便利です。
典型的な例としては、次のようなものがあります:
- ウェブサイトの登録
- ソフトウェアのデモ
- フォーラム
- 1回限りのダウンロード
- 開発テスト
ただし、一部のプラットフォームでは、既知の使い捨てメールドメインをブロックしています。
これは通常、以下を減らすために行われます:
- 自動登録
- 無料トライアルの悪用
- スパムアカウント
- 不正行為
一時的なメールアドレスは、常にウェブサイトのルールや利用規約に従って使用する必要があります。
7. 無料トライアルとプロモーションは分けて管理する
無料トライアルでは、大量のフォローアップメールが届くことがよくあります。
あるサービスを試用した後、次のようなメッセージが届くことがあります:
- 「トライアル期間が終了します」
- 「今すぐアップグレード」
- 「再利用で20%割引」
- 「新機能が利用可能になりました」
- 「アカウント設定を完了してください」
複数のサービスを評価する場合、こうしたメールはすぐに溜まってしまいます。
一時的なメールアドレスは、そのサービスと長期的な関係を築くつもりがない短期的な評価に役立ちます。
たとえば、複数のSaaS製品を比較検討している開発者は、次のような点を確認したい場合があるでしょう:
- ダッシュボード
- 連携機能
- API
- UIワークフロー
- 機能の可用性
使い捨ての受信トレイを個別に使用することで、評価プロセスをメインの業務用アカウントから分離できます。
8. コンパートメンタリゼーションによるメールセキュリティの強化
コンパートメンタリゼーションは、重要なセキュリティの原則です。
あらゆる活動に単一のIDを使用するのではなく、異なる活動を別々の環境に分割します。
例えば:
メインのメール
    ├── 銀行取引
    ├── ビジネス
    └── 重要なアカウント

セカンダリメール
    ├── ショッピング
    └── 定期購読

一時的なメール
    ├── ダウンロード
    ├── 試用版
    ├── テスト
    └── 信頼度の低い登録
この構造により、相互汚染が抑制されます。
あるカテゴリが侵害されたり、スパムで溢れたりしても、他のカテゴリには影響が及びません。
セキュリティの専門家は、ネットワーク全体でも同様のセグメンテーションの概念を採用しています。
ネットワークアーキテクチャにおいて、セグメンテーションは信頼レベルに基づいてシステムを分離します。
一時的なメールアドレスは、この考え方をデジタルIDに応用したものです。
すべてのウェブサイトが、銀行やビジネス用のアカウントと同じ信頼ゾーンに属すべきというわけではありません。
9. ウェブサイトとアプリケーションのテストを容易にする
一時的なメールアドレスは、開発者、QAエンジニア、DevOpsチーム、セキュリティテスターにとって非常に有用です。
現代のアプリケーションには、以下のようなメールベースのワークフローが含まれていることがよくあります。
- 登録
- アカウント認証
- パスワードのリセット
- オンボーディング
- ログインアラート
- 通知
- トランザクションメッセージ
これらのワークフローをテストするには、複数のメールアドレスが必要です。
たとえば、QAエンジニアは次のようなテストを行う必要があるかもしれません:
ユーザー#1 → 登録
ユーザー#2 → パスワードリセット
ユーザー#3 → 認証
ユーザー#4 → 通知
ユーザー #5 → 配信失敗のシナリオ
テストごとに恒久的なメールアカウントを作成するのは非効率的です。
一時的な受信箱を利用すれば、すぐに作成できる使い捨てのテスト用IDが得られます。
これにより、以下の用途に役立ちます:
- ステージング環境
- 自動テスト
- QAワークフロー
- トランザクションメールのテスト
- 登録テスト
ただし、開発者は、本番環境の機密情報を一般公開されている一時的な受信箱にさらすことは避けるべきです。
10. 長期的なデジタルフットプリントを削減する
恒久的なアカウントは、その数だけデジタルフットプリントの増加につながります。
数年間にわたり、1つのメールアドレスが何百ものサービスに保存される可能性があります。
そうしたサービスの中には、最終的に次のような事態に直面するものが含まれるかもしれません:
- サービス終了
- 所有者の変更
- 情報漏洩
- 顧客データベースの売却
- サードパーティ製プラットフォームへの移行
そうしたアカウントの多くは、作成したことさえ覚えていないかもしれません。
一時的なメールアドレスを使用することで、このような蓄積を減らすことができます。
アドレスが期限切れになると、その識別子の有用性は大幅に低下します。
これにより、やり取りの記録がすべて消去されるわけではありませんが、オンライン活動に関連する最も重要な識別子の1つが永続的に残ることを防ぐことができます。
プライバシーを重視するユーザーにとって、これは大きな利点です。
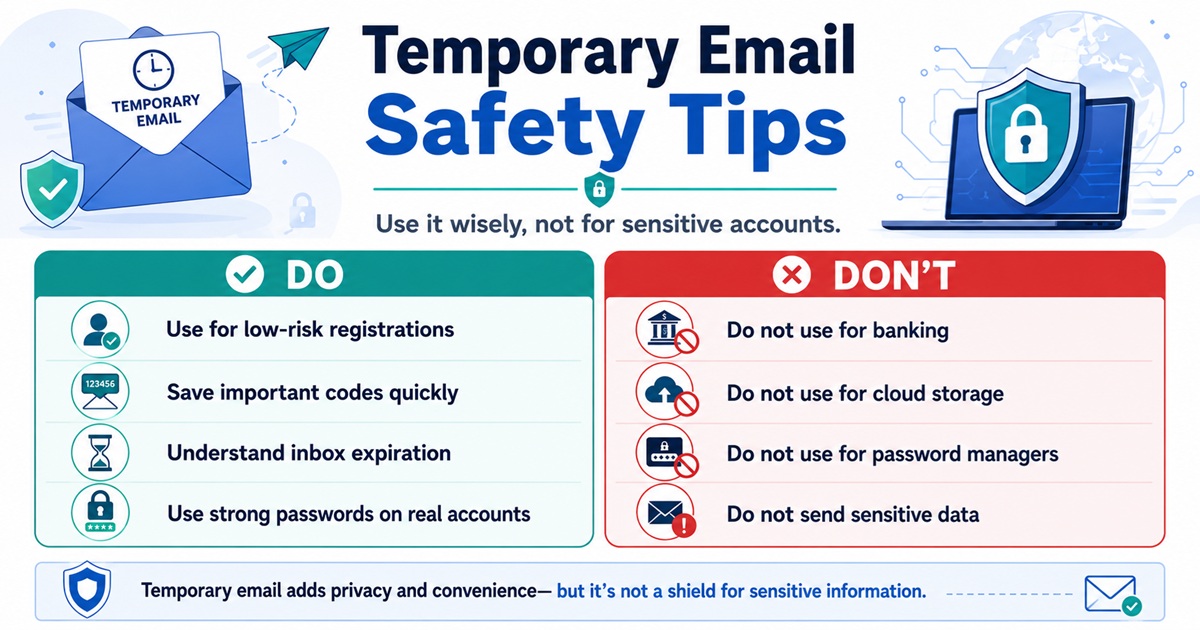
一時的なメールアドレスと攻撃対象領域の縮小
「攻撃対象領域」とは、攻撃者がシステムと相互作用したり、システムを標的としたりする可能性のあるポイントの集合を指します。
この概念は、個人の身元にも当てはまります。
150の異なるウェブサイトで、自分の常設メールアドレスを使用していると想像してみてください。
データベースが1つあるごとに、あなたのメールアドレスが存在する場所が1つ増えることになります。
概念的には:
1つのメインメールアドレス
 ↓
150のウェブサイト
 ↓
150のデータベース
 ↓
複数のサードパーティ製連携サービス
 ↓
さらなる情報漏洩のリスク
重要でないサービスには一時的なメールアドレスを使用すれば、この構造は変わります。
メインのメールアドレス
 ↓
信頼できるサービスのみ

一時的なメールアドレス
 ↓
重要度の低いサービス
 ↓
最終的には有効期限が切れる
この仕組みによって、あなたの身元が完全に見えなくなるわけではありません。
しかし、不必要な情報の永続化は軽減されます。
一時的なメールアドレスは匿名性を保証しない
ここで、重要な誤解について触れておく必要があります。
一時的なメールアドレスはプライバシーを向上させますが、自動的に匿名性を保証するわけではありません。
ウェブサイトは依然として以下の情報を把握できる可能性があります:
- あなたのIPアドレス
- ブラウザのクッキー
- デバイスの特性
- ブラウザフィンガープリント
- ユーザーエージェント
- リクエストのタイムスタンプ
- 行動データ
また、インターネットサービスプロバイダーも、ネットワークレベルの接続情報を把握している可能性があります。
一時的なメールアドレスが隠すのは、たった1つの識別子だけです:
あなたの恒久的なメールアドレス。
より強力なプライバシー保護を実現するには、一時的なメールアドレスを、適切なブラウザのセキュリティ対策、トラッキング防止機能、およびネットワークレベルのプライバシー制御と組み合わせて使用する必要があります。
一時メールアドレスとメールエイリアスの比較
一時メールアドレスとメールエイリアスは、それぞれ異なる問題を解決します。
一時メールアドレス
短期的なやり取りを目的として設計されています。
例:
[email protected]
 ↓
一時的な受信箱
 ↓
有効期限切れ
メールエイリアス
メインのメールアドレスを隠しつつ、そのアドレスへメッセージを転送し続けるように設計されています。
例:
[email protected]
 ↓
転送サービス
 ↓
[email protected]
長期的なアカウント復旧が必要な場合は、エイリアスを使用してください。
そのアドレスを今後使用する予定がない場合は、一時的なメールアドレスを使用してください。
一時的なメールアドレスはいつ使うべきか?
一時的なメールは、リスクの低い活動に最適です。
具体的な例としては、次のようなものがあります:
- 無料リソースのダウンロード
- ウェブサイトのテスト
- 一時的なフォーラムへの参加
- 機密性のない確認メールの受信
- ソフトウェアの評価
- 登録システムのテスト
- 1回限りのコンテンツへのアクセス
- プロモーション活動の分離
重要な質問は次の通りです:
このメールアドレスを失っても、深刻な問題が生じるでしょうか?
答えが「いいえ」であれば、一時的なメールアドレスの使用が適切かもしれません。
一時的なメールアドレスの使用を避けるべき場合
長期的な管理が必要なアカウントには、一時的なメールアドレスを使用すべきではありません。
以下のような用途では、使い捨てアドレスの使用を避けてください:
- オンラインバンキング
- 投資口座
- 仮想通貨取引所
- 行政機関のアカウント
- 医療システム
- パスワードマネージャー
- クラウドストレージ
- ドメイン登録業者
- ウェブホスティングアカウント
- 重要なビジネスサービス
これらのアカウントは、メールによるアカウント復旧機能に大きく依存しています。
使い捨てメールボックスの有効期限が切れると、アカウントへのアクセス権を永久に失う可能性があります。
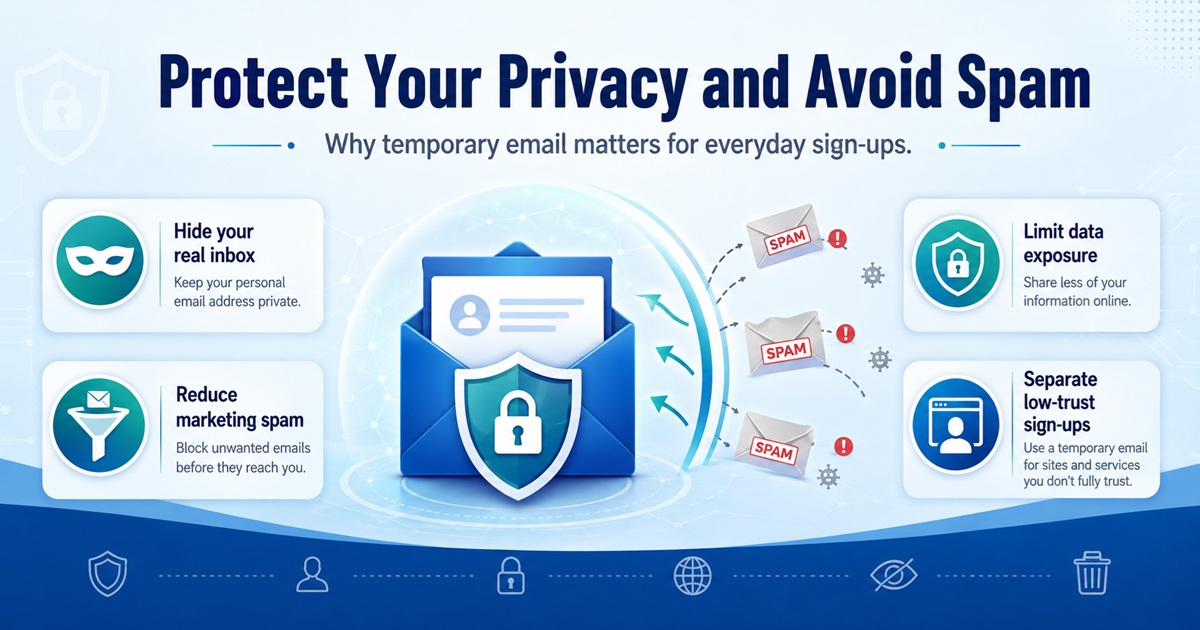
一時的なメールのセキュリティリスク
一時的なメールには利点がありますが、セキュリティ上の制約も生じます。
誰でもアクセス可能な受信箱
一部のプロバイダーでは、アドレスを知っている人なら誰でも受信箱にアクセスできるようにしています。
プロバイダーが明示的にそうでないことを述べていない限り、一時的な受信箱が非公開であると決して想定してはいけません。
脆弱な認証
一部のサービスでは、パスワードの入力が不要です。
これにより利便性は高まりますが、機密性は低下します。
保存期間の短さ
メールはすぐに消えてしまう可能性があります。
重要な情報は、決してそこに永続的に保存してはいけません。
確実なアカウント復旧手段がない
受信トレイの有効期限が切れると、復旧が不可能になる場合があります。
悪意のあるリンクは依然として存在する
一時的なメールアドレスは、フィッシングや悪意のある添付ファイルからあなたを守りません。
通常のメールと同様に、適切なセキュリティ対策を講じる必要があります。
一時メールアドレスを安全に利用するためのベストプラクティス
一時メールアドレスは、想定される脅威モデルに従って使用してください。
機密情報は送信しない
以下の情報を受け取らないでください:
- パスワード
- APIキー
- 機密文書
- 銀行情報
- 身分証明書
パスワードの再利用は絶対に避ける
一時的なメールアドレスをアカウント登録に使用する場合は、重要なアカウントのパスワードを再利用しないでください。
リンクをクリックする前に確認する
使い捨ての受信箱にあるメールは、信頼できない可能性があるものとして扱ってください。
受信箱の有効期限を理解する
受信箱はいつでも消滅する可能性があると考えてください。
重要なアカウントには常設のメールアドレスを使用する
利便性よりも、アカウントの復旧可能性を優先してください。
よくある質問
一時的なメールアドレスは安全ですか?
一時的なメールアドレスは、一般的にリスクの低い活動には適していますが、機密性の高いアカウントや長期的に利用するアカウントには信頼すべきではありません。
一時的なメールアドレスはスパムを防げますか?
プロモーション目的の登録や1回限りのやり取りを隔離することで、メインの受信箱に届くスパムを大幅に減らすことができます。
ウェブサイトは一時的なメールアドレスを検知できますか?
はい。多くのウェブサイトは、使い捨てドメイン検知サービスを利用して、一時的なメールプロバイダーを特定・ブロックしています。
一時的なメールアドレスはIPアドレスを隠しますか?
いいえ。メールの識別情報とネットワークの識別情報は別物です。ウェブサイトは依然としてあなたのIPアドレスやブラウザ情報を把握できる可能性があります。
認証コードの受信に一時的なメールアドレスは使えますか?
多くの場合、使用できますが、一部のウェブサイトでは使い捨てドメインをブロックしています。
一時的なメールアドレスは開発者にとって有用ですか?
はい。一時的な受信箱は、登録、認証メール、オンボーディングフロー、およびトランザクションメッセージのテストに特に役立ちます。
有効期限が切れた一時的なメールアドレスは復元できますか?
通常はできません。後で復元する必要が生じる可能性のあるアカウントには、使い捨てメールアドレスを絶対に使用しないでください。
まとめ
一時的なメールアドレスは、日常のオンラインプライバシーを向上させるための最もシンプルなツールのひとつです。
その主な価値は、不必要な個人情報の露出を減らすことにあります。
1つの恒久的な識別子を何百ものウェブサイトに渡して使用することなく、一時的なメールアドレスを使えば、リスクの低いやり取りを隔離することができます。
そのメリットは以下の通りです:
- スパムの削減
- 実際のメールアドレスの保護
- 情報漏洩によるリスクの低減
- マーケティング追跡の制限
- リスクの低いウェブサイトへの登録
- 1回限りの認証メッセージの受信
- 無料トライアルの分離
- オンライン上のアイデンティティを区分する
- アプリケーションのテストを簡素化する
- 長期的なデジタルフットプリントを削減する
一時的なメールアドレスは、安全な恒久的なメールボックスの代わりにはなりません。
また、匿名化システムでもありません。
むしろ、軽量なプライバシー保護層として考えてください。
本人確認、信頼性、アカウント復旧、長期的なアクセスが必要なアカウントには、メインのメールアドレスを使用してください。
そのやり取りが使い捨てで済む場合は、一時的なメールアドレスを使用してください。
この単純な区別によって、オンライン上のアイデンティティのセキュリティとクリーンさを大幅に向上させることができます。