ایمیل موقت یک آدرس ایمیل کوتاهمدت است که برای دریافت پیامها بدون نیاز به در معرض قرار دادن صندوق ورودی اصلی شما طراحی شده است.
به جای وارد کردن آدرس ایمیل شخصی جیمیل، آوتلوک یا کاری خود در هر وبسایتی که به آن مراجعه میکنید، میتوانید یک آدرس موقت ایجاد کنید، از آن برای فرآیند ثبتنام یا تأیید استفاده کنید، پیام مورد نظر را دریافت کنید و زمانی که دیگر به آن نیازی ندارید، استفاده از آن آدرس را متوقف کنید.
از دیدگاه امنیت سایبری، ایمیل موقت صرفاً یک ابزار رفاهی نیست. در صورت استفاده صحیح، میتواند هرزنامه (اسپم) را کاهش دهد، قرار گرفتن غیرضروری آدرس ایمیل اصلی شما را محدود کند و میزان اطلاعات شخصی توزیعشده در پایگاههای داده شخص ثالث را کاهش دهد.
با این حال، ایمیل موقت برای هر موقعیتی مناسب نیست.
این راهنما توضیح میدهد که ایمیل موقت چگونه کار میکند، از نظر فنی هنگام دریافت پیام چه اتفاقی میافتد، در کجا حریم خصوصی را بهبود میبخشد، محدودیتهای امنیتی آن کجاست و چگونه میتوان از آن به طور مسئولانه استفاده کرد.
ایمیل موقت چیست؟
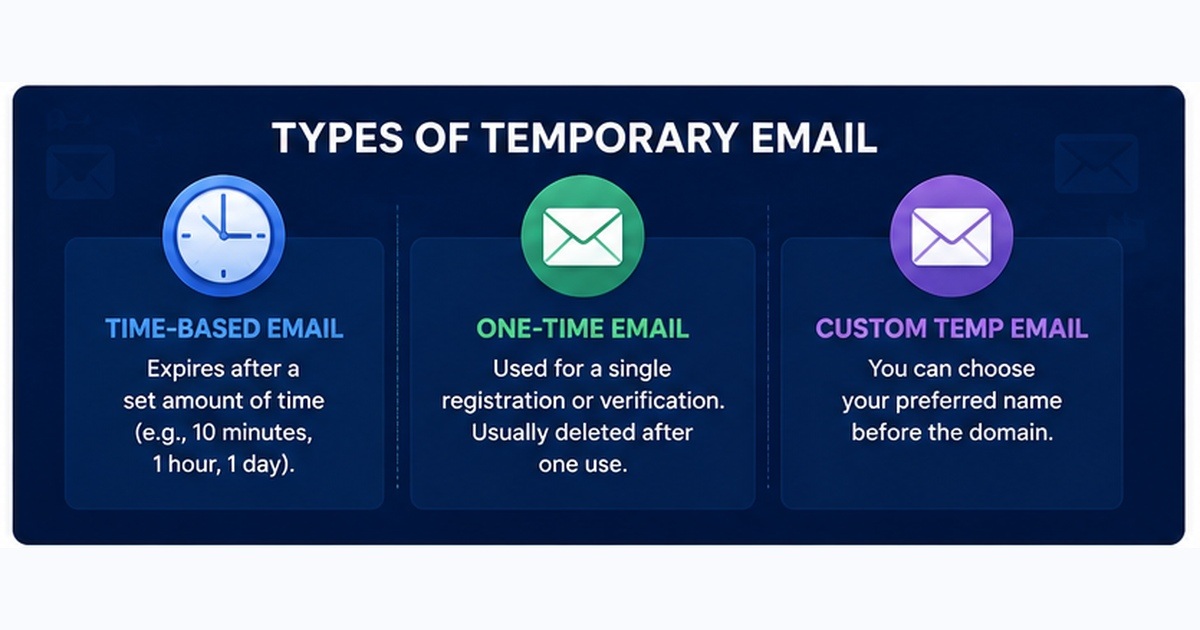
آدرس ایمیل موقت یک حساب ایمیل یا صندوق ورودی است که برای استفاده کوتاهمدت ایجاد میشود.
این آدرس معمولاً با عناوین زیر شناخته میشود:
- ایمیل موقت
- ایمیل موقت (Temp mail)
- ایمیل یکبار مصرف
- آدرس ایمیل یکبار مصرف
- ایمیل دورریختنی
- ایمیل دور انداختنی
- ایمیل یکباره
اصطلاح دقیق بین خدمات مختلف متفاوت است، اما مفهوم اصلی یکسان است.
یک سرویس ایمیل موقت به شما آدرسی مانند موارد زیر میدهد:
سپس میتوانید آن آدرس را در وبسایت دیگری وارد کنید.
اگر وبسایت ایمیلی ارسال کند—مانند لینک تأیید، پیام تأیید، لینک دانلود یا کد ثبتنام—ارائهدهنده ایمیل موقت پیام را دریافت کرده و آن را در داخل صندوق ورودی موقت شما نمایش میدهد.
در بسیاری از سرویسها، نیازی به رمز عبور یا ثبتنام حساب کاربری نیست.
این آدرس ممکن است برای چندین دقیقه، چندین ساعت، چندین روز یا تا زمانی که ارائهدهنده آن را به طور خودکار حذف کند، فعال بماند.
ایمیل موقت چگونه کار میکند؟
برای درک صحیح ایمیل موقت، مفید است که این فرآیند را از دیدگاه شبکه و زیرساخت ایمیل بررسی کنیم.
یک گردش کار معمول به این صورت است:
۱. سرویس ایمیل موقت به شما یک آدرس ایمیل اختصاص میدهد. ۲. شما آن آدرس را به یک وبسایت ارائه میدهید. ۳. سرور ایمیل وبسایت یک پیام به دامنه موقت ارسال میکند. ۴. DNS، سرور ایمیل مسئول دریافت پیامها برای آن دامنه را شناسایی میکند. ۵. فرستنده با استفاده از SMTP به سرور ایمیل گیرنده متصل میشود. ۶. پلتفرم ایمیل موقت پیام را میپذیرد و پردازش میکند. ۷. پیام به صندوق ورودی موقت شما مرتبط میشود. ۸. شما ایمیل را از طریق رابط کاربری وب ارائهدهنده مشاهده میکنید. ۹. پیام و آدرس در نهایت طبق سیاست نگهداری ارائهدهنده حذف میشوند.
اگرچه این رابط کاربری ممکن است بسیار ساده به نظر برسد، اما چندین فناوری استاندارد اینترنت در پسزمینه در حال کار هستند.
نقش DNS و رکوردهای MX
تحویل ایمیل به شدت به سیستم نام دامنه، یا DNS، بستگی دارد.
هنگامی که یک سرور ایمیل میخواهد پیامی را به آدرس [email protected] ارسال کند، باید مشخص کند که کدام سرور مسئول دریافت ایمیل برای example.com است.
این کار را با درخواست رکوردهای MX دامنه انجام میدهد.
MX مخفف Mail Exchange (تبادلگر ایمیل) است.
رکورد MX، سرور پستی را که مسئول پذیرش ایمیل برای یک دامنه است، مشخص میکند.
برای مثال، یک ارائهدهنده ایمیل موقت ممکن است رکوردهای DNS را طوری پیکربندی کند که دامنه موقت آن را به زیرساخت دریافت خود اشاره دهد.
از نظر مفهومی:
آدرس ایمیل موقت
 ↓
سرور ایمیل فرستنده
 ↓
جستجوی MX در DNS
 ↓
سرور ایمیل موقت
 ↓
صندوق ورودی موقت
پس از شناسایی سرور مقصد، فرستنده معمولاً با استفاده از SMTP برای تحویل پیام تلاش میکند.
SMTP و ایمیل موقت
SMTP مخفف Simple Mail Transfer Protocol (پروتکل ساده انتقال نامه) است.
این یکی از پروتکلهای اصلی مورد استفاده برای انتقال ایمیل در سراسر اینترنت است.
هنگامی که یک وبسایت یک پیام تأیید ارسال میکند، زیرساخت ایمیل آن معمولاً فرآیند مشابهی را انجام میدهد:
وبسایت
↓
سرور برنامه
↓
ارائهدهنده ایمیل خروجی
↓
SMTP
↓
سرور ایمیل موقت
↓
صندوق ورودی موقت
سرور ایمیل موقت گیرنده، آدرس گیرنده را پردازش کرده و مشخص میکند که کدام صندوق ورودی موقت باید پیام را دریافت کند.
ارائهدهنده ممکن است بسته به معماری خود، ایمیل را به طور موقت در حافظه، یک پایگاه داده، ذخیرهسازی شیء یا یک سیستم بکاند دیگر ذخیره کند.
سپس اپلیکیشن وب پیام را بازیابی کرده و آن را برای کاربر نمایش میدهد.
ایمیل موقت چه تفاوتی با جیمیل دارد؟
خدمات ایمیل موقت و خدمات ایمیل دائمی مشکلات متفاوتی را حل میکنند.
یک حساب جیمیل یا آوتلوک برای عمل کردن به عنوان یک هویت دیجیتال بلندمدت طراحی شده است.
یک آدرس ایمیل موقت برای ارتباطات کوتاهمدت طراحی شده است.
| ویژگی | ایمیل موقت | جیمیل / آوتلوک |
|---|---|---|
| صندوق ورودی بلندمدت | معمولاً خیر | بله |
| ثبتنام حساب کاربری | اغلب غیرضروری | الزامی |
| محافظت از رمز عبور | همیشه نه | بله |
| بازیابی حساب کاربری | معمولاً در دسترس نیست | در دسترس است |
| ذخیرهسازی بلندمدت | محدود | بله |
| هویت شخصی | حداقلی | اغلب متصل |
| بهترین برای حسابهای مهم | خیر | بله |
| مفید برای ثبتنامهای یکباره | بله | ممکن است، اما ایمیل اصلی را در معرض دید قرار میدهد |
| جداسازی هرزنامه | عالی | نیازمند فیلتر کردن است |
این تمایز مهم است.
ایمیل موقت به طور کلی باید مکمل صندوق ورودی اصلی شما باشد، نه جایگزین آن.
چرا مردم از ایمیل موقت استفاده میکنند؟
دلیل اصلی ساده است:
کاربران نمیخواهند آدرس ایمیل اصلی خود را به هر وبسایتی که از آن بازدید میکنند بدهند.
هر بار که آدرس ایمیل واقعی خود را وارد میکنید، یک نسخه دیگر از آن شناسه را در سیستم شخص دیگری ایجاد میکنید.
آن نسخه ممکن است در موارد زیر وجود داشته باشد:
- پایگاههای داده مشتریان
- پلتفرمهای بازاریابی
- سیستمهای مدیریت ارتباط با مشتری (CRM)
- ابزارهای تحلیل
- خدمات خودکارسازی ایمیل
- یکپارچهسازیهای شخص ثالث
- پشتیبانها
- انبارهای داده
حتی اگر خود وبسایت معتبر باشد، آدرس شما ممکن است در نهایت از طریق شیوههای امنیتی ضعیف، نقض امنیت شخص ثالث، اشتباهات کارمندان، پیکربندی نادرست پایگاههای داده یا نقض دادهها فاش شود.
ایمیل موقت، قرار گرفتن در معرض غیرضروری را کاهش میدهد.
۱. کاهش هرزنامه
یکی از رایجترین کاربردهای ایمیل موقت، جلوگیری از پیامهای بازاریابی ناخواسته است.
برخی وبسایتها قبل از اینکه به شما اجازه دهند:
- یک سند را دانلود کنید
- به یک منبع رایگان دسترسی پیدا کنید
- محتوای پشت دیوار را بخوانید
از شما یک آدرس ایمیل میخواهند.
- پیوستن به یک انجمن
- دریافت یک کوپن
- شروع یک دوره آزمایشی رایگان
- دانلود نرمافزار
به محض اینکه آدرس اصلی شما وارد یک پایگاه داده بازاریابی شود، ممکن است ماهها یا سالها پیام دریافت کند.
یک آدرس موقت این تعامل را از صندوق ورودی واقعی شما جدا میکند.
۲. محافظت از آدرس ایمیل اصلی شما
آدرس ایمیل اصلی شما اغلب حساستر از آن چیزی است که مردم تصور میکنند.
برای بسیاری از کاربران، یک آدرس ایمیل به موارد زیر متصل است:
- خدمات بانکی
- ذخیرهسازی ابری
- رسانههای اجتماعی
- خرید آنلاین
- بازنشانی رمز عبور
- حسابهای کاری
- اپلیکیشنهای موبایل
- خدمات دولتی
حملهکنندگان میتوانند از یک آدرس ایمیل شناختهشده به عنوان نقطه شروع برای کمپینهای فیشینگ، Credential Stuffing، حملات بازنشانی رمز عبور یا مهندسی اجتماعی استفاده کنند.
دور نگه داشتن آدرس اصلی ایمیل خود از وبسایتهای غیرضروری، میزان در معرض دید قرار گرفتن آن را کاهش میدهد.
این یک نمونه از کاهش سطح حمله است.
شما در حال غیرقابل نفوذ کردن حساب ایمیل خود نیستید. شما صرفاً تعداد سیستمهایی را که از وجود این آدرس مطلع هستند، کاهش میدهید.
۳. آزمایش وبسایتها و برنامهها
ایمیل موقت میتواند برای توسعهدهندگان، مهندسان تضمین کیفیت (QA)، آزمایشکنندگان امنیتی و مدیران سیستم نیز مفید باشد.
به عنوان مثال، یک مهندس تضمین کیفیت ممکن است نیاز داشته باشد موارد زیر را آزمایش کند:
- ثبتنام کاربران
- لینکهای تأیید
- ایمیلهای خوشآمدگویی
- بازنشانی رمز عبور
- سیستمهای اعلان
- قالبهای ایمیل تراکنشی
ایجاد دهها حساب ایمیل دائمی برای تست، کارآمد نیست.
آدرسهای موقت این امکان را فراهم میکنند که چندین هویت آزمایشی به سرعت ایجاد شود.
این امر به ویژه در محیطهای استیجینگ و توسعه مفید است.
۴. ثبتنام برای خدمات کماهمیت
هر حساب کاربری آنلاین به یک هویت دائمی نیاز ندارد.
مثالها ممکن است شامل موارد زیر باشد:
- انجمنهای موقت
- پورتالهای وایفای عمومی
- دانلودهای یکباره
- نمایشهای محصول
- خدمات آزمایشی کوتاهمدت
- وبسایتهای اجتماعی
اگر از دست دادن دسترسی به حساب کاربری برایتان مهم نباشد، استفاده از یک آدرس موقت میتواند معقول باشد.
۵. تفکیک هویتهای آنلاین
کاربران آگاه به حریم خصوصی اغلب از استفاده از یک شناسه یکسان در همهجا خودداری میکنند.
اگر از یک آدرس ایمیل یکسان در دهها وبسایت استفاده شود، آن حسابها میتوانند به طور بالقوه با یکدیگر مرتبط شوند.
این موضوع زمانی به ویژه اهمیت پیدا میکند که خدمات اطلاعات را با شبکههای تحلیلی، پلتفرمهای تبلیغاتی یا واسطههای داده به اشتراک میگذارند.
آدرسهای موقت میتوانند این نوع از استفاده مجدد از شناسههای مستقیم را کاهش دهند.
با این حال، آنها شما را ناشناس نمیکنند.
شناسههای دیگری ممکن است همچنان وجود داشته باشند، از جمله:
- آدرس IP
- کوکیهای مرورگر
- شناسههای دستگاه
- اثر انگشت مرورگر
- اطلاعات کاربر-نماینده (User-agent)
- الگوهای ورود به سیستم
بنابراین، ایمیل موقت باید به عنوان یک ابزار حریم خصوصی در نظر گرفته شود، نه یک سیستم ناشناسسازی.
آیا ایمیل موقت ناشناس است؟
نه لزوماً.
این یکی از مهمترین تصورات غلط در مورد ایمیلهای یکبار مصرف است.
استفاده از یک آدرس موقت، آدرس ایمیل اصلی شما را از وبسایتی که آن را در اختیارش قرار میدهید، پنهان میکند.
این کار هویت شبکهای شما را به طور خودکار پنهان نمیکند.
بسته به سرویس و اتصال شما، اطلاعات ممکن است همچنان برای ارائهدهندگان خدمات در دسترس باشد، از جمله:
آدرس IP
اطلاعات مرورگر
تایماستامپهای درخواست
کوکیها
ویژگیهای دستگاه
متادیتای شبکه
وبسایتهایی که از آنها بازدید میکنید نیز ممکن است اطلاعات مشابهی را جمعآوری کنند.
اگر هدف شما حریم خصوصی است، ایمیل موقت میتواند مفید باشد.
اگر هدف شما ناشناسبودن کامل است، ایمیل موقت به تنهایی کافی نیست.
آیا ایمیل موقت امن است؟
ایمیل موقت میتواند برای موارد استفاده با ریسک پایین امن باشد، اما هرگز نباید مانند یک صندوق پستی دائمی امن با آن رفتار کرد.
مهمترین مسئله، دسترسی به صندوق پستی است.
برخی از سیستمهای ایمیل موقت به هر کسی که آدرس صندوق پستی را بداند یا حدس بزند، اجازه میدهند به پیامهای آن دسترسی پیدا کند.
سایر سیستمها آدرسهای تصادفی قویتری یا شناسههای جلسه خصوصی تولید میکنند.
امنیت بین ارائهدهندگان به طور قابل توجهی متفاوت است.
شما باید فرض کنید که یک صندوق ورودی یکبار مصرف کمتر از یک صندوق پستی شخصی که به درستی پیکربندی شده، امن است، مگر اینکه ارائهدهنده به صراحت از محافظت خصوصی صندوق ورودی استفاده کند.
هرگز از ایمیل موقت برای حسابهای حساس استفاده نکنید
از ایمیل موقت برای خدماتی که بازیابی حساب، محرمانگی، یا مالکیت بلندمدت در آنها اهمیت دارد، خودداری کنید.
مثالها عبارتند از:
- بانکداری آنلاین
- صرافیهای ارزهای دیجیتال
- خدمات دولتی
- پرتالهای مراقبتهای بهداشتی
- مدیران رمز عبور
- ذخیرهسازی ابری
- حسابهای تجاری
- حسابهای اصلی شبکههای اجتماعی
- ثبتکنندگان دامنه
- ارائهدهندگان میزبانی
اگر آدرس موقت ناپدید شود، ممکن است توانایی بازنشانی رمز عبور یا بازیابی حساب خود را از دست بدهید.
این امر میتواند یک راحتی جزئی را به یک مشکل امنیتی جدی تبدیل کند.
تأیید ایمیل و پست موقت
یک مورد استفاده رایج برای ایمیل موقت، دریافت پیامهای تأیید است.
به عنوان مثال، یک وبسایت ممکن است از شما بخواهد قبل از فعالسازی یک حساب کاربری، مالکیت آدرس ایمیل را تأیید کنید.
روند کار معمولاً به این صورت است:
ایمیل موقت ایجاد کنید
↓
آدرس را در وبسایت وارد کنید
↓
وبسایت ایمیل تأیید را ارسال میکند
↓
صندوق ورودی موقت را باز کنید
↓
روی لینک تأیید کلیک کنید
↓
ثبتنام تکمیل شد
برخی وبسایتها دامنههای ایمیل یکبار مصرف را مسدود میکنند.
این امر معمولاً به این دلیل اتفاق میافتد که آدرسهای موقت اغلب با موارد زیر مرتبط هستند:
- ایجاد حسابهای جعلی
- سوءاستفاده از حسابهای آزمایشی
- ثبتنامهای خودکار
- هرزنامه
- چالشهای جلوگیری از کلاهبرداری
یک وبسایت آزاد است که تصمیم بگیرد آیا دامنههای ایمیل یکبار مصرف مجاز هستند یا خیر.
چرا آدرسهای ایمیل موقت منقضی میشوند؟
انقضا یکی از ویژگیهای اصلی ایمیلهای یکبار مصرف است.
ارائهدهندگان به دلایل مختلفی آدرسها و پیامها را حذف میکنند.
کارایی ذخیرهسازی
میلیونها پیام موقت میتوانند فضای ذخیرهسازی قابل توجهی را مصرف کنند.
حذف خودکار از انباشته شدن دادههای غیرضروری جلوگیری میکند.
حریم خصوصی
دورههای نگهداری کوتاه، میزان اطلاعات تاریخی ذخیرهشده توسط ارائهدهنده را کاهش میدهد.
طراحی سرویس
ایمیل موقت برای ارتباطات کوتاهمدت طراحی شده است، نه برای بایگانی دائمی.
جلوگیری از سوءاستفاده
حذف خودکار صندوقهای ورودی متروکه، برخی از انواع سوءاستفاده و بار اضافی زیرساخت را کاهش میدهد.
دوره انقضای دقیق به ارائهدهنده بستگی دارد.
همیشه فرض کنید که یک صندوق ورودی موقت ممکن است زودتر از حد انتظار ناپدید شود.
آیا میتوان از یک آدرس ایمیل موقت پاسخ داد؟
برخی از ارائهدهندگان از پیامهای ارسالی پشتیبانی میکنند، اما بسیاری از سیستمهای ایمیل موقت فقط برای دریافت پیام هستند.
دلایل متعددی برای این موضوع وجود دارد.
اجازه ارسال ایمیل ارسالی، خطر موارد زیر را افزایش میدهد:
- هرزنامه
- فیشینگ
- توزیع بدافزار
- سوءاستفاده خودکار
- آسیب به اعتبار دامنه
راهاندازی یک زیرساخت ایمیل ارسالی قابل اعتماد همچنین به کنترلهای اضافی مانند محدودسازی نرخ، مدیریت اعتبار، نظارت بر سوءاستفاده و احراز هویت نیاز دارد.
به همین دلایل، ایمیل موقت فقط-دریافت رایج است.
ایمیل موقت در مقابل نام مستعار ایمیل
یک آدرس ایمیل موقت را نباید با نام مستعار ایمیل (alias) اشتباه گرفت.
یک نام مستعار، پیامها را به صندوق پستی دیگری فوروارد میکند.
برای مثال:
[email protected]
↓
ارائهدهنده نام مستعار
↓
[email protected]
آدرس جایگزین (Alias) ممکن است آدرس واقعی شما را از وبسایت پنهان کند، در حالی که همچنان به شما امکان میدهد پیامها را در صندوق ورودی دائمی خود دریافت کنید.
ایمیل موقت به شکل متفاوتی عمل میکند:
[email protected]
↓
صندوق ورودی موقت
↓
پیام منقضی میشود
وقتی میخواهید دسترسی بلندمدت داشته باشید و در عین حال آدرس اصلی خود را مخفی کنید، معمولاً ایمیلهای نام مستعار بهتر هستند.
وقتی بعداً به آدرس نیازی ندارید، ایمیل موقت بهتر است.
ایمیل موقت در مقابل ایمیل یکبار مصرف (Burner)
این اصطلاحات اغلب به جای یکدیگر استفاده میشوند.
با این حال، ایمیل یکبارمصرف گاهی اوقات میتواند به آدرسی اشاره داشته باشد که برای یک هدف خاص ایجاد شده و بعداً دور انداخته میشود، حتی اگر از نظر فنی یک حساب ایمیل معمولی باشد.
ایمیل موقت معمولاً به سرویسی اشاره دارد که در آن آدرسها و صندوقهای ورودی به طور خودکار ایجاد و در نهایت حذف میشوند.
در اصطلاحات عملی جستجو:
- ایمیل موقت = ایمیل کوتاهمدت
- ایمیل یکبارمصرف = ایمیلی که برای دور انداختن در نظر گرفته شده است
- ایمیل دور انداختنی = هویت ثانویهای که برای استفاده محدود در نظر گرفته شده است
- ایمیل یکبار مصرف = اصطلاح غیررسمی برای ایمیل یکبارمصرف
برای اکثر کاربران عادی، این اصطلاحات مفاهیم بسیار مرتبطی را توصیف میکنند.
مزایای ایمیل موقت
ایمیل موقت چندین مزیت عملی در زمینه حریم خصوصی ارائه میدهد.
اسپم کمتر
ایمیلهای بازاریابی از صندوق ورودی واقعی شما جدا میمانند.
کاهش در معرض دید بودن
آدرس ایمیل اصلی شما در پایگاههای داده کمتری از اشخاص ثالث ظاهر میشود.
ثبتنام سریع
بسیاری از خدمات به شما امکان میدهند فوراً و بدون ایجاد حساب کاربری، یک صندوق ورودی ایجاد کنید.
بدون پاکسازی
صندوق ورودی در نهایت به طور خودکار ناپدید میشود.
مفید برای تست
توسعهدهندگان میتوانند برای تست گردش کار ثبتنام و اعلانها، چندین آدرس ایجاد کنند.
تفکیک بهتر
فعالیتهای آنلاین مختلف میتوانند از هویتهای ایمیل متفاوت استفاده کنند.
محدودیتهای ایمیل موقت
ایمیل موقت معایب مهمی نیز دارد.
عدم وجود بازیابی حساب قابل اعتماد
اگر صندوق ورودی منقضی شود، ایمیلهای بازیابی رمز عبور ممکن است در دسترس قرار نگیرند.
امنیت محدود
برخی از صندوقهای ورودی موقت ممکن است احراز هویت قوی نداشته باشند.
مسدود کردن دامنه
وبسایتها ممکن است دامنههای ایمیل یکبار مصرف شناختهشده را رد کنند.
نگهداری کوتاهمدت پیام
ایمیلهای مهم ممکن است ناپدید شوند.
قابلیتهای محدود
بسیاری از سرویسها نمیتوانند پیام ارسال کنند یا از ویژگیهای پیشرفته صندوق ورودی پشتیبانی کنند.
ناشناس بودن واقعی نیست
آدرس IP و سایر اطلاعات متادیتای شما ممکن است همچنان قابل مشاهده باشد.
چه زمانی باید از ایمیل موقت استفاده کنید؟
ایمیل موقت زمانی بهترین عملکرد را دارد که ارزش حساب کاربری کم باشد و شما فقط به دریافت یک یا چند پیام نیاز داشته باشید.
موارد استفاده خوب عبارتند از:
- دانلود یک منبع رایگان
- آزمایش یک فرم ثبتنام
- دریافت ایمیل تأیید غیرحساس
- پیوستن به یک تالار گفتگو موقت
- امتحان کردن یک سرویس وب کمخطر
- جدا کردن ثبتنامهای تبلیغاتی
- آزمایش سیستمهای ایمیل تراکنشی
چه زمانی باید از ایمیل موقت اجتناب کنید؟
هنگامی که ممکن است دوباره به حساب کاربری نیاز داشته باشید، از یک حساب ایمیل دائمی و امن استفاده کنید.
از ایمیل موقت برای موارد زیر اجتناب کنید:
- حسابهای مالی
- اشتراکهای مهم
- پلتفرمهای کاری
- خدمات ابری شخصی
- نامهای دامنه
- حسابهای میزبانی
- مجوزهای نرمافزار پولی
- حسابهایی که حاوی اسناد شخصی هستند
- خدماتی که نیاز به بازیابی بلندمدت دارند
یک قانون مفید این است:
اگر از دست دادن آدرس ایمیل میتواند باعث شود پول، دادهها یا دسترسی به یک حساب مهم را از دست بدهید، از آدرس ایمیل موقت استفاده نکنید.
چگونه ایمیل موقت را به صورت ایمن استفاده کنیم
این اقدامات امنیتی پایهای را دنبال کنید.
۱. هرگز اطلاعات حساس را به صندوق ورودی موقت ارسال نکنید
از دریافت موارد زیر خودداری کنید:
- رمزهای عبور
- اطلاعات مالی
- مدارک هویتی
- کلیدهای API
- اطلاعات تجاری خصوصی
۲. فرض کنید صندوق ورودی ممکن است ناپدید شود
هر چیز مهمی را فوراً ذخیره کنید.
۳. از رمزهای عبور تکراری استفاده نکنید
ایمیل موقت شما را در برابر حملات استفاده مجدد از اعتبارات محافظت نمیکند.
برای هر سرویس مهمی از رمزهای عبور منحصربهفرد استفاده کنید.
۴. سیاست حفظ حریم خصوصی ارائهدهنده را درک کنید
سرویسهای مختلف ایمیل موقت، رویههای متفاوتی برای ثبت سوابق (لاگ) و نگهداری دادهها دارند.
۵. از ایمیل موقت فقط در موارد مناسب استفاده کنید
ابزارهای حریم خصوصی زمانی مؤثرتر هستند که مطابق با مدل تهدیدشان استفاده شوند.
ایمیل موقت آدرس ایمیل واقعی شما را از افشای غیرضروری محافظت میکند.
این ابزار جایگزین رمزگذاری، رمزهای قوی، احراز هویت چندعاملی، VPNها یا سایر کنترلهای امنیتی نمیشود.
آیا ایمیل موقت از فیشینگ جلوگیری میکند؟
این کار میتواند قرار گرفتن در معرض برخی از کمپینهای فیشینگ را کاهش دهد، اما فیشینگ را از بین نمیبرد.
اگر مهاجمان آدرس ایمیل اصلی شما را ندانند، نمیتوانند به راحتی پیامهای فیشینگ را مستقیماً به آن آدرس ارسال کنند.
با این حال، فیشینگ هنوز هم میتواند از طریق موارد زیر رخ دهد:
- صندوقهای پستی موقت
- پیامک
- رسانههای اجتماعی
- اپلیکیشنهای پیامرسان
- وبسایتهای جعلی
- تبلیغات مخرب
بنابراین، ایمیل موقت باید به عنوان یک لایه از محافظت حریم خصوصی در نظر گرفته شود.
امنیت سایبری از طریق دفاع لایهلایه بهترین عملکرد را دارد، که در آن چندین کنترل با هم کار میکنند.
پرسشهای متداول
آیا ایمیل موقت رایگان است؟
بسیاری از خدمات ایمیل موقت رایگان هستند، هرچند برخی ارائهدهندگان ویژگیهای پولی مانند دامنههای خصوصی، نگهداری طولانیتر، دسترسی به API یا عملکردهای اضافی صندوق ورودی را ارائه میدهند.
آیا برای ایمیل موقت به رمز عبور نیاز دارم؟
همیشه نه. بسیاری از سرویسها بدون نیاز به ثبتنام، به طور خودکار یک صندوق ورودی ایجاد میکنند.
یک ایمیل موقت چقدر دوام دارد؟
این بستگی به ارائهدهنده دارد. برخی آدرسها چند دقیقه دوام میآورند، در حالی که برخی دیگر ممکن است برای ساعتها یا روزها در دسترس باقی بمانند.
آیا میتوانم کدهای تأیید را با ایمیل موقت دریافت کنم؟
در بسیاری از موارد، بله. با این حال، برخی از وبسایتها دامنههای ایمیلهای یکبار مصرف را مسدود میکنند.
آیا میتوانم یک صندوق ورودی موقت منقضیشده را بازیابی کنم؟
معمولاً نه. باید فرض کنید که صندوقهای ورودی موقت حذفشده به طور دائم در دسترس نیستند.
آیا ایمیل موقت غیرقانونی است؟
ایمیل موقت به خودی خود یک فناوری قانونی برای حریم خصوصی و سهولت است. مانند هر سرویس اینترنتی دیگری، کاربران مسئول رعایت قوانین قابل اجرا و شرایط خدمات وبسایتهایی هستند که به آنها دسترسی پیدا میکنند.
آیا ایمیل موقت میتواند جایگزین جیمیل شود؟
خیر. ایمیل موقت برای ارتباطات کوتاهمدت طراحی شده است. جیمیل، آوتلوک و خدمات مشابه برای حسابهای بلندمدت، بازیابی رمز عبور، ارتباطات شخصی و خدمات حساس مناسبتر هستند.
آیا وبسایتها میتوانند آدرسهای ایمیل موقت را تشخیص دهند؟
بله. برخی از سازمانها پایگاهدادههایی از دامنههای ایمیل یکبار مصرف شناختهشده را نگهداری میکنند. وبسایتها ممکن است از این پایگاهدادهها برای پذیرش، علامتگذاری یا رد ثبتنامهای ایمیل موقت استفاده کنند.
نتیجهگیری
ایمیل موقت یک ابزار حریم خصوصی ساده اما مفید است.
مزیت اصلی امنیتی آن حداقلسازی دادهها است: به جای اینکه آدرس ایمیل دائمی خود را به هر وبسایتی بدهید، یک شناسه کوتاهمدت ارائه میکنید که پس از اتمام هدفش میتوان آن را دور انداخت.
این امر اسپم را کاهش میدهد و قرار گرفتن غیرضروری صندوق ورودی اصلی شما را محدود میکند.
اما نباید ایمیل موقت را با یک صندوق پستی دائمی امن یا یک سیستم ناشناسسازی اشتباه گرفت.
از آن برای تعاملات کمخطر و کوتاهمدت استفاده کنید.
برای حسابهای بانکی، حسابهای تجاری، خدمات ابری، بازیابی رمز عبور، یا هر حساب کاربری که از دست دادن آن را نمیتوانید تحمل کنید، از یک حساب ایمیل دائمی استفاده کنید که با یک رمز عبور منحصر به فرد و احراز هویت چندعاملی محافظت شده باشد.
ایمیل موقت، در صورتی که در مدل تهدید صحیح استفاده شود، راهی مؤثر برای تمیزتر نگه داشتن صندوق ورودی اصلی شما و کاهش میزان اطلاعات شخصی است که در سراسر اینترنت فاش میکنید.
