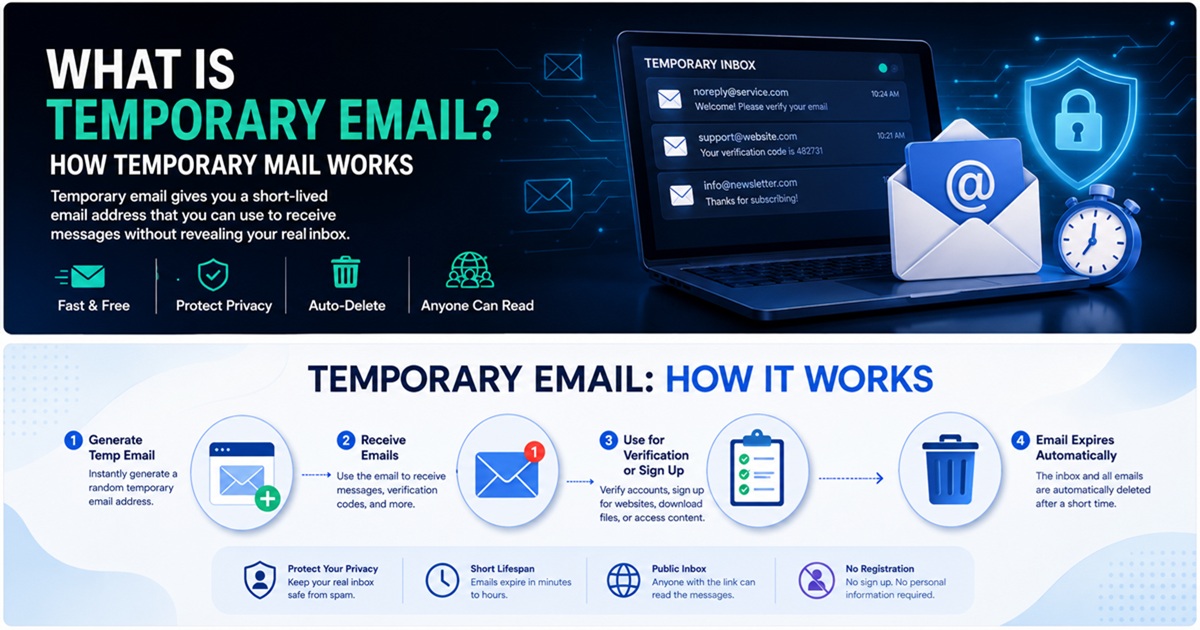
Geçici e-posta, spam’ı azaltmak, gereksiz veri ifşasını sınırlamak ve güvenilirliği düşük çevrimiçi etkinlikleri ana gelen kutunuzdan ayrı tutmak için en basit araçlardan biri haline gelmiştir.
İlk bakışta bu kavram oldukça basittir: Kısa süreli bir e-posta adresi oluşturun, mesaj almak için kullanın ve artık ihtiyaç kalmadığında silin.

Ancak siber güvenlik açısından bakıldığında, geçici e-posta göründüğünden daha ilginçtir.
Geçici bir gelen kutusu, birkaç önemli güvenlik ilkesini destekleyebilir:
- veri minimizasyonu
- kimlik bölümleme
- saldırı yüzeyinin azaltılması
- spam'in izole edilmesi
- tanımlayıcıların yeniden kullanımının azaltılması
Aynı zamanda, tek kullanımlık e-postanın önemli sınırlamaları vardır. Kalıcı bir posta kutusunun güvenli bir alternatifi olarak görülmemeli ve uzun vadeli sahiplik, kurtarma veya gizliliğin önemli olduğu hesaplar için asla kullanılmamalıdır.
Bu kılavuz, geçici e-postanın nasıl çalıştığını, neleri koruduğunu, neleri korumadığını ve nasıl güvenli bir şekilde kullanılacağını açıklamaktadır.
Geçici E-posta Nedir?
Geçici e-posta adresi, kısa süreli kullanım için tasarlanmış bir e-posta adresidir.
Sağlayıcıya bağlı olarak, şu süreler boyunca aktif kalabilir:
- birkaç dakika
- birkaç saat
- birkaç gün
- kullanıcı tarafından manuel olarak silinene kadar
Geçici e-postaya genellikle şu adlar da verilir:
- geçici posta
- tek kullanımlık e-posta
- tek kullanımlık e-posta adresi
- geçici e-posta
- atılabilir e-posta
- geçici gelen kutusu
Temel amaç, kullanıcıların kalıcı kişisel adreslerini ifşa etmeden e-posta alabilmelerini sağlamaktır.
Örneğin, düşük değerli bir web sitesinde şunu girmek yerine:
[email protected]
yerine, değeri düşük bir web sitesinde şunu kullanabilirsiniz:
[email protected]
Web sitesi, doğrulama veya onay mesajını geçici gelen kutusuna gönderir.
Etkileşim tamamlandıktan sonra geçici adres silinebilir.
Geçici E-posta Nasıl Çalışır?
Geçici e-posta, normal e-posta ile aynı temel internet altyapısını kullanır.
Aradaki fark, esas olarak hesap ömrü, kimlik doğrulama, saklama süresi ve gelen kutusunun kullanıcıya nasıl sunulduğunda yatmaktadır.
Basitleştirilmiş bir iş akışı şu şekildedir:
Geçici e-posta hizmeti
 ↓
Bir adres oluşturur
 ↓
Kullanıcı, web sitesine adresi girer
        ↓
Web sitesi bir e-posta gönderir
 ↓
DNS MX sorgulaması
 ↓
SMTP teslimatı
 ↓
Geçici posta sunucusu
 ↓
Geçici gelen kutusu
 ↓
Mesajın süresi dolar veya silinir
Bu süreçte çeşitli teknolojiler devreye girer.
DNS ve MX Kayıtları
Bir gönderen, e-postayı teslim etmeye çalıştığında, alıcının etki alanından hangi posta sunucusunun sorumlu olduğunu belirlemelidir.
Bunu DNS kullanarak yapar.
Daha spesifik olarak, gönderen sunucu etki alanının MX kayıtlarını sorgular.
MX, Mail Exchange (Posta Değişimi) anlamına gelir.
Bir MX kaydı, bir etki alanı için hangi posta sunucularının mesajları alabileceğini belirler.
Geçici bir posta hizmeti için sağlayıcı, gelen e-postaların kendi altyapısına teslim edilmesi amacıyla tek kullanımlık etki alanları için MX kayıtlarını yapılandırır.
Kavramsal olarak:
[email protected]
 ↓
DNS sorgusu
 ↓
MX kaydı
 ↓
mail.temp-domain.example
Hedef sunucu belirlendikten sonra, gönderen mesajı teslim etmeye çalışır.
SMTP ve Mesaj Teslimi
SMTP, Basit Posta Aktarım Protokolü (Simple Mail Transfer Protocol) anlamına gelir.
Posta sunucuları arasında e-posta aktarımı için kullanılan standart protokoldür.
Tipik bir doğrulama akışı şöyle görünebilir:
Web sitesi
   ↓
Uygulama arka ucu
   ↓
Giden e-posta sağlayıcısı
   ↓
SMTP
   ↓
Geçici posta sunucusu
   ↓
Geçici gelen kutusu
Geçici posta sistemi daha sonra mesajı oluşturulan gelen kutusuyla ilişkilendirir ve bir web arayüzü veya API aracılığıyla erişime açar.
Geçici E-posta ile Normal E-posta Hesabı Arasındaki Farklar
Geleneksel bir e-posta hesabı, kalıcılık amacıyla oluşturulur.
Geçici bir gelen kutusu ise tek kullanımlık olması amacıyla oluşturulur.
| Özellik | Geçici E-posta | Geleneksel E-posta |
|---|---|---|
| Uzun vadeli sahiplik | Genellikle hayır | Evet |
| Hesap kaydı | Genellikle gereksiz | Genellikle gereklidir |
| Şifre koruması | Her zaman değil | Genellikle evet |
| Kurtarma seçenekleri | Sınırlı veya mevcut değil | Genellikle mevcuttur |
| Uzun vadeli depolama | Hayır | Evet |
| Önemli hesaplar için en uygun | Hayır | Evet |
| Tek seferlik kayıtlar için en uygun | Evet | Mümkün |
| Spam izolasyonu | Mükemmel | Filtreleme gerektirir |
Geçici e-posta, Gmail, Outlook, Proton Mail veya başka bir kalıcı posta kutusunun yerine geçmekten ziyade, özel bir gizlilik aracı olarak görülmelidir.
İnsanlar Neden Geçici E-posta Kullanır?
Ana neden basittir:
Kullanıcılar, ziyaret ettikleri her web sitesine kalıcı e-posta adreslerini ifşa etmek istemezler.
Birincil e-posta adresi bir hizmete her gönderildiğinde, başka bir kopyası başka bir yerde saklanabilir.
Bu adres potansiyel olarak şunlara girebilir:
- müşteri veritabanları
- CRM platformları
- haber bülteni sistemleri
- pazarlama otomasyon araçları
- analiz platformları
- reklam sistemleri
- yedeklemeler
- üçüncü taraf entegrasyonları
Adresinizi barındıran sistem sayısı ne kadar fazla olursa, dijital maruziyetiniz o kadar artar.
Geçici e-posta, bu maruz kalma riskini sınırlar.
1. Spam’ı Azaltma
Geçici e-postanın en yaygın kullanım alanlarından biri spam önlemedir.
Web siteleri, aşağıdakilere erişim izni vermeden önce sıklıkla bir e-posta adresi ister:
- indirmeler
- kuponlar
- ücretsiz deneme sürümleri
- raporlar
- erişim kısıtlı içerikler
- forumlar
- haber bültenleri
- ürün demoları
Kalıcı e-posta adresiniz bir pazarlama sistemine girdiğinde, mesajlar aylarca gelmeye devam edebilir.
Tek kullanımlık bir adres, bu etkileşimi izole eder.
İstenmeyen e-postaları daha sonra temizlemeye çalışmak yerine, baştan ana gelen kutunuzu riske atmaktan kaçınmış olursunuz.
2. Ana E-posta Adresinizi Koruma
Ana e-posta adresiniz değerli bir kimlik bilgisidir.
Genellikle aşağıdakilerle bağlantılıdır:
- finansal hesaplar
- bulut depolama
- şifre sıfırlama işlemleri
- sosyal medya
- çevrimiçi alışveriş
- iş platformları
- özel belgeler
Saldırganlar, bilinen bir e-posta adresini aşağıdakiler için bir başlangıç noktası olarak kullanabilir:
- oltalama
- kimlik bilgisi doldurma
- hesap sayımı
- şifre sıfırlama suistimali
- sosyal mühendislik
Güven düzeyi düşük etkileşimler için geçici bir adres kullanmak, ana e-posta adresinizin ne kadar yaygın bir şekilde dağıtıldığını azaltır.
Bu, saldırı yüzeyinin azaltılmasının basit bir şeklidir.
3. Veri İhlalleri Sırasında Maruz Kalma Riskini Sınırlandırma
Meşru şirketler bile veri ihlaline uğrayabilir.
Bir uygulama veritabanı ele geçirildiğinde, sızan bilgiler şunları içerebilir:
E-posta adresleri
Kullanıcı adları
Şifre karma değerleri
IP adresleri
Telefon numaraları
Hesap meta verileri
O hesap için tek kullanımlık bir e-posta adresi kullandıysanız, sızan kimlik bilgisi zaten aktif olmayabilir.
Ana adresiniz sızıntıdan etkilenmez.
Bu, ihlali zararsız hale getirmez, ancak sızan verilerin uzun vadeli kullanışlılığını azaltabilir.
4. Kimlik Bilgilerinin Yeniden Kullanımını Azaltma
Kalıcı bir e-posta adresi, farklı web siteleri arasındaki etkinlikleri birbiriyle ilişkilendirmek için kullanılabilir.
Örneğin:
Web sitesi A ─┐
Web sitesi B ─┼── [email protected]
Web sitesi C ─┤
Web sitesi D ─┘
Aynı e-posta adresi birçok platformda görünürse, sabit bir tanımlayıcı haline gelir.
Tek kullanımlık adresler, yalnızca e-posta yoluyla bu ilişkilendirmeyi zorlaştırır.
Bu, düşük değerli çevrimiçi etkinlikleri önemli dijital kimliklerinden ayırmak isteyen, gizliliğe önem veren kullanıcılar için özellikle yararlıdır.
5. Tek Kullanımlık Doğrulama Mesajlarını Alma
Geçici e-posta, bir web sitesinin yalnızca gelen kutusunun e-posta alabileceğini doğrulaması gerektiğinde özellikle kullanışlıdır.
Tipik bir akış şöyledir:
Geçici e-posta oluştur
 ↓
Kayıt sırasında gir
 ↓
Doğrulama mesajını al
 ↓
Bağlantıyı açın veya kodu kopyalayın
 ↓
Kayıt işlemini tamamlayın
Kısa süreli bir etkileşim için kalıcı bir e-posta hesabı oluşturmak veya bu hesabı ifşa etmek gereksiz olabilir.
Ancak, bazı web siteleri tek kullanımlık e-posta alan adlarını kasıtlı olarak engeller.
Bunu aşağıdakileri azaltmak için yapabilirler:
- sahte hesap oluşturma
- ücretsiz deneme sürümlerinin kötüye kullanımı
- spam
- otomatik kayıtlar
- dolandırıcılık
Kullanıcılar, eriştiği web sitesinin politikalarına her zaman uymalıdır.
Geçici E-posta ve Çevrimiçi Gizlilik
Geçici e-posta, önemli bir tanımlayıcıyı gizleyerek gizliliği artırır: kalıcı e-posta adresiniz.
Ancak bunun teknik olarak ne anlama geldiğini anlamak önemlidir.
Geçici e-posta şunları gizleyebilir:
- birincil gelen kutusu adresiniz
- kalıcı bir kimlik tanımlayıcısı
- ana posta kutunuza gelecekteki pazarlama iletişimleri
Aşağıdakileri otomatik olarak gizlemez:
- IP adresiniz
- tarayıcı çerezleri
- cihaz özellikleri
- tarayıcı parmak izi
- kullanıcı ajanı
- istek zamanlaması
- hesap davranışı
Bu nedenle geçici e-posta, tam bir anonimlik sistemi değil, bir gizlilik aracıdır.
Geçici E-posta Sizi Anonim Hale Getirir mi?
Hayır.
Bu, en yaygın yanılgılardan biridir.
Bir web sitesi, ağ bağlantınızı yine de gözlemleyebilir.
Örneğin:
IP adresi
+
Tarayıcı parmak izi
+
Çerezler
+
Cihaz bilgileri
+
Geçici e-posta
Web sitesi kalıcı gelen kutunuzu bilmiyor olsa bile, bu diğer işaretler yine de faaliyetlerinizi tanımlayabilir veya birbiriyle ilişkilendirebilir.
Gerçek anonimlik, çok daha geniş bir tehdit modelini içerir.
Geçici e-posta, etkileşimden yalnızca tek bir kalıcı tanımlayıcıyı ortadan kaldırır.
Geçici E-posta ve Veri Asgari Düzeye İndirme
Veri asgari düzeye indirme, temel bir gizlilik ilkesidir.
Fikir basittir:
Yalnızca belirli bir amaç için gerekli olan bilgileri sağlayın.
Bir web sitesinin yalnızca bir doğrulama mesajı göndermesi gerekiyorsa, kalıcı bir kimlik her zaman gerekli olmayabilir.
Tek kullanımlık bir adres kullanmak, sağladığınız uzun ömürlü bilgilerin miktarını azaltır.
Şunun yerine:
Kalıcı e-posta
 ↓
Süresiz olarak saklanır
 ↓
Pazarlama sistemleri
 ↓
Üçüncü taraf sistemler
 ↓
Gelecekte olası bir veri ihlali
şunun yerine şunu kullanabilirsiniz:
Geçici e-posta
 ↓
Kısa süreli etkileşim
 ↓
Adresin geçerliliği sona erer
İkinci model, kalıcılığı azaltır.
Geçici E-posta Güvenli mi?
Geçici e-posta, düşük riskli faaliyetler için güvenli olabilir.
Ancak güvenlik, büyük ölçüde sağlayıcıya bağlıdır.
Tüm geçici e-posta sistemleri aynı güvenlik modelini kullanmaz.
Bazı hizmetler şunları sunabilir:
- özel oturum tabanlı gelen kutuları
- güçlü rastgele adresler
- şifreli bağlantılar
- sınırlı saklama süresi
Diğerleri ise şunları kullanabilir:
- herkese açık gelen kutuları
- tahmin edilebilir adresler
- kimlik doğrulama yok
- zayıf gizlilik kontrolleri
Geçici e-posta sağlayıcısını kullanmadan önce, gelen kutusunun gerçekten özel olup olmadığını anlayın.
Herkese Açık Gelen Kutusu Riski
Bazı tek kullanımlık e-posta sağlayıcıları, gelen kutusu adını bilen herkesin mesajları görüntülemesine izin verir.
Örneğin, adres şöyleyse:
[email protected]
başka bir kişi bu gelen kutusunu manuel olarak açabilir.
Bu durum ciddi bir gizlilik riski oluşturur.
Aşağıdakileri almak için asla herkese açık geçici bir gelen kutusu kullanmayın:
- şifreler
- API anahtarları
- finansal bilgiler
- özel belgeler
- hassas kimlik doğrulama jetonları
- kişisel kimlik verileri
Gelen Kutusu Süresinin Dolması Riski
Geçici e-posta adresleri ortadan kaybolabilir.
Zaten amaçları da budur.
Ancak sürenin dolması, hesap kurtarma konusunda büyük bir sorun yaratır.
Tek kullanımlık bir adres kullanarak bir hesap oluşturduğunuzu varsayalım.
Altı ay sonra şifrenizi unutursunuz.
Hizmet, kurtarma e-postasını şu adrese gönderir:
[email protected]
Gelen kutusu artık mevcut değilse, hesabınızı kalıcı olarak kaybedebilirsiniz.
Bu nedenle, daha sonra kurtarmanız gerekebilecek hesaplar için asla geçici e-posta kullanılmamalıdır.
Geçici E-postayı Ne Zaman Kullanmalısınız?
Geçici e-posta, etkileşimin düşük riskli ve kısa vadeli olduğu durumlarda uygundur.
Uygun kullanım örnekleri şunlardır:
- ücretsiz bir belgeyi indirmek
- bir yazılım demosunu denemek
- geçici bir foruma katılmak
- tek seferlik bir doğrulama e-postası almak
- erişim kısıtlı içeriğe erişmek
- bir uygulamayı test etmek
- işlem e-postasını test etmek
- promosyon amaçlı kayıtları ayırmak
Şu soru faydalı olabilir:
Bu e-posta adresine erişiminizi kaybetmek ciddi bir sorun yaratır mı?
Cevap hayır ise, geçici e-posta uygun olabilir.
Geçici E-posta Ne Zaman Kullanılmamalıdır?
Önemli hesaplar için tek kullanımlık adreslerden kaçının.
Örnekler şunlardır:
- çevrimiçi bankacılık
- yatırım platformları
- kripto para borsaları
- şifre yöneticileri
- devlet hizmetleri
- sağlık portalları
- iş açısından kritik uygulamalar
- alan adı kayıt kuruluşları
- web barındırma sağlayıcıları
- bulut depolama
- önemli sosyal medya hesapları
Bu sistemler aşağıdaki işlemler için büyük ölçüde e-postaya dayanır:
- şifre sıfırlama
- güvenlik uyarıları
- oturum açma doğrulaması
- hesap kurtarma
Bunun yerine kalıcı ve korumalı bir e-posta adresi kullanın.
Geliştiriciler ve Kalite Güvencesi Ekipleri için Geçici E-posta
Geçici e-posta, özellikle yazılım geliştirmede kullanışlıdır.
Uygulamalar genellikle aşağıdakiler gibi e-posta tabanlı iş akışları içerir:
- kayıt
- doğrulama
- kullanıcı kabul süreci
- şifre sıfırlama
- hesap uyarıları
- bildirimler
Bir QA mühendisi birden fazla kimliğe ihtiyaç duyabilir:
Test Kullanıcısı 1 → kayıt
Test Kullanıcısı 2 → şifre sıfırlama
Test Kullanıcısı 3 → doğrulama
Test Kullanıcısı 4 → kullanıcı kabul süreci
Test Kullanıcısı 5 → bildirim testi
Her test senaryosu için kalıcı gelen kutuları oluşturmak verimsizdir.
Geçici e-posta, bu iş akışlarını çok daha hızlı hale getirebilir.
Geçici E-posta API'leri
Bazı sağlayıcılar, API'ler aracılığıyla geçici e-posta hizmeti sunar.
Bu, geliştiricilerin aşağıdaki gibi iş akışlarını otomatikleştirmelerine olanak tanır:
Tek kullanımlık gelen kutusu oluştur
 ↓
Test hesabı kaydet
 ↓
Gelen kutusunu kontrol et
 ↓
Doğrulama kodunu al
 ↓
Otomatik testi tamamla
Bu, aşağıdakiler için yararlı olabilir:
- otomatik kalite güvencesi (QA)
- entegrasyon testleri
- hazırlık ortamları
- CI/CD boru hatları
- işlem e-postalarının doğrulanması
Güvenlik ekipleri, üretim sırlarının veya hassas müşteri bilgilerinin asla tek kullanımlık test gelen kutularına girmediğinden emin olmalıdır.
Geçici E-posta ve E-posta Takma Adı
E-posta takma adları genellikle geçici e-postalarla karıştırılır.
Bunlar farklı sorunları çözer.
Geçici E-posta
Kısa vadeli etkileşimler için en uygun seçenektir.
[email protected]
 ↓
Tek kullanımlık gelen kutusu
 ↓
Süresi doluyor
E-posta Takma Adı
Uzun vadeli gizlilik için en uygun seçenektir.
[email protected]
 ↓
Yönlendirme hizmeti
 ↓
[email protected]
Takma ad, uzun vadeli erişimi korurken gerçek adresinizi gizlemenizi sağlar.
İleride ihtiyaç duyabileceğiniz hizmetler için, takma ad genellikle tek kullanımlık e-postadan daha iyi bir seçenektir.
Geçici E-posta ve İkincil E-posta Hesabı Karşılaştırması
Başka bir strateji de kalıcı bir ikincil e-posta adresi bulundurmaktır.
Örneğin:
Birincil e-posta
    → bankacılık
    → iş
    → kritik hesaplar

İkincil e-posta
    → alışveriş
    → haber bültenleri
    → topluluklar

Geçici e-posta
    → tek seferlik indirmeler
    → testler
    → güvenilirliği düşük web siteleri
Bu üç katmanlı yapı, mükemmel bir bölümleme sağlar.
Geçici E-posta ve Kimlik Avı
Geçici e-posta, bazı kimlik avı kampanyalarına maruz kalma riskinizi azaltabilir.
Pazarlamacılar, güvenliği ihlal edilmiş web siteleri veya veri aracıları gerçek e-posta adresinizi asla almazsa, saldırganların ana gelen kutunuzu hedef alma fırsatları azalabilir.
Ancak, geçici e-posta kimlik avını tamamen engellemez.
Saldırganlar yine de geçici gelen kutusuna kötü amaçlı e-postalar gönderebilir.
Kullanıcılar yine de şunları doğrulamalıdır:
- gönderenin kimliği
- hedef URL'ler
- ekler
- oturum açma sayfaları
- doğrulama istekleri
Geçici e-posta, maruz kalma riskini azaltır.
Ancak güvenlik bilincine duyulan ihtiyacı ortadan kaldırmaz.
Geçici E-posta ve Kötü Amaçlı Yazılım
Geçici e-posta, zararlı dosyaları otomatik olarak taramaz veya etkisiz hale getirmez.
Bir mesajda yine de şunlar bulunabilir:
- zararlı ekler
- kimlik avı bağlantıları
- sahte oturum açma sayfaları
- kötü amaçlı yazılım indirmeleri
Bir e-postanın, sadece tek kullanımlık bir gelen kutusuna teslim edildiği için güvenli olduğunu asla varsaymayın.
Aynı kurallar geçerlidir:
- bilinmeyen eklerden kaçının
- tıklamadan önce URL'leri doğrulayın
- şüpheli dosyaları çalıştırmayın
- güvenilir olmayan sayfalara asla şifre girmeyin
Geçici E-postayı Güvenli Bir Şekilde Kullanmak İçin En İyi Uygulamalar
1. Yalnızca Düşük Riskli Etkinlikler İçin Kullanın
Tek kullanımlık e-posta, kısa süreli hesaplar ve tek seferlik etkileşimler için idealdir.
Uzun vadeli hesap sahipliğinin önemli olduğu durumlarda kullanmayın.
2. Hassas Bilgileri Asla Saklamayın
Aşağıdakileri göndermeyin veya almayın:
- kimlik bilgileri
- özel belgeler
- finansal veriler
- kurtarma kodları
- API anahtarları
3. Gelen Kutusunun Ortadan Kaybolabileceğini Varsay
İhtiyacınız olan hassas olmayan bilgileri hemen kaydedin.
4. Önemli Şifreleri Asla Tekrar Kullanmayın
Tek kullanımlık bir hesap oluşturursanız, aşağıdaki hesaplardan şifreleri asla tekrar kullanmayın:
- bankacılık
- iş
- bulut hizmetleri
- ana e-posta
Şifrelerin tekrar kullanılması gereksiz risk yaratır.
5. Gelen Kutusunun Herkese Açık Olup Olmadığını Kontrol Edin
Geçici e-posta sağlayıcınızın erişimi nasıl koruduğunu öğrenin.
6. HTTPS Kullanın
Geçici e-posta hizmetlerine her zaman HTTPS üzerinden erişin.
Bu, tarayıcınız ile sağlayıcı arasındaki trafiği pasif ağ dinlemelerinden korur.
7. Doğrulama Bağlantılarına Dikkat Edin
Doğrulama e-postaları da zararlı olabilir.
Tıklamadan önce hedef etki alanını kontrol edin.
8. Önemli ve Tek Kullanımlık Hesapları Ayırın
Kullanışlı bir model şöyledir:
YÜKSEK GÜVEN
Ana e-posta
 ↓
Bankacılık / iş / kurtarma

ORTA GÜVEN
İkincil e-posta veya takma adlar
 ↓
Alışveriş / abonelikler

DÜŞÜK GÜVEN
Geçici e-posta
 ↓
Deneme sürümleri / indirmeler / testler
Bu, kimlikler arasında net sınırlar oluşturur.
Geçici E-posta Sağlayıcısı Nasıl Seçilir?
Tüm geçici e-posta hizmetleri aynı değildir.
Birkaç özelliğe dikkat edin.
HTTPS Desteği
Web sitesi HTTPS kullanmalıdır.
Net Saklama Politikası
Şu noktaları anlamalısınız:
- gelen kutularının ne kadar süreyle mevcut olduğu
- mesajların ne kadar süreyle saklandığı
- silinen verilerin saklanıp saklanmadığı
Gizli Gelen Kutusu Tasarımı
Gelen kutularının kolayca tahmin edilebildiği veya herkese açık olarak aranabildiği hizmetlerden kaçının.
Asgari Veri Toplama
Gizliliğe odaklı bir sağlayıcı, gereksiz kişisel bilgileri toplamaktan kaçınmalıdır.
Birden Fazla Etki Alanı
Web siteleri yaygın olarak bilinen tek kullanımlık etki alanlarını engellediğinde, birden fazla e-posta etki alanı güvenilirliği artırabilir.
Hızlı E-posta Teslimi
Doğrulama mesajları hızlı bir şekilde görünmelidir.
Basit Gelen Kutusu Kontroller
Yararlı özellikler şunlardır:
- yenile
- adresi kopyala
- gelen kutusunu sil
- adresi değiştir
- otomatik süre dolumu
Neden Bazı Web Siteleri Geçici E-postaları Engeller?
Tek kullanımlık e-posta, gizlilik açısından yararlıdır, ancak bazen kötüye de kullanılabilir.
Web siteleri, aşağıdakileri azaltmak için tek kullanımlık etki alanlarını engelleyebilir:
- sahte kayıtlar
- otomatik botlar
- ücretsiz deneme sürümünün kötüye kullanımı
- spam
- dolandırıcılık amaçlı hesaplar
- yönlendirme suistimali
Bazı kuruluşlar, bilinen geçici e-posta alan adlarının bulunduğu büyük veritabanları tutar.
Kayıt sırasında, bir web sitesi gönderilen alan adını kontrol edebilir.
Kavramsal olarak:
Kullanıcı e-posta adresini gönderir
 ↓
Alan adını çıkar
 ↓
Tek kullanımlık alan adı veritabanını kontrol et
        ↓
Kayıt izin verilir veya reddedilir
Tek kullanımlık e-postaların engellenmesi, web sitesi operatörü tarafından alınan bir iş ve güvenlik kararıdır.
Geçici E-postalar İzlenebilir mi?
Geçici e-posta, faaliyetlerin izlenemez hale gelmesini sağlamaz.
Sağlayıcıya ve web sitesine bağlı olarak, günlük kayıtları hâlâ şunları içerebilir:
- IP adresleri
- zaman damgaları
- tarayıcı verileri
- sunucu istek günlükleri
- oturum tanımlayıcıları
Geçici e-posta yalnızca kullanılan e-posta kimliğini değiştirir.
Asla yasa dışı faaliyetleri gizlemek için bir araç olarak görülmemelidir.
Geçici E-posta, Veri Satıcılarına Karşı Koruma Sağlar mı?
Veri satıcılarının erişebileceği yararlı bilgi miktarını azaltabilir.
Ana e-posta adresiniz bir web sitesine asla gönderilmezse, söz konusu hizmet bu adresi kullanıcı profiline doğrudan ekleyemez.
Ancak, diğer tanımlayıcılar yine de toplanabilir.
Örneğin:
- telefon numarası
- IP adresi
- çerezler
- tarayıcı parmak izi
- ödeme bilgileri
Geçici e-posta, bir veri noktasını azaltır.
Gizlilik, çok katmanlı bir yaklaşım gerektirir.
Pratik Bir E-posta Gizlilik Stratejisi
Çoğu kullanıcı için en iyi yaklaşım, her yerde geçici e-posta kullanmak değildir.
Bunun yerine, farklı güven seviyeleri oluşturun.
Seviye 1 — Ana E-posta
Şu amaçlarla kullanın:
- bankacılık
- şifre kurtarma
- iş
- önemli bulut hesapları
2. Seviye — İkincil E-posta veya Takma Ad
Şu amaçlarla kullanın:
- alışveriş
- haber bültenleri
- üyelikler
- uzun vadeli çevrimiçi hizmetler
3. Seviye — Geçici E-posta
Şu amaçlarla kullanın:
- deneme sürümleri
- indirmeler
- testler
- tek seferlik doğrulama
- güven düzeyi düşük web siteleri
Bu model, kullanılabilirlikten ödün vermeden güçlü bir bölümleme sağlar.
Sık Sorulan Sorular
Geçici e-posta nedir?
Geçici e-posta, kısa süreli kullanım için oluşturulan tek kullanımlık bir e-posta adresidir. Kullanıcıların ana e-posta adreslerini ifşa etmeden mesaj almalarını sağlar.
Geçici e-posta ücretsiz midir?
Birçok geçici e-posta hizmeti ücretsizdir. Bazı sağlayıcılar, özel alan adları, daha uzun saklama süresi veya API erişimi gibi ek özellikler için ücret alır.
Geçici e-posta güvenli midir?
Düşük riskli faaliyetler için güvenli olabilir, ancak güvenlik sağlayıcılar arasında farklılık gösterir. Hassas bilgiler için geçici gelen kutularını kullanmaktan kaçının.
Doğrulama kodlarını alabilir miyim?
Genellikle evet, ancak bazı web siteleri bilinen tek kullanımlık e-posta alan adlarını engeller.
Geçici e-posta IP adresimi gizler mi?
Hayır. Geçici e-posta, ana e-posta adresinizi gizler, ağ kimliğinizi gizlemez.
Süresi dolmuş bir gelen kutusunu geri alabilir miyim?
Genellikle hayır.
Bankacılık işlemleri için geçici e-posta kullanmalı mıyım?
Hayır. Finansal hizmetler için kalıcı ve güvenli bir e-posta hesabı kullanın.
Geliştiriciler geçici e-posta kullanabilir mi?
Evet. Özellikle uygulama testleri, kalite güvencesi (QA), işlem e-postası testleri ve otomatik kayıt iş akışları için kullanışlıdır.
Geçici e-posta, takma adla aynı şey mi?
Hayır. Geçici gelen kutuları süresi dolduğunda devre dışı kalır. E-posta takma adları genellikle postaları kalıcı bir gelen kutusuna yönlendirir ve uzun süre aktif kalabilir.
Geçici e-posta spam'i engelleyebilir mi?
Değeri düşük ve tanıtım amaçlı kayıtları izole ederek ana gelen kutunuza ulaşan spam'i büyük ölçüde azaltabilir.
Son Düşünceler
Geçici e-posta, doğru kullanıldığında basit ama güçlü bir gizlilik aracıdır.
En büyük değeri, gereksiz maruz kalmayı azaltmasından gelir.
Tek bir kalıcı e-posta adresini yüzlerce web sitesinde kullanmak yerine, tek kullanımlık e-posta sayesinde kısa vadeli etkileşimleri izole edebilirsiniz.
Doğru kullanıldığında, geçici e-posta şunlara yardımcı olabilir:
- spam'i azaltmak
- ana gelen kutunuzu korumak
- kimlik bilgilerinin yeniden kullanımını en aza indirmek
- veri ihlali riskini sınırlamak
- çevrimiçi kimlikleri birbirinden ayırmak
- uygulama testlerini iyileştirmeye
- uzun vadeli dijital ayak izinizi azaltmaya
Ancak geçici e-postanın da sınırları vardır.
Hassas hesaplar, uzun vadeli hesap kurtarma, finansal hizmetler, bulut depolama veya kaybetmeyi göze alamayacağınız hiçbir şey için kullanılmamalıdır.
En iyi güvenlik modeli, ana e-postanızı değiştirmek değildir.
En iyi güvenlik modeli, katmanlar oluşturmaktır:
Ana e-posta adresi
 ↓
Güvenilir ve kritik hizmetler

Takma adlar / ikincil e-posta adresi
 ↓
Uzun vadeli ancak daha düşük riskli hizmetler

Geçici e-posta adresi
 ↓
Tek kullanımlık ve güven düzeyi düşük etkileşimler
Bu yaklaşım, gizlilik, kolaylık ve pratik siber güvenlik ilkelerini bir araya getirir.
Geçici e-posta, adından da anlaşılacağı gibi tam olarak geçici olarak kullanıldığında en iyi sonucu verir.
geçici.