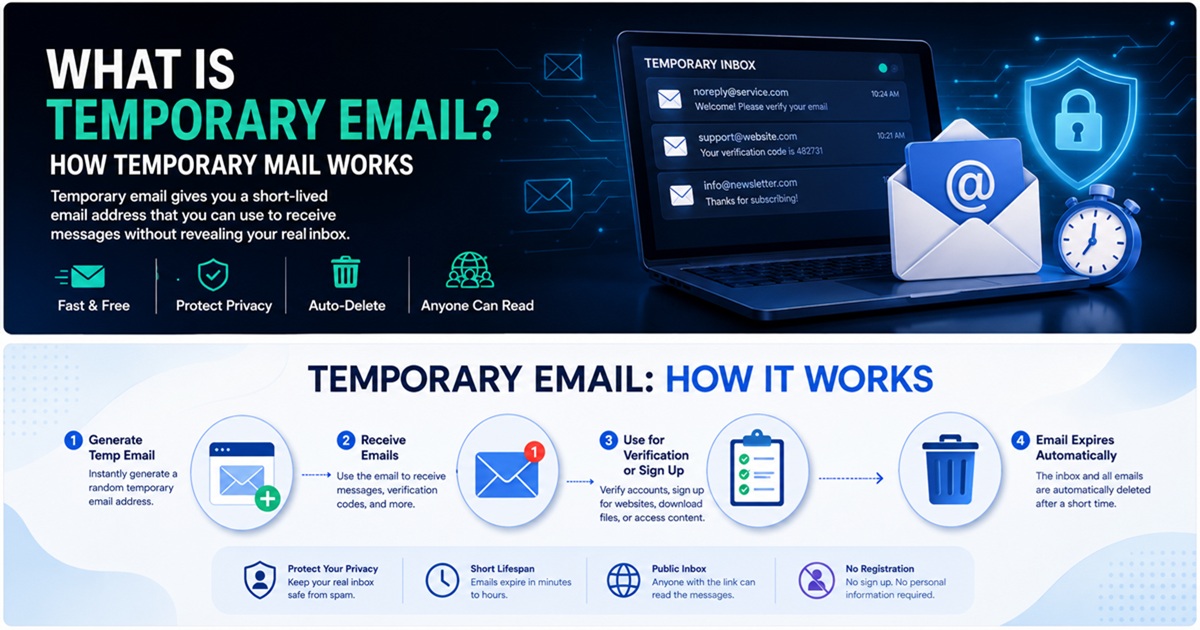
Email sementara telah menjadi salah satu alat paling sederhana untuk mengurangi spam, membatasi paparan data yang tidak perlu, dan memisahkan aktivitas daring yang kurang terpercaya dari kotak masuk utama Anda.
Sekilas, konsepnya cukup sederhana: buat alamat email yang berumur pendek, gunakan untuk menerima pesan, lalu hapus saat tidak lagi diperlukan.

Namun, dari sudut pandang keamanan siber, email sementara ternyata lebih menarik daripada yang terlihat.
Kotak masuk sementara dapat mendukung beberapa prinsip keamanan penting:
- minimisasi data
- pemisahan identitas
- pengurangan permukaan serangan
- isolasi spam
- pengurangan penggunaan ulang pengenal
Di sisi lain, email sekali pakai memiliki batasan penting. Alamat ini tidak boleh dianggap sebagai pengganti yang aman untuk kotak surat permanen, dan tidak boleh digunakan untuk akun yang memerlukan kepemilikan jangka panjang, pemulihan, atau kerahasiaan.
Panduan ini menjelaskan cara kerja email sementara, apa yang dilindunginya, apa yang tidak dilindunginya, dan cara menggunakannya dengan aman.
Apa Itu Email Sementara?
Alamat email sementara adalah alamat email yang dirancang untuk penggunaan jangka pendek.
Tergantung pada penyedia layanannya, alamat email ini dapat tetap aktif selama:
- beberapa menit
- beberapa jam
- beberapa hari
- hingga pengguna menghapusnya secara manual
Email sementara juga umumnya disebut:
- email sementara
- email sekali pakai
- alamat email sekali pakai
- email sekali pakai
- email sekali pakai
- kotak masuk sementara
Tujuan utamanya adalah agar pengguna dapat menerima email tanpa harus mengungkapkan alamat pribadi permanen mereka.
Misalnya, alih-alih memasukkan:
[email protected]
di situs web yang tidak terlalu penting, Anda bisa menggunakan:
[email protected]
Situs web tersebut akan mengirimkan pesan verifikasi atau konfirmasi ke kotak masuk sementara tersebut.
Setelah interaksi selesai, alamat sementara tersebut dapat dibuang.
Cara Kerja Email Sementara
Email sementara mengandalkan infrastruktur internet inti yang sama dengan email biasa.
Perbedaannya terutama terletak pada masa berlaku akun, otentikasi, penyimpanan, dan cara kotak masuk ditampilkan kepada pengguna.
Alur kerja yang disederhanakan terlihat seperti ini:
Layanan email sementara
 ↓
Menghasilkan alamat
 ↓
Pengguna memasukkan alamat di situs web
 ↓
Situs web mengirim email
 ↓
Pencarian MX DNS
 ↓
Pengiriman SMTP
 ↓
Server email sementara
 ↓
Kotak masuk sementara
 ↓
Pesan kedaluwarsa atau dihapus
Beberapa teknologi terlibat di sini.
DNS dan Catatan MX
Saat pengirim mencoba mengirim email, ia harus menentukan server email mana yang bertanggung jawab atas domain penerima.
Hal ini dilakukan dengan menggunakan DNS.
Secara khusus, server pengirim melakukan pencarian terhadap catatan MX domain tersebut.
MX adalah singkatan dari Mail Exchange.
Catatan MX mengidentifikasi server email mana yang dapat menerima pesan untuk suatu domain.
Untuk layanan email sementara, penyedia mengonfigurasi catatan MX untuk domain sekali pakai miliknya sehingga email yang masuk dikirimkan ke infrastrukturnya sendiri.
Secara konseptual:
[email protected]
 ↓
Pencarian DNS
 ↓
Catatan MX
 ↓
mail.temp-domain.example
Setelah server tujuan teridentifikasi, pengirim akan mencoba mengirimkan pesan tersebut.
SMTP dan Pengiriman Pesan
SMTP adalah singkatan dari Simple Mail Transfer Protocol.
Ini adalah protokol standar yang digunakan untuk mentransfer email antar server email.
Alur verifikasi yang umum mungkin terlihat seperti ini:
Situs web
   ↓
Backend aplikasi
   ↓
Penyedia email keluar
   ↓
SMTP
   ↓
Server email sementara
   ↓
Kotak masuk sementara
Sistem email sementara kemudian mengaitkan pesan tersebut dengan kotak masuk yang telah dibuat dan membuatnya tersedia melalui antarmuka web atau API.
Perbedaan Email Sementara dengan Akun Email Biasa
Akun email tradisional dirancang untuk bersifat permanen.
Kotak masuk sementara dirancang untuk sekali pakai.
| Fitur | Email Sementara | Email Tradisional |
|---|---|---|
| Kepemilikan jangka panjang | Biasanya tidak | Ya |
| Pendaftaran akun | Seringkali tidak diperlukan | Biasanya diperlukan |
| Perlindungan kata sandi | Tidak selalu | Biasanya ya |
| Opsi pemulihan | Terbatas atau tidak tersedia | Biasanya tersedia |
| Penyimpanan jangka panjang | Tidak | Ya |
| Cocok untuk akun penting | Tidak | Ya |
| Cocok untuk pendaftaran sekali pakai | Ya | Mungkin |
| Isolasi spam | Sangat baik | Membutuhkan penyaringan |
Email sementara sebaiknya dipandang sebagai alat privasi khusus, bukan sebagai pengganti Gmail, Outlook, Proton Mail, atau kotak surat permanen lainnya.
Mengapa Orang Menggunakan Email Sementara
Alasan utamanya sederhana:
Pengguna tidak ingin mengungkapkan alamat email permanen mereka ke setiap situs web yang mereka kunjungi.
Setiap kali alamat email utama dimasukkan ke suatu layanan, salinan lainnya mungkin disimpan di suatu tempat.
Alamat tersebut berpotensi masuk ke:
- basis data pelanggan
- platform CRM
- sistem buletin
- alat otomatisasi pemasaran
- platform analitik
- sistem periklanan
- cadangan data
- integrasi pihak ketiga
Semakin banyak sistem yang menyimpan alamat Anda, semakin besar pula risiko paparan data digital Anda.
Email sementara membatasi risiko tersebut.
1. Mengurangi Spam
Salah satu kegunaan paling umum dari email sementara adalah pencegahan spam.
Situs web sering kali meminta alamat email sebelum mengizinkan akses ke:
- unduhan
- kupon
- uji coba gratis
- laporan
- konten yang dibatasi
- forum
- buletin
- demo produk
Begitu alamat email permanen Anda masuk ke sistem pemasaran, pesan-pesan tersebut mungkin terus berdatangan selama berbulan-bulan.
Alamat email sekali pakai mengisolasi interaksi tersebut.
Alih-alih harus membersihkan email yang tidak diinginkan nanti, Anda dapat menghindari paparan kotak masuk utama Anda sejak awal.
2. Melindungi Alamat Email Utama Anda
Alamat email utama Anda adalah identitas yang berharga.
Alamat tersebut sering kali terhubung dengan:
- akun keuangan
- penyimpanan cloud
- pengaturan ulang kata sandi
- media sosial
- belanja online
- platform kerja
- dokumen pribadi
Penyerang dapat menggunakan alamat email yang diketahui sebagai titik awal untuk:
- phishing
- credential stuffing
- pencarian akun
- penyalahgunaan pengaturan ulang kata sandi
- rekayasa sosial
Menggunakan alamat sementara untuk interaksi dengan tingkat kepercayaan rendah mengurangi sebaran alamat email utama Anda.
Ini adalah bentuk sederhana dari pengurangan permukaan serangan.
3. Membatasi Paparan Selama Kebocoran Data
Bahkan perusahaan yang sah pun dapat mengalami kebocoran data.
Ketika basis data aplikasi diretas, informasi yang bocor mungkin mencakup:
Alamat email
Nama pengguna
Hash kata sandi
Alamat IP
Nomor telepon
Metadata akun
Jika Anda menggunakan alamat email sekali pakai untuk akun tersebut, pengenal yang terpapar mungkin sudah tidak aktif.
Alamat utama Anda tetap terpisah dari kebocoran tersebut.
Hal ini tidak membuat kebocoran tersebut tidak berbahaya, tetapi dapat mengurangi kegunaan jangka panjang dari data yang bocor.
4. Mengurangi Penggunaan Ulang Pengidentifikasi
Alamat email yang tetap dapat digunakan untuk mengkorelasikan aktivitas di berbagai situs web.
Misalnya:
Situs Web A ─┐
Situs Web B ─┼── [email protected]
Situs Web C ─┤
Situs Web D ─┘
Jika alamat email yang sama muncul di banyak platform, alamat tersebut menjadi pengenal yang stabil.
Alamat sekali pakai membuat korelasi ini lebih sulit dilakukan hanya melalui email.
Hal ini sangat berguna bagi pengguna yang sadar akan privasi dan ingin memisahkan aktivitas online yang tidak terlalu penting dari identitas digital yang penting.
5. Menerima Pesan Verifikasi Sekali Pakai
Email sementara sangat berguna ketika sebuah situs web hanya perlu memastikan bahwa kotak masuk dapat menerima email.
Alur umumnya adalah:
Buat email sementara
 ↓
Masukkan saat pendaftaran
 ↓
Menerima pesan verifikasi
 ↓
Buka tautan atau salin kode
 ↓
Selesaikan pendaftaran
Untuk interaksi yang berlangsung singkat, membuat atau mengungkapkan akun email permanen mungkin tidak diperlukan.
Namun, beberapa situs web secara sengaja memblokir domain email sekali pakai.
Mereka mungkin melakukan ini untuk mengurangi:
- pembuatan akun palsu
- penyalahgunaan uji coba gratis
- spam
- pendaftaran otomatis
- penipuan
Pengguna harus selalu mematuhi kebijakan situs web yang mereka akses.
Email Sementara dan Privasi Online
Email sementara meningkatkan privasi dengan menyembunyikan satu pengenal penting: alamat email permanen Anda.
Namun, penting untuk memahami apa artinya hal tersebut secara teknis.
Email sementara dapat menyembunyikan:
- alamat kotak masuk utama Anda
- satu pengenal identitas yang tetap
- komunikasi pemasaran di masa mendatang ke kotak surat utama Anda
Namun, email sementara tidak secara otomatis menyembunyikan:
- alamat IP Anda
- cookie browser
- karakteristik perangkat
- sidik jari browser
- user agent
- waktu permintaan
- perilaku akun
Oleh karena itu, email sementara adalah alat privasi, bukan sistem anonimitas yang lengkap.
Apakah Email Sementara Membuat Anda Anonim?
Tidak.
Ini adalah salah satu kesalahpahaman yang paling umum.
Sebuah situs web mungkin masih dapat memantau koneksi jaringan Anda.
Misalnya:
Alamat IP
+
Sidik jari browser
+
Cookie
+
Informasi perangkat
+
Email sementara
Meskipun situs web tidak mengetahui kotak masuk permanen Anda, sinyal-sinyal lain ini masih dapat mengidentifikasi atau mengkorelasikan aktivitas Anda.
Anonimitas sejati melibatkan model ancaman yang jauh lebih luas.
Email sementara hanya menghilangkan satu pengenal permanen dari interaksi tersebut.
Email Sementara dan Minimalisasi Data
Minimalisasi data adalah prinsip privasi inti.
Idenya sederhana:
Berikan hanya informasi yang diperlukan untuk tujuan tertentu.
Jika sebuah situs web hanya perlu mengirim satu pesan verifikasi, identitas permanen mungkin tidak selalu diperlukan.
Menggunakan alamat sekali pakai mengurangi jumlah informasi jangka panjang yang Anda berikan.
Alih-alih:
Email permanen
 ↓
Disimpan tanpa batas waktu
 ↓
Sistem pemasaran
 ↓
Sistem pihak ketiga
 ↓
Potensi pelanggaran di masa depan
Anda mungkin memiliki:
Email sementara
 ↓
Interaksi jangka pendek
 ↓
Alamat kedaluwarsa
Model kedua mengurangi masa simpan data.
Apakah Email Sementara Aman?
Email sementara dapat aman untuk aktivitas berisiko rendah.
Namun, keamanannya sangat bergantung pada penyedia layanannya.
Tidak semua sistem email sementara menggunakan model keamanan yang sama.
Beberapa layanan mungkin menyediakan:
- kotak masuk berbasis sesi pribadi
- alamat acak yang kuat
- koneksi terenkripsi
- penyimpanan terbatas
Layanan lain mungkin menggunakan:
- kotak masuk yang dapat diakses publik
- alamat yang mudah ditebak
- tanpa otentikasi
- kontrol privasi yang lemah
Sebelum menggunakan penyedia email sementara, pastikan apakah kotak masuk tersebut benar-benar privat.
Risiko Kotak Masuk Publik
Beberapa penyedia email sekali pakai mengizinkan siapa pun yang mengetahui nama kotak masuk untuk melihat pesan-pesan di dalamnya.
Misalnya, jika alamatnya adalah:
[email protected]
orang lain mungkin dapat membuka kotak masuk tersebut secara manual.
Hal ini menimbulkan risiko kerahasiaan yang serius.
Jangan pernah menggunakan kotak masuk sementara yang terbuka untuk umum guna menerima:
- kata sandi
- kunci API
- informasi keuangan
- dokumen pribadi
- token otentikasi yang sensitif
- data identitas pribadi
Risiko Kedaluwarsa Kotak Masuk
Alamat email sementara dapat menghilang.
Itulah tujuannya.
Namun, kedaluwarsa menimbulkan masalah besar dalam pemulihan akun.
Misalkan Anda membuat akun menggunakan alamat sekali pakai.
Enam bulan kemudian, Anda lupa kata sandinya.
Layanan tersebut mengirimkan email pemulihan ke:
[email protected]
Jika kotak masuk tersebut sudah tidak ada lagi, Anda mungkin akan kehilangan akun tersebut selamanya.
Oleh karena itu, email sementara tidak boleh digunakan untuk akun yang mungkin perlu Anda pulihkan di kemudian hari.
Kapan Anda Harus Menggunakan Email Sementara
Email sementara cocok digunakan ketika interaksinya berisiko rendah dan bersifat jangka pendek.
Contoh penggunaan yang tepat antara lain:
- mengunduh dokumen gratis
- mencoba demo perangkat lunak
- bergabung dengan forum sementara
- menerima email verifikasi satu kali
- mengakses konten yang dibatasi
- menguji aplikasi
- menguji email transaksional
- memisahkan pendaftaran promosi
Pertanyaan yang berguna adalah:
Apakah kehilangan akses ke alamat email ini akan menimbulkan masalah serius?
Jika jawabannya tidak, email sementara mungkin cocok.
Kapan Anda Tidak Harus Menggunakan Email Sementara
Hindari menggunakan alamat sekali pakai untuk akun-akun penting.
Contohnya antara lain:
- perbankan online
- platform investasi
- bursa mata uang kripto
- pengelola kata sandi
- layanan pemerintah
- portal layanan kesehatan
- aplikasi penting bagi bisnis
- pendaftar domain
- penyedia hosting web
- penyimpanan cloud
- akun media sosial penting
Sistem-sistem ini sangat bergantung pada email untuk:
- pengaturan ulang kata sandi
- peringatan keamanan
- verifikasi login
- pemulihan akun
Gunakanlah alamat email permanen dan terlindungi sebagai gantinya.
Email Sementara untuk Pengembang dan Tim QA
Email sementara sangat berguna dalam pengembangan perangkat lunak.
Aplikasi sering kali menyertakan alur kerja berbasis email seperti:
- pendaftaran
- verifikasi
- orientasi pengguna baru
- pengaturan ulang kata sandi
- peringatan akun
- pemberitahuan
Seorang insinyur QA mungkin memerlukan beberapa identitas:
Pengguna Uji 1 → pendaftaran
Pengguna Uji 2 → pengaturan ulang kata sandi
Pengguna Uji 3 → verifikasi
Pengguna Uji 4 → orientasi
Pengguna Uji 5 → pengujian pemberitahuan
Membuat kotak masuk permanen untuk setiap kasus uji tidak efisien.
Email sementara dapat mempercepat alur kerja ini secara signifikan.
API Email Sementara
Beberapa penyedia layanan menyediakan email sementara melalui API.
Hal ini memungkinkan pengembang untuk mengotomatiskan alur kerja seperti:
Buat kotak masuk sekali pakai
 ↓
Daftarkan akun uji
 ↓
Periksa kotak masuk
 ↓
Ekstrak kode verifikasi
 ↓
Selesaikan pengujian otomatis
Hal ini dapat berguna untuk:
- pengujian kualitas (QA) otomatis
- pengujian integrasi
- lingkungan staging
- jalur CI/CD
- validasi email transaksional
Tim keamanan harus memastikan bahwa rahasia produksi atau informasi sensitif pelanggan tidak pernah masuk ke kotak masuk pengujian sekali pakai.
Email Sementara vs Alias Email
Alias email sering disalahartikan sebagai email sementara.
Keduanya memecahkan masalah yang berbeda.
Email Sementara
Paling cocok untuk interaksi jangka pendek.
[email protected]
 ↓
Kotak masuk sekali pakai
 ↓
Kedaluwarsa
Alias Email
Paling cocok untuk privasi jangka panjang.
[email protected]
 ↓
Layanan penerusan
 ↓
[email protected]
Alias memungkinkan Anda menyembunyikan alamat asli Anda sambil tetap mempertahankan akses jangka panjang.
Untuk layanan yang mungkin Anda perlukan di kemudian hari, alias biasanya merupakan pilihan yang lebih baik daripada email sekali pakai.
Email Sementara vs Akun Email Sekunder
Strategi lain adalah memiliki alamat email permanen sekunder.
Misalnya:
Email utama
    → perbankan
    → bisnis
    → akun penting

Email sekunder
    → belanja
    → buletin
    → komunitas

Email sementara
    → unduhan satu kali
    → pengujian
    → situs web yang kurang terpercaya
Struktur tiga lapis ini memberikan pemisahan yang sangat baik.
Email Sementara dan Phishing
Email sementara dapat mengurangi risiko Anda terpapar beberapa kampanye phishing.
Jika pemasar, situs web yang diretas, atau broker data tidak pernah menerima alamat email asli Anda, penyerang mungkin memiliki lebih sedikit peluang untuk menargetkan kotak masuk utama Anda.
Namun, email sementara tidak menghentikan phishing.
Penyerang masih dapat mengirim email berbahaya ke kotak masuk sementara itu sendiri.
Pengguna tetap harus memverifikasi:
- identitas pengirim
- URL tujuan
- lampiran
- halaman login
- permintaan verifikasi
Email sementara mengurangi risiko terpapar.
Hal ini tidak menghilangkan kebutuhan akan kesadaran keamanan.
Email Sementara dan Malware
Email sementara tidak secara otomatis memindai atau menetralkan file berbahaya.
Sebuah pesan masih bisa berisi:
- lampiran berbahaya
- tautan phishing
- halaman login palsu
- unduhan malware
Jangan pernah menganggap sebuah email aman hanya karena dikirim ke kotak masuk sekali pakai.
Aturan yang sama tetap berlaku:
- hindari lampiran yang tidak dikenal
- verifikasi URL sebelum mengklik
- jangan jalankan file yang mencurigakan
- jangan pernah memasukkan kata sandi di halaman yang tidak terpercaya
Praktik Terbaik untuk Menggunakan Email Sementara dengan Aman
1. Gunakan Hanya untuk Aktivitas Berisiko Rendah
Email sekali pakai sangat ideal untuk akun jangka pendek dan interaksi satu kali.
Jangan gunakan untuk hal-hal yang memerlukan kepemilikan akun jangka panjang.
2. Jangan Pernah Menyimpan Informasi Sensitif
Hindari mengirim atau menerima:
- kredensial
- dokumen pribadi
- data keuangan
- kode pemulihan
- kunci API
3. Anggap Kotak Masuk Bisa Hilang
Simpan segera informasi non-sensitif yang Anda butuhkan.
4. Jangan Pernah Menggunakan Kembali Kata Sandi Penting
Jika Anda membuat akun sekali pakai, jangan pernah menggunakan kembali kata sandi dari:
- perbankan
- pekerjaan
- layanan cloud
- email utama
Penggunaan kembali kata sandi menimbulkan risiko yang tidak perlu.
5. Periksa Apakah Kotak Masuk Tersebut Terbuka untuk Umum
Pahami bagaimana penyedia email sementara Anda melindungi akses.
6. Gunakan HTTPS
Selalu akses layanan email sementara melalui HTTPS.
Hal ini melindungi lalu lintas antara browser Anda dan penyedia dari penyadapan jaringan pasif.
7. Berhati-hatilah dengan Tautan Verifikasi
Email verifikasi tetap bisa berbahaya.
Periksa domain tujuan sebelum mengklik.
8. Pisahkan Akun Penting dan Akun Sekali Pakai
Model yang berguna adalah:
KEPERCAYAAN TINGGI
Email utama
 ↓
Perbankan / bisnis / pemulihan

KEPERCAYAAN SEDANG
Email sekunder atau alias
 ↓
Belanja / langganan

KEPERCAYAAN RENDAH
Email sementara
 ↓
Uji coba / unduhan / pengujian
Hal ini menciptakan batasan identitas yang jelas.
Cara Memilih Penyedia Email Sementara
Tidak semua layanan email sementara sama.
Perhatikan beberapa karakteristik berikut.
Dukungan HTTPS
Situs web harus menggunakan HTTPS.
Kebijakan Penyimpanan yang Jelas
Anda harus memahami:
- berapa lama kotak masuk tetap ada
- berapa lama pesan disimpan
- apakah data yang dihapus tetap disimpan
Desain Kotak Masuk yang Pribadi
Hindari layanan yang kotak masuknya mudah ditebak atau dapat dicari secara publik.
Pengumpulan Data Minimal
Penyedia yang berfokus pada privasi harus menghindari pengumpulan informasi pribadi yang tidak perlu.
Beberapa Domain
Beberapa domain email dapat meningkatkan keandalan ketika situs web memblokir domain sekali pakai yang umum diketahui.
Pengiriman Email yang Cepat
Pesan verifikasi harus muncul dengan cepat.
Kontrol Kotak Masuk yang Sederhana
Fitur-fitur yang berguna meliputi:
- segarkan
- salin alamat
- hapus kotak masuk
- ubah alamat
- kedaluwarsa otomatis
Mengapa Beberapa Situs Web Memblokir Email Sementara
Email sekali pakai berguna untuk privasi, tetapi terkadang juga disalahgunakan.
Situs web mungkin memblokir domain sekali pakai untuk mengurangi:
- pendaftaran palsu
- bot otomatis
- penyalahgunaan uji coba gratis
- spam
- akun penipuan
- penyalahgunaan rujukan
Beberapa organisasi memiliki basis data besar berisi domain email sekali pakai yang sudah dikenal.
Saat pendaftaran, sebuah situs web mungkin memeriksa domain yang dikirimkan.
Secara konseptual:
Pengguna mengirimkan email
 ↓
Ekstrak domain
 ↓
Periksa basis data domain sekali pakai
 ↓
Izinkan atau tolak pendaftaran
Memblokir email sekali pakai merupakan keputusan bisnis dan keamanan yang diambil oleh operator situs web.
Apakah Email Sementara Dapat Dilacak?
Email sementara tidak membuat aktivitas menjadi tidak dapat dilacak.
Tergantung pada penyedia dan situs web, log mungkin masih berisi:
- Alamat IP
- cap waktu
- data browser
- log permintaan server
- pengenal sesi
Email sementara hanya mengubah identitas email yang digunakan.
Email ini tidak boleh dianggap sebagai alat untuk menyembunyikan aktivitas ilegal.
Apakah Email Sementara Melindungi dari Pialang Data?
Email sementara dapat mengurangi jumlah informasi berguna yang tersedia bagi pedagang data.
Jika email utama Anda tidak pernah dimasukkan ke situs web, layanan tersebut tidak dapat secara langsung menambahkan alamat tersebut ke profil penggunanya.
Namun, pengenal lain mungkin masih dikumpulkan.
Misalnya:
- nomor telepon
- alamat IP
- cookie
- sidik jari browser
- informasi pembayaran
Email sementara mengurangi satu titik data.
Privasi membutuhkan lapisan perlindungan yang berlapis-lapis.
Strategi Privasi Email yang Praktis
Bagi sebagian besar pengguna, pendekatan terbaik bukanlah menggunakan email sementara di mana-mana.
Sebaliknya, buatlah tingkat kepercayaan yang berbeda-beda.
Tingkat 1 — Email Utama
Digunakan untuk:
- perbankan
- pemulihan kata sandi
- pekerjaan
- akun cloud penting
Tingkat 2 — Email Sekunder atau Alias
Digunakan untuk:
- berbelanja
- buletin
- keanggotaan
- layanan online jangka panjang
Tingkat 3 — Email Sementara
Digunakan untuk:
- uji coba
- unduhan
- pengujian
- verifikasi satu kali
- situs web dengan tingkat kepercayaan rendah
Model ini memberikan pemisahan yang ketat tanpa mengorbankan kemudahan penggunaan.
Pertanyaan yang Sering Diajukan
Apa itu email sementara?
Email sementara adalah alamat email sekali pakai yang dibuat untuk penggunaan jangka pendek. Alamat ini memungkinkan pengguna menerima pesan tanpa mengekspos alamat email utama mereka.
Apakah email sementara gratis?
Banyak layanan email sementara yang gratis. Beberapa penyedia mengenakan biaya untuk fitur tambahan seperti domain pribadi, masa penyimpanan yang lebih lama, atau akses API.
Apakah email sementara aman?
Email sementara bisa aman untuk aktivitas berisiko rendah, tetapi tingkat keamanannya bervariasi antar penyedia. Hindari menggunakan kotak masuk sementara untuk informasi sensitif.
Apakah saya bisa menerima kode verifikasi?
Biasanya ya, meskipun beberapa situs web memblokir domain email sekali pakai yang sudah dikenal.
Apakah email sementara menyembunyikan alamat IP saya?
Tidak. Email sementara menyembunyikan alamat email utama Anda, bukan identitas jaringan Anda.
Bisakah saya memulihkan kotak masuk yang sudah kedaluwarsa?
Biasanya tidak.
Apakah saya sebaiknya menggunakan email sementara untuk urusan perbankan?
Tidak. Gunakan akun email permanen dan aman untuk layanan keuangan.
Apakah pengembang dapat menggunakan email sementara?
Ya. Hal ini sangat berguna untuk pengujian aplikasi, QA, pengujian email transaksional, dan alur kerja pendaftaran otomatis.
Apakah email sementara sama dengan alias?
Tidak. Kotak masuk sementara akan kedaluwarsa. Alias email biasanya meneruskan email ke kotak masuk permanen dan dapat tetap aktif dalam jangka panjang.
Apakah email sementara dapat menghentikan spam?
Email sementara dapat sangat mengurangi jumlah spam yang masuk ke kotak masuk utama Anda dengan mengisolasi pendaftaran yang tidak penting dan promosi.
Kesimpulan
Email sementara adalah alat privasi yang sederhana namun ampuh jika digunakan dengan benar.
Nilai terbesarnya terletak pada pengurangan paparan data yang tidak perlu.
Alih-alih menggunakan satu alamat email permanen di ratusan situs web, email sekali pakai memungkinkan Anda memisahkan interaksi jangka pendek.
Jika digunakan dengan benar, email sementara dapat membantu:
- mengurangi spam
- melindungi kotak masuk utama Anda
- meminimalkan penggunaan ulang identitas
- membatasi paparan terhadap kebocoran data
- memisahkan identitas daring
- meningkatkan pengujian aplikasi
- mengurangi jejak digital jangka panjang Anda
Namun, email sementara memiliki batasan.
Email ini tidak boleh digunakan untuk akun sensitif, pemulihan akun jangka panjang, layanan keuangan, penyimpanan cloud, atau apa pun yang tidak boleh Anda hilangkan.
Model keamanan terbaik bukanlah mengganti email utama Anda.
Melainkan membangun lapisan-lapisan:
Email utama
 ↓
Layanan tepercaya dan kritis

Alias / email sekunder
 ↓
Layanan jangka panjang namun berisiko rendah

Email sementara
 ↓
Interaksi sekali pakai dan dengan tingkat kepercayaan rendah
Pendekatan tersebut menggabungkan privasi, kenyamanan, dan prinsip-prinsip keamanan siber yang praktis.
Email sementara bekerja paling baik jika Anda memperlakukannya persis seperti namanya:
sementara.