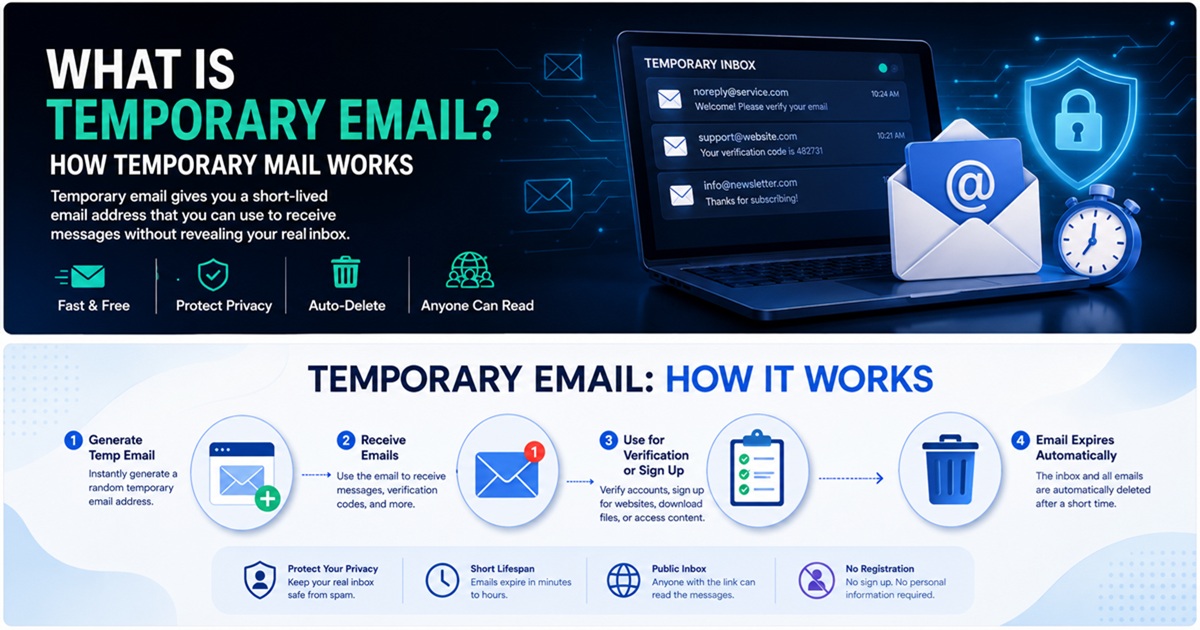
Тимчасова електронна пошта стала одним із найпростіших засобів для зменшення кількості спаму, обмеження надмірного розкриття даних та відокремлення онлайн-активності з низьким рівнем довіри від вашої основної поштової скриньки.
На перший погляд, концепція є простою: створити короткострокову адресу електронної пошти, використати її для отримання повідомлення та видалити, коли вона більше не потрібна.

Однак з точки зору кібербезпеки тимчасова електронна пошта є цікавішою, ніж здається на перший погляд.
Тимчасова поштова скринька може сприяти дотриманню кількох важливих принципів безпеки:
- мінімізація даних
- розділення ідентичностей
- зменшення площі атаки
- ізоляція спаму
- зменшення повторного використання ідентифікаторів
Водночас одноразова електронна пошта має суттєві обмеження. Їх не слід розглядати як безпечну заміну постійної поштової скриньки, і їх ніколи не слід використовувати для облікових записів, де важливі довгострокове володіння, відновлення або конфіденційність.
У цьому посібнику пояснюється, як працює тимчасова електронна пошта, що вона захищає, чого не захищає та як нею безпечно користуватися.
Що таке тимчасова електронна пошта?
Тимчасова електронна адреса — це адреса, призначена для короткострокового використання.
Залежно від провайдера, вона може залишатися активною протягом:
- кількох хвилин
- кількох годин
- кількох днів
- доти, доки користувач не видалить її вручну
Тимчасову електронну пошту також часто називають:
- тимчасова пошта
- одноразова електронна пошта
- одноразова електронна адреса
- «одноразова» електронна пошта
- «викидна» електронна пошта
- тимчасова поштова скринька
Головна мета полягає в тому, щоб користувачі могли отримувати електронні листи, не розкриваючи свою постійну особисту адресу.
Наприклад, замість того, щоб вводити:
[email protected]
на малозначущому веб-сайті, ви можете використати:
[email protected]
Веб-сайт надсилає повідомлення для верифікації або підтвердження на цю тимчасову поштову скриньку.
Після завершення взаємодії тимчасову адресу можна видалити.
Як працює тимчасова електронна пошта
Тимчасова електронна пошта використовує ту саму базову інтернет-інфраструктуру, що й звичайна електронна пошта.
Різниця полягає насамперед у терміні дії облікового запису, аутентифікації, зберіганні даних та тому, як папка «Вхідні» відображається для користувача.
Спрощений алгоритм роботи виглядає так:
Сервіс тимчасової електронної пошти
 ↓
Генерує адресу
 ↓
Користувач вводить адресу на веб-сайті
 ↓
Веб-сайт надсилає електронний лист
 ↓
Пошук MX-запису в DNS
 ↓
Доставка через SMTP
 ↓
Сервер тимчасової пошти
 ↓
Тимчасова поштова скринька
 ↓
Термін дії повідомлення закінчується або воно видаляється
У цьому процесі задіяно кілька технологій.
DNS та MX-записи
Коли відправник намагається доставити електронний лист, він повинен визначити, який поштовий сервер відповідає за домен одержувача.
Це здійснюється за допомогою DNS.
Зокрема, сервер-відправник запитує MX-записи домену.
MX означає Mail Exchange.
Запис MX визначає, які поштові сервери можуть приймати повідомлення для домену.
У випадку тимчасової поштової служби провайдер налаштовує записи MX для своїх одноразових доменів так, щоб вхідні електронні листи доставлялися на його власну інфраструктуру.
Концептуально:
[email protected]
 ↓
Пошук у DNS
 ↓
Запис MX
 ↓
mail.temp-domain.example
Після визначення сервера призначення відправник намагається доставити повідомлення.
SMTP та доставка повідомлень
SMTP розшифровується як Simple Mail Transfer Protocol.
Це стандартний протокол, що використовується для передачі електронної пошти між поштовими серверами.
Типовий алгоритм верифікації може виглядати так:
Веб-сайт
   ↓
Бек-енд додатка
   ↓
Провайдер вихідної електронної пошти
   ↓
SMTP
   ↓
Сервер тимчасової пошти
   ↓
Тимчасова поштова скринька
Потім система тимчасової пошти пов’язує повідомлення з створеною поштовою скринькою та робить його доступним через веб-інтерфейс або API.
Чим тимчасова електронна пошта відрізняється від звичайного поштового облікового запису
Традиційний поштовий обліковий запис створений для довготривалого використання.
Тимчасова поштова скринька створена для одноразового використання.
| Характеристика | Тимчасова електронна пошта | Традиційна електронна пошта |
|---|---|---|
| Довгострокове володіння | Зазвичай ні | Так |
| Реєстрація облікового запису | Часто не потрібна | Зазвичай потрібна |
| Захист паролем | Не завжди | Зазвичай так |
| Можливості відновлення | Обмежені або відсутні | Зазвичай доступні |
| Довгострокове зберігання | Ні | Так |
| Найкраще підходить для важливих облікових записів | Ні | Так |
| Найкраще підходить для одноразової реєстрації | Так | Можливо |
| Ізоляція спаму | Відмінно | Потрібна фільтрація |
Тимчасову електронну пошту слід розглядати як спеціалізований інструмент захисту приватності, а не як заміну Gmail, Outlook, Proton Mail чи іншої постійної поштової скриньки.
Чому люди використовують тимчасову електронну пошту
Головна причина проста:
Користувачі не хочуть розкривати свою постійну адресу електронної пошти кожному веб-сайту, який вони відвідують.
Кожного разу, коли основну адресу електронної пошти вводять у сервіс, її копія може зберігатися десь ще.
Ця адреса потенційно може потрапити до:
- бази даних клієнтів
- CRM-платформи
- системи розсилки новин
- інструменти автоматизації маркетингу
- аналітичні платформи
- рекламні системи
- резервні копії
- сторонні інтеграції
Чим більше систем містять вашу адресу, тим більшою стає ваша цифрова вразливість.
Тимчасова електронна адреса обмежує цю вразливість.
1. Зменшення кількості спаму
Одним із найпоширеніших способів використання тимчасової електронної адреси є запобігання спаму.
Веб-сайти часто запитують адресу електронної пошти, перш ніж надати доступ до:
- завантажень
- купонів
- безкоштовних пробних версій
- звітів
- закритого контенту
- форуми
- інформаційні розсилки
- демонстрації продуктів
Як тільки ваша постійна адреса потрапляє до маркетингової системи, повідомлення можуть надходити місяцями.
Одноразова адреса ізолює цю взаємодію.
Замість того, щоб потім намагатися очищати поштову скриньку від небажаних листів, ви з самого початку уникаєте розкриття своєї основної поштової скриньки.
2. Захист вашої основної адреси електронної пошти
Ваша основна адреса електронної пошти є цінним ідентифікатором.
Вона часто пов’язана з:
- фінансовими рахунками
- хмарними сховищами
- відновленням паролів
- соціальними мережами
- онлайн-покупками
- робочими платформами
- приватними документами
Зловмисники можуть використовувати відому адресу електронної пошти як відправну точку для:
- фішингу
- атаки «credential stuffing»
- переліку облікових записів
- зловживання функцією відновлення пароля
- соціальної інженерії
Використання тимчасової адреси для взаємодій з низьким рівнем довіри зменшує масштаби поширення вашої основної електронної адреси.
Це простий спосіб зменшення площі атаки.
3. Обмеження ризику витоку даних під час зломів
Навіть легітимні компанії можуть стати жертвами зломів.
Коли база даних додатка потрапляє під загрозу, витік інформації може включати:
Адреси електронної пошти
Імена користувачів
Хеші паролів
IP-адреси
Номери телефонів
Метадані облікового запису
Якщо ви використовували одноразову адресу електронної пошти для цього облікового запису, ідентифікатор, що потрапив у відкритий доступ, може вже бути неактивним.
Ваша основна адреса залишається захищеною від витоку.
Це не робить витік безпечним, але може зменшити довгострокову корисність викрадених даних.
4. Зменшення повторного використання ідентифікаторів
Постійна електронна адреса може використовуватися для встановлення взаємозв’язку між діями на різних веб-сайтах.
Наприклад:
Веб-сайт А ─┐
Веб-сайт Б ─┼── [email protected]
Веб-сайт В ─┤
Веб-сайт Г ─┘
Якщо одна й та сама адреса електронної пошти з’являється на багатьох платформах, вона стає стабільним ідентифікатором.
Одноразові адреси ускладнюють таку кореляцію лише на основі електронної пошти.
Це особливо корисно для користувачів, які дбають про конфіденційність і хочуть відокремити малозначущу онлайн-активність від важливих цифрових ідентичностей.
5. Отримання одноразових повідомлень для підтвердження
Тимчасова електронна пошта особливо корисна, коли веб-сайту потрібно лише підтвердити, що поштова скринька може приймати листи.
Типовий алгоритм дій такий:
Створити тимчасову електронну адресу
 ↓
Ввести її під час реєстрації
 ↓
Отримати повідомлення для підтвердження
 ↓
Відкрити посилання або скопіювати код
 ↓
Завершити реєстрацію
Для короткочасної взаємодії створення або розкриття постійного облікового запису електронної пошти може бути зайвим.
Однак деякі веб-сайти навмисно блокують домени одноразової електронної пошти.
Вони можуть робити це, щоб зменшити:
- створення фейкових облікових записів
- зловживання безкоштовними пробними версіями
- спам
- автоматизовану реєстрацію
- шахрайство
Користувачі завжди повинні дотримуватися правил веб-сайту, на який вони заходять.
Тимчасова електронна пошта та конфіденційність в Інтернеті
Тимчасова електронна пошта підвищує рівень конфіденційності, приховуючи один важливий ідентифікатор: вашу постійну адресу електронної пошти.
Але важливо розуміти, що це означає з технічної точки зору.
Тимчасова електронна пошта може приховати:
- адресу вашої основної поштової скриньки
- один постійний ідентифікатор особи
- майбутні маркетингові повідомлення на вашу основну поштову скриньку
Вона не приховує автоматично:
- вашу IP-адресу
- файли cookie браузера
- характеристики пристрою
- відбиток браузера
- агент користувача
- час запиту
- поведінку облікового запису
Отже, тимчасова електронна адреса є інструментом захисту конфіденційності, а не системою повної анонімності.
Чи робить тимчасова електронна адреса вас анонімним?
Ні.
Це одне з найпоширеніших помилкових уявлень.
Веб-сайт все одно може відстежувати ваше мережеве з’єднання.
Наприклад:
IP-адреса
+
Відбиток браузера
+
Файли cookie
+
Інформація про пристрій
+
Тимчасова електронна пошта
Навіть якщо веб-сайт не знає вашу постійну поштову скриньку, ці інші сигнали все одно можуть ідентифікувати або пов’язати вашу активність.
Справжня анонімність передбачає набагато ширшу модель загроз.
Тимчасова електронна адреса лише усуває один постійний ідентифікатор із взаємодії.
Тимчасова електронна адреса та мінімізація даних
Мінімізація даних — це основний принцип конфіденційності.
Ідея проста:
Надавайте лише ту інформацію, яка необхідна для конкретної мети.
Якщо веб-сайту потрібно лише надіслати одне повідомлення для підтвердження, постійний ідентифікатор не завжди є необхідним.
Використання одноразової адреси зменшує обсяг інформації з тривалим терміном зберігання, яку ви надаєте.
Замість:
Постійна електронна адреса
 ↓
Зберігається безстроково
 ↓
Маркетингові системи
 ↓
Сторонні системи
 ↓
Потенційний майбутній витік даних
ви можете мати:
Тимчасова електронна пошта
 ↓
Короткострокова взаємодія
 ↓
Адреса втрачає чинність
Друга модель зменшує тривалість зберігання даних.
Чи безпечна тимчасова електронна пошта?
Тимчасова електронна пошта може бути безпечною для дій з низьким рівнем ризику.
Однак безпека значною мірою залежить від провайдера.
Не всі системи тимчасової електронної пошти використовують однакову модель безпеки.
Деякі сервіси можуть надавати:
- приватні поштові скриньки на основі сеансів
- надійні рандомізовані адреси
- зашифровані з’єднання
- обмежений термін зберігання
Інші можуть використовувати:
- загальнодоступні поштові скриньки
- передбачувані адреси
- відсутність аутентифікації
- слабкі засоби контролю конфіденційності
Перш ніж користуватися послугами провайдера тимчасової електронної пошти, з’ясуйте, чи є поштова скринька справді приватною.
Ризик, пов’язаний із загальнодоступними поштовими скриньками
Деякі провайдери одноразової пошти дозволяють будь-кому, хто знає назву поштової скриньки, переглядати повідомлення.
Наприклад, якщо адреса має вигляд:
[email protected]
інша особа може вручну відкрити цю поштову скриньку.
Це створює серйозний ризик для конфіденційності.
Ніколи не використовуйте загальнодоступну тимчасову поштову скриньку для отримання:
- паролів
- ключів API
- фінансової інформації
- приватних документів
- конфіденційних токенів автентифікації
- персональних даних, що ідентифікують особу
Ризик закінчення терміну дії поштової скриньки
Тимчасові адреси електронної пошти можуть зникнути.
У цьому й полягає їхнє призначення.
Однак закінчення терміну дії створює серйозну проблему з відновленням облікового запису.
Припустимо, ви створили обліковий запис, використовуючи одноразову адресу.
Через шість місяців ви забули пароль.
Сервіс надсилає лист для відновлення на адресу:
[email protected]
Якщо поштова скринька більше не існує, ви можете назавжди втратити цей обліковий запис.
З цієї причини тимчасову електронну адресу ніколи не слід використовувати для облікових записів, які, можливо, доведеться відновлювати пізніше.
Коли слід використовувати тимчасову електронну адресу
Тимчасова електронна адреса підходить для взаємодій з низьким рівнем ризику та короткострокового характеру.
Приклади доцільного використання:
- завантаження безкоштовного документа
- тестування демо-версії програмного забезпечення
- реєстрація на тимчасовому форумі
- отримання одноразового листа для підтвердження
- доступ до закритого контенту
- тестування додатка
- тестування транзакційних листів
- відокремлення реєстрацій для отримання рекламних повідомлень
Корисне запитання:
Чи створить серйозну проблему втрата доступу до цієї адреси електронної пошти?
Якщо відповідь «ні», тимчасовий електронний лист може бути доречним.
Коли не слід використовувати тимчасовий електронний лист
Уникайте одноразових адрес для важливих облікових записів.
Приклади:
- інтернет-банкінг
- інвестиційні платформи
- криптовалютні біржі
- менеджери паролів
- державні сервіси
- портали охорони здоров’я
- додатки, критично важливі для бізнесу
- реєстратори доменів
- провайдери веб-хостингу
- хмарні сховища
- важливі акаунти в соціальних мережах
Ці системи значною мірою покладаються на електронну пошту для:
- скидання паролів
- попереджень про безпеку
- підтвердження входу
- відновлення облікових записів
Замість цього використовуйте постійну, захищену адресу електронної пошти.
Тимчасова електронна пошта для розробників та команд контролю якості
Тимчасова електронна пошта особливо корисна у розробці програмного забезпечення.
Додатки часто містять робочі процеси, пов’язані з електронною поштою, такі як:
- реєстрація
- верифікація
- адаптація нових користувачів
- скидання паролів
- сповіщення про облікові записи
- повідомлення
Інженеру з контролю якості може знадобитися кілька облікових записів:
Тестовий користувач 1 → реєстрація
Тестовий користувач 2 → відновлення пароля
Тестовий користувач 3 → підтвердження
Тестовий користувач 4 → адаптація
Тестовий користувач 5 → тестування сповіщень
Створення постійних поштових скриньок для кожного тестового випадку є неефективним.
Тимчасова електронна пошта може значно пришвидшити ці робочі процеси.
API для тимчасової електронної пошти
Деякі провайдери надають доступ до тимчасової електронної пошти через API.
Це дозволяє розробникам автоматизувати такі робочі процеси, як:
Створити одноразову поштову скриньку
 ↓
Зареєструвати тестовий обліковий запис
 ↓
Отримати дані зі скриньки
 ↓
Витягнути код підтвердження
 ↓
Завершити автоматизоване тестування
Це може бути корисно для:
- автоматизованого контролю якості
- інтеграційного тестування
- тестових середовищ
- конвеєрів CI/CD
- перевірки транзакційних електронних листів
Команди з безпеки повинні гарантувати, що виробничі секрети або конфіденційна інформація про клієнтів ніколи не потраплятимуть до одноразових тестових поштових скриньок.
Тимчасова електронна адреса проти псевдоніма електронної адреси
Псевдоніми електронних адрес часто плутають із тимчасовими електронними адресами.
Вони вирішують різні проблеми.
Тимчасова електронна адреса
Найкраще підходить для короткострокових взаємодій.
[email protected]
 ↓
Одноразова поштова скринька
 ↓
Термін дії закінчується
Псевдонім електронної пошти
Найкраще підходить для довгострокового захисту приватності.
[email protected]
 ↓
Служба переадресації
 ↓
[email protected]
Псевдонім дозволяє приховати вашу справжню адресу, зберігаючи при цьому довгостроковий доступ.
Для сервісів, які можуть знадобитися вам пізніше, псевдонім зазвичай є кращим варіантом, ніж одноразова електронна пошта.
Тимчасова електронна пошта проти додаткового облікового запису електронної пошти
Інша стратегія полягає у використанні додаткової постійної адреси електронної пошти.
Наприклад:
Основна електронна пошта
    → банківські операції
    → бізнес
    → важливі облікові записи

Додаткова електронна пошта
    → покупки
    → розсилки
    → спільноти

Тимчасова електронна пошта
    → одноразові завантаження
    → тестування
    → веб-сайти з низьким рівнем довіри
Ця трирівнева структура забезпечує чудове розділення функцій.
Тимчасова електронна пошта та фішинг
Тимчасова електронна пошта може зменшити вашу вразливість до деяких фішингових кампаній.
Якщо маркетологи, скомпрометовані веб-сайти або брокери даних ніколи не отримають вашу справжню адресу електронної пошти, у зловмисників може бути менше можливостей атакувати вашу основну поштову скриньку.
Однак тимчасова електронна пошта не зупиняє фішинг.
Зловмисники все одно можуть надсилати шкідливі листи безпосередньо на саму тимчасову поштову скриньку.
Користувачі все одно повинні перевіряти:
- особу відправника
- URL-адреси призначення
- вкладення
- сторінки входу
- запити на підтвердження
Тимчасова електронна пошта зменшує ризик.
Але вона не замінює необхідності дотримання правил безпеки.
Тимчасова електронна пошта та шкідливе програмне забезпечення
Тимчасова електронна пошта не сканує та не нейтралізує шкідливі файли автоматично.
Повідомлення все одно може містити:
- шкідливі вкладення
- фішингові посилання
- підроблені сторінки входу
- завантаження шкідливого програмного забезпечення
Ніколи не вважайте, що електронний лист є безпечним лише тому, що він надійшов на одноразову поштову скриньку.
Діють ті самі правила:
- уникайте невідомих вкладень
- перевіряйте URL-адреси перед тим, як натискати на них
- не запускайте підозрілі файли
- ніколи не вводьте паролі на ненадійних сторінках
Рекомендації щодо безпечного використання тимчасової електронної пошти
1. Використовуйте її лише для дій з низьким рівнем ризику
Одноразова електронна пошта ідеально підходить для короткочасних облікових записів та одноразових взаємодій.
Не використовуйте її там, де важливе довгострокове володіння обліковим записом.
2. Ніколи не зберігайте конфіденційну інформацію
Уникайте надсилання або отримання:
- облікових даних
- приватних документів
- фінансових даних
- кодів відновлення
- API-ключів
3. Вважайте, що поштова скринька може зникнути
Негайно зберігайте будь-яку неконфіденційну інформацію, яка вам потрібна.
4. Ніколи не використовуйте важливі паролі повторно
Якщо ви створюєте одноразовий обліковий запис, ніколи не використовуйте повторно паролі з:
- банківських рахунків
- роботи
- хмарних сервісів
- основної електронної пошти
Повторне використання паролів створює зайвий ризик.
5. Перевірте, чи є папка «Вхідні» загальнодоступною
З’ясуйте, як ваш постачальник послуг тимчасової пошти захищає доступ.
6. Використовуйте HTTPS
Завжди підключайтеся до служб тимчасової пошти через HTTPS.
Це захищає трафік між вашим браузером та провайдером від пасивного перехоплення в мережі.
7. Будьте обережні з посиланнями для підтвердження
Листи з посиланнями для підтвердження все одно можуть містити шкідливий код.
Перед тим, як натиснути, перевірте домен призначення.
8. Розділяйте важливі та одноразові облікові записи
Корисна модель виглядає так:
ВИСОКИЙ РІВЕНЬ ДОВІРИ
Основна електронна пошта
 ↓
Банківські операції / бізнес / відновлення

СЕРЕДНІЙ РІВЕНЬ ДОВІРИ
Додаткова електронна пошта або псевдоніми
 ↓
Покупки / підписки

НИЗЬКИЙ РІВЕНЬ ДОВІРИ
Тимчасова електронна пошта
 ↓
Пробні версії / завантаження / тестування
Це створює чіткі межі ідентичності.
Як вибрати постачальника тимчасової електронної пошти
Не всі сервіси тимчасової пошти однакові.
Зверніть увагу на кілька характеристик.
Підтримка HTTPS
Веб-сайт повинен використовувати HTTPS.
Чітка політика зберігання даних
Ви повинні розуміти:
- як довго існують поштові скриньки
- як довго зберігаються повідомлення
- чи зберігаються видалені дані
Приватний дизайн поштової скриньки
Уникайте сервісів, де адреси поштових скриньок легко вгадати або знайти у відкритих пошукових системах.
Мінімальний збір даних
Провайдер, що дбає про конфіденційність, повинен уникати збору непотрібної особистої інформації.
Кілька доменів
Наявність кількох доменів електронної пошти може підвищити надійність у випадках, коли веб-сайти блокують загальновідомі одноразові домени.
Швидка доставка електронної пошти
Повідомлення для підтвердження повинні надходити швидко.
Прості елементи керування поштовою скринькою
До корисних функцій належать:
- оновлення
- копіювання адреси
- видалення вхідних
- зміна адреси
- автоматичне закінчення терміну дії
Чому деякі веб-сайти блокують тимчасові адреси електронної пошти
Одноразова електронна пошта корисна для забезпечення конфіденційності, але іноді нею зловживають.
Веб-сайти можуть блокувати одноразові домени, щоб зменшити:
- фейкові реєстрації
- автоматизовані боти
- зловживання безкоштовними пробними версіями
- спам
- шахрайські облікові записи
- зловживання реферальними програмами
Деякі організації ведуть великі бази даних відомих тимчасових поштових доменів.
Під час реєстрації веб-сайт може перевіряти вказаний домен.
Концептуально:
Користувач вказує адресу електронної пошти
 ↓
Виокремлення домену
 ↓
Перевірка бази даних одноразових доменів
 ↓
Дозвіл або відмова у реєстрації
Блокування одноразової електронної пошти — це бізнес-рішення та рішення з безпеки, яке приймає оператор веб-сайту.
Чи можна відстежити тимчасову електронну пошту?
Тимчасова електронна пошта не робить діяльність неможливою для відстеження.
Залежно від провайдера та веб-сайту, журнали все одно можуть містити:
- IP-адреси
- часові мітки
- дані браузера
- журнали запитів сервера
- ідентифікатори сеансів
Тимчасова електронна пошта лише змінює ідентифікацію електронної пошти, що використовується.
Її ні в якому разі не слід розглядати як засіб приховування незаконної діяльності.
Чи захищає тимчасова електронна адреса від брокери даних?
Вона може зменшити обсяг корисної інформації, доступної брокерам даних.
Якщо ваша основна електронна адреса ніколи не вказується на веб-сайті, цей конкретний сервіс не може безпосередньо додати цю адресу до вашого профілю користувача.
Однак інші ідентифікатори все одно можуть збиратися.
Наприклад:
- номер телефону
- IP-адреса
- файли cookie
- відбиток браузера
- платіжна інформація
Тимчасова електронна пошта зменшує кількість даних на один елемент.
Захист приватності вимагає багатошарового підходу.
Практична стратегія захисту приватності електронної пошти
Для більшості користувачів найкращим підходом є не використовувати тимчасову електронну пошту скрізь.
Натомість слід створити різні рівні довіри.
Рівень 1 — Основна електронна пошта
Використовуйте для:
- банківських операцій
- відновлення пароля
- роботу
- важливі хмарні облікові записи
Рівень 2 — Додаткова електронна пошта або псевдонім
Використовуйте для:
- покупок
- розсилок
- членства
- довгострокових онлайн-сервісів
Рівень 3 — Тимчасова електронна пошта
Використовуйте для:
- пробних версій
- завантажень
- тестування
- одноразової верифікації
- веб-сайтів з низьким рівнем довіри
Ця модель забезпечує чітке розділення без шкоди для зручності використання.
Поширені запитання
Що таке тимчасова електронна пошта?
Тимчасова електронна адреса — це одноразова адреса, створена для короткострокового використання. Вона дозволяє користувачам отримувати повідомлення, не розкриваючи свою основну електронну адресу.
Чи є тимчасова електронна адреса безкоштовною?
Багато сервісів тимчасової пошти є безкоштовними. Деякі провайдери стягують плату за додаткові функції, такі як приватні домени, триваліший термін зберігання або доступ до API.
Чи безпечна тимчасова електронна пошта?
Вона може бути безпечною для дій з низьким рівнем ризику, але рівень безпеки залежить від провайдера. Уникайте використання тимчасових поштових скриньок для конфіденційної інформації.
Чи можу я отримувати коди підтвердження?
Зазвичай так, хоча деякі веб-сайти блокують відомі домени одноразової електронної пошти.
Чи приховує тимчасова електронна пошта мою IP-адресу?
Ні. Тимчасова електронна пошта приховує вашу основну адресу електронної пошти, а не вашу мережеву ідентичність.
Чи можна відновити поштову скриньку, термін дії якої закінчився?
Зазвичай ні.
Чи варто використовувати тимчасову електронну пошту для банківських операцій?
Ні. Для фінансових послуг використовуйте постійний, захищений обліковий запис електронної пошти.
Чи можуть розробники використовувати тимчасову електронну пошту?
Так. Це особливо корисно для тестування додатків, контролю якості, тестування транзакційних листів та автоматизованих процесів реєстрації.
Чи є тимчасова електронна пошта тим самим, що й псевдонім?
Ні. Термін дії тимчасових поштових скриньок закінчується. Псевдоніми електронної пошти зазвичай переадресовують листи на постійну поштову скриньку і можуть залишатися активними протягом тривалого часу.
Чи може тимчасова електронна пошта зупинити спам?
Вона може значно зменшити кількість спаму, що надходить на вашу основну поштову скриньку, ізолюючи малозначущі та рекламні реєстрації.
Підсумки
Тимчасова електронна адреса — це простий, але потужний інструмент захисту приватності, якщо його використовувати правильно.
Її найбільша цінність полягає у зменшенні непотрібного розкриття даних.
Замість того, щоб використовувати одну постійну електронну адресу на сотнях веб-сайтів, одноразова електронна адреса дозволяє ізолювати короткострокові взаємодії.
При правильному використанні тимчасова електронна пошта може допомогти:
- зменшити кількість спаму
- захистити вашу основну поштову скриньку
- мінімізувати повторне використання ідентифікаторів
- обмежити ризик витоку даних
- розділити ваші онлайн-ідентичності
- покращити тестування додатків
- зменшити ваш довгостроковий цифровий слід
Однак тимчасова електронна пошта має свої обмеження.
Їх не слід використовувати для важливих облікових записів, довгострокового відновлення облікових записів, фінансових послуг, хмарних сховищ або будь-чого, що ви не можете собі дозволити втратити.
Найкраща модель безпеки — це не замінювати свою основну електронну пошту.
А створювати кілька рівнів захисту:
Основна електронна пошта
        ↓
Надійні та критично важливі сервіси

Псевдоніми / додаткова електронна пошта
 ↓
Довгострокові сервіси з низьким рівнем ризику

Тимчасова електронна пошта
 ↓
Одноразові взаємодії та взаємодії з низьким рівнем довіри
Такий підхід поєднує конфіденційність, зручність та практичні принципи кібербезпеки.
Тимчасова електронна пошта працює найкраще, коли ви ставитеся до неї саме так, як це передбачає її назва:
тимчасова.