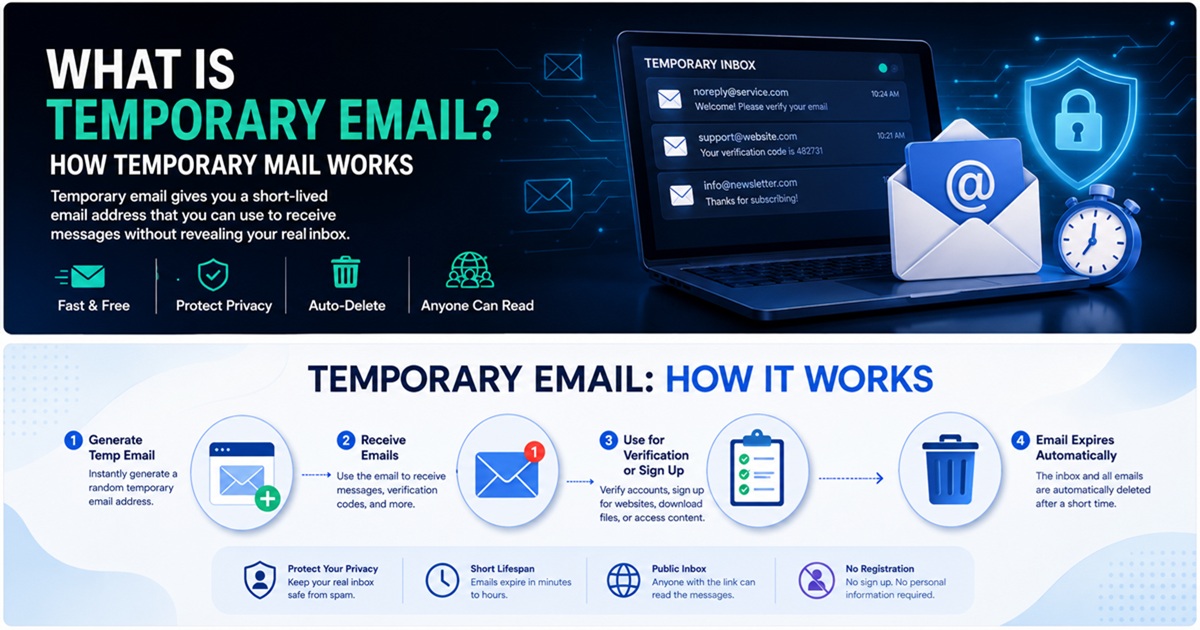
一時的なメールアドレスは、スパムを減らし、不必要なデータの漏洩を防ぎ、信頼性の低いオンライン活動をメインの受信箱から切り離すための、最もシンプルなツールの一つとなっています。
一見すると、その仕組みは単純明快です。有効期限の短いメールアドレスを生成し、それを使ってメッセージを受信し、不要になったら破棄するだけです。

しかし、サイバーセキュリティの観点から見ると、一時的なメールアドレスは見た目以上に興味深いものです。
一時的な受信箱は、いくつかの重要なセキュリティ原則を支えることができます:
- データ最小化
- アイデンティティの区画化
- 攻撃対象領域の縮小
- スパムの隔離
- 識別子の再利用の低減
一方で、使い捨てメールアドレスには重要な制限もあります。恒久的なメールボックスの安全な代替手段として扱うべきではなく、長期的な所有権、復旧、または機密性が重要なアカウントには決して使用すべきではありません。
このガイドでは、一時的なメールの仕組み、保護できるもの、保護できないもの、そして安全な利用方法について解説します。
一時的なメールとは?
一時的なメールアドレスとは、短期間の使用を目的として設計されたメールアドレスのことです。
プロバイダによっては、以下の期間有効になります:
- 数分間
- 数時間
- 数日間
- ユーザーが手動で削除するまで
一時的なメールアドレスは、一般的に次のように呼ばれることもあります:
- テンポメール
- 使い捨てメール
- 使い捨てメールアドレス
- バーナーメール
- スローアウェイメール
- 一時的な受信箱
その主な目的は、ユーザーが常設の個人メールアドレスを公開することなくメールを受信できるようにすることです。
例えば、次のように入力する代わりに:
[email protected]
という代わりに、重要度の低いウェブサイトでは次のように入力することもできます:
[email protected]
ウェブサイトは、その認証や確認メッセージを一時的な受信箱に送信します。
やり取りが完了したら、その一時的なアドレスは破棄できます。
一時メールの仕組み
一時的なメールアドレスは、通常のメールと同じ中核となるインターネットインフラを利用しています。
主な違いは、アカウントの有効期間、認証、保存期間、およびユーザーへの受信トレイの表示方法にあります。
簡略化したワークフローは次のようになります:
一時的なメールサービス
 ↓
アドレスを生成
 ↓
ユーザーがウェブサイトにアドレスを入力
 ↓
ウェブサイトがメールを送信
 ↓
DNS MXルックアップ
 ↓
SMTP配信
 ↓
一時メールサーバー
 ↓
一時受信箱
        ↓
メッセージの有効期限が切れるか、削除される
これにはいくつかの技術が関わっています。
DNSとMXレコード
送信者がメールを配信しようとするとき、受信者のドメインを担当するメールサーバーを特定する必要があります。
これを行うためにDNSが使用されます。
具体的には、送信サーバーはドメインのMXレコードを照会します。
MXはMail Exchangeの略です。
MXレコードは、そのドメイン宛てのメッセージを受信できるメールサーバーを特定します。
一時的なメールサービスの場合、プロバイダーは使い捨てドメインのMXレコードを設定し、受信メールが自社のインフラに配信されるようにします。
概念的には次のようになります:
[email protected]
 ↓
DNS 検索
 ↓
MX レコード
 ↓
mail.temp-domain.example
宛先サーバーが特定されると、送信者はメッセージの配信を試みます。
SMTP とメッセージの配信
SMTP は Simple Mail Transfer Protocol の略です。
これは、メールサーバー間で電子メールを転送するために使用される標準プロトコルです。
一般的な検証フローは、次のようなものになります:
ウェブサイト
   ↓
アプリケーションのバックエンド
   ↓
送信メールプロバイダ
   ↓
SMTP
   ↓
一時メールサーバー
   ↓
一時受信箱
その後、一時メールシステムはメッセージを生成された受信箱に関連付け、WebインターフェースやAPIを通じて利用可能にします。
一時メールアドレスと通常のメールアカウントの違い
従来のメールアカウントは、永続性を前提に構築されています。
一方、一時的な受信箱は使い捨てを前提に設計されています。
| 機能 | 一時的なメール | 従来のメール |
|---|---|---|
| 長期的な所有権 | 通常なし | あり |
| アカウント登録 | 多くの場合不要 | 通常必要 |
| パスワード保護 | 常にではない | 通常あり |
| 復旧オプション | 限定的または利用不可 | 通常利用可能 |
| 長期保存 | なし | あり |
| 重要なアカウントに最適 | いいえ | はい |
| 1回限りの登録に最適 | はい | 可能 |
| スパム隔離 | 優れている | フィルタリングが必要 |
一時的なメールアドレスは、Gmail、Outlook、Proton Mail、その他の常設メールボックスの代替としてではなく、プライバシー保護のための特殊なツールとして捉えるべきです。
一時的なメールアドレスが利用される理由
主な理由は単純です:
ユーザーは、アクセスするすべてのウェブサイトに自分の恒久的なメールアドレスを公開したくないからです。
メインのメールアドレスをサービスに登録するたびに、そのコピーがどこかに保存されてしまう可能性があります。
そのアドレスは、次のような場所に登録される可能性があります:
- 顧客データベース
- CRMプラットフォーム
- ニュースレター配信システム
- マーケティングオートメーションツール
- 分析プラットフォーム
- 広告システム
- バックアップ
- サードパーティ製連携サービス
自分のメールアドレスが保存されているシステムが多ければ多いほど、デジタル上のリスクは高まります。
一時的なメールアドレスを使えば、そのリスクを軽減できます。
1. スパムの削減
一時的なメールアドレスの最も一般的な用途の一つは、スパム防止です。
ウェブサイトでは、以下のコンテンツへのアクセスを許可する前に、メールアドレスの入力を求められることがよくあります:
- ダウンロード
- クーポン
- 無料トライアル
- レポート
- 会員限定コンテンツ
- フォーラム
- ニュースレター
- 製品デモ
本物のメールアドレスがマーケティングシステムに登録されてしまうと、数ヶ月にわたってメッセージが届き続ける可能性があります。
使い捨てメールアドレスを使えば、そうしたやり取りを隔離できます。
後で不要なメールを整理しようとするのではなく、そもそもメインの受信箱をさらすことを最初から防ぐことができます。
2. メインのメールアドレスの保護
メインのメールアドレスは、貴重な識別子です。
多くの場合、次のようなものに紐付けられています:
- 金融口座
- クラウドストレージ
- パスワードのリセット
- ソーシャルメディア
- オンラインショッピング
- 業務用プラットフォーム
- 個人文書
攻撃者は、既知のメールアドレスを足掛かりとして、次のような攻撃を行う可能性があります:
- フィッシング
- クレデンシャルスタッフィング
- アカウントの列挙
- パスワードリセットの悪用
- ソーシャルエンジニアリング
信頼性の低いやり取りには一時的なアドレスを使用することで、メインのメールアドレスが広範囲に拡散されるのを防ぐことができます。
これは、攻撃対象領域の縮小という単純な手法の一つです。
3. データ漏洩時の情報流出の抑制
正当な企業であっても、データ漏洩の被害に遭う可能性があります。
アプリケーションのデータベースが侵害された場合、漏洩する情報には以下のようなものが含まれる可能性があります:
メールアドレス
ユーザー名
パスワードのハッシュ値
IPアドレス
電話番号
アカウントのメタデータ
そのアカウントに使い捨てメールアドレスを使用していた場合、漏洩した識別子はすでに無効化されている可能性があります。
メインのメールアドレスは、この情報漏洩の影響を受けずに済みます。
これにより、情報漏洩が無害になるわけではありませんが、流出したデータの長期的な有用性を低減できる可能性があります。
4. 識別子の再利用の低減
継続的に使用されるメールアドレスは、異なるウェブサイト間のアクティビティを関連付けるために利用される可能性があります。
例えば:
ウェブサイトA ─┐
ウェブサイトB ─┼── [email protected]
ウェブサイトC ─┤
ウェブサイトD ─┘
同じメールアドレスが多くのプラットフォームで登場する場合、それは安定した識別子となります。
使い捨てメールアドレスを使用することで、メールのみを用いたこの関連付けが困難になります。
これは、重要度の低いオンライン活動と重要なデジタルIDを分離したいと考える、プライバシーを重視するユーザーにとって特に有用です。
5. 1回限りの認証メッセージの受信
一時的なメールアドレスは、ウェブサイトが受信箱でメールを受信できることを確認するだけでよい場合に特に役立ちます。
一般的な流れは以下の通りです:
一時的なメールアドレスを生成
 ↓
登録時にそれを入力
 ↓
認証メッセージを受信
 ↓
リンクを開くかコードをコピー
 ↓
登録を完了する
短期間のやり取りの場合、恒久的なメールアカウントを作成したり公開したりする必要はないかもしれません。
しかし、一部のウェブサイトは意図的に使い捨てメールドメインをブロックしています。
その目的は、以下を減らすためです:
- 偽アカウントの作成
- 無料トライアルの悪用
- スパム
- 自動登録
- 詐欺
ユーザーは、アクセスするウェブサイトのポリシーを常に尊重する必要があります。
一時的なメールアドレスとオンライン上のプライバシー
一時的なメールアドレスは、重要な識別子の一つである「常設のメールアドレス」を隠すことで、プライバシーを向上させます。
しかし、それが技術的に何を意味するのかを理解することが重要です。
一時的なメールアドレスは以下を隠すことができます:
- メインの受信トレイのアドレス
- 1つの永続的な識別子
- メインの受信トレイへの今後のマーケティング通信
自動的に隠されないのは以下の情報です:
- IPアドレス
- ブラウザのクッキー
- デバイスの特性
- ブラウザフィンガープリント
- ユーザーエージェント
- リクエストのタイミング
- アカウントの利用状況
したがって、一時的なメールアドレスはプライバシー保護ツールであり、完全な匿名化システムではありません。
一時的なメールアドレスを使えば匿名になれるのか?
いいえ。
これは最も一般的な誤解の一つです。
ウェブサイトは、依然としてあなたのネットワーク接続を監視できる可能性があります。
例えば:
IPアドレス
+
ブラウザフィンガープリント
+
クッキー
+
デバイス情報
+
一時的なメールアドレス
ウェブサイトがあなたの常設の受信箱を知らなくても、これらの他のシグナルによって、あなたの行動が特定されたり、関連付けられたりする可能性があります。
真の匿名性には、はるかに広範な脅威モデルが関わっています。
一時的なメールアドレスは、やり取りからたった一つの永続的な識別子を取り除くに過ぎません。
一時的なメールアドレスとデータ最小化
データ最小化は、プライバシーの核心となる原則です。
その考え方は単純です:
特定の目的に必要な情報のみを提供する。
ウェブサイトが確認メッセージを1通送信するだけで済む場合、恒久的な身元情報は必ずしも必要とは限りません。
使い捨てのメールアドレスを使用することで、提供される長期保存される情報の量を減らすことができます。
次のような流れの代わりに:
恒久的なメールアドレス
 ↓
無期限に保存
 ↓
マーケティングシステム
 ↓
サードパーティのシステム
 ↓
将来的な情報漏洩の可能性
次のような形にできる可能性があります:
一時的なメールアドレス
 ↓
短期的なやり取り
 ↓
アドレスの有効期限切れ
2つ目のモデルは、情報の永続性を低減します。
一時的なメールアドレスは安全か?
低リスクの活動においては、一時的なメールアドレスは安全である可能性があります。
ただし、安全性はプロバイダーに大きく依存します。
すべての一時的なメールシステムが同じセキュリティモデルを採用しているわけではありません。
一部のサービスでは、次のような機能を提供している場合があります:
- プライベートなセッションベースの受信箱
- 強固なランダム生成アドレス
- 暗号化された接続
- 保存期間の制限
一方、次のようなものもある:
- 誰でもアクセス可能な受信箱
- 予測可能なアドレス
- 認証なし
- 脆弱なプライバシー制御
一時的なメールプロバイダーを利用する前に、その受信箱が真にプライベートなものかどうかを確認してください。
公開受信箱のリスク
一部の使い捨てメールプロバイダーでは、受信箱の名前を知っている人なら誰でもメッセージを閲覧できる場合があります。
例えば、アドレスが以下の場合:
[email protected]
他の人がその受信箱を手動で開くことができる可能性があります。
これは深刻な機密性リスクをもたらします。
以下の情報を受信する際は、公開されている一時的な受信トレイを絶対に使用しないでください:
- パスワード
- API キー
- 金融情報
- 機密文書
- 機密性の高い認証トークン
- 個人識別情報
受信トレイの有効期限切れによるリスク
一時的なメールアドレスは消滅する可能性があります。
それが本来の目的です。
しかし、有効期限の切れは、アカウントの復旧において重大な問題を引き起こします。
使い捨てのアドレスを使用してアカウントを作成したと仮定しましょう。
6か月後、パスワードを忘れてしまいました。
サービス側は、以下のアドレスにアカウント復旧用のメールを送信します:
[email protected]
その受信ボックスがもはや存在しない場合、アカウントを永久に失う可能性があります。
そのため、後で復旧する必要が生じる可能性のあるアカウントには、一時的なメールアドレスを絶対に使用してはいけません。
一時的なメールアドレスを使用すべき場合
一時的なメールアドレスは、リスクが低く、短期間の利用に適しています。
適切な使用例としては、次のようなものがあります:
- 無料のドキュメントをダウンロードする場合
- ソフトウェアのデモ版を試用する場合
- 一時的なフォーラムに参加する場合
- 1回限りの認証メールを受信する場合
- 会員限定コンテンツにアクセスする場合
- アプリケーションをテストする場合
- トランザクションメールをテストする場合
- プロモーション用の登録を区別する場合
判断の目安として、次のような質問を自問してみてください:
このメールアドレスにアクセスできなくなっても、深刻な問題が生じるでしょうか?
答えが「いいえ」であれば、一時的なメールアドレスが適している可能性があります。
一時的なメールアドレスを使用すべきでない場合
重要なアカウントには、使い捨てのメールアドレスを使用しないでください。
例としては、次のようなものがあります:
- オンラインバンキング
- 投資プラットフォーム
- 仮想通貨取引所
- パスワードマネージャー
- 行政サービス
- 医療ポータル
- ビジネスに不可欠なアプリケーション
- ドメイン登録業者
- ウェブホスティングプロバイダー
- クラウドストレージ
- 重要なソーシャルメディアアカウント
これらのシステムでは、以下の目的でメールに大きく依存しています:
- パスワードのリセット
- セキュリティアラート
- ログイン認証
- アカウントの復旧
代わりに、恒久的でセキュリティ対策が施されたメールアドレスを使用してください。
開発者およびQAチーム向けの一時メールアドレス
一時メールアドレスは、ソフトウェア開発において特に役立ちます。
アプリケーションには、以下のようなメールベースのワークフローがしばしば含まれています:
- 登録
- 認証
- オンボーディング
- パスワードリセット
- アカウントアラート
- 通知
QAエンジニアは、複数のIDを必要とする場合があります:
テストユーザー1 → 登録
テストユーザー2 → パスワードリセット
テストユーザー3 → 確認
テストユーザー4 → オンボーディング
テストユーザー5 → 通知のテスト
テストケースごとに恒久的な受信箱を作成するのは非効率的です。
一時メールアドレスを利用すれば、これらのワークフローを大幅に高速化できます。
一時メールアドレスAPI
一部のプロバイダーは、APIを通じて一時的なメールを提供しています。
これにより、開発者は次のようなワークフローを自動化できます:
使い捨て受信箱を作成
 ↓
テストアカウントを登録
 ↓
受信箱をポーリング
 ↓
認証コードを抽出
 ↓
自動テストを完了
これは次のような用途に役立ちます:
- 自動化されたQA
- 統合テスト
- ステージング環境
- CI/CDパイプライン
- トランザクションメールの検証
セキュリティチームは、本番環境のシークレットや機密性の高い顧客情報が、使い捨てのテスト用受信箱に決して流入しないよう確保する必要があります。
一時メールアドレスとメールエイリアスの違い
メールエイリアスは、一時メールアドレスと混同されがちです。
これらはそれぞれ異なる課題を解決します。
一時メールアドレス
短期的なやり取りに最適です。
[email protected]
 ↓
使い捨て受信トレイ
 ↓
有効期限切れ
メールエイリアス
長期的なプライバシー保護に最適です。
[email protected]
 ↓
転送サービス
 ↓
[email protected]
エイリアスを使用すると、長期的なアクセスを維持しつつ、実際のメールアドレスを隠すことができます。
後で必要になる可能性のあるサービスの場合、使い捨てメールよりもエイリアスの方が通常は適しています。
一時的なメールアドレスとサブメールアドレスの比較
もう一つの方法は、恒久的なサブメールアドレスを維持することです。
例:
メインのメールアドレス
    → 銀行取引
    → ビジネス
    → 重要なアカウント

サブのメールアドレス
    → オンラインショッピング
    → ニュースレター
    → コミュニティ

一時的なメールアドレス
    → 1回限りのダウンロード
    → テスト
    → 信頼性の低いウェブサイト
この3層構造により、優れた情報の区分けが可能になります。
一時的なメールアドレスとフィッシング
一時的なメールアドレスを使用することで、一部のフィッシング攻撃へのさらされるリスクを軽減できます。
マーケティング担当者、セキュリティ侵害を受けたウェブサイト、またはデータブローカーがあなたの本物のメールアドレスを入手できなければ、攻撃者があなたのメインの受信箱を標的にする機会は減る可能性があります。
ただし、一時的なメールアドレスはフィッシングを完全に防ぐものではありません。
攻撃者は、依然として一時的な受信箱そのものに悪意のあるメールを送信することが可能です。
ユーザーは、以下の点について引き続き確認する必要があります:
- 送信者の身元
- 宛先のURL
- 添付ファイル
- ログインページ
- 認証リクエスト
一時的なメールアドレスは、被害に遭うリスクを軽減します。
しかし、セキュリティ意識を持つ必要性がなくなるわけではありません。
一時的なメールアドレスとマルウェア
一時的なメールアドレスは、悪意のあるファイルを自動的にスキャンしたり無害化したりするものではありません。
メッセージには、依然として以下のようなものが含まれている可能性があります:
- 悪意のある添付ファイル
- フィッシングリンク
- 偽のログインページ
- マルウェアのダウンロード
使い捨ての受信ボックスに届いたという理由だけで、そのメールが安全だと決して決めつけないでください。
以下のルールは変わらず適用されます:
- 不明な添付ファイルは開かない
- クリックする前にURLを確認する
- 不審なファイルは実行しない
- 信頼できないページでは絶対にパスワードを入力しない
一時メールアドレスを安全に利用するためのベストプラクティス
1. リスクの低い活動にのみ使用する
使い捨てメールアドレスは、短期間のアカウントや1回限りのやり取りに最適です。
長期的なアカウントの所有が重要な場面では使用しないでください。
2. 機密情報は絶対に保存しない
以下の情報の送受信は避けてください:
- 認証情報
- 個人文書
- 財務データ
- 復旧コード
- APIキー
3. 受信トレイが消滅する可能性があることを前提とする
すぐに必要な機密情報以外のデータは、速やかに保存してください。
4. 重要なパスワードは絶対に再利用しない
使い捨てアカウントを作成する場合、以下のパスワードを再利用してはいけません:
- 銀行
- 仕事
- クラウドサービス
- メインのメールアドレス
パスワードの再利用は不必要なリスクを生み出します。
5. 受信トレイが公開されていないか確認する
一時メールプロバイダーがアクセスをどのように保護しているかを理解しておきましょう。
6. HTTPS を使用する
一時的なメールサービスには、常に HTTPS 経由でアクセスしてください。
これにより、ブラウザとプロバイダー間の通信が、ネットワーク上での傍受から保護されます。
7. 確認リンクには注意する
確認メールであっても、悪意のあるものがある可能性があります。
クリックする前に、宛先ドメインを確認してください。
8. 重要なアカウントと使い捨てアカウントを分ける
参考となるモデルは以下の通りです:
高信頼度
メインのメールアドレス
 ↓
銀行取引/ビジネス/アカウント復旧

中信頼度
サブメールアドレスまたはエイリアス
 ↓
ショッピング/定期購読

信頼度低
一時的なメールアドレス
 ↓
無料トライアル/ダウンロード/テスト
これにより、身元の境界が明確になります。
一時メールプロバイダーの選び方
一時メールサービスはすべて同じというわけではありません。
いくつかの特徴を確認しましょう。
HTTPSのサポート
ウェブサイトはHTTPSを使用している必要があります。
明確な保存ポリシー
以下の点を把握しておく必要があります:
- 受信トレイがどのくらいの期間存在するか
- メッセージがどのくらいの期間保存されるか
- 削除されたデータが保持されるかどうか
プライバシーに配慮した受信トレイの設計
受信トレイが容易に推測されたり、公開検索可能だったりするサービスは避けてください。
最小限のデータ収集
プライバシーを重視するプロバイダーは、不要な個人情報の収集を避けるべきです。
複数のドメイン
ウェブサイトが一般的な使い捨てドメインをブロックする場合、複数のメールドメインを用意することで信頼性を高めることができます。
迅速なメール配信
確認メールは速やかに届くべきです。
シンプルな受信トレイ操作
便利な機能には以下が含まれます:
- 更新
- アドレスのコピー
- 受信トレイの削除
- アドレスの変更
- 自動有効期限切れ
一部のウェブサイトが一時的なメールアドレスをブロックする理由
使い捨てメールアドレスはプライバシー保護に役立ちますが、悪用されることもあります。
ウェブサイトは、以下を減らすために使い捨てドメインをブロックする場合があります:
- 偽の登録
- 自動化されたボット
- 無料トライアルの悪用
- スパム
- 不正なアカウント
- 紹介制度の悪用
一部の組織は、既知の一時的なメールドメインの巨大なデータベースを管理しています。
登録の際、ウェブサイトは送信されたドメインをチェックする場合があります。
概念的には:
ユーザーがメールアドレスを送信
 ↓
ドメインを抽出
 ↓
使い捨てメールドメインのデータベースを確認
 ↓
登録を許可または拒否
使い捨てメールのブロックは、ウェブサイト運営者が下すビジネス上およびセキュリティ上の判断です。
一時的なメールアドレスは追跡可能か?
一時的なメールアドレスを使用しても、その活動が追跡不能になるわけではありません。
プロバイダやウェブサイトによっては、ログに以下の情報が含まれる場合があります:
- IPアドレス
- タイムスタンプ
- ブラウザデータ
- サーバーリクエストログ
- セッション識別子
一時的なメールアドレスは、使用されるメールアドレスの身元を変更するだけです。
決して違法行為を隠蔽するためのツールと見なすべきではありません。
一時的なメールアドレスはデータブローカーから身を守れるか?
データブローカーが入手できる有用な情報の量を減らすことは可能です。
メインのメールアドレスをウェブサイトに登録しなければ、その特定のサービスは、そのアドレスをユーザープロファイルに直接追加することはできません。
ただし、その他の識別子は依然として収集される可能性があります。
例えば:
- 電話番号
- IPアドレス
- クッキー
- ブラウザフィンガープリント
- 支払い情報
一時的なメールアドレスを使用することで、データポイントの一つを減らすことができます。
プライバシー保護には、多層的な対策が必要です。
実用的なメールプライバシー戦略
ほとんどのユーザーにとって、あらゆる場面で一時的なメールアドレスを使用するのは最善のアプローチではありません。
その代わりに、信頼レベルを分けて設定しましょう。
レベル 1 — メインのメールアドレス
以下の用途に使用します:
- 銀行取引
- パスワードの再設定
- 仕事
- 重要なクラウドアカウント
レベル 2 — サブのメールアドレスまたはエイリアス
使用用途:
- オンラインショッピング
- ニュースレター
- 会員登録
- 長期利用のオンラインサービス
レベル3 — 一時的なメールアドレス
使用用途:
- 試用版
- ダウンロード
- テスト
- 1回限りの認証
- 信頼性の低いウェブサイト
このモデルは、使いやすさを損なうことなく、強力な区分化を実現します。
よくある質問
一時メールアドレスとは何ですか?
一時的なメールアドレスとは、短期的な使用のために作成される使い捨てのメールアドレスのことです。これにより、ユーザーはメインのメールアドレスを公開することなくメッセージを受信できます。
一時的なメールアドレスは無料ですか?
多くの一時的なメールサービスは無料です。一部のプロバイダーでは、独自ドメイン、保存期間の延長、API アクセスなどの追加機能に対して料金を請求する場合があります。
一時メールアドレスは安全ですか?
リスクの低い活動であれば安全ですが、セキュリティレベルはプロバイダーによって異なります。機密情報を扱う際には、一時メールボックスの使用は避けてください。
認証コードを受け取れますか?
通常は可能です。ただし、一部のウェブサイトでは、既知の使い捨てメールドメインをブロックしている場合があります。
一時的なメールアドレスはIPアドレスを隠しますか?
いいえ。一時的なメールはメインのメールアドレスを隠しますが、ネットワーク上の身元を隠すわけではありません。
有効期限が切れた受信箱を復元できますか?
通常はできません。
銀行取引に一時的なメールアドレスを使用すべきですか?
いいえ。金融サービスには、恒久的でセキュリティが確保されたメールアカウントを使用してください。
開発者は一時的なメールアドレスを使用できますか?
はい。特に、アプリケーションのテスト、品質保証(QA)、トランザクションメールのテスト、および自動登録ワークフローに役立ちます。
一時的なメールアドレスはエイリアスと同じですか?
いいえ。一時的な受信箱には有効期限があります。メールエイリアスは通常、メールを恒久的な受信箱に転送し、長期にわたって有効なままにしておくことができます。
一時的なメールアドレスはスパムを防ぐことができますか?
重要度の低い登録やプロモーション目的の登録を隔離することで、メインの受信箱に届くスパムを大幅に減らすことができます。
まとめ
一時的なメールアドレスは、正しく使用すればシンプルでありながら強力なプライバシー保護ツールとなります。
その最大の価値は、不必要な情報露出を削減できる点にあります。
1つの恒久的なメールアドレスを何百ものウェブサイトに登録する代わりに、使い捨てメールアドレスを使用することで、短期的なやり取りを隔離することができます。
適切に使用すれば、一時的なメールアドレスは以下のことに役立ちます:
- スパムの削減
- メインの受信トレイの保護
- 識別子の再利用の最小化
- 情報漏洩による影響を制限する
- オンライン上のアイデンティティを分離する
- アプリケーションのテストを改善する
- 長期的なデジタルフットプリントを削減する
しかし、一時的なメールアドレスには限界があります。
機密性の高いアカウント、長期的なアカウント復旧、金融サービス、クラウドストレージ、あるいは失うわけにはいかないものには使用すべきではありません。
最良のセキュリティモデルは、メインのメールアドレスを置き換えることではありません。
重要なのは、層を構築することです:
メインのメールアドレス
 ↓
信頼性が高く重要なサービス

エイリアス/サブメールアドレス
 ↓
長期的だがリスクの低いサービス

一時的なメールアドレス
 ↓
使い捨てで信頼度の低いやり取り
このアプローチは、プライバシー、利便性、そして実用的なサイバーセキュリティの原則を兼ね備えています。
一時的なメールアドレスは、その名の通り、
一時的なものとして扱う場合に最も効果を発揮します。