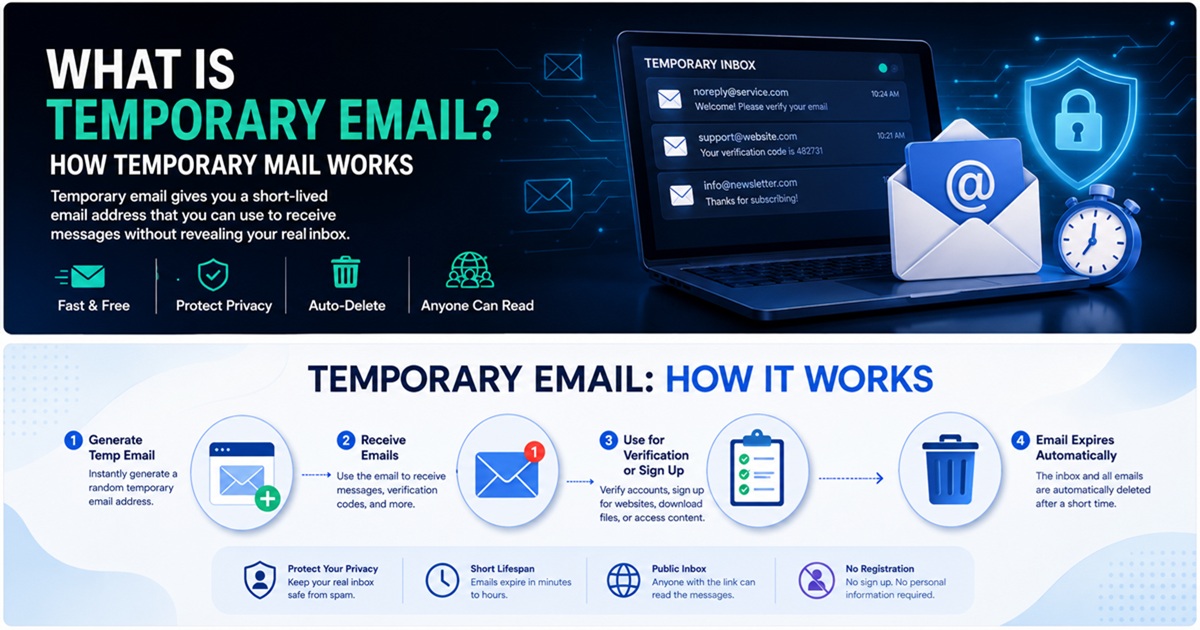
El correo electrónico temporal se ha convertido en una de las herramientas más sencillas para reducir el spam, limitar la exposición innecesaria de datos y mantener separadas de tu bandeja de entrada principal las actividades en línea de baja confianza.
A primera vista, el concepto es sencillo: generar una dirección de correo electrónico de corta duración, utilizarla para recibir un mensaje y descartarla cuando ya no sea necesaria.

Sin embargo, desde el punto de vista de la ciberseguridad, el correo electrónico temporal es más interesante de lo que parece.
Una bandeja de entrada temporal puede respaldar varios principios de seguridad importantes:
- minimización de datos
- compartimentación de identidades
- reducción de la superficie de ataque
- aislamiento del correo basura
- reducción de la reutilización de identificadores
Al mismo tiempo, el correo electrónico desechable presenta importantes limitaciones. No debe considerarse un sustituto seguro de un buzón permanente, y nunca debe utilizarse para cuentas en las que la titularidad a largo plazo, la recuperación o la confidencialidad sean importantes.
Esta guía explica cómo funciona el correo electrónico temporal, qué protege, qué no protege y cómo utilizarlo de forma segura.
¿Qué es el correo electrónico temporal?
Una dirección de correo electrónico temporal es una dirección de correo electrónico diseñada para un uso a corto plazo.
Dependiendo del proveedor, puede permanecer activa durante:
- unos minutos
- varias horas
- varios días
- hasta que el usuario la elimine manualmente
El correo electrónico temporal también se conoce comúnmente como:
- correo temporal
- correo desechable
- dirección de correo desechable
- correo de un solo uso
- correo de un solo uso
- bandeja de entrada temporal
El objetivo principal es permitir a los usuarios recibir correo electrónico sin revelar una dirección personal permanente.
Por ejemplo, en lugar de introducir:
[email protected]
en una página web de poca importancia, podrías utilizar:
[email protected]
La página web envía su mensaje de verificación o confirmación a la bandeja de entrada temporal.
Una vez finalizada la interacción, la dirección temporal puede descartarse.
Cómo funciona el correo electrónico temporal
El correo electrónico temporal se basa en la misma infraestructura básica de Internet que el correo electrónico normal.
La diferencia radica principalmente en la duración de la cuenta, la autenticación, la retención y la forma en que se presenta la bandeja de entrada al usuario.
Un flujo de trabajo simplificado es el siguiente:
Servicio de correo electrónico temporal
 ↓
Genera una dirección
 ↓
El usuario introduce la dirección en una página web
 ↓
El sitio web envía un correo electrónico
 ↓
Búsqueda MX en el DNS
 ↓
Entrega SMTP
 ↓
Servidor de correo temporal
 ↓
Bandeja de entrada temporal
 ↓
El mensaje caduca o se elimina
Intervienen varias tecnologías.
DNS y registros MX
Cuando un remitente intenta entregar un correo electrónico, debe determinar qué servidor de correo es el responsable del dominio del destinatario.
Para ello, utiliza el DNS.
Concretamente, el servidor remitente consulta los registros MX del dominio.
MX son las siglas de Mail Exchange.
Un registro MX identifica qué servidores de correo pueden recibir mensajes para un dominio.
En el caso de un servicio de correo temporal, el proveedor configura los registros MX de sus dominios desechables para que el correo electrónico entrante se entregue en su propia infraestructura.
Conceptualmente:
[email protected]
 ↓
Búsqueda en el DNS
 ↓
Registro MX
 ↓
mail.temp-domain.example
Una vez identificado el servidor de destino, el remitente intenta entregar el mensaje.
SMTP y entrega de mensajes
SMTP son las siglas de Simple Mail Transfer Protocol (Protocolo simple de transferencia de correo).
Es el protocolo estándar utilizado para transferir correo electrónico entre servidores de correo.
Un flujo de verificación típico podría ser el siguiente:
Página web
   ↓
Backend de la aplicación
   ↓
Proveedor de correo saliente
   ↓
SMTP
   ↓
Servidor de correo temporal
   ↓
Bandeja de entrada temporal
A continuación, el sistema de correo temporal asocia el mensaje con la bandeja de entrada generada y lo pone a disposición a través de una interfaz web o una API.
En qué se diferencia el correo electrónico temporal de una cuenta de correo electrónico normal
Una cuenta de correo electrónico tradicional está diseñada para ser permanente.
Una bandeja de entrada temporal está diseñada para ser desechable.
| Característica | Correo electrónico temporal | Correo electrónico tradicional |
|---|---|---|
| Propiedad a largo plazo | Normalmente no | Sí |
| Registro de la cuenta | A menudo innecesario | Normalmente obligatorio |
| Protección con contraseña | No siempre | Normalmente sí |
| Opciones de recuperación | Limitadas o inexistentes | Normalmente disponibles |
| Almacenamiento a largo plazo | No | Sí |
| Ideal para cuentas importantes | No | Sí |
| Ideal para registros puntuales | Sí | Posible |
| Aislamiento del spam | Excelente | Requiere filtrado |
El correo electrónico temporal debe considerarse una herramienta especializada de privacidad, más que un sustituto de Gmail, Outlook, Proton Mail u otro buzón permanente.
Por qué se utiliza el correo electrónico temporal
La razón principal es sencilla:
Los usuarios no quieren revelar su dirección de correo electrónico permanente en todos los sitios web que visitan.
Cada vez que se facilita una dirección de correo electrónico principal a un servicio, es posible que se guarde otra copia en algún lugar.
Esa dirección podría acabar en:
- bases de datos de clientes
- plataformas CRM
- sistemas de boletines informativos
- herramientas de automatización de marketing
- plataformas de análisis
- sistemas publicitarios
- copias de seguridad
- integraciones de terceros
Cuantos más sistemas contengan tu dirección, mayor será tu exposición digital.
El correo electrónico temporal limita esa exposición.
1. Reducción del spam
Uno de los usos más habituales del correo electrónico temporal es la prevención del spam.
Los sitios web suelen solicitar una dirección de correo electrónico antes de permitir el acceso a:
- descargas
- cupones
- pruebas gratuitas
- informes
- contenido restringido
- foros
- boletines informativos
- demostraciones de productos
Una vez que tu dirección permanente entra en un sistema de marketing, es posible que sigas recibiendo mensajes durante meses.
Una dirección desechable aísla esa interacción.
En lugar de intentar limpiar el correo no deseado más tarde, evitas exponer tu bandeja de entrada principal desde el principio.
2. Proteger tu dirección de correo electrónico principal
Tu dirección de correo electrónico principal es un identificador valioso.
A menudo está vinculada a:
- cuentas financieras
- almacenamiento en la nube
- restablecimientos de contraseña
- redes sociales
- compras en línea
- plataformas de trabajo
- documentos privados
Los atacantes pueden utilizar una dirección de correo electrónico conocida como punto de partida para:
- el phishing
- el «credential stuffing»
- la enumeración de cuentas
- el abuso de los restablecimientos de contraseña
- la ingeniería social
Utilizar una dirección temporal para interacciones de baja confianza reduce el alcance de la difusión de tu correo electrónico principal.
Se trata de una forma sencilla de reducción de la superficie de ataque.
3. Limitar la exposición durante las filtraciones de datos
Incluso las empresas legítimas pueden sufrir filtraciones.
Cuando se ve comprometida la base de datos de una aplicación, la información filtrada puede incluir:
Direcciones de correo electrónico
Nombres de usuario
Hash de contraseñas
Direcciones IP
Números de teléfono
Metadatos de la cuenta
Si has utilizado una dirección de correo electrónico desechable para esa cuenta, es posible que el identificador expuesto ya esté inactivo.
Tu dirección principal permanece al margen de la filtración.
Esto no hace que la filtración sea inofensiva, pero puede reducir la utilidad a largo plazo de los datos filtrados.
4. Reducir la reutilización de identificadores
Una dirección de correo electrónico permanente puede utilizarse para correlacionar la actividad en diferentes sitios web.
Por ejemplo:
Sitio web A ─┐
Sitio web B ─┼── [email protected]
Sitio web C ─┤
Sitio web D ─┘
Si la misma dirección de correo electrónico aparece en muchas plataformas, se convierte en un identificador estable.
Las direcciones desechables dificultan esta correlación basándose únicamente en el correo electrónico.
Esto resulta especialmente útil para los usuarios preocupados por la privacidad que desean separar la actividad en línea de menor importancia de sus identidades digitales importantes.
5. Recepción de mensajes de verificación de un solo uso
El correo electrónico temporal resulta especialmente útil cuando un sitio web solo necesita confirmar que una bandeja de entrada puede recibir mensajes.
Un proceso típico es el siguiente:
Generar una dirección de correo electrónico temporal
 ↓
Introducirla durante el registro
 ↓
Recibir el mensaje de verificación
 ↓
Abrir el enlace o copiar el código
 ↓
Completar el registro
Para una interacción de corta duración, puede que no sea necesario crear o facilitar una cuenta de correo electrónico permanente.
Sin embargo, algunos sitios web bloquean intencionadamente los dominios de correo electrónico desechables.
Pueden hacerlo para reducir:
- la creación de cuentas falsas
- el abuso de las pruebas gratuitas
- el spam
- los registros automatizados
- el fraude
Los usuarios deben respetar siempre las políticas del sitio web al que acceden.
El correo electrónico temporal y la privacidad en línea
El correo electrónico temporal mejora la privacidad al ocultar un identificador importante: tu dirección de correo electrónico permanente.
Pero es importante comprender qué significa eso desde el punto de vista técnico.
El correo electrónico temporal puede ocultar:
- tu dirección de bandeja de entrada principal
- un identificador de identidad persistente
- futuras comunicaciones de marketing dirigidas a tu buzón principal
No oculta automáticamente:
- tu dirección IP
- las cookies del navegador
- las características del dispositivo
- la huella digital del navegador
- el agente de usuario
- el momento de la solicitud
- el comportamiento de la cuenta
Por lo tanto, el correo electrónico temporal es una herramienta de privacidad, no un sistema de anonimato completo.
¿Te hace anónimo el correo electrónico temporal?
No.
Este es uno de los errores más comunes.
Es posible que un sitio web siga pudiendo observar tu conexión de red.
Por ejemplo:
Dirección IP
+
Huella digital del navegador
+
Cookies
+
Información del dispositivo
+
Correo electrónico temporal
Aunque el sitio web no conozca tu bandeja de entrada permanente, estas otras señales aún pueden identificar o correlacionar tu actividad.
El verdadero anonimato implica un modelo de amenazas mucho más amplio.
El correo electrónico temporal solo elimina un identificador persistente de la interacción.
Correo electrónico temporal y minimización de datos
La minimización de datos es un principio fundamental de la privacidad.
La idea es sencilla:
Proporciona únicamente la información necesaria para un fin específico.
Si un sitio web solo necesita enviar un mensaje de verificación, puede que no siempre sea necesaria una identidad permanente.
El uso de una dirección desechable reduce la cantidad de información de larga duración que facilitas.
En lugar de:
Correo electrónico permanente
 ↓
Almacenado indefinidamente
 ↓
Sistemas de marketing
 ↓
Sistemas de terceros
 ↓
Posible filtración futura
se puede optar por:
Correo electrónico temporal
 ↓
Interacción a corto plazo
 ↓
La dirección caduca
El segundo modelo reduce la persistencia.
¿Es seguro el correo electrónico temporal?
El correo electrónico temporal puede ser seguro para actividades de bajo riesgo.
Sin embargo, la seguridad depende en gran medida del proveedor.
No todos los sistemas de correo temporal utilizan el mismo modelo de seguridad.
Algunos servicios pueden ofrecer:
- bandejas de entrada privadas basadas en sesiones
- direcciones aleatorias seguras
- conexiones cifradas
- retención limitada
Otros pueden utilizar:
- bandejas de entrada de acceso público
- direcciones predecibles
- ausencia de autenticación
- controles de privacidad débiles
Antes de utilizar un proveedor de correo electrónico temporal, comprueba si la bandeja de entrada es realmente privada.
Riesgo de las bandejas de entrada públicas
Algunos proveedores de correo desechable permiten que cualquier persona que conozca el nombre de la bandeja de entrada pueda ver los mensajes.
Por ejemplo, si la dirección es:
[email protected]
otra persona podría abrir manualmente ese buzón.
Esto supone un grave riesgo para la confidencialidad.
Nunca utilices un buzón temporal público para recibir:
- contraseñas
- claves API
- información financiera
- documentos privados
- tokens de autenticación confidenciales
- datos de identidad personal
Riesgo de caducidad del buzón
Las direcciones de correo electrónico temporales pueden desaparecer.
Ese es su propósito.
Pero la caducidad plantea un grave problema a la hora de recuperar la cuenta.
Supongamos que creas una cuenta utilizando una dirección desechable.
Seis meses después, olvidas la contraseña.
El servicio envía un correo electrónico de recuperación a:
[email protected]
Si la bandeja de entrada ya no existe, es posible que pierdas la cuenta de forma permanente.
Por ese motivo, nunca debes utilizar un correo electrónico temporal para cuentas que puedas necesitar recuperar más adelante.
Cuándo debes utilizar un correo electrónico temporal
El correo electrónico temporal es adecuado cuando la interacción es de bajo riesgo y a corto plazo.
Algunos buenos ejemplos de uso son:
- descargar un documento gratuito
- probar una demo de software
- registrarse en un foro temporal
- recibir un correo electrónico de verificación único
- acceder a contenido restringido
- probar una aplicación
- probar el correo electrónico transaccional
- separar los registros promocionales
Una pregunta útil es:
¿Supondría un problema grave perder el acceso a esta dirección de correo electrónico?
Si la respuesta es no, el correo electrónico temporal puede ser adecuado.
Cuándo no debes utilizar un correo electrónico temporal
Evita las direcciones desechables para cuentas importantes.
Algunos ejemplos son:
- banca online
- plataformas de inversión
- plataformas de intercambio de criptomonedas
- gestores de contraseñas
- servicios públicos
- portales de salud
- aplicaciones críticas para el negocio
- registradores de dominios
- proveedores de alojamiento web
- almacenamiento en la nube
- cuentas importantes en redes sociales
Estos sistemas dependen en gran medida del correo electrónico para:
- restablecimiento de contraseñas
- alertas de seguridad
- verificación de inicio de sesión
- recuperación de cuentas
Utiliza, en su lugar, una dirección de correo electrónico permanente y protegida.
Correo electrónico temporal para desarrolladores y equipos de control de calidad
El correo electrónico temporal resulta especialmente útil en el desarrollo de software.
Las aplicaciones suelen incluir flujos de trabajo basados en el correo electrónico, tales como:
- registro
- verificación
- incorporación
- restablecimiento de contraseñas
- alertas de cuenta
- notificaciones
Un ingeniero de control de calidad puede necesitar varias identidades:
Usuario de prueba 1 → registro
Usuario de prueba 2 → restablecimiento de contraseña
Usuario de prueba 3 → verificación
Usuario de prueba 4 → incorporación
Usuario de prueba 5 → pruebas de notificaciones
Crear bandejas de entrada permanentes para cada caso de prueba resulta ineficaz.
El correo temporal puede agilizar considerablemente estos flujos de trabajo.
API de correo electrónico temporal
Algunos proveedores ofrecen correo temporal a través de API.
Esto permite a los desarrolladores automatizar flujos de trabajo como:
Crear bandeja de entrada desechable
 ↓
Registrar cuenta de prueba
 ↓
Consultar la bandeja de entrada
 ↓
Extraer el código de verificación
 ↓
Completar la prueba automatizada
Esto puede resultar útil para:
- control de calidad automatizado
- pruebas de integración
- entornos de staging
- procesos de CI/CD
- validación de correos electrónicos transaccionales
Los equipos de seguridad deben asegurarse de que los secretos de producción o la información confidencial de los clientes nunca lleguen a los buzones de correo de prueba desechables.
Correo electrónico temporal frente a alias de correo electrónico
Los alias de correo electrónico suelen confundirse con el correo electrónico temporal.
Resuelven problemas diferentes.
Correo electrónico temporal
Ideal para interacciones a corto plazo.
[email protected]
 ↓
Bandeja de entrada desechable
 ↓
Caduca
Alias de correo electrónico
Ideal para la privacidad a largo plazo.
[email protected]
 ↓
Servicio de reenvío
 ↓
[email protected]
Un alias te permite ocultar tu dirección real sin perder el acceso a largo plazo.
Para servicios que puedas necesitar más adelante, un alias suele ser una mejor opción que el correo desechable.
Correo electrónico temporal frente a cuenta de correo secundaria
Otra estrategia consiste en mantener una dirección de correo electrónico secundaria permanente.
Por ejemplo:
Correo electrónico principal
    → banca
    → negocios
    → cuentas críticas

Correo electrónico secundario
    → compras
    → boletines informativos
    → comunidades

Correo electrónico temporal
    → descargas puntuales
    → pruebas
    → sitios web poco fiables
Esta estructura de tres niveles ofrece una excelente compartimentación.
El correo electrónico temporal y el phishing
El correo electrónico temporal puede reducir tu exposición a algunas campañas de phishing.
Si los profesionales del marketing, los sitios web comprometidos o los intermediarios de datos nunca reciben tu dirección de correo electrónico real, los atacantes pueden tener menos oportunidades de atacar tu bandeja de entrada principal.
Sin embargo, el correo temporal no detiene el phishing.
Los atacantes siguen pudiendo enviar correos maliciosos a la propia bandeja de entrada temporal.
Los usuarios deben seguir verificando:
- la identidad del remitente
- las URL de destino
- los archivos adjuntos
- las páginas de inicio de sesión
- las solicitudes de verificación
El correo electrónico temporal reduce la exposición.
No elimina la necesidad de estar atento a la seguridad.
El correo electrónico temporal y el malware
El correo temporal no analiza ni neutraliza automáticamente los archivos maliciosos.
Un mensaje podría seguir conteniendo:
- archivos adjuntos maliciosos
- enlaces de phishing
- páginas de inicio de sesión falsas
- descargas de malware
Nunca des por sentado que un correo electrónico es seguro simplemente porque se ha recibido en una bandeja de entrada desechable.
Se aplican las mismas reglas:
- evita los archivos adjuntos desconocidos
- verifica las URL antes de hacer clic
- no ejecutes archivos sospechosos
- nunca introduzcas contraseñas en páginas que no sean de confianza
Prácticas recomendadas para utilizar el correo electrónico temporal de forma segura
1. Úsalo solo para actividades de bajo riesgo
El correo electrónico desechable es ideal para cuentas de corta duración e interacciones puntuales.
No lo utilices cuando la titularidad de la cuenta a largo plazo sea importante.
2. Nunca guardes información confidencial
Evita enviar o recibir:
- credenciales
- documentos privados
- datos financieros
- códigos de recuperación
- claves API
3. Asume que la bandeja de entrada puede desaparecer
Guarda inmediatamente cualquier información no confidencial que necesites.
4. Nunca reutilices contraseñas importantes
Si creas una cuenta desechable, nunca reutilices contraseñas de:
- la banca
- el trabajo
- los servicios en la nube
- tu correo electrónico principal
Reutilizar contraseñas genera un riesgo innecesario.
5. Comprueba si la bandeja de entrada es pública
Infórmate de cómo protege el acceso tu proveedor de correo temporal.
6. Utiliza HTTPS
Accede siempre a los servicios de correo temporal a través de HTTPS.
Esto protege el tráfico entre tu navegador y el proveedor frente a la interceptación pasiva de la red.
7. Ten cuidado con los enlaces de verificación
Los correos electrónicos de verificación también pueden ser maliciosos.
Comprueba el dominio de destino antes de hacer clic.
8. Separa las cuentas importantes de las desechables
Un modelo útil es:
ALTA CONFIANZA
Correo electrónico principal
 ↓
Banca / negocios / recuperación

CONFIANZA MEDIA
Correo electrónico secundario o alias
 ↓
Compras / suscripciones

CONFIANZA BAJA
Correo electrónico temporal
 ↓
Pruebas / descargas / ensayos
Esto establece límites claros de identidad.
Cómo elegir un proveedor de correo electrónico temporal
No todos los servicios de correo temporal son iguales.
Busca varias características.
Compatibilidad con HTTPS
La página web debe utilizar HTTPS.
Política de retención clara
Debes saber:
- cuánto tiempo permanecen activas las bandejas de entrada
- cuánto tiempo se almacenan los mensajes
- si se conservan los datos eliminados
Diseño de bandeja de entrada privada
Evita los servicios en los que las bandejas de entrada sean fáciles de adivinar o se puedan buscar públicamente.
Recopilación mínima de datos
Un proveedor centrado en la privacidad debería evitar recopilar información personal innecesaria.
Múltiples dominios
Disponer de varios dominios de correo electrónico puede mejorar la fiabilidad cuando los sitios web bloquean dominios desechables muy conocidos.
Entrega rápida de correo electrónico
Los mensajes de verificación deben aparecer rápidamente.
Controles sencillos de la bandeja de entrada
Entre las funciones útiles se incluyen:
- actualizar
- copiar dirección
- borrar la bandeja de entrada
- cambiar de dirección
- caducidad automática
Por qué algunos sitios web bloquean el correo electrónico temporal
El correo electrónico desechable es útil para la privacidad, pero a veces también se utiliza de forma indebida.
Los sitios web pueden bloquear los dominios desechables para reducir:
- registros falsos
- bots automatizados
- abuso de las pruebas gratuitas
- spam
- cuentas fraudulentas
- abuso de referencias
Algunas organizaciones mantienen grandes bases de datos de dominios de correo temporal conocidos.
Durante el registro, un sitio web puede comprobar el dominio facilitado.
Conceptualmente:
El usuario introduce su correo electrónico
 ↓
Extraer dominio
 ↓
Comprobar la base de datos de dominios desechables
 ↓
Aceptar o rechazar el registro
El bloqueo del correo electrónico desechable es una decisión empresarial y de seguridad que toma el operador del sitio web.
¿Se puede rastrear el correo electrónico temporal?
El correo electrónico temporal no hace que la actividad sea imposible de rastrear.
Dependiendo del proveedor y del sitio web, los registros pueden seguir conteniendo:
- Direcciones IP
- Marcas de tiempo
- Datos del navegador
- Registros de solicitudes del servidor
- Identificadores de sesión
El correo electrónico temporal solo cambia la identidad de correo que se utiliza.
Nunca debe considerarse una herramienta para ocultar actividades ilegales.
¿Protege el correo electrónico temporal frente a los corredores de datos?
Puede reducir la cantidad de información útil a la que tienen acceso los corredores de datos.
Si nunca se facilita tu correo electrónico principal a un sitio web, ese servicio concreto no puede añadir directamente esa dirección a tu perfil de usuario.
Sin embargo, es posible que se sigan recopilando otros identificadores.
Por ejemplo:
- número de teléfono
- dirección IP
- cookies
- huella digital del navegador
- información de pago
El correo electrónico temporal reduce un punto de datos.
La privacidad requiere múltiples capas.
Una estrategia práctica de privacidad en el correo electrónico
Para la mayoría de los usuarios, el mejor enfoque no es utilizar el correo temporal en todas partes.
En su lugar, crea diferentes niveles de confianza.
Nivel 1 — Correo electrónico principal
Úsalo para:
- operaciones bancarias
- recuperación de contraseñas
- trabajo
- cuentas importantes en la nube
Nivel 2 — Correo electrónico secundario o alias
Úsalo para:
- compras
- boletines informativos
- suscripciones
- servicios en línea a largo plazo
Nivel 3 — Correo electrónico temporal
Úsalo para:
- versiones de prueba
- descargas
- pruebas
- verificaciones puntuales
- sitios web de baja confianza
Este modelo ofrece una sólida compartimentación sin sacrificar la facilidad de uso.
Preguntas frecuentes
¿Qué es un correo electrónico temporal?
Un correo electrónico temporal es una dirección de correo desechable creada para un uso a corto plazo. Permite a los usuarios recibir mensajes sin revelar su dirección de correo principal.
¿Es gratuito el correo electrónico temporal?
Muchos servicios de correo temporal son gratuitos. Algunos proveedores cobran por funciones adicionales, como dominios privados, mayor tiempo de retención o acceso a la API.
¿Es seguro el correo electrónico temporal?
Puede ser seguro para actividades de bajo riesgo, pero la seguridad varía según el proveedor. Evita utilizar bandejas de entrada temporales para información confidencial.
¿Puedo recibir códigos de verificación?
Normalmente sí, aunque algunos sitios web bloquean dominios de correo electrónico desechables conocidos.
¿El correo electrónico temporal oculta mi IP?
No. El correo temporal oculta tu dirección de correo electrónico principal, no tu identidad de red.
¿Puedo recuperar un buzón caducado?
Normalmente no.
¿Debería utilizar el correo electrónico temporal para operaciones bancarias?
No. Utiliza una cuenta de correo electrónico permanente y segura para los servicios financieros.
¿Pueden los desarrolladores utilizar el correo electrónico temporal?
Sí. Resulta especialmente útil para pruebas de aplicaciones, control de calidad, pruebas de correo electrónico transaccional y flujos de trabajo de registro automatizados.
¿Es el correo electrónico temporal lo mismo que un alias?
No. Los buzones temporales caducan. Los alias de correo electrónico suelen reenviar los mensajes a un buzón permanente y pueden permanecer activos a largo plazo.
¿Puede el correo electrónico temporal detener el spam?
Puede reducir en gran medida el spam que llega a tu buzón principal al aislar los registros de poco valor y promocionales.
Reflexiones finales
El correo electrónico temporal es una herramienta de privacidad sencilla pero potente cuando se utiliza correctamente.
Su mayor valor radica en reducir la exposición innecesaria.
En lugar de compartir una misma dirección de correo electrónico permanente en cientos de sitios web, el correo electrónico desechable te permite aislar las interacciones a corto plazo.
Si se utiliza correctamente, el correo electrónico temporal puede ayudar a:
- reducir el spam
- proteger tu bandeja de entrada principal
- minimizar la reutilización de identificadores
- limitar la exposición ante filtraciones
- separar las identidades en línea
- mejorar las pruebas de aplicaciones
- reducir tu huella digital a largo plazo
Pero el correo electrónico temporal tiene sus límites.
No deben utilizarse para cuentas sensibles, la recuperación de cuentas a largo plazo, servicios financieros, almacenamiento en la nube ni nada que no te puedas permitir perder.
El mejor modelo de seguridad no consiste en sustituir tu correo electrónico principal.
Consiste en crear capas:
Correo electrónico principal
 ↓
Servicios de confianza y críticos

Alias / correo electrónico secundario
 ↓
Servicios a largo plazo pero de menor riesgo

Correo electrónico temporal
 ↓
Interacciones desechables y de baja confianza
Este enfoque combina privacidad, comodidad y principios prácticos de ciberseguridad.
El correo electrónico temporal funciona mejor cuando lo tratas exactamente como su nombre indica:
temporal.