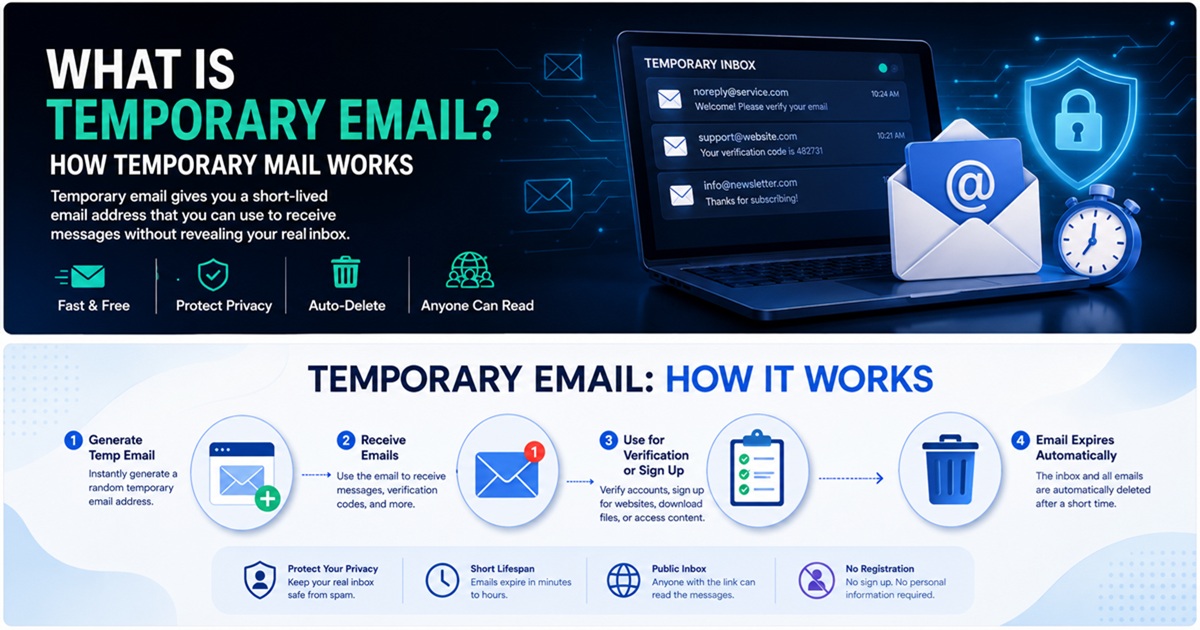
Az ideiglenes e-mail címek mára az egyik legegyszerűbb eszközzé váltak a spam csökkentésére, a felesleges adatok kiszivárgásának korlátozására, valamint az alacsony bizalmi szintű online tevékenységek elkülönítésére a fő beérkező levelek mappájától.
Első ránézésre a koncepció egyszerű: hozzon létre egy rövid élettartamú e-mail-címet, használja azt üzenetek fogadására, majd dobja ki, ha már nincs rá szüksége.

A kiberbiztonság szempontjából azonban az ideiglenes e-mail érdekesebb, mint amilyennek látszik.
Egy ideiglenes beérkező levelek mappa több fontos biztonsági elvet is támogat:
- az adatok minimalizálása
- az identitások elkülönítése
- a támadási felület csökkentése
- a spam elszigetelése
- az azonosítók újrafelhasználásának csökkentése
Ugyanakkor az eldobható e-mailnek vannak fontos korlátai. Nem szabad úgy kezelni, mint egy állandó postafiók biztonságos helyettesítőjét, és soha nem szabad olyan fiókokhoz használni, ahol a hosszú távú tulajdonjog, a helyreállítás vagy a titkosság fontos.
Ez az útmutató elmagyarázza, hogyan működik az ideiglenes e-mail, mit véd, mit nem véd, és hogyan lehet biztonságosan használni.
Mi az ideiglenes e-mail?
Az ideiglenes e-mail-cím egy rövid távú használatra tervezett e-mail-cím.
A szolgáltatótól függően az alábbi ideig maradhat aktív:
- néhány percig
- több óráig
- több napig
- amíg a felhasználó manuálisan nem törli
Az ideiglenes e-mailt gyakran a következő neveken is emlegetik:
- ideiglenes e-mail
- eldobható e-mail
- eldobható e-mail-cím
- álcázó e-mail
- eldobható e-mail
- ideiglenes beérkező mappa
A fő cél az, hogy a felhasználók e-maileket fogadhassanak anélkül, hogy felfednék állandó személyes címüket.
Például ahelyett, hogy beírnád:
[email protected]
egy kevésbé fontos weboldalon, a következőt használhatja:
[email protected]
A weboldal az ellenőrző vagy megerősítő üzenetét az ideiglenes beérkező levelek mappájába küldi.
A művelet befejezése után az ideiglenes címet el lehet dobni.
Hogyan működik az ideiglenes e-mail?
Az ideiglenes e-mail ugyanazon az alapvető internetes infrastruktúrán alapul, mint a hagyományos e-mail.
A különbség elsősorban a fiók élettartamában, a hitelesítésben, az adatmegőrzésben és abban rejlik, hogy a beérkező levelek hogyan jelennek meg a felhasználó számára.
Egy egyszerűsített munkafolyamat így néz ki:
Ideiglenes e-mail szolgáltatás
 ↓
Címet generál
 ↓
A felhasználó beírja a címet egy weboldalon
 ↓
A weboldal e-mailt küld
 ↓
DNS MX-keresés
 ↓
SMTP-kézbesítés
 ↓
Ideiglenes levelezőszerver
 ↓
Ideiglenes beérkező levelek mappa
 ↓
Az üzenet lejár vagy törlésre kerül
Számos technológia vesz részt a folyamatban.
DNS és MX-rekordok
Amikor egy feladó megpróbál e-mailt kézbesíteni, meg kell határoznia, melyik levelezőkiszolgáló felelős a címzett domainjéért.
Ezt a DNS segítségével teszi.
Konkrétan: a küldő szerver lekérdezi a domain MX-rekordjait.
Az MX a Mail Exchange rövidítése.
Az MX-rekordok meghatározzák, mely levelezőszerverek fogadhatnak üzeneteket egy domain nevében.
Egy ideiglenes levelezési szolgáltatás esetében a szolgáltató úgy konfigurálja az eldobható domainjeihez tartozó MX-rekordokat, hogy a beérkező e-mailek a saját infrastruktúrájába kerüljenek.
Fogalmilag:
[email protected]
 ↓
DNS-lekérdezés
 ↓
MX-rekord
 ↓
mail.temp-domain.example
Miután azonosította a célszervert, a feladó megkísérli kézbesíteni az üzenetet.
SMTP és az üzenetkézbesítés
Az SMTP a Simple Mail Transfer Protocol (Egyszerű Levelezési Átviteli Protokoll) rövidítése.
Ez a szabványos protokoll, amelyet az e-mailek levelezőkiszolgálók közötti továbbítására használnak.
Egy tipikus ellenőrzési folyamat így nézhet ki:
Weboldal
   ↓
Alkalmazás háttérrendszere
   ↓
Kimenő e-mail szolgáltató
   ↓
SMTP
   ↓
Ideiglenes levelezőszerver
   ↓
Ideiglenes beérkező levelek mappa
Az ideiglenes levelezőrendszer ezután társítja az üzenetet a létrehozott beérkező levelek mappához, és webes felületen vagy API-n keresztül elérhetővé teszi azt.
Miben különbözik az ideiglenes e-mail a hagyományos e-mail fióktól
A hagyományos e-mail fiókot a tartós használatra tervezték.
Az ideiglenes beérkező levelek mappáját pedig az eldobhatóságra tervezték.
| Jellemző | Ideiglenes e-mail | Hagyományos e-mail |
|---|---|---|
| Hosszú távú birtoklás | Általában nem | Igen |
| Fiókregisztráció | Gyakran nem szükséges | Általában szükséges |
| Jelszóvédelem | Nem mindig | Általában igen |
| Helyreállítási lehetőségek | Korlátozottak vagy nem elérhetők | Általában elérhetők |
| Hosszú távú tárolás | Nincs | Igen |
| Legalkalmasabb fontos fiókokhoz | Nem | Igen |
| Legalkalmasabb egyszeri regisztrációkhoz | Igen | Lehetséges |
| Spam-szűrés | Kiváló | Szűrésre van szükség |
Az ideiglenes e-mailt inkább egy speciális adatvédelmi eszköznek kell tekinteni, mintsem a Gmail, az Outlook, a Proton Mail vagy más állandó e-mail fiók helyettesítőjének.
Miért használják az emberek az ideiglenes e-maileket?
A fő ok egyszerű:
A felhasználók nem akarják minden felkeresett weboldalnak megadni az állandó e-mail-címüket.
Valahányszor egy elsődleges e-mail-címet megadnak egy szolgáltatásnak, annak egy másolata valahol tárolásra kerülhet.
Ez a cím potenciálisan bekerülhet:
- ügyfél-adatbázisokba
- CRM-platformokra
- hírlevél-rendszerekbe
- marketingautomatizálási eszközökbe
- elemzési platformokra
- hirdetési rendszerekbe
- biztonsági mentésekbe
- harmadik féltől származó integrációkba
Minél több rendszer tartalmazza a címét, annál nagyobb lesz a digitális kitettsége.
Az ideiglenes e-mail korlátozza ezt a kitettséget.
1. A spam csökkentése
Az ideiglenes e-mail egyik leggyakoribb felhasználási területe a spam megelőzése.
A weboldalak gyakran kérnek e-mail-címet, mielőtt hozzáférést biztosítanának a következőkhöz:
- letöltések
- kuponok
- ingyenes próbaidőszakok
- jelentések
- korlátozott hozzáférésű tartalmak
- fórumok
- hírlevelek
- termékbemutatók
Amint az állandó e-mail-címed bekerül egy marketingrendszerbe, hónapokig érkezhetnek üzenetek.
Egy eldobható cím elszigeteli ezt a kapcsolattartást.
Ahelyett, hogy később megpróbálná kitisztítani a nem kívánt e-maileket, eleve elkerüli, hogy fő beérkező levelesládáját kiteszi ennek a kockázatnak.
2. Fő e-mail-címének védelme
Fő e-mail-címe értékes azonosító.
Gyakran kapcsolódik a következőkhöz:
- pénzügyi fiókok
- felhőalapú tárolás
- jelszó-visszaállítás
- közösségi média
- online vásárlás
- munkahelyi platformok
- magánjellegű dokumentumok
A támadók egy ismert e-mail-címet kiindulási pontként használhatnak a következőkre:
- adathalászat
- hitelesítőadatokkal való visszaélés
- fiókok felsorolása
- jelszó-visszaállítási visszaélések
- szociális mérnökség
Ha kevésbé megbízható interakciókhoz ideiglenes címet használ, csökkentheti a fő e-mail-címének terjesztését.
Ez a támadási felület csökkentésének egy egyszerű formája.
3. Az adatvédelmi incidensek során a kitettség korlátozása
Még a törvényes vállalatok is ki lehetnek téve adatvédelmi incidenseknek.
Ha egy alkalmazás adatbázisa kompromittálódik, a kiszivárgott információk között szerepelhetnek:
E-mail címek
Felhasználónevek
Jelszó-hashok
IP-címek
Telefonszámok
Fiók-metadatok
Ha eldobható e-mail címet használtál ahhoz a fiókhoz, a kiszivárgott azonosító már inaktív lehet.
Az elsődleges e-mail-címed így érintetlen marad az adatlopástól.
Ez nem teszi ártalmatlanná az adatlopást, de csökkentheti a kiszivárgott adatok hosszú távú hasznosíthatóságát.
4. Az azonosítók újrafelhasználásának csökkentése
Egy állandó e-mail-cím felhasználható a különböző webhelyeken végzett tevékenységek összekapcsolására.
Például:
A webhely ─┐
B webhely ─┼── [email protected]
C webhely ─┤
D webhely ─┘
Ha ugyanaz az e-mail-cím több platformon is megjelenik, az stabil azonosítóvá válik.
Az eldobható címek megnehezítik ezt az összefüggés megállapítását pusztán az e-mail alapján.
Ez különösen hasznos azoknak a magánéletüket védő felhasználóknak, akik el akarják különíteni az alacsony értékű online tevékenységeket a fontos digitális identitásoktól.
5. Egyszeri hitelesítő üzenetek fogadása
Az ideiglenes e-mail különösen akkor hasznos, ha egy weboldalnak csak azt kell ellenőriznie, hogy a beérkező levelek mappája képes-e e-maileket fogadni.
A tipikus folyamat a következő:
Ideiglenes e-mail létrehozása
 ↓
A regisztráció során megadása
 ↓
Hitelesítő üzenet fogadása
        ↓
Link megnyitása vagy kód másolása
 ↓
Regisztráció befejezése
Egy rövid ideig tartó interakció esetén felesleges lehet állandó e-mail-fiókot létrehozni vagy megadni.
Egyes weboldalak azonban szándékosan blokkolják az eldobható e-mail-domaineket.
Ezt a következő célok elérése érdekében tehetik:
- a hamis fiókok létrehozását
- az ingyenes próbaidőszakokkal való visszaélést
- a spamet
- az automatizált regisztrációkat
- a csalásokat
A felhasználóknak mindig tiszteletben kell tartaniuk az általuk felkeresett weboldal irányelveit.
Ideiglenes e-mail és az online adatvédelem
Az ideiglenes e-mail javítja az adatvédelmet azáltal, hogy elrejti egy fontos azonosítót: az állandó e-mail-címét.
Fontos azonban megérteni, hogy ez technikailag mit jelent.
Az ideiglenes e-mail elrejtheti:
- az elsődleges beérkező levelek mappájának címét
- egy állandó identitás-azonosítót
- a fő postaládájába érkező jövőbeli marketingüzeneteket
Nem rejti el automatikusan:
- az IP-címét
- a böngésző cookie-jait
- az eszköz jellemzőit
- a böngésző ujjlenyomatát
- a felhasználói ügynököt
- a kérés időzítését
- a fiók viselkedését
Az ideiglenes e-mail ezért egy adatvédelmi eszköz, nem pedig egy teljes anonimitást biztosító rendszer.
Az ideiglenes e-mail névtelené tesz?
Nem.
Ez az egyik leggyakoribb tévhit.
Egy weboldal továbbra is képes lehet nyomon követni a hálózati kapcsolatodat.
Például:
IP-cím
+
böngésző ujjlenyomat
+
sütik
+
eszközadatok
+
ideiglenes e-mail-cím
Annak ellenére, hogy a webhely nem ismeri az állandó beérkező levelek mappádat, ezek a többi jelek még mindig azonosíthatják vagy összefüggésbe hozhatják a tevékenységedet.
A valódi anonimitás egy sokkal szélesebb körű fenyegetési modellt jelent.
Az ideiglenes e-mail csak egy állandó azonosítót távolít el a kölcsönhatásból.
Ideiglenes e-mail és az adatminimalizálás
Az adatminimalizálás az adatvédelem egyik alapelve.
Az elv egyszerű:
Csak olyan információt adj meg, amely egy adott célhoz szükséges.
Ha egy weboldalnak csak egy hitelesítő üzenetet kell elküldenie, akkor nem mindig szükséges az állandó azonosító.
Az eldobható e-mail-cím használata csökkenti a megadott, hosszú élettartamú adatok mennyiségét.
Ahelyett, hogy:
Állandó e-mail-cím
 ↓
Határozatlan ideig tárolva
 ↓
Marketingrendszerek
 ↓
Harmadik fél által üzemeltetett rendszerek
 ↓
Lehetséges jövőbeli adatvédelmi incidens
a következő helyzet állhat fenn:
Ideiglenes e-mail-cím
 ↓
Rövid távú interakció
 ↓
A cím lejár
A második modell csökkenti az adatok tartós tárolását.
Biztonságosak az ideiglenes e-mail címek?
Az ideiglenes e-mail címek alacsony kockázatú tevékenységek esetén biztonságosak lehetnek.
A biztonság azonban nagymértékben függ a szolgáltatótól.
Nem minden ideiglenes e-mail rendszer ugyanazt a biztonsági modellt alkalmazza.
Egyes szolgáltatások a következőket nyújthatják:
- privát, munkamenet-alapú beérkező levelek mappája
- erős, véletlenszerűen generált címek
- titkosított kapcsolatok
- korlátozott adatmegőrzés
Mások a következőket alkalmazhatják:
- nyilvánosan hozzáférhető beérkező levelek mappája
- kiszámítható címek
- hitelesítés hiánya
- gyenge adatvédelmi beállítások
Mielőtt ideiglenes e-mail szolgáltatót használna, győződjön meg arról, hogy a beérkező levelek mappája valóban magánjellegű-e.
A nyilvános beérkező levelek mappájának kockázata
Egyes ideiglenes e-mail szolgáltatók lehetővé teszik, hogy bárki, aki ismeri a beérkező levelek mappájának nevét, megtekinthesse az üzeneteket.
Például, ha a cím a következő:
[email protected]
akkor egy másik személy manuálisan megnyithatja azt a beérkező levelesládát.
Ez komoly titoktartási kockázatot jelent.
Soha ne használjon nyilvános ideiglenes beérkező levelesládát a következők fogadására:
- jelszavak
- API-kulcsok
- pénzügyi információk
- magánjellegű dokumentumok
- érzékeny hitelesítési tokenek
- személyazonosító adatok
A beérkező levelek lejáratával kapcsolatos kockázat
Az ideiglenes e-mail címek eltűnhetnek.
Ez a céljuk.
A lejárat azonban komoly problémát jelent a fiók helyreállításakor.
Tegyük fel, hogy létrehoz egy fiókot egy eldobható e-mail-cím használatával.
Hat hónappal később elfelejti a jelszót.
A szolgáltatás helyreállítási e-mailt küld a következő címre:
[email protected]
Ha a beérkező levelek mappája már nem létezik, akkor végleg elveszítheti a fiókot.
Ezért soha ne használj ideiglenes e-mail-címet olyan fiókokhoz, amelyeket később esetleg vissza kell állítanod.
Mikor érdemes ideiglenes e-mail-címet használni
Az ideiglenes e-mail-cím akkor megfelelő, ha a kapcsolat alacsony kockázatú és rövid távú.
Jó példák a következők:
- ingyenes dokumentum letöltése
- szoftverdemó kipróbálása
- ideiglenes fórumhoz való csatlakozás
- egyszeri azonosító e-mail fogadása
- zárt tartalomhoz való hozzáférés
- alkalmazás tesztelése
- tranzakciós e-mailek tesztelése
- promóciós regisztrációk elkülönítése
Egy hasznos kérdés:
Komoly problémát jelentene, ha elveszítené a hozzáférést ehhez az e-mail címhez?
Ha a válasz nem, akkor az ideiglenes e-mail használata megfelelő lehet.
Mikor ne használjon ideiglenes e-mailt
Kerülje az eldobható címek használatát fontos fiókok esetében.
Példák:
- online banki szolgáltatások
- befektetési platformok
- kriptovaluta-tőzsdék
- jelszókezelők
- kormányzati szolgáltatások
- egészségügyi portálok
- üzleti szempontból kritikus alkalmazások
- domain-regisztrátorok
- webtárhely-szolgáltatók
- felhőalapú tárolás
- fontos közösségi média-fiókok
Ezek a rendszerek nagymértékben támaszkodnak az e-mailre a következőkre:
- jelszó-visszaállítás
- biztonsági figyelmeztetések
- bejelentkezés-ellenőrzés
- fiók-helyreállítás
Ehelyett inkább használj állandó, védett e-mail-címet.
Ideiglenes e-mail fejlesztők és minőségbiztosítási csapatok számára
Az ideiglenes e-mail különösen hasznos a szoftverfejlesztés során.
Az alkalmazások gyakran tartalmaznak e-mail-alapú munkafolyamatokat, például:
- regisztráció
- hitelesítés
- felhasználói bevezetés
- jelszó-visszaállítás
- fiókriasztások
- értesítések
Egy minőségbiztosítási mérnöknek több felhasználói identitásra is szüksége lehet:
1. tesztfelhasználó → regisztráció
2. tesztfelhasználó → jelszó-visszaállítás
3. tesztfelhasználó → hitelesítés
4. tesztfelhasználó → bevezetés
5. tesztfelhasználó → értesítések tesztelése
Minden egyes tesztesethez állandó beérkező levelesládát létrehozni nem hatékony.
Az ideiglenes e-mailek jelentősen felgyorsíthatják ezeket a munkafolyamatokat.
Ideiglenes e-mail API-k
Egyes szolgáltatók API-kon keresztül teszik elérhetővé az ideiglenes e-mail szolgáltatást.
Ez lehetővé teszi a fejlesztők számára olyan munkafolyamatok automatizálását, mint például:
Eldobható beérkező levelesláda létrehozása
 ↓
Tesztfiók regisztrálása
 ↓
A beérkező levelesláda lekérdezése
 ↓
A hitelesítési kód kinyerése
 ↓
Az automatizált teszt elvégzése
Ez hasznos lehet a következő területeken:
- automatizált minőségbiztosítás
- integrációs tesztelés
- staging környezetek
- CI/CD folyamatok
- tranzakciós e-mailek érvényesítése
A biztonsági csapatoknak gondoskodniuk kell arról, hogy a termelési titkok vagy az érzékeny ügyféladatok soha ne kerüljenek az eldobható tesztbeérkező levelek közé.
Ideiglenes e-mail vs. e-mail-alias
Az e-mail-aliásokat gyakran összekeverik az ideiglenes e-mailekkel.
Ezek különböző problémákat oldanak meg.
Ideiglenes e-mail
Leginkább rövid távú interakciókhoz alkalmas.
[email protected]
 ↓
Eldobható beérkező levelek
 ↓
Lejár
E-mail-alias
Legalkalmasabb a hosszú távú adatvédelemre.
[email protected]
 ↓
Átirányító szolgáltatás
 ↓
[email protected]
Az álnév lehetővé teszi, hogy elrejtse valódi címét, miközben megőrzi a hosszú távú hozzáférést.
Azoknál a szolgáltatásoknál, amelyekre később szükséged lehet, az alias általában jobb választás, mint az eldobható e-mail.
Ideiglenes e-mail vs. másodlagos e-mail-fiók
Egy másik stratégia egy másodlagos, állandó e-mail-cím fenntartása.
Például:
Elsődleges e-mail
    → banki ügyek
    → üzleti ügyek
    → kritikus fiókok

Másodlagos e-mail
    → vásárlás
    → hírlevelek
    → közösségek

Ideiglenes e-mail
    → egyszeri letöltések
    → tesztelés
    → alacsony megbízhatóságú weboldalak
Ez a háromrétegű felépítés kiváló elhatárolást biztosít.
Ideiglenes e-mail és adathalászat
Az ideiglenes e-mail csökkentheti az egyes adathalász-kampányoknak való kitettségét.
Ha a marketingesek, a támadott webhelyek vagy az adatkereskedők soha nem jutnak hozzá a valódi e-mail-címéhez, a támadóknak kevesebb lehetőségük nyílik arra, hogy az Ön fő beérkező levelesládáját célozzák meg.
Az ideiglenes e-mail azonban nem állítja meg az adathalászatot.
A támadók továbbra is küldhetnek rosszindulatú e-maileket magába az ideiglenes beérkező levelesládába.
A felhasználóknak továbbra is ellenőrizniük kell:
- a feladó személyazonosságát
- a cél URL-eket
- a mellékleteket
- a bejelentkezési oldalakat
- az azonosítási kéréseket
Az ideiglenes e-mail csökkenti a kitettséget.
Ez azonban nem szünteti meg a biztonsági tudatosság szükségességét.
Ideiglenes e-mail és rosszindulatú szoftverek
Az ideiglenes e-mail nem vizsgálja át és nem semlegesíti automatikusan a rosszindulatú fájlokat.
Egy üzenet továbbra is tartalmazhat:
- rosszindulatú mellékleteket
- adathalász linkeket
- hamis bejelentkezési oldalakat
- rosszindulatú programok letöltését
Soha ne feltételezd, hogy egy e-mail biztonságos, csak azért, mert egy eldobható postaládába érkezett.
Ugyanazok a szabályok vonatkoznak:
- kerülje az ismeretlen mellékleteket
- ellenőrizze az URL-eket, mielőtt rákattintana
- ne futtasson gyanús fájlokat
- soha ne adja meg jelszavát megbízhatatlan oldalakon
Bevált gyakorlatok az ideiglenes e-mailek biztonságos használatához
1. Csak alacsony kockázatú tevékenységekhez használja
Az eldobható e-mail ideális rövid élettartamú fiókokhoz és egyszeri interakciókhoz.
Ne használja olyan helyzetekben, ahol a fiók hosszú távú birtoklása fontos.
2. Soha ne tároljon érzékeny információkat
Kerülje az alábbiak küldését vagy fogadását:
- bejelentkezési adatok
- magánjellegű dokumentumok
- pénzügyi adatok
- helyreállítási kódok
- API-kulcsok
3. Számítson arra, hogy a beérkező levelek eltűnhetnek
A szükséges, nem bizalmas információkat azonnal mentse el.
4. Soha ne használja újra fontos jelszavakat
Ha eldobható fiókot hoz létre, soha ne használja újra a következő helyekről származó jelszavakat:
- banki fiókok
- munkahelyi fiókok
- felhőszolgáltatások
- elsődleges e-mail-fiók
A jelszavak újrahasználata felesleges kockázatot jelent.
5. Ellenőrizze, hogy a beérkező levelek nyilvánosak-e
Tájékozódjon arról, hogy az ideiglenes e-mail szolgáltató hogyan védi a hozzáférést.
6. Használjon HTTPS-t
Az ideiglenes e-mail szolgáltatásokat mindig HTTPS-en keresztül érje el.
Ez megvédi a böngészője és a szolgáltató közötti adatforgalmat a passzív hálózati lehallgatástól.
7. Legyen óvatos a hitelesítő linkekkel
A hitelesítő e-mailek is rosszindulatúak lehetnek.
Kattintás előtt ellenőrizze a címzett domainjét.
8. Válassza szét a fontos és az eldobható fiókokat
Egy hasznos modell:
MAGAS BIZALOM
Fő e-mail-cím
 ↓
Banki ügyek / üzleti tevékenység / fiók-helyreállítás

KÖZEPES BIZALOM
Másodlagos e-mail vagy álnevek
 ↓
Vásárlás / előfizetések

ALACSONY BIZALOM
Ideiglenes e-mail
 ↓
Próbaverziók / letöltések / tesztelés
Ez egyértelmű identitási határokat hoz létre.
Hogyan válasszunk ideiglenes e-mail szolgáltatót?
Nem minden ideiglenes e-mail szolgáltatás egyforma.
Több jellemzőre is figyeljünk.
HTTPS-támogatás
A weboldalnak HTTPS-t kell használnia.
Világos adatmegőrzési szabályzat
Tisztában kell lennünk a következőkkel:
- mennyi ideig léteznek a beérkező levelek mappái
- mennyi ideig tárolják az üzeneteket
- megőrzik-e a törölt adatokat
Magánjellegű beérkező levelek mappa kialakítása
Kerülje azokat a szolgáltatásokat, ahol a beérkező levelek mappái könnyen kitalálhatók vagy nyilvánosan kereshetők.
Minimális adatgyűjtés
Egy adatvédelemre összpontosító szolgáltatónak kerülnie kell a felesleges személyes adatok gyűjtését.
Több domain
Több e-mail domain használata növelheti a megbízhatóságot, ha a weboldalak blokkolják a közismert eldobható domainneveket.
Gyors e-mail kézbesítés
A hitelesítő üzeneteknek gyorsan meg kell jelennie.
Egyszerű beérkező levelek kezelése
Hasznos funkciók:
- frissítés
- cím másolása
- a beérkező levelek törlése
- cím módosítása
- automatikus lejárat
Miért blokkolnak egyes weboldalak az ideiglenes e-maileket?
Az eldobható e-mailek hasznosak az adatvédelem szempontjából, de néha visszaélnek velük.
A weboldalak az alábbiak csökkentése érdekében blokkolhatják az eldobható domainneveket:
- hamis regisztrációk
- automatizált botok
- ingyenes próbaidőszakkal való visszaélések
- spam
- csaló fiókok
- ajánlási programmal való visszaélések
Egyes szervezetek nagy adatbázisokat tartanak fenn az ismert ideiglenes e-mail-domainekről.
A regisztráció során egy webhely ellenőrizheti a megadott domaint.
Elméletileg:
A felhasználó megadja az e-mail címet
 ↓
Kivonja a domaint
 ↓
Ellenőrzi az eldobható domain-adatbázist
 ↓
Engedélyezi vagy elutasítja a regisztrációt
Az eldobható e-mailek blokkolása a weboldal üzemeltetőjének üzleti és biztonsági döntése.
Nyomon követhetőek-e az ideiglenes e-mailek?
Az ideiglenes e-mailek nem teszik nyomon követhetetlenné a tevékenységeket.
A szolgáltatótól és a weboldaltól függően a naplófájlok továbbra is tartalmazhatnak:
- IP-címek
- időbélyegek
- böngészőadatok
- szerver-lekérdezési naplófájlok
- munkamenet-azonosítók
Az ideiglenes e-mail csak a használt e-mail-azonosságot változtatja meg.
Soha nem szabad illegális tevékenységek elrejtésére szolgáló eszköznek tekinteni.
Védelmet nyújt-e az ideiglenes e-mail az adatkereskedők ellen?
Csökkentheti az adatkereskedők rendelkezésére álló hasznos információk mennyiségét.
Ha az elsődleges e-mail-címét soha nem adja meg egy weboldalon, az adott szolgáltatás nem tudja közvetlenül hozzáadni azt a felhasználói profiljához.
Más azonosítók azonban továbbra is gyűjthetők.
Például:
- telefonszám
- IP-cím
- cookie-k
- böngésző-ujjlenyomat
- fizetési adatok
Az ideiglenes e-mail egy adatpontot csökkent.
Az adatvédelemhez több réteg szükséges.
Gyakorlati e-mail-adatvédelmi stratégia
A legtöbb felhasználó számára a legjobb megoldás nem az, hogy mindenhol ideiglenes e-mail-címet használjon.
Ehelyett hozzon létre különböző bizalmi szinteket.
1. szint — Elsődleges e-mail-cím
Használata:
- banki ügyintézés
- jelszó-visszaállítás
- munka
- fontos felhőalapú fiókok
2. szint — Másodlagos e-mail vagy álnév
Használata:
- vásárlás
- hírlevelek
- tagságok
- hosszú távú online szolgáltatások
3. szint — Ideiglenes e-mail
Használata:
- próbaverziók
- letöltések
- tesztelés
- egyszeri azonosítás
- alacsony bizalmi szintű weboldalak
Ez a modell erős elhatárolást biztosít anélkül, hogy a használhatóságot feláldozná.
Gyakran feltett kérdések
Mi az az ideiglenes e-mail?
Az ideiglenes e-mail egy rövid távú használatra létrehozott, eldobható e-mail-cím. Lehetővé teszi a felhasználók számára, hogy üzeneteket fogadjanak anélkül, hogy felfednék elsődleges e-mail-címüket.
Ingyenes az ideiglenes e-mail?
Számos ideiglenes e-mail-szolgáltatás ingyenes. Egyes szolgáltatók díjat számolnak fel olyan kiegészítő szolgáltatásokért, mint a saját domain, a hosszabb tárolási idő vagy az API-hozzáférés.
Biztonságos az ideiglenes e-mail?
Alacsony kockázatú tevékenységek esetén biztonságos lehet, de a biztonsági szint szolgáltatónként eltérő. Kerülje az ideiglenes postafiókok használatát érzékeny adatok kezelése esetén.
Kaphatok hitelesítési kódokat?
Általában igen, bár egyes webhelyek blokkolják az ismert eldobható e-mail-domaineket.
Elrejti-e az ideiglenes e-mail az IP-címemet?
Nem. Az ideiglenes e-mail elrejti az elsődleges e-mail-címét, de nem a hálózati identitását.
Helyreállíthatom-e a lejárt postafiókot?
Általában nem.
Használhatok ideiglenes e-mailt banki ügyintézéshez?
Nem. Pénzügyi szolgáltatásokhoz használjon állandó, biztonságos e-mail fiókot.
Használhatják a fejlesztők az ideiglenes e-mailt?
Igen. Különösen hasznos alkalmazás-teszteléshez, minőségbiztosításhoz, tranzakciós e-mailek teszteléséhez és automatizált regisztrációs munkafolyamatokhoz.
Az ideiglenes e-mail megegyezik az álnévvel?
Nem. Az ideiglenes beérkező levelek lejárnak. Az e-mail álnevek általában továbbítják az e-maileket egy állandó beérkező levelek mappába, és hosszú távon is aktívak maradhatnak.
Megakadályozhatja az ideiglenes e-mail a spameket?
Jelentősen csökkentheti az elsődleges beérkező levelek mappájába érkező spam mennyiségét azáltal, hogy elkülöníti az alacsony értékű és promóciós regisztrációkat.
Záró gondolatok
Az ideiglenes e-mail cím megfelelő használat esetén egyszerű, de hatékony adatvédelmi eszköz.
Legnagyobb értéke abban rejlik, hogy csökkenti a felesleges adatkiadást.
Ahelyett, hogy egy állandó e-mail-címet adna meg több száz weboldalon, az eldobható e-mail lehetővé teszi a rövid távú interakciók elkülönítését.
Megfelelő használat esetén az ideiglenes e-mail segíthet:
- a spam csökkentésében
- az elsődleges beérkező levelek mappájának védelmében
- az azonosítók újrafelhasználásának minimalizálásában
- az adatvédelmi incidensek kockázatának korlátozásában
- az online identitások szétválasztásában
- az alkalmazások tesztelésének javításában
- a hosszú távú digitális lábnyom csökkentésében
Az ideiglenes e-mailnek azonban vannak korlátai.
Nem szabad érzékeny fiókokhoz, hosszú távú fiók-helyreállításhoz, pénzügyi szolgáltatásokhoz, felhőalapú tároláshoz vagy bármilyen olyan célra használni, amelyet nem engedhet meg magának, hogy elveszítsen.
A legjobb biztonsági modell nem az, hogy lecseréled az elsődleges e-mail címedet.
Hanem az, hogy rétegeket építesz:
Elsődleges e-mail
 ↓
Megbízható és kritikus szolgáltatások

Aliasok / másodlagos e-mail
 ↓
Hosszú távú, de alacsonyabb kockázatú szolgáltatások

Ideiglenes e-mail-cím
 ↓
Egyszer használatos és alacsony bizalmi szintű interakciók
Ez a megközelítés ötvözi a magánélet védelmét, a kényelmet és a gyakorlati kiberbiztonsági elveket.
Az ideiglenes e-mail-cím akkor működik a legjobban, ha pontosan úgy kezeled, ahogy a neve is sugallja:
ideiglenesnek.