Az e-mail-címed az egyik legállandóbb azonosító, amelyet az interneten használsz.
Ellentétben az IP-címmel – amely változhat – vagy a böngésző-munkamenettel – amely lejárhat –, az elsődleges e-mail-címed gyakran évekig változatlan marad. Kapcsolódhat bankszámláidhoz, felhőalapú tárhelyedhez, közösségi média profiljaidhoz, online vásárlásaidhoz, jelszó-visszaállításokhoz és üzleti szolgáltatásokhoz.
Minden alkalommal, amikor ezt a címet megadod egy weboldalon, növeled a digitális lábnyomodat.
A weboldal közvetlenül tárolhatja, szinkronizálhatja egy ügyfélkapcsolat-kezelő platformmal, elküldheti egy e-mailes marketing szolgáltatónak, beépítheti elemzési rendszerekbe, vagy egy jövőbeli adat szivárgás során nyilvánosságra hozhatja.
Egy ideiglenes e-mail-cím egyszerű megoldást kínál ennek a kockázatnak a csökkentésére.
Ahelyett, hogy minden weboldalnak megadnád az állandó e-mail-címedet, használhatsz egy rövid élettartamú, eldobható címet alacsony kockázatú regisztrációkhoz, hitelesítő e-mailekhez, letöltésekhez, teszteléshez és egyéb ideiglenes tevékenységekhez.
Kiberbiztonsági szempontból az ideiglenes e-mail hasznos, mert három fontos elvet támogat:
- az adatok minimalizálását
- a szeparációt
- a támadási felület csökkentését
Ez az útmutató 10 gyakorlati okot ismertet az ideiglenes e-mail-cím használatára, elmagyarázza, hogyan javítja az online adatvédelmet, és mikor érdemes elkerülni a használatát.
Mi az az ideiglenes e-mail-cím?
Az ideiglenes e-mail-cím egy rövid távú használatra tervezett e-mail-fiók.
Aktív maradhat:
- néhány percig
- több óráig
- több napig
- amíg a felhasználó manuálisan nem törli
A szolgáltatótól függően az ideiglenes postafiók automatikusan létrehozható anélkül, hogy szükség lenne:
- fiókra
- jelszóra
- telefonszám
- személyes adatok
Az ideiglenes e-mailt általában a következő neveken is ismerik:
- ideiglenes e-mail
- eldobható e-mail
- egyszer használatos e-mail
- eldobható e-mail
- ideiglenes postaláda
A cél nem a szokásos e-mail-fiók helyettesítése.
Ehelyett az ideiglenes e-mail egy további védelmi réteget biztosít az állandó digitális identitásod és azok a webhelyek között, amelyeknek nincs szükségük hosszú távú hozzáférésre a kapcsolattartási adataidhoz.
Miért fontos az e-mail-címed az online adatvédelem szempontjából?
Az e-mail-cím ártalmatlannak tűnhet, de azonosítóként rendkívül hasznos.
A vállalatok gyakran használják az e-mail-címeket a felhasználói tevékenységek összekapcsolására a következők között:
- weboldalak
- eszközök
- alkalmazások
- marketingplatformok
- ügyfél-adatbázisok
- hirdetési rendszerek
Egy állandó e-mail-cím biztonsági incidens után kiszivárgott adatbázisokban is megjelenhet.
A támadók ezután összekapcsolhatják a címet más információkkal, például:
E-mail-cím
+
Jelszó-hashok
+
Telefonszámok
+
Felhasználónevek
+
Vásárlási előzmények
+
IP-naplók
Minél gyakrabban használja ugyanazt a címet, annál több lehetőség nyílik arra, hogy ezeket az információkat összegyűjtsék vagy nyilvánosságra hozzák.
Az ideiglenes e-mail korlátozza ezt a kockázatot azáltal, hogy eldobható identitásokat hoz létre olyan interakciókhoz, amelyekhez nincs szükség az állandó beérkező levelek mappájára.
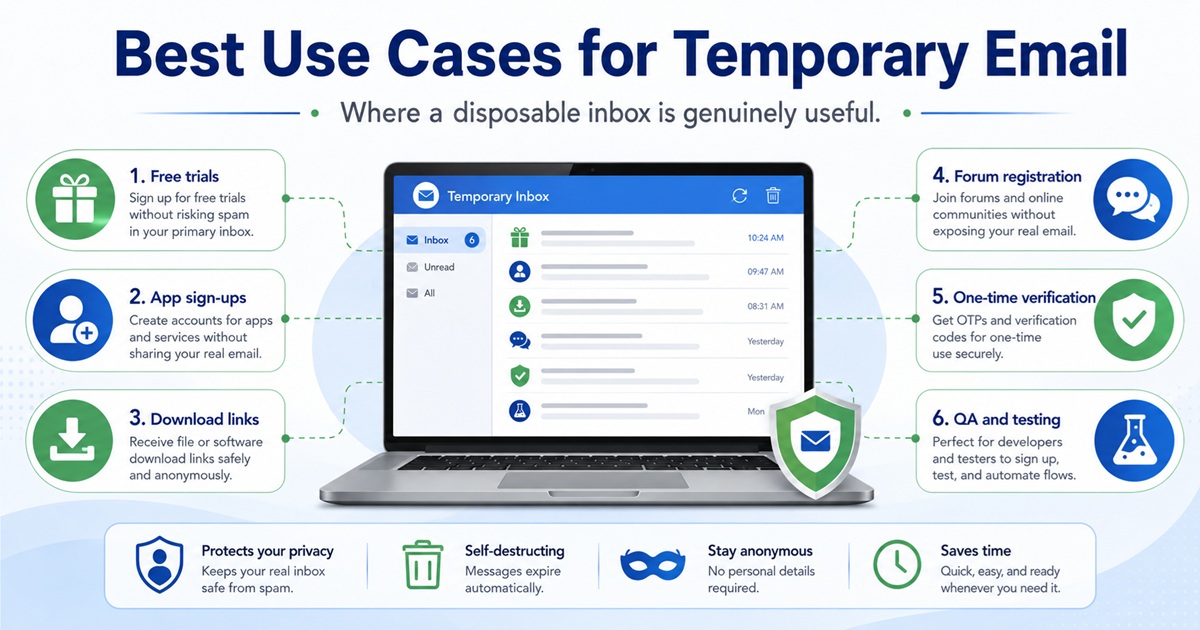
1. Csökkentse a spam mennyiségét az elsődleges beérkező levelek mappájában
A spam az egyik leggyakoribb ok, amiért az emberek ideiglenes e-mail címet használnak.
Számos webhely e-mail címet kér, mielőtt a látogatóknak engedélyezné a következőket:
- fájl letöltése
- kupon igénybevétele
- zárt tartalom elolvasása
- hírlevélre való feliratkozás
- ingyenes próbaidőszak indítása
- alapszintű fiók létrehozása
A regisztráció befejezése után a weboldal továbbra is küldhet marketingüzeneteket.
Ezek az üzenetek a következőket tartalmazhatják:
- promóciók
- termékfrissítések
- elhagyott kosárra vonatkozó emlékeztetők
- hírlevelek
- partneri ajánlatok
- automatizált értékesítési sorozatok
Az ideiglenes e-mail használatával ezek az üzenetek nem kerülnek be a fő beérkező levelek mappájába.
Ha már nincs szüksége az ideiglenes címre, egyszerűen ne használja tovább.
Ahelyett, hogy folyamatosan leiratkozna a hírlevelekről, eleve megakadályozhatja, hogy a nem kívánt üzenetek eljussanak az állandó fiókjába.
2. Védje a valódi e-mail-címét
Fő e-mail-címét értékes személyazonosító adatként kell kezelnie.
Sok felhasználó esetében ez olyan kritikus szolgáltatásokhoz kapcsolódik, mint például:
- pénzügyi platformok
- közösségi hálózatok
- jelszó-visszaállítás
- felhőalapú tárolás
- online vásárlás
- munkahelyi rendszerek
A támadók gyakran egyetlen információval kezdik a célzott támadásokat: egy e-mail-címmel.
Ha ezt megismerik, megkísérelhetik:
- adathalászatot
- hitelesítőadatok feltörését
- a jelszó-visszaállítási funkcióval való visszaélést
- szociális mérnökséget
- fiókok felsorolását
Egy ideiglenes e-mail-cím megakadályozza, hogy felesleges weboldalak megismerjék az állandó címét.
Ez a támadási felület csökkentésének egy egyszerű formája.
Nem tud minden biztonsági kockázatot kiküszöbölni, de csökkentheti azokról a rendszerekről, amelyek Önről szóló információkat tárolnak.
3. Csökkentse az adatvédelmi incidensek során való kitettségét
Még a legitim weboldalak is ki lehetnek téve adatvédelmi incidenseknek.
Amikor egy vállalatot feltörnek, a támadók olyan adatbázisokhoz juthatnak hozzá, amelyek a következőket tartalmazzák:
- nevek
- e-mail címek
- felhasználónevek
- jelszó-hashok
- IP-címek
- fiók-metadatok
Ha az elsődleges e-mail-címével regisztrált, az az azonosító a kiszivárgott adatkészlet részévé válhat.
Egy ideiglenes e-mail-cím korlátozza a hatást.
Ha egy eldobható cím megjelenik egy jövőbeli adatvédelmi incidensben, a kiszivárgott azonosító addigra már inaktív lehet.
A valódi beérkező levelek mappája így elválasztva marad az eseménytől.
Ez nem szünteti meg az adatbiztonsági incidensekkel járó összes kockázatot, de csökkenti a nyilvánosságra került adatok értékét.
Ez az elv szorosan kapcsolódik az adatminimalizáláshoz.
Minél kevesebb állandó információt adsz meg, annál kevesebb állandó információ szivároghat ki.
4. Kerülje a marketingcélú nyomon követést
Az e-mail címeket gyakran használják marketingcélú attribúcióra és személyazonosság-összevetésre.
Egy vállalat továbbíthatja a címét:
- CRM-platformokra
- hirdetési rendszerekbe
- elemzési platformokra
- hírlevél-szolgáltatóknak
- ügyféladat-platformok
Például egy tipikus adatáramlás így nézhet ki:
Weboldalon történő regisztráció
 ↓
Ügyfél-adatbázis
 ↓
CRM
 ↓
E-mail-marketing platform
 ↓
Reklám- vagy elemzési platform
Ez azt jelenti, hogy egy e-mail-cím megadása azt eredményezheti, hogy több rendszer is tárolja azt.
Az ideiglenes e-mail-címek csökkentik ezt a tartós azonosítók újrafelhasználását.
Ahelyett, hogy minden szolgáltatásnak ugyanazt az állandó címet adnád meg, létrehozol egy rövid élettartamú azonosítót egy adott interakcióhoz.
Így nehezebb lesz az online tevékenységedet kizárólag az e-mail-cím alapján összekapcsolni.
5. Regisztrálj alacsony kockázatú weboldalakra
Nem minden fiók érdemli meg az állandó e-mail-címedet.
Gondolj például egy olyan weboldalra, amelyet csak egyszer szándékozol használni.
Lehet, hogy csak a következőket szeretnéd:
- letölteni egy dokumentumot
- elolvasni egy fórumbejegyzést
- részt venni egy rövid felmérésben
- hozzáférni egy ideiglenes szolgáltatáshoz
- kipróbálni egy webalkalmazást
Ha a fiókhoz való hozzáférés elvesztése nem járna jelentős következményekkel, akkor felesleges lehet az elsődleges e-mail-cím használata.
Az ideiglenes e-mail-cím ideális ezekhez az alacsony kockázatú helyzetekhez.
A biztonsági elv egyszerű:
Ne add meg az állandó adataidat, ha az ideiglenes adatok is elegendőek.
6. Egyszeri hitelesítő e-mailek fogadása
Sok webhely e-mailes hitelesítést kér, mielőtt hozzáférést engedélyezne.
A folyamat általában így néz ki:
Hozz létre egy e-mail címet
        ↓
Adja meg a regisztráció során
 ↓
A webhely elküldi az azonosító e-mailt
 ↓
Nyissa meg az ideiglenes beérkező levelek mappáját
 ↓
Kattintson az azonosító linkre
 ↓
A regisztráció befejeződött
Ha a fiókra csak rövid ideig van szüksége, az ideiglenes beérkező levelek mappa kényelmes megoldás lehet.
Jellemző példák:
- weboldal-regisztrációk
- szoftverbemutatók
- fórumok
- egyszeri letöltések
- fejlesztői tesztelés
Egyes platformok azonban blokkolják az ismert eldobható e-mail-domaineket.
Ez általában a következők csökkentése érdekében történik:
- az automatizált regisztrációkat
- az ingyenes próbaidőszakokkal való visszaéléseket
- a spam-fiókokat
- a csalárd tevékenységeket
Az ideiglenes e-mail-címeket mindig a weboldal szabályainak és felhasználási feltételeinek megfelelően kell használni.
7. Az ingyenes próbaidőszakokat és promóciókat tartsa külön
Az ingyenes próbaidőszakok gyakran nagy mennyiségű nyomonkövető e-mailt generálnak.
Egy szolgáltatás kipróbálása után olyan üzeneteket kaphat, mint például:
- „A próbaidőszak hamarosan lejár”
- „Frissítsen még ma”
- „Térjen vissza, és spóroljon 20%-ot”
- „Új funkciók elérhetők”
- „Fejezze be fiókja beállítását”
Ha több szolgáltatást is tesztel, ezek az e-mailek gyorsan felhalmozódnak.
Az ideiglenes e-mail hasznos olyan rövid távú értékelésekhez, ahol nem szándékozik hosszú távú kapcsolatot fenntartani a szolgáltatással.
Például egy fejlesztő, aki több SaaS-terméket hasonlít össze, a következőket szeretné megvizsgálni:
- irányítópultok
- integrációk
- API-k
- felhasználói felületi munkafolyamatok
- funkciók elérhetősége
Különálló, eldobható beérkező levelesládák használatával a tesztelési folyamat elszigetelhető a fő munkafióktól.
8. Az e-mail biztonság javítása a szeparációval
A szeparáció egy fontos biztonsági elv.
Ahelyett, hogy minden tevékenységhez egyazon identitást használnál, a különböző tevékenységeket külön környezetekbe osztod.
Például:
Fő e-mail
    ├── Banki ügyek
    ├── Üzleti ügyek
    └── Kritikus fiókok

Másodlagos e-mail
    ├── Vásárlás
    └── Előfizetések

Ideiglenes e-mail
    ├── Letöltések
    ├── Próbaverziók
    ├── Tesztelés
    └── Alacsony bizalmi szintű regisztrációk
Ez a felépítés korlátozza a keresztfertőzést.
Ha egy kategória kompromittálódik vagy elárasztják a spamek, a többi érintetlen marad.
A biztonsági szakemberek hasonló szegmentációs koncepciókat alkalmaznak a hálózatokban is.
A hálózati architektúrában a szegmentáció a rendszereket a megbízhatósági szintek alapján választja szét.
Az ideiglenes e-mail hasonló elvet alkalmaz a digitális identitásra.
Nem minden webhelynek kell ugyanabba a megbízhatósági zónába tartoznia, mint a banki vagy üzleti fiókjainak.
9. Könnyítse meg a weboldalak és alkalmazások tesztelését
Az ideiglenes e-mail rendkívül hasznos a fejlesztők, a minőségbiztosítási mérnökök, a DevOps-csapatok és a biztonsági tesztelők számára.
A modern alkalmazások gyakran tartalmaznak e-mail-alapú munkafolyamatokat, például:
- regisztráció
- fiókhitelesítés
- jelszó-visszaállítás
- felhasználói regisztráció
- bejelentkezési figyelmeztetések
- értesítések
- tranzakciós üzenetek
Ezeknek a munkafolyamatoknak a teszteléséhez több e-mail-címre van szükség.
Például egy minőségbiztosítási mérnöknek a következőket kell tesztelnie:
1. felhasználó → Regisztráció
2. felhasználó → Jelszó-visszaállítás
3. felhasználó → Ellenőrzés
4. felhasználó → Értesítés
5. felhasználó → Kézbesítési hiba
Minden egyes teszthez állandó e-mail-fiókot létrehozni nem hatékony.
Az ideiglenes beérkező levelek gyorsan létrehozható, eldobható tesztidentitásokat biztosítanak.
Ezért hasznosak a következőkre:
- staging környezetek
- automatizált tesztek
- minőségbiztosítási munkafolyamatok
- tranzakciós e-mailek tesztelése
- regisztrációs tesztelés
A fejlesztőknek azonban továbbra is kerülniük kell, hogy érzékeny termelési információkat tegyenek közzé nyilvános ideiglenes beérkező levelekben.
10. Csökkentse hosszú távú digitális lábnyomát
Minden állandó fiók hozzájárul a digitális lábnyomához.
Több év alatt egy e-mail-cím több száz szolgáltatásban is tárolódhat.
Ezek közül a szolgáltatások közül néhány végül:
- bezárulhat
- tulajdonosváltáson eshet át
- adatvédelmi incidensek áldozatává válhat
- eladhatja az ügyfél-adatbázisokat
- harmadik fél platformjára költözhet
Lehet, hogy sok ilyen fiók létrehozására már nem is emlékszel.
Az ideiglenes e-mailek csökkentik ezt a felhalmozódást.
Amikor a cím lejár, az azonosító jelentősen kevésbé lesz használható.
Ez nem törli az interakció minden nyomát, de csökkenti az online tevékenységedhez kapcsolódó egyik legfontosabb azonosító fennmaradását.
A magánéletüket komolyan vevő felhasználók számára ez jelentős előny.
Ideiglenes e-mail és a támadási felület csökkentése
A támadási felület azoknak a pontoknak az összességét jelenti, ahol egy támadó kölcsönhatásba léphet egy rendszerrel, vagy azt célba veheti.
A fogalom a személyes identitásra is alkalmazható.
Képzelje el, hogy állandó e-mail-címét 150 különböző weboldalon használja.
Minden adatbázis egy újabb helyet jelent, ahol a címe szerepel.
Fogalmilag:
1 elsődleges e-mail-cím
 ↓
150 weboldal
 ↓
150 adatbázis
 ↓
Több harmadik fél által biztosított integráció
 ↓
Több potenciális kockázat
Ha nem alapvetően szükséges szolgáltatásokhoz ideiglenes címeket használsz, a struktúra megváltozik.
Fő e-mail-cím
 ↓
Csak megbízható szolgáltatások

Ideiglenes címek
 ↓
Kevésbé fontos szolgáltatások
 ↓
Végül lejárnak
Ez az architektúra nem teszi láthatatlanná a személyazonosságodat.
De csökkenti a felesleges nyomon követhetőséget.
Az ideiglenes e-mail nem tesz téged névtelennek
Egy fontos tévhittel foglalkozni kell.
Az ideiglenes e-mail javítja a magánélet védelmét, de nem biztosít automatikusan névtelenséget.
Egy weboldal továbbra is nyomon követheti:
- az IP-címedet
- a böngésző cookie-jait
- az eszköz jellemzőit
- a böngésző ujjlenyomatát
- a felhasználói ügynököt
- a kérések időbélyegeit
- a viselkedési adatokat
Az internetszolgáltatód is betekintést nyerhet a hálózati szintű kapcsolati információkba.
Az ideiglenes e-mail csak egy azonosítót rejt el:
az állandó e-mail-címedet.
A nagyobb adatvédelem érdekében az ideiglenes e-mailt megfelelő böngészőbiztonsági intézkedésekkel, nyomkövetés elleni védelemmel és hálózati szintű adatvédelmi beállításokkal kell kombinálni.
Ideiglenes e-mail vs. e-mail-alias
Az ideiglenes e-mail és az e-mail-aliasok különböző problémákat oldanak meg.
Ideiglenes e-mail
Rövid távú interakciókra tervezték.
Példa:
[email protected]
 ↓
Ideiglenes beérkező levelek
 ↓
Lejár
E-mail-alias
Arra szolgál, hogy elrejtse a fő e-mail-címét, miközben az üzeneteket továbbra is oda továbbítja.
Példa:
[email protected]
 ↓
Továbbítási szolgáltatás
 ↓
[email protected]
Használjon álnevet, ha hosszú távú fiók-helyreállításra van szüksége.
Használjon ideiglenes e-mail címet, ha nem számít arra, hogy a címre később újra szüksége lesz.
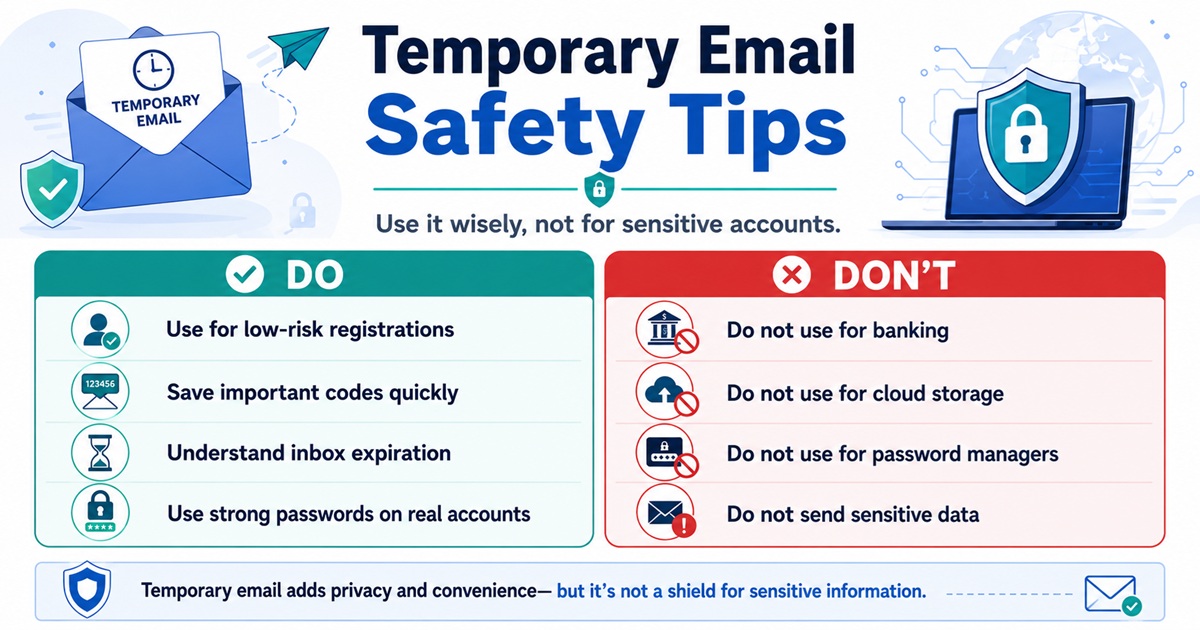
Mikor érdemes ideiglenes e-mail címet használni?
Az ideiglenes e-mail leginkább alacsony kockázatú tevékenységekhez alkalmas.
Jó példák erre:
- ingyenes források letöltése
- weboldalak tesztelése
- ideiglenes fórumokhoz való csatlakozás
- nem bizalmas hitelesítő e-mailek fogadása
- szoftverek értékelése
- regisztrációs rendszerek tesztelése
- egyszeri tartalmak eléréséhez
- promóciós tevékenységek elkülönítése
A fontos kérdés:
Komoly problémát jelentene-e ennek az e-mail-címnek az elvesztése?
Ha a válasz nem, akkor az ideiglenes e-mail használata megfelelő lehet.
Mikor kerülje az ideiglenes e-mail használatát?
Az ideiglenes e-mail-címet ne használja olyan fiókokhoz, amelyek hosszú távú használatot igényelnek.
Kerülje az eldobható címek használatát a következő esetekben:
- online banki ügyletek
- befektetési fiókok
- kriptovaluta-tőzsdék
- kormányzati fiókok
- egészségügyi rendszerek
- jelszókezelők
- felhőalapú tárolás
- domain-regisztrátorok
- webtárhely-fiókok
- fontos üzleti szolgáltatások
Ezek a fiókok nagymértékben támaszkodnak az e-mailen alapuló helyreállításra.
Ha az eldobható beérkező levelek mappája lejár, véglegesen elveszítheti a hozzáférést.
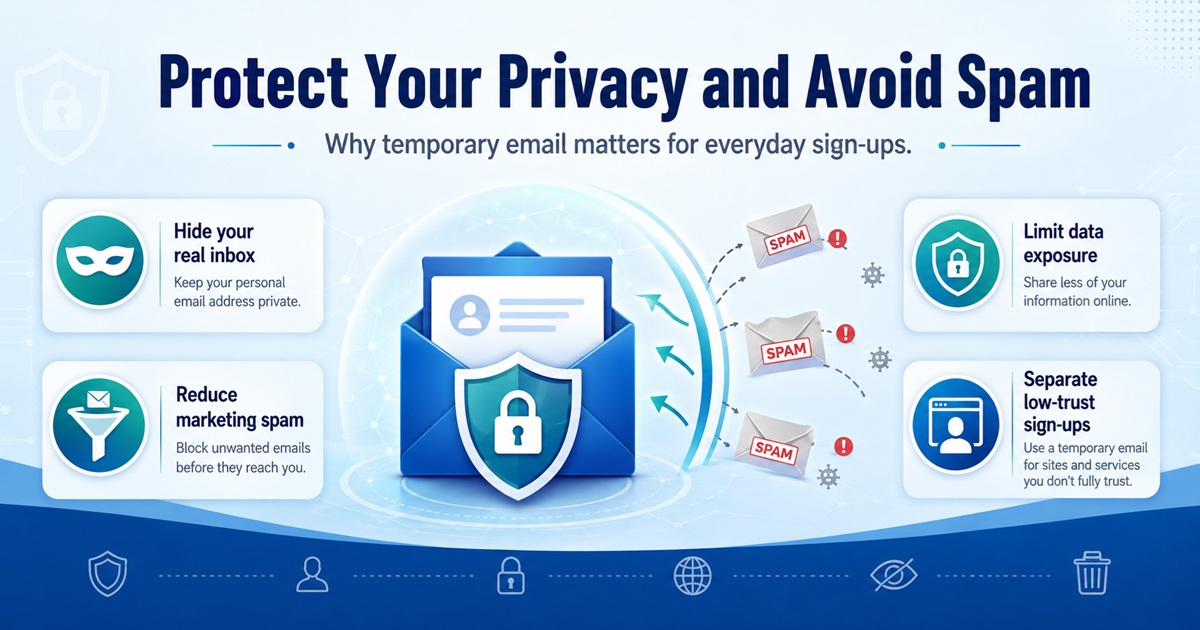
Az ideiglenes e-mailek biztonsági kockázatai
Az ideiglenes e-maileknek vannak előnyeik, de biztonsági korlátokat is jelentenek.
Nyilvános beérkező levelek
Egyes szolgáltatók a beérkező leveleket bárki számára hozzáférhetővé teszik, aki ismeri a címet.
Soha ne feltételezd, hogy egy ideiglenes beérkező levelek mappája magánjellegű, hacsak a szolgáltató kifejezetten másképp nem jelzi.
Gyenge hitelesítés
Egyes szolgáltatások nem igényelnek jelszót.
Ez növeli a kényelmet, de csökkenti a titkosságot.
Rövid tárolási idő
Az e-mailek gyorsan eltűnhetnek.
Fontos információkat soha ne tároljon ott tartósan.
Nincs megbízható fiók-helyreállítás
A beérkező levelek mappájának lejárta után a fiók helyreállítása lehet, hogy lehetetlen.
A rosszindulatú linkek továbbra is fennállnak
Az ideiglenes e-mail nem véd meg az adathalászattól vagy a rosszindulatú mellékletektől.
Ugyanazokat a biztonsági gyakorlatokat kell alkalmaznia, mint bármely más e-mail esetében.
Bevált gyakorlatok az ideiglenes e-mailek biztonságos használatához
Használja az ideiglenes e-mailt a számára előirányzott fenyegetési modellnek megfelelően.
Ne tároljon érzékeny információkat
Ne fogadjon:
- jelszavakat
- API-kulcsokat
- magánjellegű dokumentumokat
- banki adatokat
- személyazonosító okmányokat
Soha ne használja újra a jelszavakat
Ha ideiglenes e-mail-címet használ fiókregisztrációhoz, ne használja újra a fontos fiókok jelszavait.
Ellenőrizze a linkeket, mielőtt rákattintana
Az eldobható beérkező levelek mappájában található e-maileket kezelje potenciálisan megbízhatatlannak.
Ismerje meg a beérkező levelek lejárati idejét
Tételezze fel, hogy a beérkező levelek mappája bármikor eltűnhet.
Értékes fiókokhoz használjon állandó e-mail címet
A fiók helyreállítása fontosabb, mint a kényelem.
Gyakran feltett kérdések
Biztonságosak az ideiglenes e-mail címek?
Az ideiglenes e-mail általában alacsony kockázatú tevékenységekhez alkalmas, de érzékeny vagy hosszú távú fiókok esetében nem szabad rá hagyatkozni.
Megakadályozhatja-e az ideiglenes e-mail a spamet?
Jelentősen csökkentheti a fő beérkező levelek mappájába érkező spam mennyiségét azáltal, hogy elkülöníti a promóciós regisztrációkat és az egyszeri interakciókat.
Felismerik-e a weboldalak az ideiglenes e-mail címeket?
Igen. Számos weboldal ideiglenes domain-felismerő szolgáltatásokat használ az ideiglenes e-mail szolgáltatók azonosítására és blokkolására.
Elrejti-e az ideiglenes e-mail az IP-címemet?
Nem. Az e-mail-azonosság és a hálózati azonosító egymástól független. A weboldalak továbbra is láthatják az IP-címét és a böngésző adatait.
Használhatok ideiglenes e-mail-címet a hitelesítési kódokhoz?
Gyakran igen, bár egyes weboldalak blokkolják az eldobható domainneveket.
Hasznosak az ideiglenes e-mail-címek a fejlesztők számára?
Igen. Az ideiglenes beérkező levelek különösen hasznosak a regisztrációk, a hitelesítő e-mailek, a felhasználói bevezetési folyamatok és a tranzakciós üzenetek teszteléséhez.
Visszaállíthatom-e a lejárt ideiglenes e-mail-címet?
Általában nem. Soha ne támaszkodj eldobható e-mail-címre olyan fiókok esetében, amelyeket később esetleg vissza kell állítanod.
Következtetés
Az ideiglenes e-mail-cím az egyik legegyszerűbb eszköz a mindennapi online adatvédelem javításához.
Fő értéke abban rejlik, hogy csökkenti a felesleges adatkiadást.
Ahelyett, hogy egy állandó azonosítót osztanál szét több száz webhely között, az ideiglenes e-mail lehetővé teszi az alacsony kockázatú interakciók elkülönítését.
Az előnyök a következők:
- a spam csökkentése
- a valódi e-mail-cím védelme
- az adatvédelmi incidensek kockázatának csökkentése
- a marketingcélú nyomon követés korlátozása
- regisztráció alacsony kockázatú weboldalakon
- egyszeri hitelesítő üzenetek fogadása
- az ingyenes próbaidőszakok elkülönítése
- az online identitások szeparálása
- az alkalmazások tesztelésének egyszerűsítése
- a hosszú távú digitális lábnyom csökkentése
Az ideiglenes e-mail nem helyettesíti a biztonságos, állandó postafiókot.
Nem is anonimitási rendszer.
Inkább tekints rá egy könnyű adatvédelmi rétegként.
Használd az elsődleges e-mail címedet olyan fiókokhoz, amelyek személyazonosságot, bizalmat, helyreállítást és hosszú távú hozzáférést igényelnek.
Használd az ideiglenes e-mail címet olyan esetekben, ahol az interakció egyszeri jellegű.
Ez az egyszerű elkülönítés jelentősen javíthatja online identitásod biztonságát és tisztaságát.