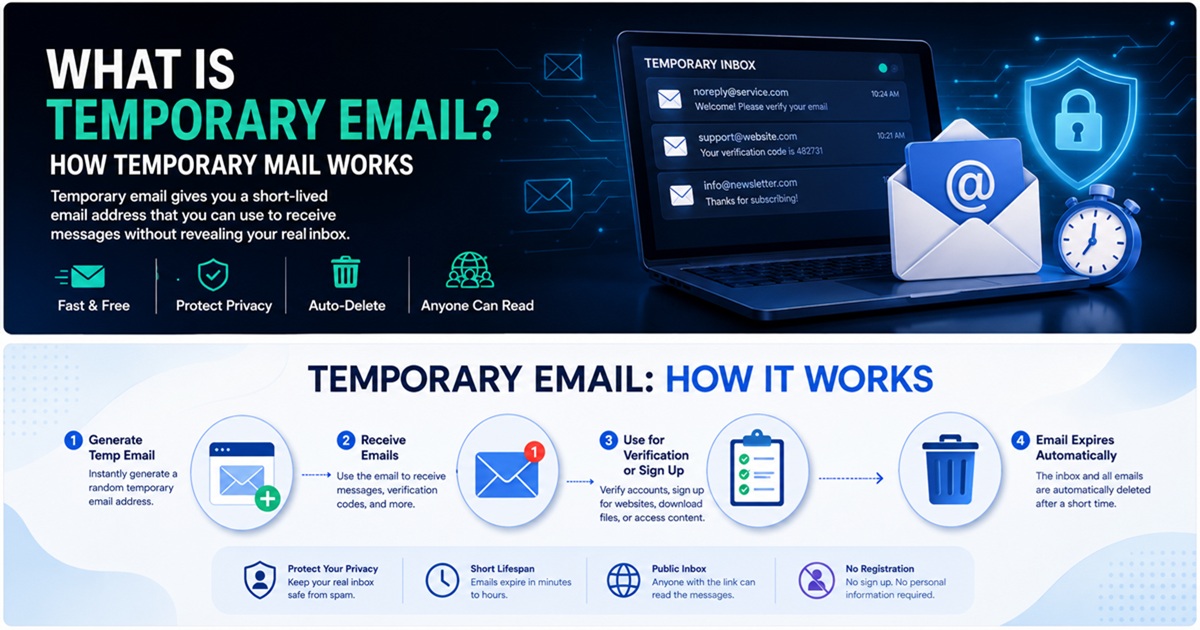
Az ideiglenes e-mail-cím egy rövid ideig érvényes e-mail-cím, amelynek célja, hogy üzeneteket fogadjon anélkül, hogy felfednie kellene az elsődleges beérkező levelek mappáját.
Ahelyett, hogy minden felkeresett weboldalon megadná személyes Gmail-, Outlook- vagy üzleti e-mail-címét, létrehozhat egy ideiglenes címet, amelyet regisztrációhoz vagy hitelesítéshez használhat, megkapja a szükséges üzenetet, majd amikor már nincs rá szüksége, megszüntetheti a cím használatát.
Kiberbiztonsági szempontból az ideiglenes e-mail nem csupán egy kényelmi eszköz. Helyes használat esetén csökkentheti a spam mennyiségét, korlátozhatja az elsődleges e-mail-cím felesleges nyilvánosságra hozatalát, és csökkentheti a harmadik felek adatbázisaiban terjesztett személyes adatok mennyiségét.
Az ideiglenes e-mail azonban nem minden helyzetben megfelelő megoldás.
Ez az útmutató elmagyarázza, hogyan működik az ideiglenes e-mail, mi történik technikailag, amikor üzenetet kap, milyen területeken javítja az adatvédelmet, hol vannak a biztonsági korlátai, és hogyan kell felelősségteljesen használni.
Mi az az ideiglenes e-mail?
Az ideiglenes e-mail-cím egy rövid távú használatra létrehozott e-mail-fiók vagy beérkező levelek mappa.
Általában a következő neveken emlegetik:
- Ideiglenes e-mail
- Temp mail
- Eldobható e-mail
- Eldobható e-mail-cím
- Burner e-mail
- Eldobható e-mail
- Egyszeri e-mail
A pontos terminológia szolgáltatónként eltérő, de az alapkoncepció hasonló.
Egy ideiglenes e-mail szolgáltatás olyan címet biztosít, mint például:
Ezt a címet ezután beírhatod egy másik weboldalra.
Ha a weboldal e-mailt küld – például hitelesítési linket, visszaigazoló üzenetet, letöltési linket vagy regisztrációs kódot –, az ideiglenes e-mail-szolgáltató fogadja az üzenetet, és megjeleníti azt az ideiglenes beérkező levelek mappájában.
Sok szolgáltatásnál nincs szükség jelszóra vagy fiók regisztrációra.
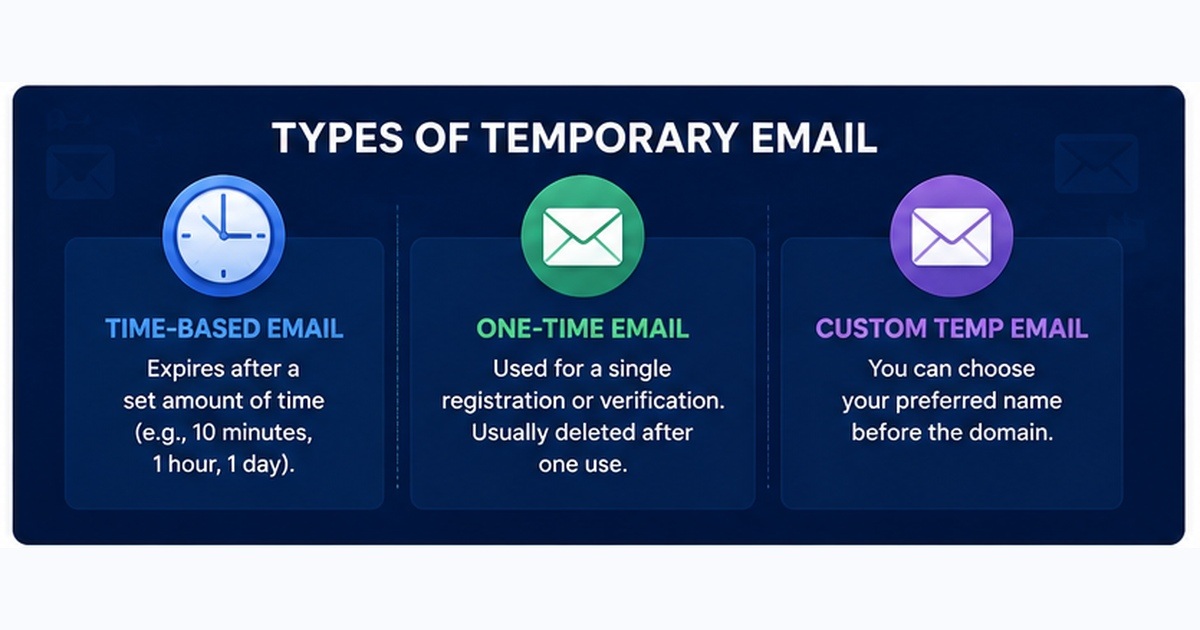
A cím néhány percig, néhány óráig, néhány napig maradhat aktív, vagy addig, amíg a szolgáltató automatikusan nem törli.
Hogyan működik az ideiglenes e-mail?
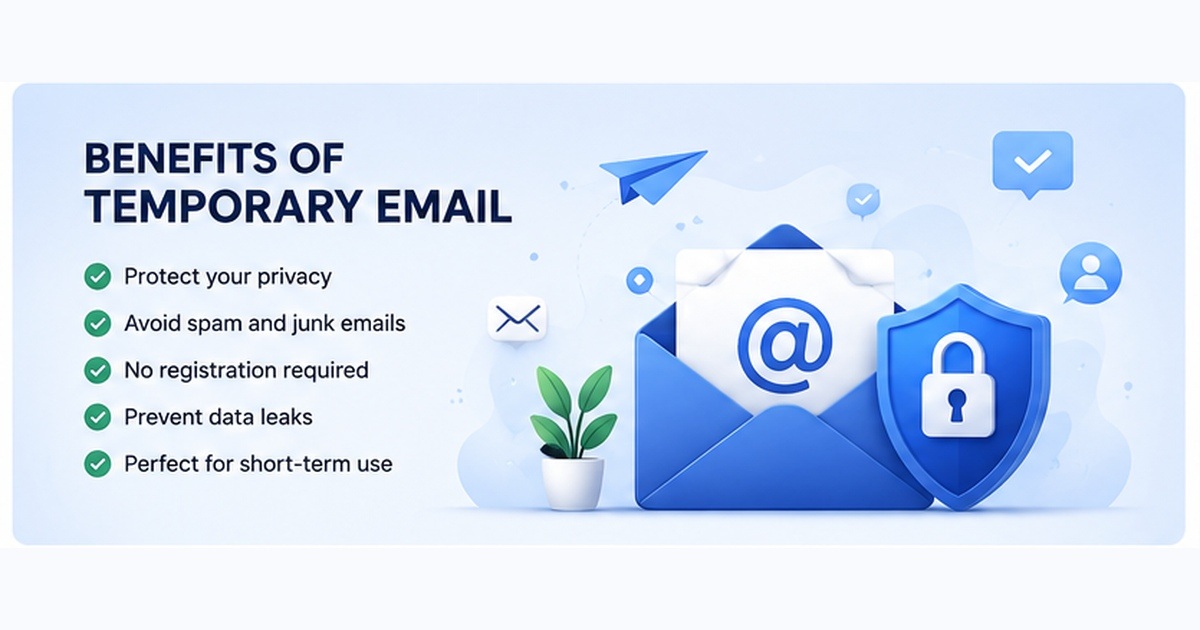
Ahhoz, hogy megfelelően megértsük az ideiglenes e-mail működését, érdemes a folyamatot a hálózati és e-mail-infrastruktúra szempontjából megvizsgálni.
Egy tipikus munkafolyamat így néz ki:
- Az ideiglenes e-mail-szolgáltató hozzárendel Önnek egy e-mail-címet.
- Ezt a címet adja meg egy weboldalon.
- A weboldal levelezőszerverének üzenetet küld az ideiglenes domainre.
- A DNS azonosítja azt a levelezőszervet, amely az adott domainre érkező üzenetek fogadásáért felelős.
- A feladó SMTP-n keresztül csatlakozik a fogadó levelezőszerverhez.
- Az ideiglenes e-mail-platform fogadja és feldolgozza az üzenetet.
- Az üzenet az ideiglenes beérkező levelek mappájához kerül.
- Az e-mailt a szolgáltató webes felületén keresztül tekintheti meg.
- Az üzenetet és a címet végül a szolgáltató adatmegőrzési szabályzata szerint törlik.
Bár a felület rendkívül egyszerűnek tűnhet, a háttérben számos szabványos internetes technológia működik.
A DNS és az MX-rekordok szerepe
Az e-mailek kézbesítése nagymértékben függ a Domain Name System-től, azaz a DNS-től.
Amikor egy levelezőkiszolgáló üzenetet szeretne küldeni a következő címre:
meg kell határoznia, melyik szerver felelős az example.com címre érkező e-mailek fogadásáért.
Ezt úgy teszi, hogy lekérdezi a domain MX-rekordjait.
Az MX a Mail Exchange rövidítése.
Az MX-rekord azonosítja azt a levelezőszervert, amely egy domain e-mailjeinek fogadásáért felelős.
Például egy ideiglenes e-mail-szolgáltató úgy konfigurálhatja a DNS-rekordokat, hogy azok az ideiglenes domainjét a saját fogadó infrastruktúrájára irányítsák.
Elméletileg:
Ideiglenes e-mail-cím
 ↓
A feladó levelezőszerver
 ↓
DNS MX-lekérdezés
 ↓
Ideiglenes levelezőszerver
 ↓
Ideiglenes beérkező levelek mappa
Miután azonosította a célszervert, a feladó általában SMTP-n keresztül próbálja kézbesíteni az üzenetet.
SMTP és ideiglenes e-mail
Az SMTP a Simple Mail Transfer Protocol (Egyszerű levelezési átviteli protokoll) rövidítése.
Ez az egyik alapvető protokoll, amelyet az e-mailek interneten történő továbbítására használnak.
Amikor egy webhely hitelesítő üzenetet küld, levelezési infrastruktúrája általában a következőhöz hasonló folyamatot hajt végre:
Weboldal
   ↓
Alkalmazásszerver
   ↓
Kimenő levelezési szolgáltató
   ↓
SMTP
   ↓
Ideiglenes levelezési szerver
   ↓
Ideiglenes beérkező levelek mappája
A fogadó ideiglenes e-mail-kiszolgáló feldolgozza a címzett címét, és meghatározza, melyik ideiglenes beérkező levelek mappájába kerüljön az üzenet.
A szolgáltató az e-mailt ideiglenesen tárolhatja memóriában, adatbázisban, objektumtárolóban vagy más háttérrendszerben, az architektúrájától függően.
Ezt követően a webalkalmazás lekérdezi az üzenetet, és megjeleníti azt a felhasználó számára.
Miben különbözik az ideiglenes e-mail a Gmail-től?
Az ideiglenes e-mail és az állandó e-mail szolgáltatások különböző problémákat oldanak meg.
A Gmail- vagy Outlook-fiókot úgy tervezték, hogy hosszú távú digitális identitásként szolgáljon.
Az ideiglenes e-mail-címet rövid távú kommunikációra tervezték.
| Jellemző | Ideiglenes e-mail | Gmail / Outlook |
|---|---|---|
| Hosszú távú beérkező levelek | Általában nincs | Igen |
| Fiókregisztráció | Gyakran felesleges | Szükséges |
| Jelszóvédelem | Nem mindig | Igen |
| Fiók-helyreállítás | Általában nem elérhető | Elérhető |
| Hosszú távú tárolás | Korlátozott | Igen |
| Személyes identitás | Minimális | Gyakran kapcsolódik hozzá |
| Legalkalmasabb fontos fiókokhoz | Nem | Igen |
| Hasznos egyszeri regisztrációkhoz | Igen | Lehetséges, de felfedi a fő e-mail címet |
| Spam-szűrés | Kiváló | Szűrésre van szükség |
A különbségtétel fontos.
Az ideiglenes e-mail általában kiegészíti az elsődleges beérkező levelek mappáját, nem pedig helyettesíti azt.
Miért használnak az emberek ideiglenes e-mail címet?
A fő ok egyszerű:
A felhasználók nem akarják megadni az elsődleges e-mail címüket minden weboldalon, amelyet meglátogatnak.
Minden alkalommal, amikor megadja a valódi e-mail-címét, egy újabb másolatot hoz létre arról az azonosítóról valaki más rendszerében.
Ez a másolat előfordulhat:
- Ügyfél-adatbázisokban
- Marketingplatformokon
- CRM-rendszerekben
- Elemző eszközökben
- E-mail-automatizálási szolgáltatásokban
- Harmadik féltől származó integrációkban
- Biztonsági mentésekben
- Adatraktárakban
Még ha maga a weboldal is megbízható, a címedet végül kiszolgáltathatják a nem megfelelő biztonsági gyakorlatok, harmadik felek általi támadások, alkalmazotti hibák, rosszul konfigurált adatbázisok vagy adatvédelmi incidensek következtében.
Az ideiglenes e-mail csökkenti a felesleges kockázatot.
1. A spam csökkentése
Az ideiglenes e-mail egyik leggyakoribb felhasználási területe a nem kívánt marketingüzenetek megelőzése.
Egyes weboldalak e-mail-címet kérnek, mielőtt engedélyeznék a következőket:
- Dokumentum letöltése
- Ingyenes források elérése
- Zárt tartalmak olvasása
- Fórumhoz való csatlakozás
- Kupon igénylése
- Ingyenes próbaidőszak indítása
- Szoftver letöltése
Amint az elsődleges e-mail-címed bekerül egy marketing-adatbázisba, hónapokig vagy évekig is kaphat üzeneteket.
Az ideiglenes cím elszigeteli ezt a kommunikációt a valódi beérkező levelek mappájától.
2. Fő e-mail-címének védelme
Fő e-mail-címe gyakran sokkal érzékenyebb, mint azt az emberek gondolnák.
Sok felhasználó esetében az e-mail-cím a következőkhöz kapcsolódik:
- Banki szolgáltatások
- Felhőalapú tárolás
- Közösségi média
- Online vásárlás
- Jelszó-visszaállítás
- Munkahelyi fiókok
- Mobilalkalmazások
- Állami szolgáltatások
A támadók egy ismert e-mail-címet kiindulópontként használhatnak adathalász kampányokhoz, hitelesítőadatokkal való visszaélésekhez, jelszó-visszaállítási támadásokhoz vagy szociális mérnöki tevékenységekhez.
Ha az elsődleges e-mail-címét távol tartja a felesleges webhelyektől, csökkenti annak kitettségét.
Ez a támadási felület csökkentésének egy példája.
Ezzel nem teszi sebezhetetlenné az e-mail-fiókját. Egyszerűen csak csökkenti azoknak a rendszereknek a számát, amelyek tudnak a cím létezéséről.
3. Weboldalak és alkalmazások tesztelése
Az ideiglenes e-mailek fejlesztők, minőségbiztosítási mérnökök, biztonsági tesztelők és rendszergazdák számára is hasznosak lehetnek.
Például egy minőségbiztosítási mérnöknek szüksége lehet a következőket tesztelni:
- Felhasználói regisztrációk
- Ellenőrző linkek
- Üdvözlő e-mailek
- Jelszó-visszaállítások
- Értesítési rendszerek
- Tranzakciós e-mail-sablonok
Több tucat állandó e-mail-fiók létrehozása tesztelési célokra nem hatékony.
Az ideiglenes címek lehetővé teszik, hogy gyorsan több tesztazonosságot hozzunk létre.
Ez különösen hasznos a staging- és fejlesztési környezetekben.
4. Regisztráció kevésbé fontos szolgáltatásokra
Nem minden online fiókhoz szükséges állandó identitás.
Példák erre:
- Ideiglenes fórumok
- Nyilvános Wi-Fi-portálok
- Egyszeri letöltések
- Termékbemutatók
- Rövid távú próbaidőszakos szolgáltatások
- Közösségi weboldalak
Ha nem jelent problémát, ha elveszítjük a hozzáférést a fiókhoz, ésszerű lehet ideiglenes e-mail-címet használni.
5. Az online identitások szétválasztása
Az adatvédelmet szem előtt tartó felhasználók gyakran kerülik, hogy mindenhol ugyanazt az azonosítót használják.
Ha ugyanazt az e-mail-címet használják több tucat weboldalon, ezek a fiókok potenciálisan összekapcsolhatók.
Ez különösen akkor válik relevánssá, amikor a szolgáltatások információkat osztanak meg elemzési hálózatokkal, hirdetési platformokkal vagy adatkereskedőkkel.
Az ideiglenes címek csökkenthetik az ilyen típusú közvetlen azonosítók újrafelhasználását.
Ugyanakkor ezek nem teszik Önt névtelené.
Más azonosítók továbbra is létezhetnek, többek között:
- IP-cím
- Böngésző-cookie-k
- Eszközazonosítók
- Böngésző-ujjlenyomat
- User-agent információk
- Bejelentkezési minták
Az ideiglenes e-mailt ezért adatvédelmi eszköznek kell tekinteni, nem pedig anonimitási rendszernek.
Anonim az ideiglenes e-mail?
Nem feltétlenül.
Ez az egyik legfontosabb tévhit az eldobható e-mailekkel kapcsolatban.
Az ideiglenes cím használata elrejti az elsődleges e-mail-címét az elől a weboldal elől, amelynek megadja.
Ez nem rejti el automatikusan a hálózati identitását.
A szolgáltatástól és az internetkapcsolatától függően a szolgáltatók számára továbbra is elérhetők lehetnek bizonyos információk, többek között:
IP-cím
Böngészőadatok
Kérések időbélyegei
Sütik
Eszközjellemzők
Hálózati metaadatok
A meglátogatott weboldalak is gyűjthetnek hasonló információkat.
Ha a célja a magánélet védelme, az ideiglenes e-mail hasznos lehet.
Ha a célja a teljes anonimitás, az ideiglenes e-mail önmagában nem elegendő.
Biztonságos-e az ideiglenes e-mail?
Az ideiglenes e-mail alacsony kockázatú felhasználási esetekben biztonságos lehet, de soha nem szabad úgy kezelni, mint egy biztonságos, állandó postaládát.
A legfontosabb kérdés a beérkező levelekhez való hozzáférés.
Egyes ideiglenes e-mail-rendszerek lehetővé teszik, hogy bárki, aki ismeri vagy kitalálja a beérkező levelek címét, hozzáférjen az üzenetekhez.
Mások erősebb, véletlenszerűen generált címeket vagy privát munkamenet-azonosítókat használnak.
A biztonsági szint szolgáltatónként jelentősen eltér.
Feltételeznie kell, hogy az eldobható beérkező levelek mappája kevésbé biztonságos, mint egy megfelelően beállított személyes postafiók, kivéve, ha a szolgáltató kifejezetten bevezeti a privát beérkező levelek védelmét.
Soha ne használjon ideiglenes e-mailt érzékeny fiókokhoz
Kerülje az ideiglenes e-mail használatát olyan szolgáltatásoknál, ahol fontos a fiók-visszaállítás, a titkosság vagy a hosszú távú tulajdonjog.
Példák:
- Online banki szolgáltatások
- Kriptovaluta-tőzsdék
- Kormányzati szolgáltatások
- Egészségügyi portálok
- Jelszókezelők
- Felhőalapú tárolás
- Üzleti fiókok
- Fő közösségi média fiókok
- Domain-regisztrátorok
- Tárhelyszolgáltatók
Ha az ideiglenes cím eltűnik, elveszítheti a lehetőséget a jelszó visszaállítására vagy a fiók helyreállítására.
Ez egy apró kényelmi funkciót komoly biztonsági problémává változtathat.
Ideiglenes e-mail és e-mail-hitelesítés
Az ideiglenes e-mail egyik gyakori felhasználási esete a hitelesítő üzenetek fogadása.
Például egy weboldal megkövetelheti, hogy igazold az e-mail-cím tulajdonjogát a fiók aktiválása előtt.
A folyamat általában a következő:
Ideiglenes e-mail létrehozása
 ↓
A cím megadása a weboldalon
 ↓
A weboldal elküldi a hitelesítő e-mailt
 ↓
Az ideiglenes beérkező levelek megnyitása
 ↓
A hitelesítő linkre kattintás
 ↓
A regisztráció befejeződött
Egyes weboldalak blokkolják az eldobható e-mail-domaineket.
Ez általában azért történik, mert az ideiglenes címeket gyakran társítják a következőkre:
- Hamis fiókok létrehozása
- Próbaverziók visszaélése
- Automatizált regisztrációk
- Spam
- Csalásmegelőzési kihívások
A weboldalak szabadon dönthetnek arról, hogy engedélyezik-e az eldobható e-mail-domaineket.
Miért járnak le az ideiglenes e-mail címek?
A lejárat az eldobható e-mail egyik fő jellemzője.
A szolgáltatók több okból is törlik a címeket és az üzeneteket.
Tárolási hatékonyság
Több millió ideiglenes üzenet jelentős tárhelyet foglalhat el.
Az automatikus törlés megakadályozza a felesleges adatfelhalmozódást.
Adatvédelem
A rövid megőrzési időszakok csökkentik a szolgáltató által tárolt korábbi adatok mennyiségét.
Szolgáltatás kialakítása
Az ideiglenes e-mailek inkább rövid távú kommunikációra szolgálnak, mint tartós archiválásra.
Visszaélések megelőzése
Az elhagyott beérkező levelek automatikus eltávolítása csökkenti bizonyos típusú visszaéléseket és az infrastruktúra terhelését.
A pontos lejárati idő a szolgáltatótól függ.
Mindig számolj azzal, hogy egy ideiglenes beérkező levelek mappája a vártnál hamarabb eltűnhet.
Válaszolhatsz-e egy ideiglenes e-mail-címről?
Egyes szolgáltatók támogatják a kimenő üzenetek küldését, de sok ideiglenes e-mail rendszer kizárólag fogadásra szolgál.
Ennek több oka is van.
A kimenő e-mailek engedélyezése növeli a következő kockázatokat:
- Spam
- Adathalászat
- Rosszindulatú szoftverek terjesztése
- Automatizált visszaélések
- A domain hírnevének romlása
A megbízható kimenő e-mail-infrastruktúra üzemeltetése emellett további ellenőrző mechanizmusokat is igényel, például a küldési sebesség korlátozását, a hírnévkezelést, a visszaélések figyelemmel kísérését és a hitelesítést.
Ezen okok miatt a kizárólag fogadásra szolgáló ideiglenes e-mail-szolgáltatások elterjedtek.
Ideiglenes e-mail-cím vs. e-mail-alias
Az ideiglenes e-mail-címet nem szabad összetéveszteni az e-mail-aliasokkal.
Az alias az üzeneteket egy másik postafiókba továbbítja.
Például:
[email protected]
 ↓
Alias-szolgáltató
 ↓
[email protected]
Az alias elrejtheti a valódi címét a weboldal elől, miközben továbbra is lehetővé teszi, hogy üzeneteket fogadjon az állandó beérkező levelek mappájában.
Az ideiglenes e-mail másképp működik:
[email protected]
 ↓
Ideiglenes beérkező levelek mappa
 ↓
Az üzenet lejár
Az álnevek általában akkor előnyösebbek, ha hosszú távú hozzáférést szeretne, miközben elrejti a fő címét.
Az ideiglenes e-mail akkor előnyösebb, ha később nincs szüksége a címre.
Ideiglenes e-mail vs. egyszer használatos e-mail
Ezeket a kifejezéseket gyakran szinonimaként használják.
Az eldobható e-mail azonban néha olyan címet is jelenthet, amelyet egy konkrét célra hoztak létre, majd később eldobtak, még akkor is, ha technikailag normál e-mail-fiókról van szó.
Az ideiglenes e-mail általában olyan szolgáltatást jelöl, ahol a címeket és a beérkező levelek mappáit automatikusan generálják, majd végül törlik.
Gyakorlati keresési terminológiában:
- Ideiglenes e-mail = rövid élettartamú e-mail
- Eldobható e-mail = eldobásra szánt e-mail
- Eldobható e-mail = korlátozott használatra szánt másodlagos identitás
- Eldobható e-mail = az eldobható e-mail informális megnevezése
A legtöbb hétköznapi felhasználó számára ezek a kifejezések szorosan összefüggő fogalmakat jelölnek.
Az ideiglenes e-mail előnyei
Az ideiglenes e-mail számos gyakorlati adatvédelmi előnyt kínál.
Kevesebb spam
A marketingcélú e-mailek elkülönülnek a valódi beérkező levelek mappájától.
Csökkentett kitettség
Az elsődleges e-mail-címed kevesebb harmadik fél adatbázisában jelenik meg.
Gyors regisztráció
Számos szolgáltatás lehetővé teszi, hogy fiók létrehozása nélkül azonnal létrehozz egy beérkező levelek mappát.
Nincs takarítás
A beérkező levelek mappa végül automatikusan eltűnik.
Hasznos teszteléshez
A fejlesztők több címet is létrehozhatnak a regisztrációs és értesítési folyamatok teszteléséhez.
Jobb elkülönítés
A különböző online tevékenységekhez különböző e-mail-azonosságok használhatók.
Az ideiglenes e-mailek korlátai
Az ideiglenes e-maileknek vannak fontos hátrányai is.
Nincs megbízható fiók-helyreállítás
Ha a beérkező levelek mappája lejár, a jelszó-visszaállítási e-mailek hozzáférhetetlenné válhatnak.
Korlátozott biztonság
Egyes ideiglenes beérkező levelek mappái nem rendelkeznek erős hitelesítéssel.
Domain-blokkolás
A weboldalak elutasíthatják az ismert eldobható e-mail domaineket.
Rövid üzenettárolási idő
Fontos e-mailek eltűnhetnek.
Korlátozott funkcionalitás
Sok szolgáltatás nem tud üzeneteket küldeni, illetve nem támogatja a fejlett postafiók-funkciókat.
Nem valódi anonimitás
Az IP-címed és egyéb metaadatok továbbra is láthatók lehetnek.
Mikor érdemes ideiglenes e-mailt használni?
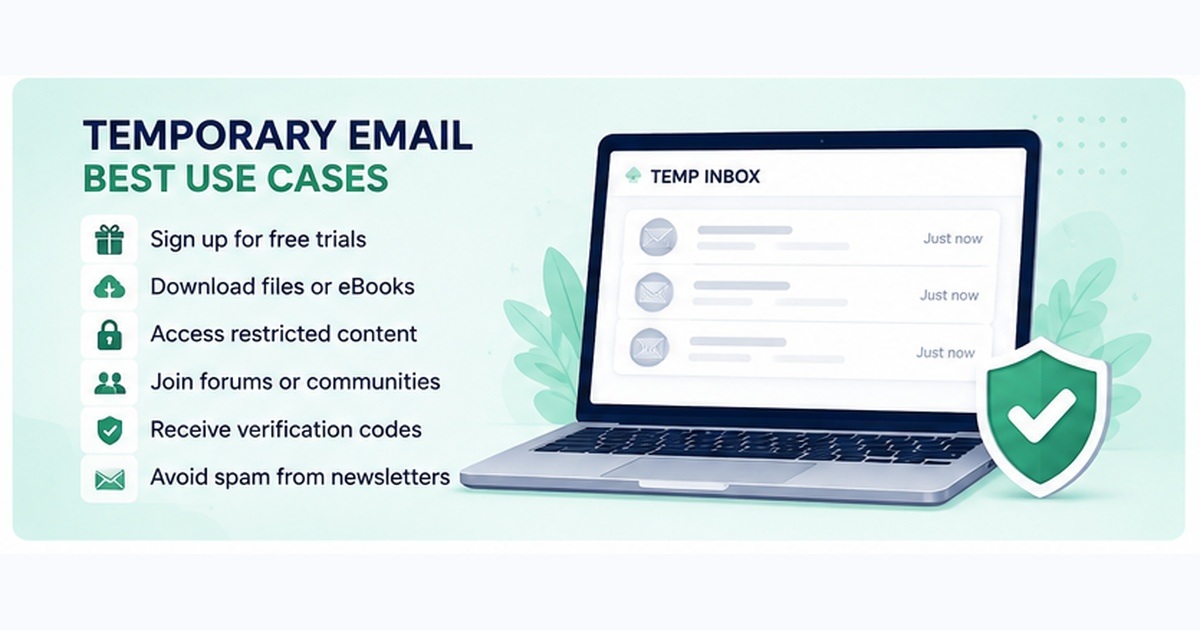
Az ideiglenes e-mail akkor működik a legjobban, ha a fiók értéke alacsony, és csak egy vagy néhány üzenetet kell fogadnod.
Jó felhasználási példák:
- Ingyenes forrás letöltése
- Regisztrációs űrlap tesztelése
- Nem érzékeny hitelesítő e-mail fogadása
- Ideiglenes fórumhoz való csatlakozás
- Alacsony kockázatú webszolgáltatás kipróbálása
- Promóciós regisztrációk elkülönítése
- Tranzakciós e-mail rendszerek tesztelése
Mikor kerülje az ideiglenes e-mail használatát?
Használjon állandó, biztonságos e-mail fiókot, ha előfordulhat, hogy később újra szüksége lesz rá.
Kerülje az ideiglenes e-mail használatát a következő esetekben:
- Pénzügyi fiókok
- Fontos előfizetések
- Munkahelyi platformok
- Személyes felhőszolgáltatások
- Domainnevek
- Tárhelyfiókok
- Fizetős szoftverlicencek
- Személyes dokumentumokat tartalmazó fiókok
- Hosszú távú helyreállítást igénylő szolgáltatások
Egy hasznos szabály:
Ha az e-mail-cím elvesztése pénzveszteséget, adatvesztést vagy egy fontos fiókhoz való hozzáférés elvesztését okozhatja, ne használjon ideiglenes e-mail-címet.
Hogyan használjuk biztonságosan az ideiglenes e-maileket
Kövessük ezeket az alapvető biztonsági gyakorlatokat.
1. Soha ne küldjünk érzékeny információkat ideiglenes beérkező levelek mappájába
Kerülje a következőket:
- Jelszavak
- Pénzügyi információk
- Személyazonosító okmányok
- API-kulcsok
- Bizalmas üzleti információk
2. Számítson arra, hogy a beérkező levelek mappája eltűnhet
A fontos dolgokat azonnal mentse el.
3. Ne használja újra a jelszavakat
Az ideiglenes e-mail nem véd meg a hitelesítő adatok újrafelhasználására irányuló támadásoktól.
Minden fontos szolgáltatáshoz egyedi jelszavakat használjon.
4. Ismerje meg a szolgáltató adatvédelmi irányelveit
A különböző ideiglenes e-mail szolgáltatások eltérő naplózási és adatmegőrzési gyakorlatot alkalmaznak.
5. Csak akkor használjon ideiglenes e-mailt, ha az indokolt
Az adatvédelmi eszközök akkor a leghatékonyabbak, ha a fenyegetési modelljüknek megfelelően használják őket.
Az ideiglenes e-mail megvédi valódi e-mail-címét a felesleges nyilvánosságra hozataltól.
Nem helyettesíti a titkosítást, az erős jelszavakat, a többfaktoros hitelesítést, a VPN-eket vagy más biztonsági intézkedéseket.
Megakadályozza-e az ideiglenes e-mail az adathalászatot?
Csökkentheti az egyes adathalász-kampányoknak való kitettséget, de nem szünteti meg teljesen az adathalászatot.
Ha a támadók nem ismerik az elsődleges e-mail-címét, nem tudnak könnyen adathalász üzeneteket küldeni közvetlenül arra a címre.
Az adathalászat azonban továbbra is előfordulhat a következőkön keresztül:
- Ideiglenes beérkező levelek
- SMS
- Közösségi média
- Üzenetküldő alkalmazások
- Hamis weboldalak
- Rosszindulatú hirdetések
Az ideiglenes e-mailt ezért a magánélet védelmének egyik rétegének kell tekinteni.
A kiberbiztonság a leghatékonyabban a mélyreható védelem keretében működik, ahol több védelmi intézkedés működik együtt.
Gyakran feltett kérdések
Ingyenes az ideiglenes e-mail?
Számos ideiglenes e-mail-szolgáltatás ingyenes, bár egyes szolgáltatók fizetős funkciókat is kínálnak, például saját domainnevet, hosszabb tárolási időt, API-hozzáférést vagy további beérkező levelek kezelési funkciókat.
Szükségem van jelszóra az ideiglenes e-mailhez?
Nem mindig. Számos szolgáltatás regisztráció nélkül is automatikusan létrehoz egy beérkező levelek mappát.
Mennyi ideig érvényes egy ideiglenes e-mail-cím?
Ez a szolgáltatótól függ. Egyes címek csak néhány percig érvényesek, míg mások órákig vagy napokig is elérhetők maradhatnak.
Kaphatok-e hitelesítési kódokat ideiglenes e-mail címre?
Sok esetben igen. Egyes webhelyek azonban blokkolják az egyszer használatos e-mail domaineket.
Helyreállíthatom-e a lejárt ideiglenes beérkező levelek mappáját?
Általában nem. Feltételeznie kell, hogy a törölt ideiglenes beérkező levelek mappái véglegesen elérhetetlenné válnak.
Törvénytelen az ideiglenes e-mail?
Az ideiglenes e-mail önmagában egy törvényes, adatvédelmi és kényelmi célú technológia. Mint minden internetes szolgáltatás esetében, a felhasználók felelősek az alkalmazandó törvények és az általuk felkeresett weboldalak felhasználási feltételeinek betartásáért.
Helyettesítheti-e az ideiglenes e-mail a Gmailt?
Nem. Az ideiglenes e-mailt rövid távú kommunikációra tervezték. A Gmail, az Outlook és a hasonló szolgáltatások jobban megfelelnek hosszú távú fiókokhoz, jelszó-visszaállításhoz, személyes kommunikációhoz és érzékeny szolgáltatásokhoz.
Felismerik-e a weboldalak az ideiglenes e-mail címeket?
Igen. Egyes szervezetek adatbázisokat vezetnek az ismert, egyszer használatos e-mail domainekről. A weboldalak ezeket az adatbázisokat felhasználhatják az ideiglenes e-mail regisztrációk elfogadására, megjelölésére vagy elutasítására.
Záró gondolatok
Az ideiglenes e-mail egy egyszerű, de hasznos adatvédelmi eszköz.
Fő biztonsági előnye az adatminimalizálás: ahelyett, hogy állandó e-mail-címét minden weboldalnak megadná, egy rövid élettartamú azonosítót ad meg, amelyet a célja teljesülése után eldobhat.
Ez csökkenti a spam-levelek számát, és korlátozza fő beérkező levelesládájának felesleges kitettségét.
Az ideiglenes e-mailt azonban nem szabad összetéveszteni egy biztonságos állandó e-mail fiókkal vagy egy anonimitást biztosító rendszerrel.
Használja alacsony kockázatú, rövid távú interakciókhoz.
Banki ügyintézéshez, üzleti fiókokhoz, felhőszolgáltatásokhoz, jelszó-visszaállításhoz vagy bármely olyan fiókhoz, amelyet nem engedhet meg magának, hogy elveszítsen, használjon állandó e-mail fiókot, amelyet egyedi jelszó és többfaktoros hitelesítés véd.
A megfelelő fenyegetési modell keretein belül használva az ideiglenes e-mail hatékony módja annak, hogy elsődleges beérkező levelesládáját tisztábbá tartsa, és csökkentse az interneten közzétett személyes adatainak mennyiségét.
