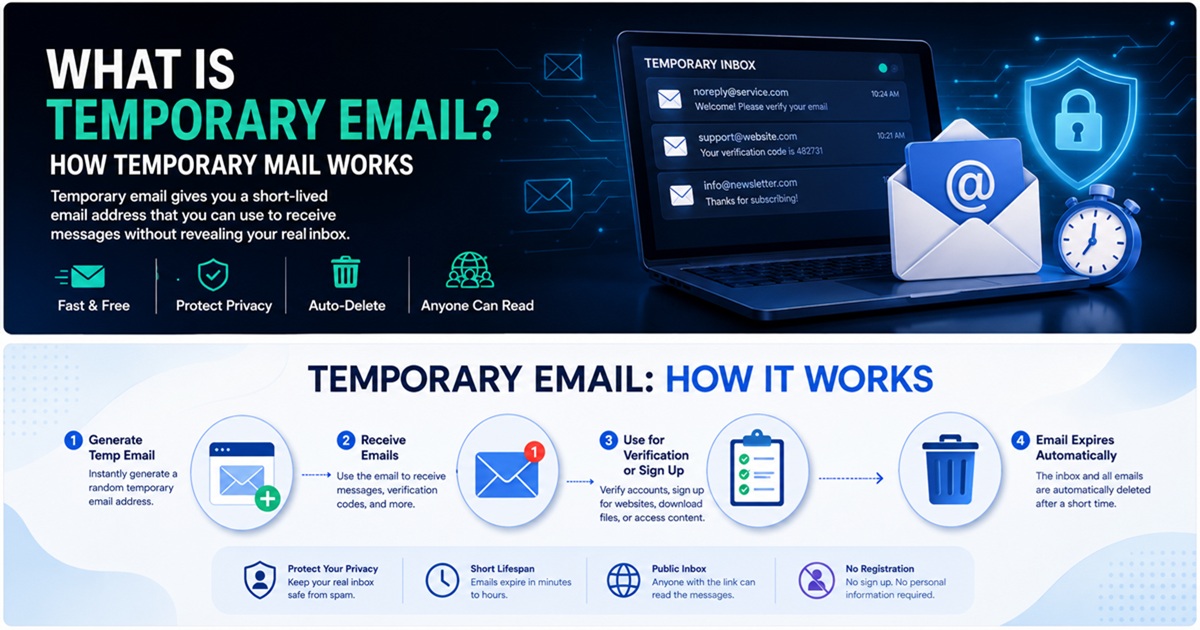
Midlertidige e-mailadresser er blevet et af de enkleste redskaber til at reducere spam, begrænse unødvendig dataeksponering og holde onlineaktiviteter med lav tillid adskilt fra din primære indbakke.
Ved første øjekast er konceptet ligetil: Opret en kortvarig e-mailadresse, brug den til at modtage en besked, og slet den, når den ikke længere er nødvendig.

Set ud fra et cybersikkerhedsperspektiv er midlertidige e-mailadresser imidlertid mere interessante, end de ser ud til.
En midlertidig indbakke kan understøtte flere vigtige sikkerhedsprincipper:
- dataminimering
- opdeling af identiteter
- reduktion af angrebsfladen
- isolering af spam
- reduceret genbrug af identifikatorer
Samtidig har engangs-e-mail vigtige begrænsninger. Den bør ikke betragtes som en sikker erstatning for en permanent postkasse, og den bør aldrig bruges til konti, hvor langvarigt ejerskab, gendannelse eller fortrolighed er af betydning.
Denne guide forklarer, hvordan midlertidige e-mailadresser fungerer, hvad de beskytter, hvad de ikke beskytter, og hvordan man bruger dem sikkert.
Hvad er en midlertidig e-mailadresse?
En midlertidig e-mailadresse er en e-mailadresse, der er beregnet til kortvarig brug.
Afhængigt af udbyderen kan den forblive aktiv i:
- et par minutter
- flere timer
- flere dage
- indtil brugeren manuelt sletter den
Midlertidige e-mailadresser kaldes også ofte:
- temp-mail
- engangs-e-mail
- engangs-e-mailadresse
- burner-e-mail
- engangs-e-mail
- midlertidig indbakke
Hovedformålet er at give brugerne mulighed for at modtage e-mails uden at afsløre en fast personlig adresse.
I stedet for f.eks. at indtaste:
[email protected]
på en ubetydelig hjemmeside, kan man i stedet bruge:
[email protected]
Hjemmesiden sender sin verifikations- eller bekræftelsesbesked til den midlertidige indbakke.
Når interaktionen er afsluttet, kan den midlertidige adresse slettes.
Sådan fungerer midlertidig e-mail
Midlertidig e-mail bygger på den samme centrale internetinfrastruktur som almindelig e-mail.
Forskellen ligger primært i kontoens levetid, autentificering, opbevaring og hvordan indbakken præsenteres for brugeren.
Et forenklet forløb ser således ud:
Tjeneste til midlertidige e-mailadresser
 ↓
Genererer en adresse
 ↓
Brugeren indtaster adressen på en hjemmeside
 ↓
Hjemmesiden sender en e-mail
 ↓
DNS MX-opslag
 ↓
SMTP-levering
 ↓
Midlertidig mailserver
 ↓
Midlertidig indbakke
 ↓
Beskeden udløber eller slettes
Der er flere teknologier involveret.
DNS og MX-poster
Når en afsender forsøger at levere en e-mail, skal den fastslå, hvilken mailserver der er ansvarlig for modtagerens domæne.
Dette gøres ved hjælp af DNS.
Mere specifikt forespørger den afsendende server på domænets MX-poster.
MX står for Mail Exchange.
En MX-post angiver, hvilke mailservere der kan modtage meddelelser til et domæne.
For en midlertidig mailtjeneste konfigurerer udbyderen MX-poster for sine engangsdomæner, så indgående e-mails leveres til sin egen infrastruktur.
Konceptuelt:
[email protected]
 ↓
DNS-opslag
 ↓
MX-post
 ↓
mail.temp-domain.example
Når destinationsserveren er identificeret, forsøger afsenderen at levere meddelelsen.
SMTP og levering af meddelelser
SMTP står for Simple Mail Transfer Protocol.
Det er standardprotokollen, der bruges til at overføre e-mail mellem mailservere.
Et typisk verifikationsforløb kan se således ud:
Hjemmeside
   ↓
Applikationsbackend
   ↓
Udgående e-mail-udbyder
   ↓
SMTP
   ↓
Midlertidig e-mail-server
   ↓
Midlertidig indbakke
Det midlertidige e-mailsystem knytter derefter meddelelsen til den oprettede indbakke og gør den tilgængelig via en webgrænseflade eller et API.
Hvordan midlertidig e-mail adskiller sig fra en almindelig e-mailkonto
En traditionel e-mailkonto er bygget til at være permanent.
En midlertidig indbakke er bygget til at være engangsbrug.
| Funktion | Midlertidig e-mail | Traditionel e-mail |
|---|---|---|
| Langsigtet ejerskab | Normalt nej | Ja |
| Kontoregistrering | Ofte unødvendig | Normalt påkrævet |
| Adgangskodebeskyttelse | Ikke altid | Normalt ja |
| Gendannelsesmuligheder | Begrænsede eller ikke tilgængelige | Normalt tilgængelige |
| Langsigtet opbevaring | Nej | Ja |
| Bedst til vigtige konti | Nej | Ja |
| Bedst til engangsregistreringer | Ja | Muligt |
| Spam-isolering | Fremragende | Kræver filtrering |
Midlertidige e-mailadresser bør betragtes som et specialiseret værktøj til beskyttelse af privatlivets fred snarere end en erstatning for Gmail, Outlook, Proton Mail eller en anden permanent e-mailkonto.
Hvorfor bruger folk midlertidige e-mailadresser?
Hovedårsagen er enkel:
Brugere ønsker ikke at afsløre deres faste e-mailadresse på alle de hjemmesider, de besøger.
Hver gang en primær e-mailadresse indtastes på en tjeneste, kan der blive gemt en kopi et eller andet sted.
Den adresse kan potentielt ende i:
- kundedatabaser
- CRM-platforme
- nyhedsbrevsystemer
- værktøjer til marketingautomatisering
- analyseplatforme
- annoncesystemer
- sikkerhedskopier
- tredjepartsintegrationer
Jo flere systemer der indeholder din adresse, jo større bliver din digitale eksponering.
Midlertidige e-mailadresser begrænser denne eksponering.
1. Reduktion af spam
En af de mest almindelige anvendelser af midlertidige e-mailadresser er forebyggelse af spam.
Hjemmesider beder ofte om en e-mailadresse, før de giver adgang til:
- downloads
- kuponer
- gratis prøveperioder
- rapporter
- indhold bag betalingsmur
- fora
- nyhedsbreve
- produktdemonstrationer
Når din faste adresse først er registreret i et markedsføringssystem, kan du blive bombarderet med beskeder i månedsvis.
En engangsadresse isolerer denne interaktion.
I stedet for at skulle rydde op i uønskede e-mails senere undgår du helt fra starten at udsætte din primære indbakke for risiko.
2. Beskyttelse af din primære e-mailadresse
Din primære e-mailadresse er en værdifuld identifikator.
Den er ofte knyttet til:
- finansielle konti
- cloud-lagring
- nulstilling af adgangskoder
- sociale medier
- onlinehandel
- arbejdsplatforme
- private dokumenter
Hackere kan bruge en kendt e-mail-adresse som udgangspunkt for:
- phishing
- credential stuffing
- kontoopgørelse
- misbrug af adgangskode-nulstilling
- social engineering
Ved at bruge en midlertidig adresse til interaktioner med lav tillid mindsker du, hvor bredt din primære e-mail-adresse bliver spredt.
Dette er en enkel form for reduktion af angrebsfladen.
3. Begrænsning af eksponering ved datalækager
Selv legitime virksomheder kan blive udsat for datalækager.
Når en applikationsdatabase kompromitteres, kan de lækkede oplysninger omfatte:
E-mailadresser
Brugernavne
Adgangskode-hashes
IP-adresser
Telefonnumre
Konto-metadata
Hvis du brugte en engangs-e-mailadresse til den pågældende konto, er den eksponerede identifikator muligvis allerede inaktiv.
Din primære adresse forbliver adskilt fra databruddet.
Dette gør ikke databruddet harmløst, men det kan mindske de lækkede datas nytteværdi på lang sigt.
4. Begrænsning af genbrug af identifikatorer
En fast e-mailadresse kan bruges til at sammenkæde aktivitet på tværs af forskellige hjemmesider.
For eksempel:
Hjemmeside A ─┐
Hjemmeside B ─┼── [email protected]
Hjemmeside C ─┤
Hjemmeside D ─┘
Hvis den samme e-mailadresse forekommer på mange platforme, bliver den en stabil identifikator.
Engangsadresser gør denne sammenkobling vanskeligere alene via e-mail.
Dette er især nyttigt for privatlivsbevidste brugere, der ønsker at adskille onlineaktiviteter af ringe værdi fra vigtige digitale identiteter.
5. Modtagelse af engangsbekræftelsesbeskeder
Midlertidige e-mailadresser er særligt nyttige, når et websted blot skal bekræfte, at en indbakke kan modtage e-mails.
Et typisk forløb er:
Opret en midlertidig e-mail-adresse
 ↓
Indtast den ved registrering
 ↓
Modtag bekræftelsesbesked
 ↓
Åbn linket eller kopier koden
 ↓
Afslut registreringen
Ved en kortvarig interaktion kan det være unødvendigt at oprette eller afsløre en permanent e-mail-konto.
Nogle hjemmesider blokerer dog bevidst domæner med engangs-e-mailadresser.
De gør muligvis dette for at reducere:
- oprettelse af falske konti
- misbrug af gratis prøveperioder
- spam
- automatiserede registreringer
- svindel
Brugere bør altid respektere retningslinjerne for det websted, de besøger.
Midlertidige e-mailadresser og onlineprivatliv
Midlertidige e-mailadresser forbedrer privatlivet ved at skjule en vigtig identifikator: din permanente e-mailadresse.
Men det er vigtigt at forstå, hvad det betyder rent teknisk.
Midlertidige e-mailadresser kan skjule:
- din primære indbakkeadresse
- en vedvarende identitetsidentifikator
- fremtidig markedsføringskommunikation til din hovedindbakke
De skjuler ikke automatisk:
- din IP-adresse
- browser-cookies
- enhedskarakteristika
- browser-fingeraftryk
- brugeragent
- tidspunkt for anmodningen
- kontoadfærd
Midlertidige e-mailadresser er derfor et værktøj til beskyttelse af privatlivet, ikke et komplet anonymitetssystem.
Gør midlertidige e-mailadresser dig anonym?
Nej.
Dette er en af de mest almindelige misforståelser.
Et websted kan stadig være i stand til at overvåge din netværksforbindelse.
For eksempel:
IP-adresse
+
Browser-fingeraftryk
+
Cookies
+
Enhedsoplysninger
+
Midlertidig e-mail
Selvom hjemmesiden ikke kender din faste indbakke, kan disse andre signaler stadig identificere eller sammenkæde din aktivitet.
Ægte anonymitet indebærer en langt bredere trusselsmodel.
Midlertidige e-mailadresser fjerner kun én vedvarende identifikator fra interaktionen.
Midlertidige e-mailadresser og dataminimering
Dataminimering er et centralt princip for privatlivsbeskyttelse.
Ideen er enkel:
Giv kun de oplysninger, der er nødvendige til et specifikt formål.
Hvis en hjemmeside kun skal sende én bekræftelsesbesked, er en permanent identitet måske ikke altid nødvendig.
Brug af en engangsadresse reducerer mængden af langvarige oplysninger, du giver.
I stedet for:
Permanent e-mail
 ↓
Gemmes på ubestemt tid
 ↓
Markedsføringssystemer
 ↓
Tredjepartssystemer
        ↓
Potentielt fremtidigt datalæk
kan du i stedet have:
Midlertidig e-mail
 ↓
Kortvarig interaktion
 ↓
Adressen udløber
Den anden model mindsker opbevaringstiden.
Er midlertidige e-mailadresser sikre?
Midlertidige e-mailadresser kan være sikre til aktiviteter med lav risiko.
Sikkerheden afhænger dog i høj grad af udbyderen.
Ikke alle systemer til midlertidige e-mailadresser bruger den samme sikkerhedsmodel.
Nogle tjenester tilbyder muligvis:
- private, sessionsbaserede indbakker
- stærke, tilfældigt genererede adresser
- krypterede forbindelser
- begrænset opbevaringstid
Andre kan bruge:
- offentligt tilgængelige indbakker
- forudsigelige adresser
- ingen autentificering
- svage privatlivsindstillinger
Før du bruger en udbyder af midlertidige e-mailadresser, skal du sikre dig, at indbakken virkelig er privat.
Risiko ved offentlige indbakker
Nogle udbydere af engangs-e-mail tillader, at enhver, der kender indbakkenavnet, kan se meddelelserne.
Hvis adressen f.eks. er:
[email protected]
kan en anden person muligvis manuelt åbne den pågældende indbakke.
Dette udgør en alvorlig risiko for fortroligheden.
Brug aldrig en offentlig midlertidig indbakke til at modtage:
- adgangskoder
- API-nøgler
- økonomiske oplysninger
- private dokumenter
- følsomme godkendelsestokens
- personlige identitetsoplysninger
Risiko ved udløb af indbakken
Midlertidige e-mailadresser kan forsvinde.
Det er netop deres formål.
Men udløb skaber et stort problem med genoprettelse af kontoen.
Antag, at du opretter en konto ved hjælp af en engangsadresse.
Seks måneder senere glemmer du adgangskoden.
Tjenesten sender en e-mail til genoprettelse til:
[email protected]
Hvis indbakken ikke længere findes, kan du miste kontoen permanent.
Af den grund bør midlertidige e-mailadresser aldrig bruges til konti, som du muligvis skal gendanne senere.
Hvornår bør du bruge midlertidige e-mailadresser
Midlertidige e-mailadresser er velegnede, når interaktionen er lavrisiko og kortvarig.
Gode anvendelsestilfælde omfatter:
- at downloade et gratis dokument
- at afprøve en softwaredemo
- at tilmelde sig et midlertidigt forum
- at modtage en engangsbekræftelses-e-mail
- at få adgang til indhold bag en betalingsmur
- at teste en applikation
- at teste transaktions-e-mails
- at adskille tilmeldinger til kampagner
Et nyttigt spørgsmål er:
Ville det skabe et alvorligt problem, hvis du mistede adgangen til denne e-mailadresse?
Hvis svaret er nej, kan en midlertidig e-mail være passende.
Hvornår du ikke bør bruge midlertidige e-mailadresser
Undgå engangsadresser til vigtige konti.
Eksempler herpå er:
- netbank
- investeringsplatforme
- kryptovalutabørser
- adgangskodemanagere
- offentlige tjenester
- sundhedsportaler
- forretningskritiske applikationer
- domæneregistratorer
- webhostingudbydere
- cloud-lagring
- vigtige sociale medie-konti
Disse systemer er stærkt afhængige af e-mail til:
- nulstilling af adgangskoder
- sikkerhedsadvarsler
- login-verifikation
- kontogendannelse
Brug i stedet en permanent, beskyttet e-mailadresse.
Midlertidige e-mailadresser til udviklere og QA-teams
Midlertidige e-mailadresser er særligt nyttige inden for softwareudvikling.
Applikationer indeholder ofte e-mailbaserede arbejdsgange såsom:
- registrering
- verifikation
- onboarding
- nulstilling af adgangskoder
- kontoadvarsler
- meddelelser
En QA-ingeniør kan have brug for flere identiteter:
Testbruger 1 → registrering
Testbruger 2 → nulstilling af adgangskode
Testbruger 3 → verifikation
Testbruger 4 → onboarding
Testbruger 5 → test af meddelelser
Det er ineffektivt at oprette permanente indbakker til hvert enkelt testtilfælde.
Midlertidige e-mailadresser kan gøre disse arbejdsgange meget hurtigere.
API’er til midlertidige e-mailadresser
Nogle udbydere stiller midlertidige e-mailadresser til rådighed via API’er.
Dette giver udviklere mulighed for at automatisere arbejdsgange som f.eks.:
Opret engangsindbakke
 ↓
Opret testkonto
 ↓
Hent indhold fra indbakken
 ↓
Udtræk bekræftelseskode
 ↓
Gennemfør automatiseret test
Dette kan være nyttigt til:
- automatiseret kvalitetssikring
- integrationstest
- staging-miljøer
- CI/CD-pipelines
- validering af transaktions-e-mails
Sikkerhedsteams bør sikre, at produktionshemmeligheder eller følsomme kundeoplysninger aldrig havner i engangs-testindbakker.
Midlertidige e-mailadresser vs. e-mail-aliaser
E-mail-aliaser forveksles ofte med midlertidige e-mailadresser.
De løser forskellige problemer.
Midlertidige e-mailadresser
Bedst egnet til kortvarige interaktioner.
[email protected]
 ↓
Engangsindbakke
 ↓
Udløber
E-mail-alias
Bedst til privatlivsbeskyttelse på lang sigt.
[email protected]
 ↓
Videresendelsestjeneste
 ↓
[email protected]
Et alias giver dig mulighed for at skjule din rigtige adresse, samtidig med at du bevarer adgangen på lang sigt.
Til tjenester, du muligvis får brug for senere, er et alias normalt et bedre valg end engangs-e-mail.
Midlertidig e-mail vs. sekundær e-mail-konto
En anden strategi er at opretholde en sekundær, permanent e-mail-adresse.
For eksempel:
Primær e-mail
    → bankforretninger
    → forretning
    → vigtige konti

Sekundær e-mail
    → shopping
    → nyhedsbreve
    → fællesskaber

Midlertidig e-mail
    → engangsdownloads
    → test
    → websteder med lav troværdighed
Denne tredelte struktur giver en fremragende opdeling.
Midlertidig e-mail og phishing
Midlertidige e-mailadresser kan mindske din risiko for at blive udsat for visse phishing-kampagner.
Hvis marketingfolk, kompromitterede websteder eller datamæglere aldrig får din rigtige e-mailadresse, har angribere muligvis færre muligheder for at målrette angreb mod din primære indbakke.
Midlertidige e-mailadresser stopper dog ikke phishing.
Angribere kan stadig sende ondsindede e-mails til selve den midlertidige indbakke.
Brugere skal stadig kontrollere:
- afsenderens identitet
- destinations-URL'er
- vedhæftede filer
- login-sider
- bekræftelsesanmodninger
Midlertidige e-mailadresser mindsker risikoen.
De fjerner ikke behovet for sikkerhedsbevidsthed.
Midlertidige e-mails og malware
Midlertidige e-mails scanner eller neutraliserer ikke automatisk ondsindede filer.
En besked kan stadig indeholde:
- ondsindede vedhæftede filer
- phishing-links
- falske login-sider
- downloads af malware
Gå aldrig ud fra, at en e-mail er sikker, blot fordi den er leveret til en engangsindbakke.
De samme regler gælder:
- undgå ukendte vedhæftede filer
- kontrollér URL'er, før du klikker
- kør ikke mistænkelige filer
- indtast aldrig adgangskoder på sider, du ikke stoler på
Bedste praksis for sikker brug af midlertidig e-mail
1. Brug den kun til aktiviteter med lav risiko
Engangs-e-mail er ideel til kortvarige konti og engangsinteraktioner.
Brug den ikke, hvor det er vigtigt at have en konto på lang sigt.
2. Opbevar aldrig følsomme oplysninger
Undgå at sende eller modtage:
- loginoplysninger
- private dokumenter
- økonomiske data
- gendannelseskoder
- API-nøgler
3. Gå ud fra, at indbakken kan forsvinde
Gem alle ikke-følsomme oplysninger, du har brug for, med det samme.
4. Genbrug aldrig vigtige adgangskoder
Hvis du opretter en engangskonto, må du aldrig genbruge adgangskoder fra:
- bank
- arbejde
- cloud-tjenester
- primær e-mail
Genbrug af adgangskoder skaber unødvendig risiko.
5. Tjek, om indbakken er offentlig
Sæt dig ind i, hvordan din udbyder af midlertidige e-mail-adresser beskytter adgangen.
6. Brug HTTPS
Gå altid ind på tjenester med midlertidige e-mail-adresser via HTTPS.
Dette beskytter trafikken mellem din browser og udbyderen mod passiv aflytning på netværket.
7. Vær forsigtig med bekræftelseslinks
Bekræftelses-e-mails kan stadig være ondsindede.
Tjek destinationsdomænet, før du klikker.
8. Adskil vigtige og engangskonti
En nyttig model er:
HØJ TILLID
Primær e-mail
 ↓
Bank / forretning / gendannelse

MIDDEL TILLID
Sekundær e-mail eller aliaser
 ↓
Shopping / abonnementer

LAV TILLID
Midlertidig e-mail
 ↓
Prøveversioner / downloads / test
Dette skaber klare identitetsgrænser.
Sådan vælger du en udbyder af midlertidige e-mailadresser
Ikke alle tjenester til midlertidige e-mailadresser er ens.
Vær opmærksom på flere nøgleegenskaber.
HTTPS-understøttelse
Hjemmesiden bør bruge HTTPS.
Tydelig opbevaringspolitik
Du bør have kendskab til:
- hvor længe indbakker eksisterer
- hvor længe beskeder opbevares
- om slettede data opbevares
Privat indbakke-design
Undgå tjenester, hvor indbakker er lette at gætte eller kan søges offentligt.
Minimal dataindsamling
En udbyder med fokus på privatliv bør undgå at indsamle unødvendige personoplysninger.
Flere domæner
Flere e-mail-domæner kan forbedre pålideligheden, når hjemmesider blokerer velkendte engangsdomæner.
Hurtig levering af e-mails
Bekræftelsesbeskeder bør vises hurtigt.
Enkle indstillinger for indbakken
Nyttige funktioner omfatter:
- opdater
- kopier adresse
- slet indbakke
- skift adresse
- automatisk udløb
Hvorfor nogle hjemmesider blokerer midlertidige e-mailadresser
Engangs-e-mailadresser er nyttige af hensyn til privatlivet, men de misbruges også nogle gange.
Hjemmesider kan blokere engangsdomæner for at reducere:
- falske registreringer
- automatiserede bots
- misbrug af gratis prøveperioder
- spam
- svigagtige konti
- misbrug af henvisninger
Nogle organisationer vedligeholder store databaser over kendte midlertidige e-mail-domæner.
Under registreringen kan et websted tjekke det indsendte domæne.
Konceptuelt:
Bruger indsender e-mail
 ↓
Uddrag domæne
 ↓
Tjek database over engangsdomæner
 ↓
Godkend eller afvis registrering
Blokering af engangs-e-mail er en forretnings- og sikkerhedsbeslutning, der træffes af webstedsoperatøren.
Kan midlertidig e-mail spores?
Midlertidig e-mail gør ikke aktiviteter usporlige.
Afhængigt af udbyderen og webstedet kan logfiler stadig indeholde:
- IP-adresser
- tidsstempler
- browserdata
- serveranmodningslogfiler
- sessionsidentifikatorer
Midlertidige e-mailadresser ændrer kun den e-mailidentitet, der anvendes.
Det bør aldrig betragtes som et redskab til at skjule ulovlige aktiviteter.
Beskytter midlertidige e-mailadresser mod datamæglere?
Det kan reducere mængden af brugbare oplysninger, der er tilgængelige for datamæglere.
Hvis din primære e-mailadresse aldrig indtastes på et websted, kan den pågældende tjeneste ikke direkte tilføje den adresse til sin brugerprofil.
Andre identifikatorer kan dog stadig indsamles.
For eksempel:
- telefonnummer
- IP-adresse
- cookies
- browser-fingeraftryk
- betalingsoplysninger
Midlertidige e-mailadresser reducerer ét datapunkt.
Privatlivsbeskyttelse kræver flere lag.
En praktisk strategi for e-mail-privatliv
For de fleste brugere er den bedste fremgangsmåde ikke at bruge midlertidige e-mailadresser overalt.
Opret i stedet forskellige tillidsniveauer.
Niveau 1 — Primær e-mailadresse
Brug til:
- bankforretninger
- gendannelse af adgangskode
- arbejde
- vigtige cloud-konti
Niveau 2 — Sekundær e-mail eller alias
Brug til:
- shopping
- nyhedsbreve
- medlemskaber
- langsigtede onlinetjenester
Niveau 3 — Midlertidig e-mail
Brug til:
- prøveversioner
- downloads
- test
- engangsbekræftelse
- websteder med lav tillid
Denne model sikrer en stærk opdeling uden at gå på kompromis med brugervenligheden.
Ofte stillede spørgsmål
Hvad er en midlertidig e-mail?
En midlertidig e-mail er en engangs-e-mailadresse, der oprettes til kortvarig brug. Den giver brugerne mulighed for at modtage beskeder uden at afsløre deres primære e-mailadresse.
Er midlertidige e-mailadresser gratis?
Mange tjenester til midlertidige e-mailadresser er gratis. Nogle udbydere opkræver betaling for yderligere funktioner, såsom private domæner, længere opbevaringstid eller API-adgang.
Er midlertidige e-mailadresser sikre?
Det kan være sikkert til aktiviteter med lav risiko, men sikkerheden varierer fra udbyder til udbyder. Undgå at bruge midlertidige indbakker til følsomme oplysninger.
Kan jeg modtage bekræftelseskoder?
Normalt ja, selvom nogle hjemmesider blokerer kendte engangs-e-maildomæner.
Skjuler midlertidige e-mail-adresser min IP-adresse?
Nej. Midlertidige e-mail-adresser skjuler din primære e-mail-adresse, ikke din netværksidentitet.
Kan jeg gendanne en udløbet indbakke?
Normalt ikke.
Bør jeg bruge midlertidige e-mail-adresser til bankforretninger?
Nej. Brug en permanent, sikker e-mailkonto til finansielle tjenester.
Kan udviklere bruge midlertidige e-mailadresser?
Ja. Det er især nyttigt til test af applikationer, kvalitetssikring, test af transaktions-e-mails og automatiserede registreringsprocesser.
Er en midlertidig e-mail det samme som et alias?
Nej. Midlertidige indbakker udløber. E-mail-aliaser videresender normalt e-mails til en permanent indbakke og kan forblive aktive på lang sigt.
Kan midlertidig e-mail stoppe spam?
Det kan i høj grad reducere mængden af spam, der når din primære indbakke, ved at isolere registreringer af lav værdi og reklamer.
Afsluttende bemærkninger
Midlertidige e-mailadresser er et enkelt, men effektivt værktøj til beskyttelse af privatlivet, når de bruges korrekt.
Deres største værdi ligger i at reducere unødvendig eksponering.
I stedet for at bruge én fast e-mailadresse på hundredvis af hjemmesider giver engangs-e-mailadresser dig mulighed for at isolere kortvarige interaktioner.
Når den bruges korrekt, kan midlertidige e-mailadresser hjælpe med at:
- reducere spam
- beskytte din primære indbakke
- minimere genbrug af identifikatorer
- begrænse eksponering ved datalækager
- adskille onlineidentiteter
- forbedre test af applikationer
- reducere dit langsigtede digitale fodaftryk
Men midlertidige e-mailadresser har deres begrænsninger.
Den bør ikke bruges til følsomme konti, langsigtet kontogendannelse, finansielle tjenester, cloud-lagring eller noget, du ikke har råd til at miste.
Den bedste sikkerhedsmodel er ikke at erstatte din primære e-mail.
Den består i at opbygge lag:
Primær e-mail
 ↓
Pålidelige og kritiske tjenester

Aliaser / sekundær e-mail
 ↓
Langvarige, men mindre risikofyldte tjenester

Midlertidig e-mail
 ↓
Engangsinteraktioner og interaktioner med lav tillid
Denne tilgang kombinerer privatliv, bekvemmelighed og praktiske principper for cybersikkerhed.
Midlertidig e-mail fungerer bedst, når du behandler den præcis som navnet antyder:
midlertidig.