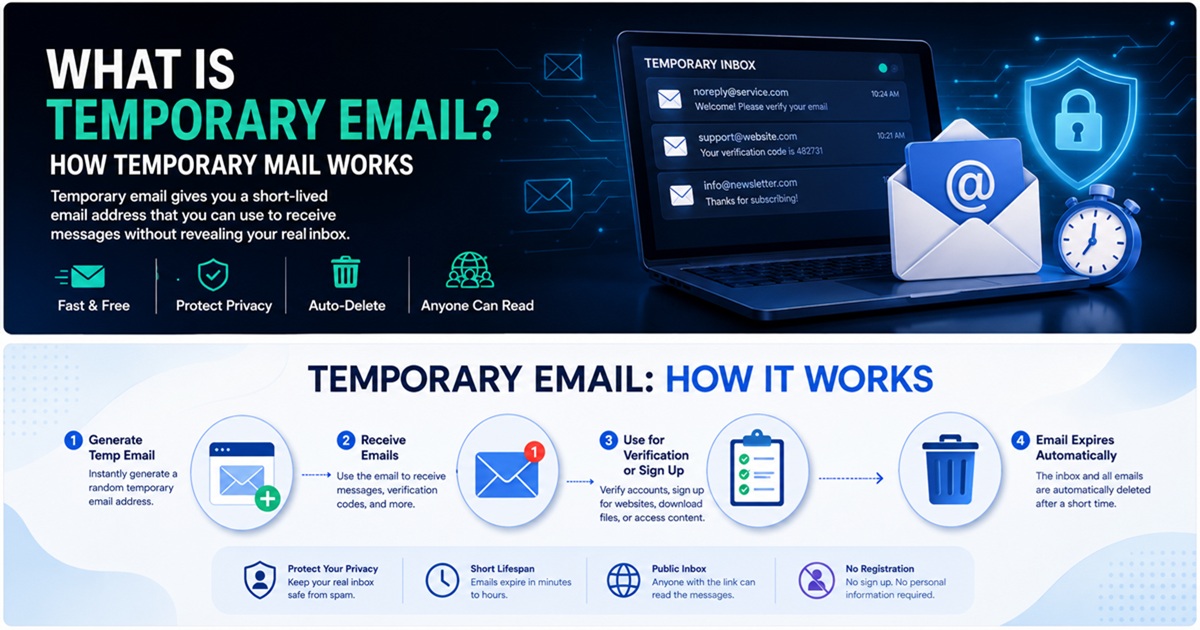
O e-mail temporário tornou-se uma das ferramentas mais simples para reduzir o spam, limitar a exposição desnecessária de dados e manter as atividades online de baixa confiança separadas da sua caixa de entrada principal.
À primeira vista, o conceito é simples: criar um endereço de e-mail de curta duração, utilizá-lo para receber uma mensagem e eliminá-lo quando já não for necessário.

Do ponto de vista da cibersegurança, no entanto, o e-mail temporário é mais interessante do que parece.
Uma caixa de entrada temporária pode apoiar vários princípios de segurança importantes:
- minimização de dados
- compartimentação de identidades
- redução da superfície de ataque
- isolamento de spam
- redução da reutilização de identificadores
Ao mesmo tempo, o e-mail descartável apresenta limitações importantes. Não devem ser tratados como um substituto seguro de uma caixa de correio permanente e nunca devem ser utilizados para contas em que a posse a longo prazo, a recuperação ou a confidencialidade sejam importantes.
Este guia explica como funcionam os e-mails temporários, o que protegem, o que não protegem e como utilizá-los em segurança.
O que é o e-mail temporário?
Um endereço de e-mail temporário é um endereço de e-mail concebido para utilização a curto prazo.
Dependendo do fornecedor, pode permanecer ativo durante:
- alguns minutos
- várias horas
- vários dias
- até que o utilizador o elimine manualmente
O e-mail temporário também é comummente designado por:
- e-mail temporário
- e-mail descartável
- endereço de e-mail descartável
- e-mail descartável
- e-mail de uso único
- caixa de entrada temporária
O principal objetivo é permitir que os utilizadores recebam e-mails sem expor um endereço pessoal permanente.
Por exemplo, em vez de introduzir:
[email protected]
num site de pouco valor, pode utilizar:
[email protected]
O site envia a sua mensagem de verificação ou confirmação para a caixa de entrada temporária.
Após a interação estar concluída, o endereço temporário pode ser descartado.
Como funciona o e-mail temporário
O e-mail temporário baseia-se na mesma infraestrutura central da Internet que o e-mail normal.
A diferença reside principalmente na duração da conta, na autenticação, na retenção e na forma como a caixa de entrada é apresentada ao utilizador.
Um fluxo de trabalho simplificado é o seguinte:
Serviço de e-mail temporário
 ↓
Gera um endereço
 ↓
O utilizador introduz o endereço num site
 ↓
O site envia um e-mail
 ↓
Pesquisa MX no DNS
 ↓
Entrega SMTP
 ↓
Servidor de e-mail temporário
 ↓
Caixa de entrada temporária
 ↓
A mensagem expira ou é eliminada
Estão envolvidas várias tecnologias.
DNS e registos MX
Quando um remetente tenta entregar um e-mail, tem de determinar qual o servidor de e-mail responsável pelo domínio do destinatário.
Faz isso utilizando o DNS.
Mais especificamente, o servidor remetente consulta os registos MX do domínio.
MX significa Mail Exchange.
Um registo MX identifica quais os servidores de e-mail que podem receber mensagens para um domínio.
No caso de um serviço de e-mail temporário, o fornecedor configura os registos MX para os seus domínios descartáveis, de modo a que o e-mail recebido seja entregue na sua própria infraestrutura.
Conceptualmente:
[email protected]
 ↓
Pesquisa DNS
 ↓
Registo MX
 ↓
mail.temp-domain.example
Assim que o servidor de destino é identificado, o remetente tenta entregar a mensagem.
SMTP e Entrega de Mensagens
SMTP significa Simple Mail Transfer Protocol.
É o protocolo padrão utilizado para transferir e-mails entre servidores de correio.
Um fluxo de verificação típico pode ser semelhante a este:
Site
   ↓
Back-end da aplicação
   ↓
Fornecedor de e-mail de saída
   ↓
SMTP
   ↓
Servidor de e-mail temporário
   ↓
Caixa de entrada temporária
O sistema de e-mail temporário associa então a mensagem à caixa de entrada gerada e disponibiliza-a através de uma interface web ou API.
Em que medida o e-mail temporário difere de uma conta de e-mail normal
Uma conta de e-mail tradicional é concebida para ser permanente.
Uma caixa de entrada temporária é concebida para ser descartável.
| Característica | E-mail temporário | E-mail tradicional |
|---|---|---|
| Propriedade a longo prazo | Normalmente não | Sim |
| Registo da conta | Muitas vezes desnecessário | Normalmente necessário |
| Proteção por palavra-passe | Nem sempre | Normalmente sim |
| Opções de recuperação | Limitadas ou indisponíveis | Normalmente disponíveis |
| Armazenamento a longo prazo | Não | Sim |
| Ideal para contas importantes | Não | Sim |
| Ideal para registos pontuais | Sim | Possível |
| Isolamento de spam | Excelente | Requer filtragem |
O e-mail temporário deve ser visto como uma ferramenta especializada de privacidade, em vez de um substituto do Gmail, Outlook, Proton Mail ou outra caixa de correio permanente.
Por que razão as pessoas utilizam e-mails temporários
A principal razão é simples:
Os utilizadores não querem expor o seu endereço de e-mail permanente a todos os sites que visitam.
Sempre que um endereço de e-mail principal é fornecido a um serviço, pode ficar guardada uma cópia noutro local.
Esse endereço pode potencialmente entrar em:
- bases de dados de clientes
- plataformas de CRM
- sistemas de newsletters
- ferramentas de automação de marketing
- plataformas de análise
- sistemas de publicidade
- cópias de segurança
- integrações de terceiros
Quanto mais sistemas contiverem o seu endereço, maior será a sua exposição digital.
O e-mail temporário limita essa exposição.
1. Reduzir o spam
Uma das utilizações mais comuns do e-mail temporário é a prevenção de spam.
Os sites pedem frequentemente um endereço de e-mail antes de permitirem o acesso a:
- downloads
- cupões
- períodos de teste gratuitos
- relatórios
- conteúdos restritos
- fóruns
- newsletters
- demonstrações de produtos
Assim que o seu endereço permanente entra num sistema de marketing, as mensagens podem continuar durante meses.
Um endereço descartável isola essa interação.
Em vez de tentar limpar e-mails indesejados mais tarde, evita expor a sua caixa de entrada principal desde o início.
2. Proteger o seu endereço de e-mail principal
O seu endereço de e-mail principal é um identificador valioso.
Está frequentemente associado a:
- contas financeiras
- armazenamento na nuvem
- redefinições de palavra-passe
- redes sociais
- compras online
- plataformas de trabalho
- documentos privados
Os atacantes podem utilizar um endereço de e-mail conhecido como ponto de partida para:
- phishing
- credential stuffing
- enumeração de contas
- abuso de redefinição de palavras-passe
- engenharia social
A utilização de um endereço temporário para interações de baixa confiança reduz a amplitude da divulgação do seu e-mail principal.
Esta é uma forma simples de redução da superfície de ataque.
3. Limitar a exposição durante violações de dados
Mesmo empresas legítimas podem ser alvo de violações.
Quando uma base de dados de uma aplicação é comprometida, as informações divulgadas podem incluir:
Endereços de e-mail
Nomes de utilizador
Hashes de palavras-passe
Endereços IP
Números de telefone
Metadados da conta
Se tiver utilizado um endereço de e-mail descartável para essa conta, o identificador exposto poderá já estar inativo.
O seu endereço principal permanece isolado da violação.
Isto não torna a violação inofensiva, mas pode reduzir a utilidade a longo prazo dos dados que vazaram.
4. Reduzir a reutilização de identificadores
Um endereço de e-mail persistente pode ser utilizado para correlacionar atividades em diferentes sites.
Por exemplo:
Site A ─┐
Site B ─┼── [email protected]
Site C ─┤
Site D ─┘
Se o mesmo endereço de e-mail aparecer em várias plataformas, torna-se um identificador estável.
Os endereços descartáveis tornam essa correlação mais difícil apenas através do e-mail.
Isto é especialmente útil para utilizadores preocupados com a privacidade que pretendem separar atividades online de baixo valor das identidades digitais importantes.
5. Receber mensagens de verificação únicas
O e-mail temporário é particularmente útil quando um site precisa apenas de confirmar que uma caixa de entrada pode receber e-mails.
Um fluxo típico é:
Gerar e-mail temporário
 ↓
Introduzi-lo durante o registo
 ↓
Receber mensagem de verificação
 ↓
Abrir o link ou copiar o código
 ↓
Concluir o registo
Para uma interação de curta duração, pode não ser necessário criar ou revelar uma conta de e-mail permanente.
No entanto, alguns sites bloqueiam intencionalmente domínios de e-mail descartáveis.
Podem fazê-lo para reduzir:
- a criação de contas falsas
- abuso de períodos de teste gratuito
- spam
- registos automatizados
- fraude
Os utilizadores devem respeitar sempre as políticas do site a que estão a aceder.
E-mail temporário e privacidade online
O e-mail temporário melhora a privacidade ao ocultar um identificador importante: o seu endereço de e-mail permanente.
Mas é importante compreender o que isso significa tecnicamente.
O e-mail temporário pode ocultar:
- o seu endereço de caixa de entrada principal
- um identificador de identidade persistente
- futuras comunicações de marketing para a sua caixa de correio principal
Não oculta automaticamente:
- o seu endereço IP
- os cookies do navegador
- as características do dispositivo
- a impressão digital do navegador
- o agente do utilizador
- o tempo de resposta ao pedido
- o comportamento da conta
O e-mail temporário é, portanto, uma ferramenta de privacidade, não um sistema de anonimato completo.
O e-mail temporário torna-o anónimo?
Não.
Este é um dos equívocos mais comuns.
Um site pode continuar a observar a sua ligação à rede.
Por exemplo:
Endereço IP
+
Impressão digital do navegador
+
Cookies
+
Informações do dispositivo
+
E-mail temporário
Embora o site não conheça a sua caixa de entrada permanente, estes outros sinais podem ainda assim identificar ou correlacionar a sua atividade.
O verdadeiro anonimato envolve um modelo de ameaça muito mais abrangente.
O e-mail temporário apenas remove um identificador persistente da interação.
E-mail temporário e minimização de dados
A minimização de dados é um princípio fundamental da privacidade.
A ideia é simples:
Forneça apenas as informações necessárias para um fim específico.
Se um site precisar apenas de enviar uma mensagem de verificação, uma identidade permanente pode nem sempre ser necessária.
A utilização de um endereço descartável reduz a quantidade de informação de longa duração que fornece.
Em vez de:
E-mail permanente
 ↓
Armazenado indefinidamente
 ↓
Sistemas de marketing
 ↓
Sistemas de terceiros
 ↓
Potencial violação futura
pode ter:
E-mail temporário
 ↓
Interação de curto prazo
 ↓
O endereço expira
O segundo modelo reduz a persistência.
O e-mail temporário é seguro?
O e-mail temporário pode ser seguro para atividades de baixo risco.
No entanto, a segurança depende em grande medida do fornecedor.
Nem todos os sistemas de e-mail temporário utilizam o mesmo modelo de segurança.
Alguns serviços podem oferecer:
- caixas de entrada privadas baseadas em sessões
- endereços aleatórios robustos
- ligações encriptadas
- retenção limitada
Outros podem utilizar:
- caixas de entrada acessíveis ao público
- endereços previsíveis
- ausência de autenticação
- controlos de privacidade fracos
Antes de utilizar um fornecedor de e-mail temporário, certifique-se de que a caixa de entrada é verdadeiramente privada.
Risco das caixas de entrada públicas
Alguns prestadores de serviços de e-mail descartáveis permitem que qualquer pessoa que conheça o nome da caixa de entrada visualize as mensagens.
Por exemplo, se o endereço for:
[email protected]
outra pessoa poderá abrir manualmente essa caixa de entrada.
Isto cria um grave risco de confidencialidade.
Nunca utilize uma caixa de entrada temporária pública para receber:
- palavras-passe
- chaves API
- informações financeiras
- documentos privados
- tokens de autenticação sensíveis
- dados de identidade pessoal
Risco de expiração da caixa de entrada
Os endereços de e-mail temporários podem desaparecer.
É essa a sua finalidade.
Mas a expiração cria um grande problema de recuperação de conta.
Suponha que cria uma conta utilizando um endereço descartável.
Seis meses depois, esquece-se da palavra-passe.
O serviço envia um e-mail de recuperação para:
[email protected]
Se a caixa de entrada já não existir, poderá perder a conta de forma permanente.
Por esse motivo, o e-mail temporário nunca deve ser utilizado para contas que possa precisar de recuperar mais tarde.
Quando deve utilizar um endereço de e-mail temporário
O e-mail temporário é adequado quando a interação é de baixo risco e de curto prazo.
Bons casos de utilização incluem:
- descarregar um documento gratuito
- experimentar uma demonstração de software
- aderir a um fórum temporário
- receber um e-mail de verificação único
- aceder a conteúdos restritos
- testar uma aplicação
- testar e-mails transacionais
- separar inscrições promocionais
Uma pergunta útil é:
Perder o acesso a este endereço de e-mail criaria um problema grave?
Se a resposta for não, o e-mail temporário pode ser adequado.
Quando não se deve utilizar e-mail temporário
Evite endereços descartáveis para contas importantes.
Exemplos incluem:
- banca online
- plataformas de investimento
- bolsas de criptomoedas
- gestores de palavras-passe
- serviços governamentais
- portais de saúde
- aplicações críticas para o negócio
- registadores de domínios
- fornecedores de alojamento web
- armazenamento na nuvem
- contas importantes nas redes sociais
Estes sistemas dependem fortemente do e-mail para:
- redefinições de palavra-passe
- alertas de segurança
- verificação de início de sessão
- recuperação de conta
Em vez disso, utilize um endereço de e-mail permanente e protegido.
E-mail temporário para programadores e equipas de controlo de qualidade
O e-mail temporário é particularmente útil no desenvolvimento de software.
As aplicações incluem frequentemente fluxos de trabalho baseados em e-mail, tais como:
- registo
- verificação
- integração
- redefinições de palavra-passe
- alertas de conta
- notificações
Um engenheiro de controlo de qualidade pode necessitar de várias identidades:
Utilizador de Teste 1 → registo
Utilizador de Teste 2 → reposição de palavra-passe
Utilizador de Teste 3 → verificação
Utilizador de Teste 4 → integração
Utilizador de Teste 5 → teste de notificações
Criar caixas de entrada permanentes para cada caso de teste é ineficiente.
O e-mail temporário pode tornar estes fluxos de trabalho muito mais rápidos.
APIs de e-mail temporário
Alguns fornecedores disponibilizam e-mails temporários através de APIs.
Isto permite aos programadores automatizar fluxos de trabalho como:
Criar caixa de entrada descartável
 ↓
Registar conta de teste
 ↓
Consultar caixa de entrada
 ↓
Extrair código de verificação
 ↓
Concluir teste automatizado
Isto pode ser útil para:
- controlo de qualidade automatizado
- testes de integração
- ambientes de teste
- pipelines de CI/CD
- validação de e-mails transacionais
As equipas de segurança devem garantir que segredos de produção ou informações confidenciais de clientes nunca entrem em caixas de entrada descartáveis de teste.
E-mail temporário vs. alias de e-mail
Os aliases de e-mail são frequentemente confundidos com e-mails temporários.
Resolvem problemas diferentes.
E-mail temporário
Ideal para interações de curto prazo.
[email protected]
 ↓
Caixa de entrada descartável
 ↓
Expira
Alias de e-mail
Ideal para privacidade a longo prazo.
[email protected]
 ↓
Serviço de reencaminhamento
 ↓
[email protected]
Um alias permite-lhe ocultar o seu endereço real, mantendo o acesso a longo prazo.
Para serviços de que possa vir a precisar mais tarde, um alias é normalmente uma opção melhor do que o e-mail descartável.
E-mail temporário vs. conta de e-mail secundária
Outra estratégia consiste em manter um endereço de e-mail secundário permanente.
Por exemplo:
E-mail principal
    → serviços bancários
    → negócios
    → contas críticas

E-mail secundário
    → compras
    → newsletters
    → comunidades

E-mail temporário
    → downloads pontuais
    → testes
    → sites de baixa confiança
Esta estrutura de três camadas proporciona uma excelente compartimentação.
E-mail temporário e phishing
O e-mail temporário pode reduzir a sua exposição a algumas campanhas de phishing.
Se os profissionais de marketing, os sites comprometidos ou os corretores de dados nunca receberem o seu endereço de e-mail real, os atacantes poderão ter menos oportunidades de visar a sua caixa de entrada principal.
No entanto, o e-mail temporário não impede o phishing.
Os atacantes continuam a poder enviar e-mails maliciosos para a própria caixa de entrada temporária.
Os utilizadores devem continuar a verificar:
- a identidade do remetente
- os URLs de destino
- os anexos
- as páginas de início de sessão
- os pedidos de verificação
O e-mail temporário reduz a exposição.
Não elimina a necessidade de consciencialização em matéria de segurança.
E-mail temporário e malware
O e-mail temporário não analisa nem neutraliza automaticamente ficheiros maliciosos.
Uma mensagem pode ainda conter:
- anexos maliciosos
- links de phishing
- páginas de login falsas
- downloads de malware
Nunca presuma que um e-mail é seguro simplesmente porque foi entregue numa caixa de entrada descartável.
Aplicam-se as mesmas regras:
- evite anexos desconhecidos
- verifique os URLs antes de clicar
- não execute ficheiros suspeitos
- nunca introduza palavras-passe em páginas não confiáveis
Melhores práticas para utilizar o e-mail temporário com segurança
1. Utilize-o apenas para atividades de baixo risco
O e-mail descartável é ideal para contas de curta duração e interações pontuais.
Não o utilize em situações em que a posse da conta a longo prazo seja importante.
2. Nunca armazene informações confidenciais
Evite enviar ou receber:
- credenciais
- documentos privados
- dados financeiros
- códigos de recuperação
- chaves de API
3. Parta do princípio de que a caixa de entrada pode desaparecer
Guarde imediatamente qualquer informação não confidencial de que necessite.
4. Nunca reutilize palavras-passe importantes
Se criar uma conta descartável, nunca reutilize palavras-passe de:
- serviços bancários
- trabalho
- serviços na nuvem
- e-mail principal
A reutilização de palavras-passe cria riscos desnecessários.
5. Verifique se a caixa de entrada é pública
Compreenda como o seu fornecedor de e-mail temporário protege o acesso.
6. Utilize HTTPS
Aceda sempre aos serviços de e-mail temporário através de HTTPS.
Isto protege o tráfego entre o seu navegador e o fornecedor contra a interceção passiva da rede.
7. Tenha cuidado com os links de verificação
Os e-mails de verificação podem, mesmo assim, ser maliciosos.
Verifique o domínio de destino antes de clicar.
8. Separe as contas importantes das descartáveis
Um modelo útil é:
ALTA CONFIANÇA
E-mail principal
 ↓
Banca / negócios / recuperação

MÉDIA CONFIANÇA
E-mail secundário ou aliases
 ↓
Compras / subscrições

BAIXA CONFIANÇA
E-mail temporário
 ↓
Versões de avaliação / downloads / testes
Isto cria limites de identidade claros.
Como escolher um fornecedor de e-mail temporário
Nem todos os serviços de e-mail temporário são iguais.
Procure várias características.
Suporte a HTTPS
O site deve utilizar HTTPS.
Política de retenção clara
Deve compreender:
- durante quanto tempo as caixas de entrada permanecem ativas
- durante quanto tempo as mensagens são armazenadas
- se os dados eliminados são retidos
Design da caixa de entrada privada
Evite serviços em que as caixas de entrada sejam fáceis de adivinhar ou pesquisáveis publicamente.
Recolha mínima de dados
Um fornecedor focado na privacidade deve evitar recolher informações pessoais desnecessárias.
Vários domínios
A existência de vários domínios de e-mail pode melhorar a fiabilidade quando os sites bloqueiam domínios descartáveis comumente conhecidos.
Entrega rápida de e-mail
As mensagens de verificação devem aparecer rapidamente.
Controlos simples da caixa de entrada
As funcionalidades úteis incluem:
- atualizar
- copiar endereço
- eliminar a caixa de entrada
- alterar endereço
- expiração automática
Por que razão alguns sites bloqueiam e-mails temporários
O e-mail descartável é útil para a privacidade, mas também é, por vezes, alvo de abuso.
Os sites podem bloquear domínios descartáveis para reduzir:
- registos falsos
- bots automatizados
- abuso de períodos de teste gratuito
- spam
- contas fraudulentas
- abuso de referências
Algumas organizações mantêm grandes bases de dados de domínios de e-mail temporários conhecidos.
Durante o registo, um site pode verificar o domínio enviado.
Conceitualmente:
O utilizador introduz o endereço de e-mail
 ↓
Extrair o domínio
 ↓
Verificar a base de dados de domínios descartáveis
 ↓
Permitir ou rejeitar o registo
O bloqueio de endereços de e-mail descartáveis é uma decisão comercial e de segurança tomada pelo operador do site.
O e-mail temporário pode ser rastreado?
O e-mail temporário não torna a atividade impossível de rastrear.
Dependendo do fornecedor e do site, os registos podem ainda conter:
- endereços IP
- registos de data e hora
- dados do navegador
- registos de pedidos do servidor
- identificadores de sessão
O e-mail temporário apenas altera a identidade de e-mail que está a ser utilizada.
Nunca deve ser considerado uma ferramenta para ocultar atividades ilegais.
O e-mail temporário protege contra os corretores de dados?
Pode reduzir a quantidade de informação útil disponível para os corretores de dados.
Se o seu e-mail principal nunca for fornecido a um site, esse serviço específico não pode adicionar diretamente esse endereço ao seu perfil de utilizador.
No entanto, outros identificadores podem continuar a ser recolhidos.
Por exemplo:
- número de telefone
- endereço IP
- cookies
- impressão digital do navegador
- informações de pagamento
O e-mail temporário reduz um ponto de dados.
A privacidade requer várias camadas.
Uma estratégia prática de privacidade de e-mail
Para a maioria dos utilizadores, a melhor abordagem não é utilizar e-mail temporário em todo o lado.
Em vez disso, crie diferentes níveis de confiança.
Nível 1 — E-mail principal
Utilizar para:
- operações bancárias
- recuperação de palavras-passe
- trabalho
- contas importantes na nuvem
Nível 2 — E-mail secundário ou alias
Utilizar para:
- compras
- newsletters
- adesões
- serviços online de longo prazo
Nível 3 — E-mail temporário
Utilizar para:
- versões de avaliação
- downloads
- testes
- verificação pontual
- sites de baixa confiança
Este modelo proporciona uma forte compartimentação sem sacrificar a usabilidade.
Perguntas frequentes
O que é um e-mail temporário?
Um e-mail temporário é um endereço de e-mail descartável criado para utilização a curto prazo. Permite aos utilizadores receber mensagens sem expor o seu endereço de e-mail principal.
O e-mail temporário é gratuito?
Muitos serviços de e-mail temporário são gratuitos. Alguns fornecedores cobram por funcionalidades adicionais, tais como domínios privados, retenção mais longa ou acesso à API.
O e-mail temporário é seguro?
Pode ser seguro para atividades de baixo risco, mas a segurança varia entre os fornecedores. Evite utilizar caixas de entrada temporárias para informações confidenciais.
Posso receber códigos de verificação?
Normalmente sim, embora alguns sites bloqueiem domínios de e-mail descartáveis conhecidos.
O e-mail temporário oculta o meu IP?
Não. O e-mail temporário oculta o seu endereço de e-mail principal, não a sua identidade de rede.
Posso recuperar uma caixa de entrada expirada?
Normalmente, não.
Devo utilizar o e-mail temporário para operações bancárias?
Não. Utilize uma conta de e-mail permanente e segura para serviços financeiros.
Os programadores podem utilizar o e-mail temporário?
Sim. É especialmente útil para testes de aplicações, controlo de qualidade, testes de e-mails transacionais e fluxos de trabalho de registo automatizados.
O e-mail temporário é o mesmo que um alias?
Não. As caixas de entrada temporárias expiram. Os aliases de e-mail normalmente reencaminham as mensagens para uma caixa de entrada permanente e podem permanecer ativos a longo prazo.
O e-mail temporário pode impedir o spam?
Pode reduzir significativamente o spam que chega à sua caixa de entrada principal, isolando registos de baixo valor e promocionais.
Considerações finais
O e-mail temporário é uma ferramenta de privacidade simples, mas poderosa, quando utilizada corretamente.
O seu maior valor reside na redução da exposição desnecessária.
Em vez de partilhar um endereço de e-mail permanente em centenas de sites, o e-mail descartável permite-lhe isolar interações de curto prazo.
Quando utilizado corretamente, o e-mail temporário pode ajudar a:
- reduzir o spam
- proteger a sua caixa de entrada principal
- minimizar a reutilização de identificadores
- limitar a exposição a violações de segurança
- separar identidades online
- melhorar o teste de aplicações
- reduzir a sua pegada digital a longo prazo
Mas o e-mail temporário tem limites.
Não deve ser utilizado para contas sensíveis, recuperação de contas a longo prazo, serviços financeiros, armazenamento na nuvem ou qualquer coisa que não se possa dar ao luxo de perder.
O melhor modelo de segurança não consiste em substituir o seu e-mail principal.
Consiste em criar camadas:
E-mail principal
 ↓
Serviços de confiança e críticos

Aliases / e-mail secundário
 ↓
Serviços de longo prazo, mas de menor risco

E-mail temporário
 ↓
Interações descartáveis e de baixa confiança
Essa abordagem combina privacidade, conveniência e princípios práticos de cibersegurança.
O e-mail temporário funciona melhor quando o tratas exatamente como o próprio nome sugere:
temporário.