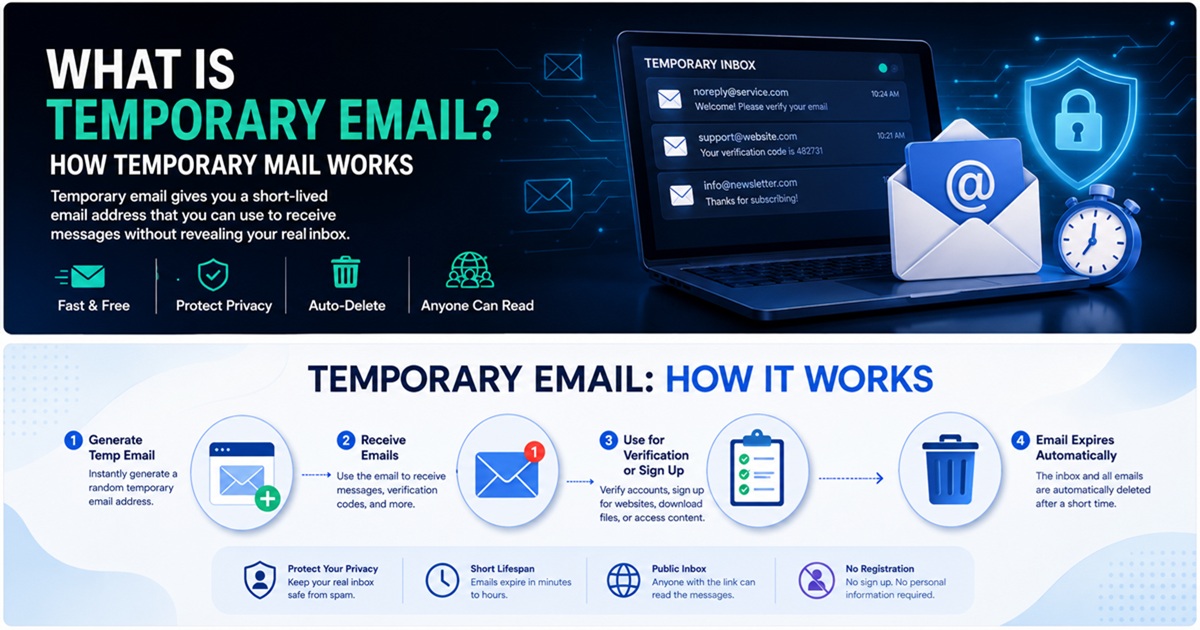
Midlertidig e-post har blitt et av de enkleste verktøyene for å redusere spam, begrense unødvendig dataeksponering og holde nettaktiviteter med lav tillit adskilt fra din primære innboks.
Ved første øyekast er konseptet enkelt: opprett en kortvarig e-postadresse, bruk den til å motta en melding, og slett den når den ikke lenger er nødvendig.

Fra et cybersikkerhetsperspektiv er imidlertid midlertidige e-postadresser mer interessante enn de ser ut til.
En midlertidig innboks kan støtte flere viktige sikkerhetsprinsipper:
- dataminimering
- identitetsoppsplitting
- reduksjon av angrepsflate
- isolering av spam
- redusert gjenbruk av identifikatorer
Samtidig har engangs-e-post viktige begrensninger. Den bør ikke behandles som en sikker erstatning for en permanent postkasse, og den bør aldri brukes til kontoer der langsiktig eierskap, gjenoppretting eller konfidensialitet er av betydning.
Denne veiledningen forklarer hvordan midlertidig e-post fungerer, hva den beskytter, hva den ikke beskytter, og hvordan man bruker den på en sikker måte.
Hva er midlertidig e-post?
En midlertidig e-postadresse er en e-postadresse som er beregnet på kortvarig bruk.
Avhengig av leverandøren kan den forbli aktiv i:
- noen få minutter
- flere timer
- flere dager
- inntil brukeren sletter den manuelt
Midlertidig e-post kalles også ofte:
- temp-e-post
- engangse-post
- engangse-postadresse
- engangs-e-post
- engangse-post
- midlertidig innboks
Hovedformålet er å la brukerne motta e-post uten å avsløre en permanent personlig adresse.
For eksempel, i stedet for å skrive inn:
[email protected]
på et nettsted med lav verdi, kan du i stedet bruke:
[email protected]
Nettstedet sender sin verifiserings- eller bekreftelsesmelding til den midlertidige innboksen.
Når interaksjonen er fullført, kan den midlertidige adressen kastes.
Slik fungerer midlertidig e-post
Midlertidig e-post er avhengig av den samme grunnleggende internettinfrastrukturen som vanlig e-post.
Forskjellen ligger hovedsakelig i kontoens levetid, autentisering, lagring og hvordan innboksen presenteres for brukeren.
En forenklet arbeidsflyt ser slik ut:
Tjeneste for midlertidig e-post
 ↓
Genererer en adresse
 ↓
Brukeren skriver inn adressen på et nettsted
 ↓
Nettstedet sender en e-post
 ↓
DNS MX-oppslag
 ↓
SMTP-levering
 ↓
Midlertidig e-postserver
 ↓
Midlertidig innboks
 ↓
Meldingen utløper eller slettes
Flere teknologier er involvert.
DNS og MX-oppføringer
Når en avsender forsøker å levere en e-post, må den finne ut hvilken e-postserver som er ansvarlig for mottakerens domene.
Dette gjøres ved hjelp av DNS.
Nærmere bestemt forespørrer den sendende serveren domenets MX-oppføringer.
MX står for Mail Exchange.
En MX-post identifiserer hvilke e-postservere som kan motta meldinger for et domene.
For en midlertidig e-posttjeneste konfigurerer leverandøren MX-poster for sine engangsdomener slik at innkommende e-post leveres til sin egen infrastruktur.
Konseptuelt:
[email protected]
 ↓
DNS-oppslag
 ↓
MX-oppføring
 ↓
mail.temp-domain.example
Når mottakerserveren er identifisert, forsøker avsenderen å levere meldingen.
SMTP og levering av meldinger
SMTP står for Simple Mail Transfer Protocol.
Det er standardprotokollen som brukes til å overføre e-post mellom e-postservere.
En typisk verifiseringsprosess kan se slik ut:
Nettsted
   ↓
Applikasjonsbackend
   ↓
Leverandør av utgående e-post
   ↓
SMTP
   ↓
Midlertidig e-postserver
   ↓
Midlertidig innboks
Det midlertidige e-postsystemet knytter deretter meldingen til den genererte innboksen og gjør den tilgjengelig via et webgrensesnitt eller en API.
Hvordan midlertidig e-post skiller seg fra en vanlig e-postkonto
En tradisjonell e-postkonto er laget for å vare.
En midlertidig innboks er laget for å være engangsbruk.
| Funksjon | Midlertidig e-post | Tradisjonell e-post |
|---|---|---|
| Langsiktig eierskap | Vanligvis nei | Ja |
| Kontoregistrering | Ofte unødvendig | Vanligvis påkrevd |
| Passordbeskyttelse | Ikke alltid | Vanligvis ja |
| Gjenopprettingsalternativer | Begrenset eller utilgjengelig | Vanligvis tilgjengelig |
| Langsiktig lagring | Nei | Ja |
| Best egnet for viktige kontoer | Nei | Ja |
| Best egnet for engangsregistreringer | Ja | Mulig |
| Spam-isolering | Utmerket | Krever filtrering |
Midlertidig e-post bør betraktes som et spesialisert verktøy for personvern, snarere enn en erstatning for Gmail, Outlook, Proton Mail eller en annen permanent postkasse.
Hvorfor bruker folk midlertidig e-post?
Hovedårsaken er enkel:
Brukere ønsker ikke å oppgi sin faste e-postadresse til hvert nettsted de besøker.
Hver gang en primær e-postadresse oppgis til en tjeneste, kan det hende at en kopi lagres et eller annet sted.
Den adressen kan potensielt havne i:
- kundedatabaser
- CRM-plattformer
- nyhetsbrevsystemer
- verktøy for markedsføringsautomatisering
- analyseplattformer
- annonsesystemer
- sikkerhetskopier
- tredjepartsintegrasjoner
Jo flere systemer som inneholder adressen din, desto større blir din digitale eksponering.
Midlertidig e-post begrenser denne eksponeringen.
1. Redusere spam
En av de vanligste bruksområdene for midlertidig e-post er å forhindre spam.
Nettsteder ber ofte om en e-postadresse før de gir tilgang til:
- nedlastinger
- kuponger
- gratis prøveversjoner
- rapporter
- innhold bak betalingsmur
- fora
- nyhetsbrev
- produktdemoer
Når din faste adresse først havner i et markedsføringssystem, kan meldingene fortsette i flere måneder.
En engangsadresse isolerer denne interaksjonen.
I stedet for å prøve å rydde opp i uønsket e-post senere, unngår du å utsette hovedinnboksen din for dette fra første stund.
2. Beskyttelse av din primære e-postadresse
Din primære e-postadresse er en verdifull identifikator.
Den er ofte knyttet til:
- finanskontoer
- skylagring
- tilbakestilling av passord
- sosiale medier
- netthandel
- arbeidsplattformer
- private dokumenter
Angripere kan bruke en kjent e-postadresse som utgangspunkt for:
- phishing
- credential stuffing
- kontooppregning
- misbruk av passordtilbakestilling
- sosial manipulering
Å bruke en midlertidig adresse til interaksjoner med lav tillit reduserer hvor vidt din primære e-postadresse blir spredt.
Dette er en enkel form for reduksjon av angrepsflaten.
3. Begrense eksponering ved datainnbrudd
Selv legitime selskaper kan bli utsatt for datainnbrudd.
Når en applikasjonsdatabase blir kompromittert, kan lekkasjen omfatte:
E-postadresser
Brukernavn
Passord-hashverdier
IP-adresser
Telefonnumre
Metadata for kontoer
Hvis du brukte en engangs-e-postadresse for den kontoen, kan den eksponerte identifikatoren allerede være inaktiv.
Din primære adresse forblir adskilt fra bruddet.
Dette gjør ikke bruddet ufarlig, men det kan redusere den langsiktige nytten av de lekkede dataene.
4. Redusere gjenbruk av identifikatorer
En fast e-postadresse kan brukes til å korrelere aktivitet på tvers av ulike nettsteder.
For eksempel:
Nettsted A ─┐
Nettsted B ─┼── [email protected]
Nettsted C ─┤
Nettsted D ─┘
Hvis den samme e-postadressen dukker opp på mange plattformer, blir den en stabil identifikator.
Engangsadresser gjør denne sammenkoblingen vanskeligere å gjennomføre utelukkende via e-post.
Dette er spesielt nyttig for personvernbevisste brukere som ønsker å skille mellom ubetydelig nettaktivitet og viktige digitale identiteter.
5. Mottak av engangsbekreftelsesmeldinger
Midlertidig e-post er spesielt nyttig når et nettsted bare trenger å bekrefte at en innboks kan motta e-post.
En typisk prosess er:
Opprett midlertidig e-postadresse
 ↓
Skriv den inn under registrering
 ↓
Motta bekreftelsesmelding
 ↓
Åpne lenken eller kopier koden
 ↓
Fullfør registreringen
For en kortvarig interaksjon kan det være unødvendig å opprette eller oppgi en permanent e-postkonto.
Noen nettsteder blokkerer imidlertid bevisst engangs-e-postdomener.
De kan gjøre dette for å redusere:
- opprettelse av falske kontoer
- misbruk av gratis prøveperioder
- spam
- automatiserte registreringer
- svindel
Brukere bør alltid respektere retningslinjene til nettstedet de besøker.
Midlertidig e-post og personvern på nettet
Midlertidig e-post forbedrer personvernet ved å skjule én viktig identifikator: din faste e-postadresse.
Men det er viktig å forstå hva det betyr teknisk sett.
Midlertidig e-post kan skjule:
- adressen til din primære innboks
- én vedvarende identitetsidentifikator
- fremtidig markedsføringskommunikasjon til hovedpostkassen din
Den skjuler ikke automatisk:
- IP-adressen din
- informasjonskapsler i nettleseren
- enhetens egenskaper
- nettleserens fingeravtrykk
- brukeragent
- tidspunkt for forespørsel
- kontoatferd
Midlertidig e-post er derfor et verktøy for personvern, ikke et system som gir fullstendig anonymitet.
Gjør midlertidig e-post deg anonym?
Nei.
Dette er en av de vanligste misforståelsene.
Et nettsted kan fortsatt være i stand til å overvåke nettverkstilkoblingen din.
For eksempel:
IP-adresse
+
Nettleserens fingeravtrykk
+
Informasjonskapsler
+
Enhetsinformasjon
+
Midlertidig e-post
Selv om nettstedet ikke kjenner din faste innboks, kan disse andre signalene likevel identifisere eller korrelere aktiviteten din.
Ekte anonymitet innebærer en mye bredere trusselmodell.
Midlertidig e-post fjerner bare én vedvarende identifikator fra interaksjonen.
Midlertidig e-post og dataminimering
Dataminimering er et sentralt personvernprinsipp.
Ideen er enkel:
Gi kun informasjon som er nødvendig for et bestemt formål.
Hvis et nettsted bare trenger å sende én bekreftelsesmelding, er det ikke alltid nødvendig med en permanent identitet.
Å bruke en engangsadresse reduserer mengden langvarig informasjon du oppgir.
I stedet for:
Permanent e-postadresse
 ↓
Lagret på ubestemt tid
 ↓
Markedsføringssystemer
 ↓
Tredjepartssystemer
 ↓
Potensielt fremtidig datainnbrudd
kan du ha:
Midlertidig e-postadresse
 ↓
Kortvarig interaksjon
 ↓
Adressen utløper
Den andre modellen reduserer varigheten.
Er midlertidig e-post trygt?
Midlertidig e-post kan være trygt for aktiviteter med lav risiko.
Sikkerheten avhenger imidlertid i stor grad av leverandøren.
Ikke alle systemer for midlertidig e-post bruker den samme sikkerhetsmodellen.
Noen tjenester kan tilby:
- private, sesjonsbaserte innbokser
- sterke, tilfeldige adresser
- krypterte tilkoblinger
- begrenset lagringstid
Andre kan bruke:
- offentlig tilgjengelige innbokser
- forutsigbare adresser
- ingen autentisering
- svake personvernkontroller
Før du bruker en leverandør av midlertidig e-post, må du finne ut om innboksen virkelig er privat.
Risiko ved offentlige innbokser
Noen leverandører av engangse-post tillater at alle som kjenner innboksnavnet, kan se meldingene.
Hvis adressen for eksempel er:
[email protected]
kan en annen person muligens åpne den innboksen manuelt.
Dette utgjør en alvorlig risiko for konfidensialiteten.
Bruk aldri en offentlig midlertidig innboks til å motta:
- passord
- API-nøkler
- finansiell informasjon
- private dokumenter
- sensitive autentiserings-tokens
- personlige identitetsopplysninger
Risiko ved utløp av innboks
Midlertidige e-postadresser kan forsvinne.
Det er formålet med dem.
Men utløpet skaper et stort problem med gjenoppretting av kontoen.
Anta at du oppretter en konto ved hjelp av en engangsadresse.
Seks måneder senere glemmer du passordet.
Tjenesten sender en gjenopprettings-e-post til:
[email protected]
Hvis innboksen ikke lenger eksisterer, kan du miste kontoen for godt.
Av den grunn bør midlertidig e-post aldri brukes til kontoer du kanskje trenger å gjenopprette senere.
Når du bør bruke midlertidig e-post
Midlertidig e-post er passende når interaksjonen er lavrisiko og kortsiktig.
Eksempler på gode bruksområder er:
- å laste ned et gratis dokument
- å prøve en programvaredemo
- å melde seg inn i et midlertidig forum
- å motta en engangsbekreftelses-e-post
- å få tilgang til innhold bak en påloggingsbarriere
- å teste en applikasjon
- å teste transaksjons-e-post
- å skille mellom registreringer for markedsføringsformål
Et nyttig spørsmål er:
Ville det skape et alvorlig problem å miste tilgangen til denne e-postadressen?
Hvis svaret er nei, kan en midlertidig e-postadresse være passende.
Når du ikke bør bruke midlertidig e-post
Unngå engangsadresser for viktige kontoer.
Eksempler på dette er:
- nettbank
- investeringsplattformer
- kryptovalutabørser
- passordbehandlere
- offentlige tjenester
- helseportaler
- forretningskritiske applikasjoner
- domeneregistratorer
- webhotellleverandører
- skylagring
- viktige kontoer på sosiale medier
Disse systemene er svært avhengige av e-post for:
- tilbakestilling av passord
- sikkerhetsvarsler
- påloggingsbekreftelse
- gjenoppretting av konto
Bruk i stedet en permanent, beskyttet e-postadresse.
Midlertidig e-post for utviklere og QA-team
Midlertidig e-post er spesielt nyttig innen programvareutvikling.
Applikasjoner inneholder ofte e-postbaserte arbeidsflyter som:
- registrering
- verifisering
- onboarding
- tilbakestilling av passord
- kontovarsler
- meldinger
En QA-ingeniør kan ha behov for flere identiteter:
Testbruker 1 → registrering
Testbruker 2 → tilbakestilling av passord
Testbruker 3 → verifisering
Testbruker 4 → innkjøring
Testbruker 5 → testing av varsler
Det er ineffektivt å opprette permanente innbokser for hvert testtilfelle.
Midlertidig e-post kan gjøre disse arbeidsflytene mye raskere.
API-er for midlertidig e-post
Noen leverandører tilbyr midlertidig e-post via API-er.
Dette gjør det mulig for utviklere å automatisere arbeidsflyter som for eksempel:
Opprett engangsinnboks
 ↓
Registrer testkonto
 ↓
Hent innboks
 ↓
Hent ut bekreftelseskode
 ↓
Fullfør automatisert test
Dette kan være nyttig for:
- automatisert kvalitetssikring
- integrasjonstesting
- staging-miljøer
- CI/CD-pipelines
- validering av transaksjons-e-post
Sikkerhetsteam bør sørge for at produksjonshemmeligheter eller sensitiv kundeinformasjon aldri havner i engangsinnbokser for testing.
Midlertidig e-post vs. e-postalias
E-postalias forveksles ofte med midlertidig e-post.
De løser forskjellige problemer.
Midlertidig e-post
Best egnet for kortsiktige interaksjoner.
[email protected]
        ↓
Engangsinnboks
 ↓
Utløper
E-postalias
Best egnet for langsiktig personvern.
[email protected]
 ↓
Videresendingstjeneste
 ↓
[email protected]
Et alias lar deg skjule din virkelige adresse samtidig som du beholder langsiktig tilgang.
For tjenester du kanskje trenger senere, er et alias vanligvis et bedre alternativ enn engangs-e-post.
Midlertidig e-post vs sekundær e-postkonto
En annen strategi er å ha en sekundær, permanent e-postadresse.
For eksempel:
Primær e-post
    → bank
    → forretninger
    → viktige kontoer

Sekundær e-post
    → shopping
    → nyhetsbrev
    → nettsamfunn

Midlertidig e-post
    → engangsnedlastinger
    → testing
    → nettsteder med lav tillit
Denne trelagsstrukturen gir utmerket oppdeling.
Midlertidig e-post og phishing
Midlertidig e-post kan redusere risikoen for å bli utsatt for enkelte phishing-kampanjer.
Hvis markedsførere, kompromitterte nettsteder eller datameglere aldri får tak i din virkelige e-postadresse, kan angripere ha færre muligheter til å angripe din primære innboks.
Midlertidig e-post stopper imidlertid ikke phishing.
Angripere kan fortsatt sende ondsinnede e-poster til selve den midlertidige innboksen.
Brukere må fortsatt kontrollere:
- avsenderens identitet
- mål-URL-er
- vedlegg
- påloggingssider
- bekreftelsesforespørsler
Midlertidig e-post reduserer risikoen.
Det fjerner ikke behovet for sikkerhetsbevissthet.
Midlertidig e-post og skadelig programvare
Midlertidig e-post skanner eller nøytraliserer ikke automatisk skadelige filer.
En melding kan fortsatt inneholde:
- skadelige vedlegg
- phishing-lenker
- falske innloggingssider
- nedlastinger av skadelig programvare
Du må aldri anta at en e-post er trygg bare fordi den ble levert til en engangsinnboks.
De samme reglene gjelder:
- unngå ukjente vedlegg
- sjekk nettadresser før du klikker
- ikke kjør mistenkelige filer
- skriv aldri inn passord på sider du ikke stoler på
Beste praksis for sikker bruk av midlertidig e-post
1. Bruk den kun til aktiviteter med lav risiko
Engangs-e-post er ideell for kortvarige kontoer og engangskontakter.
Ikke bruk den der langsiktig kontoeierskap er viktig.
2. Lagre aldri sensitiv informasjon
Unngå å sende eller motta:
- påloggingsopplysninger
- private dokumenter
- økonomiske opplysninger
- gjenopprettingskoder
- API-nøkler
3. Gå ut fra at innboksen kan forsvinne
Lagre all ikke-sensitiv informasjon du trenger umiddelbart.
4. Gjenbruk aldri viktige passord
Hvis du oppretter en engangskonto, må du aldri gjenbruke passord fra:
- nettbank
- jobb
- skytjenester
- primær e-post
Gjenbruk av passord skaper unødvendig risiko.
5. Sjekk om innboksen er offentlig
Sett deg inn i hvordan leverandøren av midlertidig e-post beskytter tilgangen.
6. Bruk HTTPS
Bruk alltid HTTPS når du åpner midlertidige e-posttjenester.
Dette beskytter trafikken mellom nettleseren din og leverandøren mot passiv avlytting i nettverket.
7. Vær forsiktig med bekreftelseslenker
Bekreftelses-e-poster kan fortsatt være ondsinnede.
Sjekk destinasjonsdomenet før du klikker.
8. Skille mellom viktige og engangskontoer
En nyttig modell er:
HØY TILLIT
Primær e-post
 ↓
Bank / forretninger / gjenoppretting

MIDDEL TROVERDIGHET
Sekundær e-post eller aliaser
 ↓
Netthandel / abonnementer

LAV TROVERDIGHET
Midlertidig e-post
 ↓
Prøveversjoner / nedlastinger / testing
Dette skaper klare identitetsgrenser.
Hvordan velge en leverandør av midlertidige e-postadresser
Ikke alle tjenester for midlertidige e-postadresser er like.
Se etter flere kjennetegn.
Støtte for HTTPS
Nettstedet bør bruke HTTPS.
Tydelig retningslinje for oppbevaring
Du bør vite:
- hvor lenge innbokser eksisterer
- hvor lenge meldinger lagres
- om slettede data beholdes
Privat utforming av innboksen
Unngå tjenester der innbokser er lette å gjette seg til eller kan søkes opp offentlig.
Minimal datainnsamling
En leverandør som prioriterer personvern bør unngå å samle inn unødvendig personlig informasjon.
Flere domener
Flere e-postdomener kan forbedre påliteligheten når nettsteder blokkerer kjente engangsdomener.
Rask e-postlevering
Bekreftelsesmeldinger bør vises raskt.
Enkle innstillingene for innboksen
Nyttige funksjoner inkluderer:
- oppdater
- kopier adresse
- slett innboks
- endre adresse
- automatisk utløp
Hvorfor noen nettsteder blokkerer midlertidige e-postadresser
Engangs-e-post er nyttig for personvernet, men blir også noen ganger misbrukt.
Nettsteder kan blokkere engangsdomener for å redusere:
- falske registreringer
- automatiserte boter
- misbruk av gratis prøveperioder
- spam
- falske kontoer
- misbruk av henvisninger
Noen organisasjoner har store databaser med kjente midlertidige e-postdomener.
Under registreringen kan et nettsted sjekke det oppgitte domenet.
Konseptuelt:
Brukeren oppgir e-postadresse
 ↓
Utdrag domene
 ↓
Sjekk databasen for engangsdomener
 ↓
Godkjenn eller avvis registrering
Å blokkere engangs-e-post er en forretnings- og sikkerhetsbeslutning som tas av nettstedsoperatøren.
Kan midlertidig e-post spores?
Midlertidig e-post gjør ikke aktiviteten umulig å spore.
Avhengig av leverandør og nettsted kan loggene fortsatt inneholde:
- IP-adresser
- tidsstempler
- nettleserdata
- serverforespørselslogger
- sesjonsidentifikatorer
Midlertidig e-post endrer bare e-postidentiteten som brukes.
Det bør aldri betraktes som et verktøy for å skjule ulovlig aktivitet.
Beskytter midlertidige e-postadresser mot datameglere?
Det kan redusere mengden nyttig informasjon som er tilgjengelig for datameglere.
Hvis din primære e-postadresse aldri oppgis til et nettsted, kan ikke den aktuelle tjenesten direkte legge til den adressen i brukerprofilen sin.
Imidlertid kan andre identifikatorer fortsatt bli samlet inn.
For eksempel:
- telefonnummer
- IP-adresse
- informasjonskapsler
- nettleseravtrykk
- betalingsinformasjon
Midlertidig e-post reduserer ett datapunkt.
Personvern krever flere lag.
En praktisk strategi for e-postpersonvern
For de fleste brukere er den beste tilnærmingen å ikke bruke midlertidig e-post overalt.
Opprett i stedet ulike tillitsnivåer.
Nivå 1 – Primær e-post
Bruk til:
- bank
- gjenoppretting av passord
- jobb
- viktige skykontoer
Nivå 2 — Sekundær e-post eller alias
Bruk til:
- netthandel
- nyhetsbrev
- medlemskap
- langsiktige nettjenester
Nivå 3 — Midlertidig e-post
Brukes til:
- prøveversjoner
- nedlastinger
- testing
- engangsbekreftelse
- nettsteder med lav tillit
Denne modellen gir en sterk oppdeling uten å gå på bekostning av brukervennligheten.
Ofte stilte spørsmål
Hva er midlertidig e-post?
Midlertidig e-post er en engangs-e-postadresse opprettet for kortvarig bruk. Den lar brukerne motta meldinger uten å avsløre sin primære e-postadresse.
Er midlertidig e-post gratis?
Mange tjenester for midlertidig e-post er gratis. Noen leverandører tar betalt for tilleggsfunksjoner som private domener, lengre lagringstid eller API-tilgang.
Er midlertidig e-post trygg?
Det kan være trygt for aktiviteter med lav risiko, men sikkerheten varierer mellom leverandørene. Unngå å bruke midlertidige innbokser til sensitiv informasjon.
Kan jeg motta bekreftelseskoder?
Vanligvis ja, selv om noen nettsteder blokkerer kjente engangs-e-postdomener.
Skjuler midlertidig e-post IP-adressen min?
Nei. Midlertidig e-post skjuler din primære e-postadresse, ikke nettverksidentiteten din.
Kan jeg gjenopprette en utløpt innboks?
Vanligvis ikke.
Bør jeg bruke midlertidig e-post til banktjenester?
Nei. Bruk en permanent, sikker e-postkonto til finansielle tjenester.
Kan utviklere bruke midlertidig e-post?
Ja. Det er spesielt nyttig for testing av applikasjoner, kvalitetssikring, testing av transaksjons-e-post og automatiserte registreringsprosesser.
Er midlertidig e-post det samme som et alias?
Nei. Midlertidige innbokser utløper. E-postaliaser videresender vanligvis e-post til en permanent innboks og kan forbli aktive på lang sikt.
Kan midlertidig e-post stoppe spam?
Det kan i stor grad redusere mengden spam som når din primære innboks ved å isolere registreringer av lav verdi og reklame.
Avsluttende tanker
Midlertidig e-post er et enkelt, men kraftig verktøy for personvern når det brukes riktig.
Den største verdien ligger i å redusere unødvendig eksponering.
I stedet for å dele én permanent e-postadresse på hundrevis av nettsteder, lar engangse-post deg isolere kortsiktige interaksjoner.
Brukt riktig kan midlertidige e-postadresser bidra til å:
- redusere søppelpost
- beskytte din primære innboks
- minimere gjenbruk av identifikatorer
- begrense eksponering ved datainnbrudd
- skille mellom identiteter på nettet
- forbedre testing av applikasjoner
- redusere ditt langsiktige digitale fotavtrykk
Men midlertidige e-postadresser har sine begrensninger.
Den bør ikke brukes til sensitive kontoer, langsiktig gjenoppretting av kontoer, finansielle tjenester, skylagring eller noe du ikke har råd til å miste.
Den beste sikkerhetsmodellen er ikke å erstatte din primære e-postadresse.
Den består i å bygge lag:
Primær e-postadresse
 ↓
Pålitelige og kritiske tjenester

Aliaser / sekundær e-postadresse
 ↓
Langvarige tjenester med lavere risiko

Midlertidig e-post
 ↓
Engangsbruk og interaksjoner med lav tillit
Denne tilnærmingen kombinerer personvern, brukervennlighet og praktiske prinsipper for cybersikkerhet.
Midlertidig e-post fungerer best når du behandler den akkurat slik navnet tilsier:
midlertidig.