Je e-mailadres is een van de meest stabiele identificatiegegevens die je online gebruikt.
In tegenstelling tot een IP-adres, dat kan veranderen, of een browsersessie, die kan verlopen, blijft je primaire e-mailadres vaak jarenlang hetzelfde. Het kan gekoppeld zijn aan je bankrekeningen, cloudopslag, socialemediaprofielen, online aankopen, het opnieuw instellen van wachtwoorden en zakelijke diensten.
Elke keer dat je dat adres op een website invoert, vergroot je je digitale voetafdruk.
De website kan het adres rechtstreeks opslaan, synchroniseren met een CRM-platform, doorsturen naar een e-mailmarketingprovider, opnemen in analysesystemen of blootstellen via een toekomstig datalek.
Een tijdelijk e-mailadres biedt een eenvoudige manier om die blootstelling te verminderen.
In plaats van elke website je vaste e-mailadres te geven, kun je een kortstondig wegwerpadres gebruiken voor registraties met een laag risico, verificatie-e-mails, downloads, testen en andere tijdelijke activiteiten.
Vanuit het oogpunt van cyberbeveiliging is een tijdelijk e-mailadres nuttig omdat het drie belangrijke principes ondersteunt:
- gegevensminimalisatie
- compartimentering
- vermindering van het aanvalsoppervlak
In deze gids worden 10 praktische redenen om een tijdelijk e-mailadres te gebruiken uitgelegd, hoe dit de online privacy verbetert en wanneer je het gebruik ervan beter kunt vermijden.
Wat is een tijdelijk e-mailadres?
Een tijdelijk e-mailadres is een e-mailinbox die is ontworpen voor gebruik op korte termijn.
Het kan actief blijven gedurende:
- een paar minuten
- enkele uren
- enkele dagen
- totdat de gebruiker het handmatig verwijdert
Afhankelijk van de aanbieder kan een tijdelijke inbox automatisch worden aangemaakt zonder dat daarvoor het volgende nodig is:
- een account
- een wachtwoord
- een telefoonnummer
- persoonlijke gegevens
Tijdelijke e-mail wordt ook vaak aangeduid als:
- temp-mail
- wegwerp-e-mail
- burner-e-mail
- wegwerp-e-mail
- tijdelijke inbox
Het is niet de bedoeling om je normale e-mailaccount te vervangen.
In plaats daarvan biedt tijdelijke e-mail je een extra beschermingslaag tussen je permanente digitale identiteit en websites die geen langdurige toegang tot je contactgegevens nodig hebben.
Waarom is je e-mailadres belangrijk voor online privacy?
Een e-mailadres lijkt misschien onschuldig, maar het is uiterst bruikbaar als identificatiemiddel.
Bedrijven gebruiken e-mailadressen vaak om gebruikersactiviteiten te koppelen tussen:
- websites
- apparaten
- applicaties
- marketingplatforms
- klantendatabases
- advertentiesystemen
Een permanent e-mailadres kan na een beveiligingsincident ook in gelekte databases terechtkomen.
Aanvallers kunnen het adres vervolgens combineren met andere informatie, zoals:
E-mailadres
+
Wachtwoord-hashes
+
Telefoonnummers
+
Gebruikersnamen
+
Aankoopgeschiedenis
+
IP-logs
Hoe vaker je hetzelfde adres gebruikt, hoe groter de kans dat die informatie wordt verzameld of openbaar wordt gemaakt.
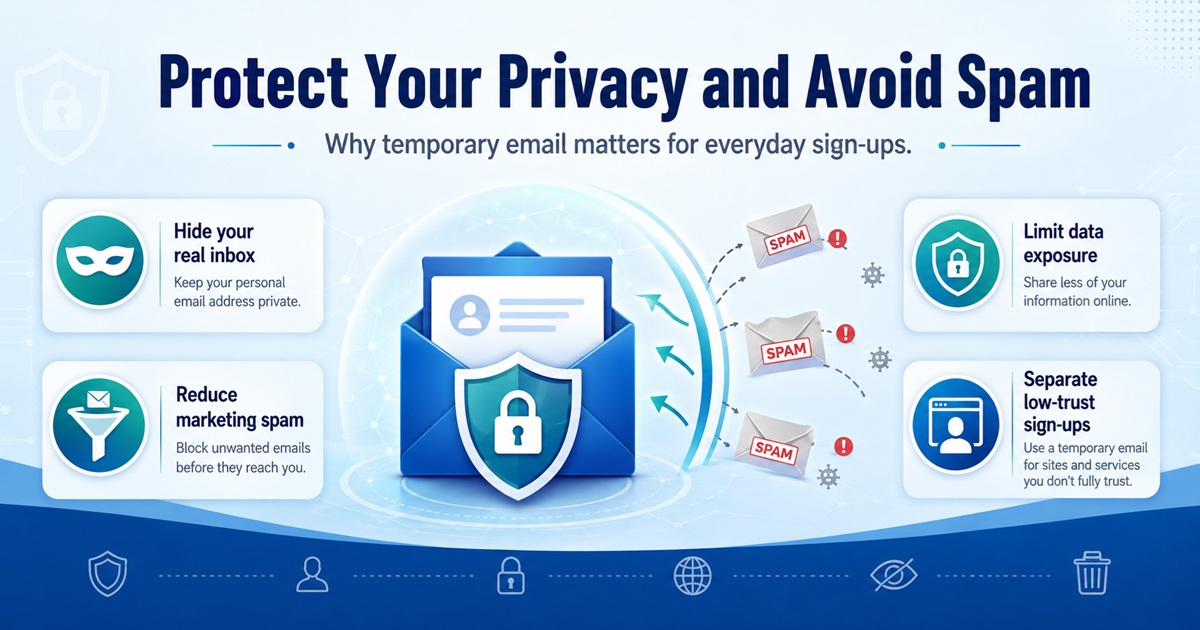
Tijdelijke e-mail beperkt deze blootstelling door wegwerpidentiteiten te creëren voor interacties waarvoor je vaste inbox niet nodig is.
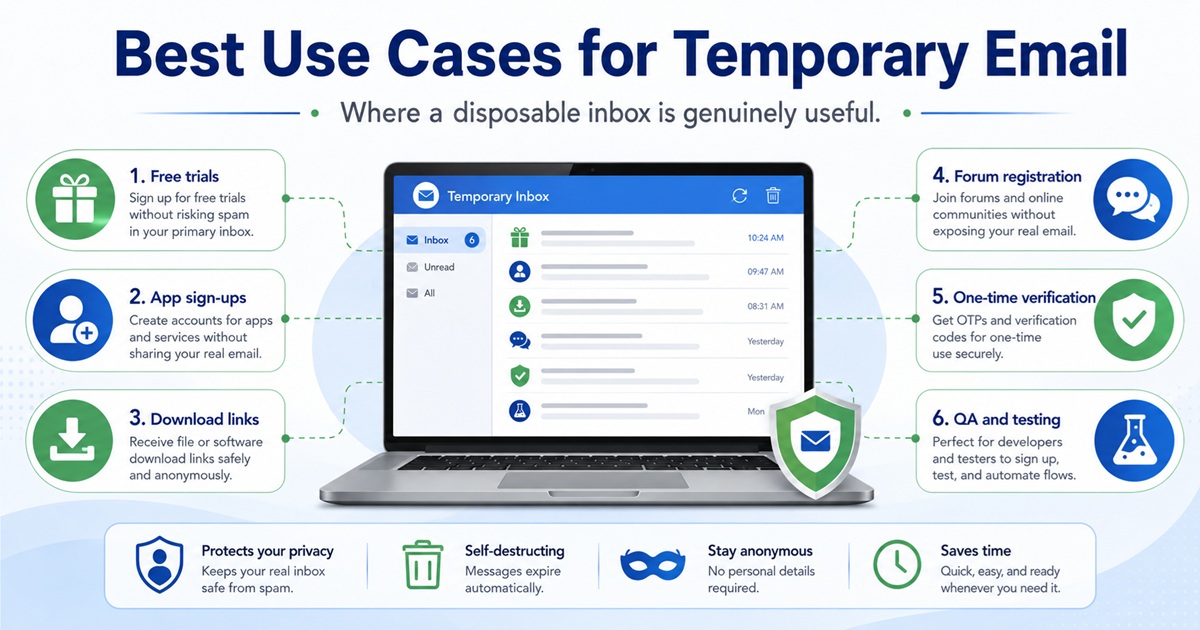
1. Verminder spam in je primaire inbox
Spam is een van de meest voorkomende redenen waarom mensen tijdelijke e-mail gebruiken.
Veel websites vragen om een e-mailadres voordat bezoekers:
- een bestand kunnen downloaden
- toegang krijgen tot een kortingsbon
- achter een betaalmuur verborgen inhoud kunnen lezen
- zich kunnen aanmelden voor een nieuwsbrief
- een gratis proefperiode kunnen starten
- een basisaccount aanmaken
Nadat de registratie is voltooid, kan de website doorgaan met het versturen van marketingberichten.
Deze berichten kunnen het volgende omvatten:
- promoties
- productupdates
- herinneringen aan achtergelaten winkelwagentjes
- nieuwsbrieven
- aanbiedingen van partners
- geautomatiseerde verkoopreeksen
Door een tijdelijk e-mailadres te gebruiken, blijven deze berichten uit je primaire inbox.
Zodra je het tijdelijke adres niet meer nodig hebt, stop je gewoon met het gebruik ervan.
In plaats van je voortdurend af te melden voor nieuwsbrieven, voorkom je dat de ongewenste communicatie überhaupt je vaste account bereikt.
2. Bescherm je echte e-mailadres
Je primaire e-mailadres moet worden behandeld als waardevolle identiteitsinformatie.
Voor veel gebruikers is het gekoppeld aan cruciale diensten, waaronder:
- financiële platforms
- sociale netwerken
- wachtwoordherstel
- cloudopslag
- online winkelen
- bedrijfssystemen
Aanvallers beginnen gerichte aanvallen vaak met één stukje informatie: een e-mailadres.
Zodra ze dat weten, kunnen ze pogingen ondernemen tot:
- phishing
- credential stuffing
- misbruik van wachtwoordresets
- social engineering
- het opsporen van accounts
Een tijdelijk e-mailadres voorkomt dat onnodige websites uw vaste adres te weten komen.
Dit is een eenvoudige vorm van verkleining van het aanvalsoppervlak.
U kunt niet elk beveiligingsrisico uitsluiten, maar u kunt wel het aantal systemen verminderen dat informatie over u bevat.
3. Beperk je blootstelling bij datalekken
Zelfs legitieme websites kunnen te maken krijgen met datalekken.
Wanneer een bedrijf wordt gehackt, kunnen aanvallers databases in handen krijgen die het volgende bevatten:
- namen
- e-mailadressen
- gebruikersnamen
- wachtwoord-hashes
- IP-adressen
- metagegevens van accounts
Als je je hebt geregistreerd met je primaire e-mailadres, kan die identificatie onderdeel worden van een gelekte dataset.
Een tijdelijk e-mailadres beperkt de impact.
Als een wegwerpadres in een toekomstig datalek opduikt, is de gelekte identificatie mogelijk al inactief.
Je echte inbox blijft gescheiden van die gebeurtenis.
Dit neemt niet elk risico in verband met een datalek weg, maar het vermindert de waarde van de blootgestelde gegevens.
Dit concept hangt nauw samen met dataminimalisatie.
Hoe minder permanente informatie je verstrekt, hoe minder permanente informatie er kan uitlekken.
4. Vermijd marketingtracking
E-mailadressen worden vaak gebruikt voor marketingattributie en identiteitsvergelijking.
Een bedrijf kan uw adres doorsturen naar:
- CRM-platforms
- advertentiesystemen
- analyseplatforms
- nieuwsbriefaanbieders
- klantgegevensplatforms
Een typische gegevensstroom zou er bijvoorbeeld als volgt uit kunnen zien:
Registratie op de website
 ↓
Klantenbestand
 ↓
CRM
 ↓
E-mailmarketingplatform
 ↓
Advertentie- of analyseplatform
Dat betekent dat het opgeven van één e-mailadres ertoe kan leiden dat meerdere systemen het opslaan.
Tijdelijke e-mailadressen beperken dit hergebruik van permanente identificatiegegevens.
In plaats van elke dienst hetzelfde permanente adres te geven, maak je een kortstondige identificatie voor een specifieke interactie.
Dit maakt het moeilijker om je online activiteiten alleen op basis van je e-mailadres aan elkaar te koppelen.
5. Registreer je bij websites met een laag risico
Niet elk account verdient je vaste e-mailadres.
Denk bijvoorbeeld aan een website die je maar één keer van plan bent te gebruiken.
Misschien wil je alleen maar:
- een document downloaden
- een forumbericht lezen
- meedoen aan een korte enquête
- toegang krijgen tot een tijdelijke dienst
- een webapplicatie testen
Als het verliezen van toegang tot het account geen noemenswaardige gevolgen heeft, is het wellicht niet nodig om je primaire e-mailadres te gebruiken.
Een tijdelijk e-mailadres is ideaal voor deze situaties met een laag risico.
Het beveiligingsprincipe is eenvoudig:
Geef geen permanente gegevens op als tijdelijke gegevens volstaan.
6. Eenmalige verificatiemails ontvangen
Veel websites vereisen e-mailverificatie voordat ze toegang verlenen.
De werkwijze ziet er meestal als volgt uit:
Maak een e-mailadres aan
 ↓
Voer het in tijdens de registratie
 ↓
De website stuurt een verificatie-e-mail
 ↓
Open de tijdelijke inbox
 ↓
Klik op de verificatielink
 ↓
Registratie voltooid
Als je het account slechts voor een korte periode nodig hebt, kan een tijdelijke inbox handig zijn.
Typische voorbeelden zijn:
- registraties op websites
- softwaredemo’s
- forums
- eenmalige downloads
- ontwikkelingstests
Sommige platforms blokkeren echter bekende wegwerp-e-maildomeinen.
Dit gebeurt meestal om het volgende te beperken:
- geautomatiseerde registraties
- misbruik van gratis proefversies
- spamaccounts
- frauduleuze activiteiten
Tijdelijke e-mailadressen moeten altijd worden gebruikt in overeenstemming met de regels en servicevoorwaarden van de website.
7. Houd gratis proefversies en promoties gescheiden
Gratis proefversies genereren vaak grote hoeveelheden vervolgmails.
Nadat je één dienst hebt getest, kun je berichten ontvangen zoals:
- „Je proefperiode loopt af“
- „Upgrade vandaag nog“
- „Kom terug en bespaar 20%”
- “Nieuwe functies beschikbaar”
- “Voltooi de instelling van je account”
Als je meerdere diensten evalueert, stapelen deze e-mails zich snel op.
Tijdelijke e-mailadressen zijn handig voor kortetermijnevaluaties waarbij je niet van plan bent een langdurige relatie met de dienst aan te gaan.
Een ontwikkelaar die bijvoorbeeld verschillende SaaS-producten vergelijkt, wil wellicht het volgende bekijken:
- dashboards
- integraties
- API’s
- UI-workflows
- beschikbaarheid van functies
Door aparte wegwerp-inboxen te gebruiken, blijft het evaluatieproces gescheiden van je primaire werkaccount.
8. Verbeter de e-mailbeveiliging door middel van compartimentering
Compartimentering is een belangrijk beveiligingsprincipe.
In plaats van één identiteit voor alle activiteiten te gebruiken, verdeel je verschillende activiteiten over afzonderlijke omgevingen.
Bijvoorbeeld:
Primaire e-mail
    ├── Bankzaken
    ├── Zakelijk
    └── Kritieke accounts

Secundaire e-mail
    ├── Winkelen
    └── Abonnementen

Tijdelijke e-mail
    ├── Downloads
    ├── Proefversies
    ├── Testen
    └── Registraties met laag vertrouwensniveau
Deze structuur beperkt kruisbesmetting.
Als één categorie wordt gehackt of overspoeld met spam, blijven de andere categorieën onaangetast.
Beveiligingsprofessionals passen soortgelijke segmentatieconcepten toe in netwerken.
In netwerkarchitectuur worden systemen op basis van vertrouwensniveaus gescheiden.
Tijdelijke e-mail past een soortgelijk idee toe op digitale identiteit.
Niet elke website hoort thuis in dezelfde vertrouwenszone als je bank- of zakelijke accounts.
9. Maak het testen van websites en applicaties eenvoudiger
Tijdelijke e-mail is uiterst nuttig voor ontwikkelaars, QA-engineers, DevOps-teams en beveiligingstesters.
Moderne applicaties bevatten vaak op e-mail gebaseerde workflows, zoals:
- registratie
- accountverificatie
- wachtwoordresets
- onboarding
- inlogwaarschuwingen
- meldingen
- transactionele berichten
Voor het testen van deze workflows zijn meerdere e-mailadressen nodig.
Een QA-engineer moet bijvoorbeeld het volgende testen:
Gebruiker #1 → Registratie
Gebruiker #2 → Wachtwoord opnieuw instellen
Gebruiker #3 → Verificatie
Gebruiker #4 → Melding
Gebruiker #5 → Scenario waarbij de bezorging mislukt
Het aanmaken van permanente e-mailaccounts voor elke test is inefficiënt.
Tijdelijke inboxen bieden wegwerpbare testidentiteiten die snel kunnen worden aangemaakt.
Dit maakt ze nuttig voor:
- staging-omgevingen
- geautomatiseerde tests
- QA-workflows
- het testen van transactionele e-mails
- het testen van registraties
Ontwikkelaars moeten echter wel vermijden om gevoelige productie-informatie bloot te stellen aan openbare tijdelijke inboxen.
10. Verminder je digitale voetafdruk op de lange termijn
Elk permanent account draagt bij aan je digitale voetafdruk.
In de loop van meerdere jaren kan een e-mailadres bij honderden diensten worden opgeslagen.
Sommige van die diensten kunnen uiteindelijk:
- worden stopgezet
- van eigenaar veranderen
- te maken krijgen met datalekken
- klantendatabases verkopen
- migreren naar platforms van derden
Misschien weet u niet eens meer dat u veel van die accounts hebt aangemaakt.
Tijdelijke e-mailadressen verminderen deze opeenstapeling.
Wanneer het adres verloopt, wordt de identificatiecode aanzienlijk minder bruikbaar.
Dit wist niet elk spoor van de interactie, maar het vermindert de blijvende aanwezigheid van een van de belangrijkste identificatiegegevens die verband houden met je online activiteiten.
Voor privacybewuste gebruikers is dit een groot voordeel.
Tijdelijke e-mail en het verkleinen van het aanvalsoppervlak
Het aanvalsoppervlak verwijst naar het geheel van punten waar een aanvaller interactie kan hebben met of zich kan richten op een systeem.
Het concept kan ook worden toegepast op persoonlijke identiteit.
Stel je voor dat je je vaste e-mailadres op 150 verschillende websites gebruikt.
Elke database vertegenwoordigt een andere locatie waar je adres voorkomt.
Conceptueel:
1 primair e-mailadres
 ↓
150 websites
 ↓
150 databases
 ↓
Meerdere integraties met derde partijen
 ↓
Meer potentiële blootstelling
Als je tijdelijke adressen gebruikt voor niet-essentiële diensten, verandert de structuur.
Primaire e-mail
 ↓
Alleen vertrouwde diensten

Tijdelijke adressen
 ↓
Diensten van geringe waarde
 ↓
Vervallen uiteindelijk
Deze architectuur maakt je identiteit niet onzichtbaar.
Maar het vermindert onnodige persistentie.
Tijdelijke e-mail maakt je niet anoniem
Er moet één belangrijke misvatting worden rechtgezet.
Tijdelijke e-mail verbetert de privacy, maar zorgt niet automatisch voor anonimiteit.
Een website kan nog steeds het volgende vaststellen:
- je IP-adres
- browsercookies
- apparaatkenmerken
- browserfingerprint
- user agent
- tijdstempels van verzoeken
- gedragsgegevens
Je internetprovider kan mogelijk ook inzicht hebben in verbindingsinformatie op netwerkniveau.
Tijdelijke e-mail verbergt slechts één identificatiegegevens:
je vaste e-mailadres.
Voor een betere privacy moet tijdelijk e-mail worden gecombineerd met passende browserbeveiliging, trackingbescherming en privacyinstellingen op netwerkniveau.
Tijdelijk e-mailadres versus e-mailalias
Tijdelijke e-mailadressen en e-mailaliassen lossen verschillende problemen op.
Tijdelijke e-mail
Ontworpen voor interacties op korte termijn.
Voorbeeld:
[email protected]
 ↓
Tijdelijke inbox
 ↓
Verloopt
E-mailalias
Ontworpen om je hoofdadres te verbergen terwijl berichten nog steeds naar dat adres worden doorgestuurd.
Voorbeeld:
[email protected]
 ↓
Doorstuurservice
 ↓
[email protected]
Gebruik een alias wanneer je op lange termijn je account wilt kunnen herstellen.
Gebruik een tijdelijk e-mailadres wanneer je niet verwacht het adres nog eens nodig te hebben.
Wanneer moet je een tijdelijk e-mailadres gebruiken?
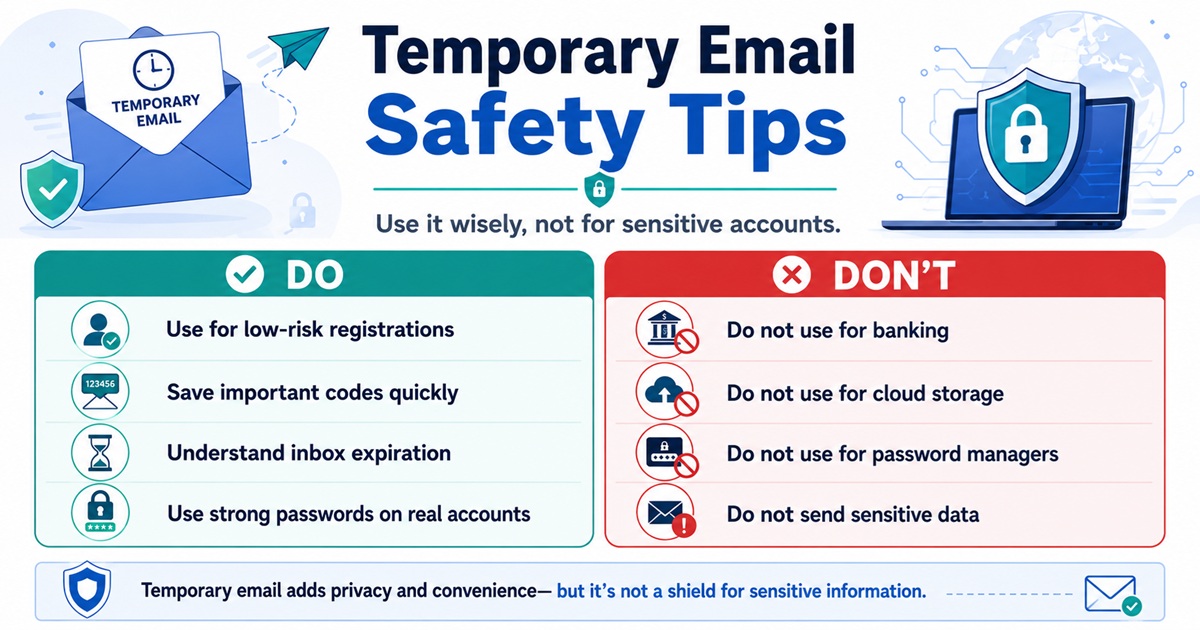
Tijdelijke e-mail werkt het beste voor activiteiten met een laag risico.
Goede voorbeelden zijn onder meer:
- het downloaden van gratis bronnen
- het testen van websites
- het deelnemen aan tijdelijke forums
- het ontvangen van niet-gevoelige verificatie-e-mails
- het evalueren van software
- het testen van registratiesystemen
- het openen van eenmalige inhoud
- het scheiden van promotionele activiteiten
De belangrijke vraag is:
Zou het verlies van dit e-mailadres een ernstig probleem opleveren?
Als het antwoord ‘nee’ is, kan een tijdelijk e-mailadres geschikt zijn.
Wanneer moet je tijdelijke e-mail vermijden?
Tijdelijke e-mail mag niet worden gebruikt voor accounts die een langdurig beheer vereisen.
Vermijd het gebruik van wegwerpadressen voor:
- internetbankieren
- beleggingsrekeningen
- cryptocurrency-beurzen
- overheidsaccounts
- gezondheidszorgsystemen
- wachtwoordbeheerders
- cloudopslag
- domeinregistrars
- webhostingaccounts
- belangrijke zakelijke diensten
Deze accounts zijn sterk afhankelijk van e-mailgebaseerd herstel.
Als je wegwerp-inbox verloopt, kun je de toegang definitief kwijtraken.
Beveiligingsrisico’s van tijdelijke e-mail
Tijdelijke e-mail heeft voordelen, maar brengt ook beveiligingsbeperkingen met zich mee.
Openbare inboxen
Sommige aanbieders maken inboxen toegankelijk voor iedereen die het adres kent.
Ga er nooit vanuit dat een tijdelijke inbox privé is, tenzij de aanbieder uitdrukkelijk anders vermeldt.
Zwakke authenticatie
Sommige diensten vereisen geen wachtwoorden.
Dat vergroot het gebruiksgemak, maar vermindert de vertrouwelijkheid.
Korte bewaartermijn
E-mails kunnen snel verdwijnen.
Belangrijke informatie mag daar nooit permanent worden opgeslagen.
Geen betrouwbaar accountherstel
Zodra de inbox verloopt, is herstel mogelijk onmogelijk.
Kwaadaardige links blijven bestaan
Tijdelijke e-mail biedt geen bescherming tegen phishing of schadelijke bijlagen.
Pas dezelfde beveiligingsmaatregelen toe als bij elke andere e-mail.
Aanbevolen werkwijzen voor veilig gebruik van tijdelijke e-mail
Gebruik tijdelijke e-mail in overeenstemming met het beoogde dreigingsmodel.
Houd gevoelige informatie buiten de deur
Ontvang geen:
- wachtwoorden
- API-sleutels
- vertrouwelijke documenten
- bankgegevens
- identiteitsdocumenten
Gebruik wachtwoorden nooit opnieuw
Als je een tijdelijk e-mailadres gebruikt voor het registreren van een account, hergebruik dan geen wachtwoorden van belangrijke accounts.
Controleer links voordat je erop klikt
Beschouw e-mails in wegwerp-inboxen als potentieel onbetrouwbaar.
Houd rekening met de vervaldatum van de inbox
Ga ervan uit dat de inbox op elk moment kan verdwijnen.
Gebruik een permanent e-mailadres voor waardevolle accounts
Het herstellen van accounts is belangrijker dan gemak.
Veelgestelde vragen
Is tijdelijke e-mail veilig?
Tijdelijke e-mail is over het algemeen geschikt voor activiteiten met een laag risico, maar is niet te vertrouwen voor gevoelige of langdurige accounts.
Kan tijdelijke e-mail spam tegenhouden?
Het kan de hoeveelheid spam die je hoofdinbox bereikt aanzienlijk verminderen door promotionele registraties en eenmalige interacties te isoleren.
Kunnen websites tijdelijke e-mailadressen detecteren?
Ja. Veel websites maken gebruik van detectiediensten voor wegwerpdomeinen om aanbieders van tijdelijke e-mailadressen te identificeren en te blokkeren.
Verbergt een tijdelijk e-mailadres mijn IP-adres?
Nee. E-mailidentiteit en netwerkidentiteit staan los van elkaar. Een website kan nog steeds je IP-adres en browsergegevens zien.
Kan ik tijdelijke e-mail gebruiken voor verificatiecodes?
Vaak wel, hoewel sommige websites wegwerpdomeinen blokkeren.
Is tijdelijke e-mail nuttig voor ontwikkelaars?
Ja. Tijdelijke inboxen zijn bijzonder nuttig voor het testen van registraties, verificatie-e-mails, onboarding-processen en transactionele berichten.
Kan ik een verlopen tijdelijk e-mailadres herstellen?
Meestal niet. Vertrouw nooit op wegwerp-e-mail voor accounts die je later mogelijk moet herstellen.
Conclusie
Een tijdelijk e-mailadres is een van de eenvoudigste hulpmiddelen om je dagelijkse online privacy te verbeteren.
De belangrijkste meerwaarde ligt in het verminderen van onnodige blootstelling.
In plaats van één permanente identificatiecode over honderden websites te verspreiden, kun je met een tijdelijk e-mailadres interacties met een laag risico afzonderen.
De voordelen zijn onder meer:
- het verminderen van spam
- het beschermen van je echte e-mailadres
- het verminderen van de blootstelling bij datalekken
- het beperken van marketingtracking
- het registreren op websites met een laag risico
- het ontvangen van eenmalige verificatieberichten
- het scheiden van gratis proefversies
- het compartimenteren van online identiteiten
- het vereenvoudigen van het testen van applicaties
- het verminderen van je digitale voetafdruk op de lange termijn
Tijdelijke e-mail is geen vervanging voor een veilige, permanente mailbox.
Het is ook geen systeem voor anonimiteit.
Zie het in plaats daarvan als een lichte privacylaag.
Gebruik je primaire e-mailadres voor accounts die identiteit, vertrouwen, herstel en langdurige toegang vereisen.
Gebruik tijdelijke e-mail wanneer de interactie van voorbijgaande aard is.
Die eenvoudige scheiding kan de veiligheid en overzichtelijkheid van je online identiteit aanzienlijk verbeteren.