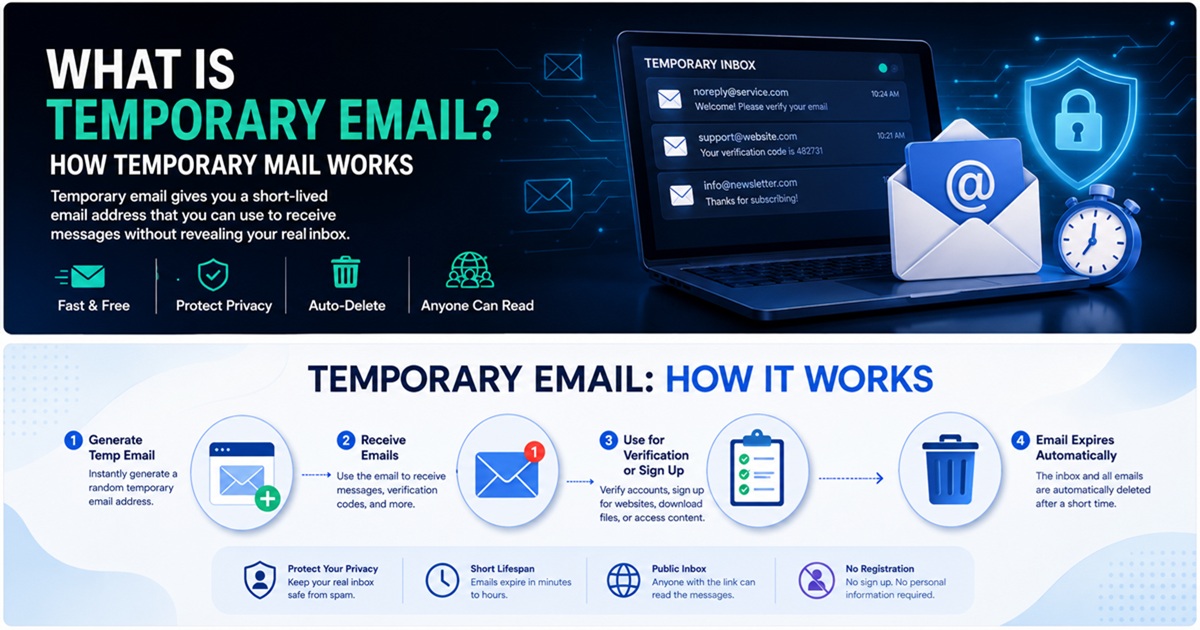
Tijdelijke e-mail is uitgegroeid tot een van de eenvoudigste hulpmiddelen om spam te verminderen, onnodige blootstelling van gegevens te beperken en online activiteiten met een laag vertrouwensniveau gescheiden te houden van je hoofdinbox.
Op het eerste gezicht is het concept eenvoudig: genereer een e-mailadres met een korte levensduur, gebruik het om een bericht te ontvangen en verwijder het wanneer het niet langer nodig is.

Vanuit het oogpunt van cyberbeveiliging is tijdelijke e-mail echter interessanter dan het lijkt.
Een tijdelijke inbox kan verschillende belangrijke beveiligingsprincipes ondersteunen:
- gegevensminimalisatie
- identiteitscompartimentering
- vermindering van het aanvalsoppervlak
- isolatie van spam
- minder hergebruik van identificatiegegevens
Tegelijkertijd kent wegwerp-e-mail belangrijke beperkingen. Het mag niet worden beschouwd als een veilige vervanging voor een permanente mailbox, en het mag nooit worden gebruikt voor accounts waarbij langdurig eigendom, herstel, of vertrouwelijkheid van belang zijn.
In deze gids wordt uitgelegd hoe tijdelijke e-mail werkt, wat het beschermt, wat het niet beschermt en hoe je het veilig kunt gebruiken.
Wat is tijdelijke e-mail?
Een tijdelijk e-mailadres is een e-mailadres dat bedoeld is voor kortstondig gebruik.
Afhankelijk van de provider kan het actief blijven gedurende:
- een paar minuten
- enkele uren
- enkele dagen
- totdat de gebruiker het handmatig verwijdert
Tijdelijke e-mail wordt ook vaak aangeduid als:
- tijdelijke e-mail
- wegwerp-e-mail
- wegwerp-e-mailadres
- burner-e-mail
- wegwerp-e-mail
- tijdelijke inbox
Het belangrijkste doel is om gebruikers e-mail te laten ontvangen zonder dat ze hun vaste persoonlijke adres hoeven vrij te geven.
In plaats van bijvoorbeeld het volgende in te voeren:
[email protected]
op een minder belangrijke website, kun je in plaats daarvan het volgende gebruiken:
[email protected]
De website stuurt zijn verificatie- of bevestigingsbericht naar de tijdelijke inbox.
Nadat de interactie is voltooid, kan het tijdelijke adres worden verwijderd.
Hoe tijdelijke e-mail werkt
Tijdelijke e-mail maakt gebruik van dezelfde kerninfrastructuur als normale e-mail.
Het verschil zit vooral in de levensduur van het account, de authenticatie, de bewaartermijn en de manier waarop de inbox aan de gebruiker wordt gepresenteerd.
Een vereenvoudigde workflow ziet er als volgt uit:
Tijdelijke e-maildienst
 ↓
Genereert een adres
 ↓
Gebruiker voert het adres in op een website
 ↓
Website verstuurt een e-mail
 ↓
DNS MX-lookup
 ↓
SMTP-bezorging
 ↓
Tijdelijke e-mailserver
 ↓
Tijdelijke inbox
 ↓
Bericht verloopt of wordt verwijderd
Er komen verschillende technologieën bij kijken.
DNS en MX-records
Wanneer een afzender probeert een e-mail af te leveren, moet hij bepalen welke e-mailserver verantwoordelijk is voor het domein van de ontvanger.
Dit gebeurt via DNS.
Concreet vraagt de verzendende server de MX-records van het domein op.
MX staat voor Mail Exchange.
Een MX-record geeft aan welke mailservers berichten voor een domein kunnen ontvangen.
Voor een tijdelijke e-maildienst configureert de provider MX-records voor zijn wegwerpdomeinen, zodat inkomende e-mail naar zijn eigen infrastructuur wordt bezorgd.
Conceptueel:
[email protected]
 ↓
DNS-opzoeking
 ↓
MX-record
 ↓
mail.temp-domain.example
Zodra de doelserver is geïdentificeerd, probeert de afzender het bericht af te leveren.
SMTP en berichtbezorging
SMTP staat voor Simple Mail Transfer Protocol.
Dit is het standaardprotocol dat wordt gebruikt om e-mail tussen mailservers over te dragen.
Een typische verificatiestroom kan er als volgt uitzien:
Website
   ↓
Backend van de applicatie
   ↓
Provider voor uitgaande e-mail
   ↓
SMTP
   ↓
Tijdelijke e-mailserver
   ↓
Tijdelijke inbox
Het tijdelijke e-mailsysteem koppelt het bericht vervolgens aan de gegenereerde inbox en maakt het beschikbaar via een webinterface of API.
Hoe tijdelijke e-mail verschilt van een normaal e-mailaccount
Een traditioneel e-mailaccount is ontworpen voor duurzaamheid.
Een tijdelijke inbox is ontworpen om weggegooid te worden.
| Kenmerk | Tijdelijke e-mail | Traditionele e-mail |
|---|---|---|
| Langdurig eigendom | Meestal niet | Ja |
| Accountregistratie | Vaak niet nodig | Meestal vereist |
| Wachtwoordbeveiliging | Niet altijd | Meestal wel |
| Herstelopties | Beperkt of niet beschikbaar | Meestal beschikbaar |
| Langdurige opslag | Nee | Ja |
| Het meest geschikt voor belangrijke accounts | Nee | Ja |
| Het meest geschikt voor eenmalige aanmeldingen | Ja | Mogelijk |
| Spamisolatie | Uitstekend | Vereist filtering |
Tijdelijke e-mail moet worden gezien als een gespecialiseerd hulpmiddel voor privacy en niet als vervanging voor Gmail, Outlook, Proton Mail of een andere permanente mailbox.
Waarom mensen tijdelijke e-mail gebruiken
De belangrijkste reden is simpel:
Gebruikers willen hun vaste e-mailadres niet aan elke website die ze bezoeken prijsgeven.
Elke keer dat een primair e-mailadres bij een dienst wordt opgegeven, kan er ergens een kopie van worden opgeslagen.
Dat adres kan mogelijk terechtkomen in:
- klantendatabases
- CRM-platforms
- nieuwsbriefsystemen
- tools voor marketingautomatisering
- analyseplatforms
- advertentiesystemen
- back-ups
- integraties met derde partijen
Hoe meer systemen je adres bevatten, hoe groter je digitale blootstelling wordt.
Een tijdelijk e-mailadres beperkt die blootstelling.
1. Spam verminderen
Een van de meest voorkomende toepassingen van tijdelijke e-mailadressen is het voorkomen van spam.
Websites vragen vaak om een e-mailadres voordat ze toegang verlenen tot:
- downloads
- kortingsbonnen
- gratis proefversies
- rapporten
- afgeschermde inhoud
- forums
- nieuwsbrieven
- productdemo’s
Zodra je vaste e-mailadres in een marketingsysteem terechtkomt, kunnen de berichten maandenlang blijven binnenkomen.
Een wegwerpadres houdt die interactie gescheiden.
In plaats van later ongewenste e-mail te moeten opschonen, voorkom je in de eerste plaats dat je je hoofdinbox blootstelt.
2. Je primaire e-mailadres beschermen
Je primaire e-mailadres is een waardevolle identificatie.
Het is vaak gekoppeld aan:
- financiële rekeningen
- cloudopslag
- het opnieuw instellen van wachtwoorden
- sociale media
- online winkelen
- werkplatforms
- privédocumenten
Aanvallers kunnen een bekend e-mailadres gebruiken als uitgangspunt voor:
- phishing
- credential stuffing
- het opsommen van accounts
- misbruik van wachtwoordresets
- social engineering
Door een tijdelijk adres te gebruiken voor interacties met een laag vertrouwensniveau, wordt de verspreiding van je primaire e-mailadres beperkt.
Dit is een eenvoudige vorm van vermindering van het aanvalsoppervlak.
3. Blootstelling beperken bij datalekken
Zelfs legitieme bedrijven kunnen het slachtoffer worden van een datalek.
Wanneer een applicatiedatabase wordt gehackt, kan de gelekte informatie het volgende omvatten:
E-mailadressen
Gebruikersnamen
Wachtwoord-hashes
IP-adressen
Telefoonnummers
Metagegevens van accounts
Als je voor dat account een wegwerp-e-mailadres hebt gebruikt, is de blootgestelde identificatie mogelijk al inactief.
Je primaire adres blijft buiten het datalek.
Dit maakt het datalek niet onschadelijk, maar het kan de bruikbaarheid van de gelekte gegevens op de lange termijn wel verminderen.
4. Hergebruik van identificatiegegevens beperken
Een vast e-mailadres kan worden gebruikt om activiteiten op verschillende websites met elkaar in verband te brengen.
Bijvoorbeeld:
Website A ─┐
Website B ─┼── [email protected]
Website C ─┤
Website D ─┘
Als hetzelfde e-mailadres op veel platforms voorkomt, wordt het een stabiele identificatie.
Wegwerpadressen maken deze koppeling via e-mail alleen moeilijker.
Dit is vooral handig voor privacybewuste gebruikers die online activiteiten van geringe waarde willen scheiden van belangrijke digitale identiteiten.
5. Het ontvangen van eenmalige verificatieberichten
Tijdelijke e-mailadressen zijn bijzonder handig wanneer een website alleen hoeft te controleren of een inbox e-mail kan ontvangen.
Een typische werkwijze is:
Genereer een tijdelijk e-mailadres
 ↓
Voer het in tijdens de registratie
 ↓
Ontvang het verificatiebericht
 ↓
Open de link of kopieer de code
 ↓
Voltooi de registratie
Voor een kortstondige interactie is het aanmaken of vrijgeven van een permanent e-mailaccount wellicht niet nodig.
Sommige websites blokkeren echter opzettelijk domeinen voor wegwerp-e-mailadressen.
Ze doen dit mogelijk om het volgende te verminderen:
- het aanmaken van nepaccounts
- misbruik van gratis proefperiodes
- spam
- geautomatiseerde registraties
- fraude
Gebruikers dienen zich altijd te houden aan het beleid van de website die zij bezoeken.
Tijdelijke e-mail en online privacy
Tijdelijke e-mail verbetert de privacy door één belangrijke identificatiefactor te verbergen: je permanente e-mailadres.
Maar het is belangrijk om te begrijpen wat dat technisch gezien inhoudt.
Tijdelijke e-mail kan het volgende verbergen:
- het adres van je primaire inbox
- één blijvende identiteitsidentificatie
- toekomstige marketingcommunicatie naar je hoofdmailbox
Het verbergt niet automatisch:
- je IP-adres
- browsercookies
- apparaatkenmerken
- browserfingerprint
- user agent
- tijdstip van verzoeken
- accountgedrag
Tijdelijke e-mail is daarom een hulpmiddel voor privacy, geen volledig anonimiteitssysteem.
Maakt tijdelijke e-mail je anoniem?
Nee.
Dit is een van de meest voorkomende misvattingen.
Een website kan mogelijk nog steeds je netwerkverbinding waarnemen.
Bijvoorbeeld:
IP-adres
+
Browser-vingerafdruk
+
Cookies
+
Apparaatinformatie
+
Tijdelijke e-mail
Ook al kent de website je vaste inbox niet, kunnen deze andere signalen je activiteit nog steeds identificeren of met elkaar in verband brengen.
Echte anonimiteit omvat een veel breder dreigingsmodel.
Tijdelijke e-mail verwijdert slechts één blijvende identificatie uit de interactie.
Tijdelijke e-mail en gegevensminimalisatie
Gegevensminimalisatie is een kernprincipe van privacy.
Het idee is simpel:
Geef alleen informatie die nodig is voor een specifiek doel.
Als een website slechts één verificatiebericht hoeft te versturen, is een permanente identiteit misschien niet altijd nodig.
Door een wegwerpadres te gebruiken, verminder je de hoeveelheid informatie met een lange levensduur die je verstrekt.
In plaats van:
Permanent e-mailadres
 ↓
Voor onbepaalde tijd opgeslagen
 ↓
Marketingsystemen
 ↓
Systemen van derden
 ↓
Mogelijk toekomstig datalek
kun je het volgende hebben:
Tijdelijk e-mailadres
 ↓
Interactie op korte termijn
 ↓
Adres verloopt
Het tweede model vermindert de persistentie.
Is een tijdelijk e-mailadres veilig?
Tijdelijke e-mail kan veilig zijn voor activiteiten met een laag risico.
De veiligheid hangt echter sterk af van de aanbieder.
Niet alle systemen voor tijdelijke e-mail gebruiken hetzelfde beveiligingsmodel.
Sommige diensten bieden mogelijk:
- privé-inboxen op basis van sessies
- sterke, willekeurig gegenereerde adressen
- versleutelde verbindingen
- beperkte bewaartermijn
Andere diensten kunnen gebruikmaken van:
- openbaar toegankelijke inboxen
- voorspelbare adressen
- geen authenticatie
- zwakke privacymaatregelen
Controleer voordat je een aanbieder van tijdelijke e-mail gebruikt of de inbox daadwerkelijk privé is.
Risico's van openbare inboxen
Bij sommige aanbieders van wegwerp-e-mail kan iedereen die de naam van de inbox kent, de berichten bekijken.
Als het adres bijvoorbeeld is:
[email protected]
kan een andere persoon die inbox mogelijk handmatig openen.
Dit vormt een ernstig vertrouwelijkheidsrisico.
Gebruik nooit een openbare tijdelijke inbox voor het ontvangen van:
- wachtwoorden
- API-sleutels
- financiële informatie
- vertrouwelijke documenten
- gevoelige authenticatietokens
- persoonlijke identiteitsgegevens
Risico van het verlopen van de inbox
Tijdelijke e-mailadressen kunnen verdwijnen.
Dat is hun doel.
Maar het verlopen van de geldigheid zorgt voor een groot probleem bij het herstellen van accounts.
Stel dat je een account aanmaakt met een wegwerpadres.
Zes maanden later ben je het wachtwoord vergeten.
De dienst stuurt een herstel-e-mail naar:
[email protected]
Als de inbox niet meer bestaat, kun je het account voorgoed kwijtraken.
Gebruik daarom nooit een tijdelijk e-mailadres voor accounts die je later mogelijk moet herstellen.
Wanneer je een tijdelijk e-mailadres moet gebruiken
Tijdelijke e-mailadressen zijn geschikt wanneer de interactie weinig risico met zich meebrengt en van korte duur is.
Goede voorbeelden zijn:
- het downloaden van een gratis document
- het uitproberen van een softwaredemo
- lid worden van een tijdelijk forum
- het ontvangen van een eenmalige verificatiemail
- toegang krijgen tot afgeschermde inhoud
- het testen van een applicatie
- het testen van transactionele e-mail
- het scheiden van aanmeldingen voor promotiedoeleinden
Een nuttige vraag is:
Zou het verliezen van de toegang tot dit e-mailadres een ernstig probleem opleveren?
Als het antwoord ‘nee’ is, kan een tijdelijk e-mailadres geschikt zijn.
Wanneer je geen tijdelijke e-mail moet gebruiken
Vermijd wegwerpadressen voor belangrijke accounts.
Voorbeelden hiervan zijn:
- internetbankieren
- beleggingsplatforms
- cryptocurrency-beurzen
- wachtwoordbeheerders
- overheidsdiensten
- zorgportalen
- bedrijfskritische applicaties
- domeinregistrars
- webhostingproviders
- cloudopslag
- belangrijke socialemedia-accounts
Deze systemen zijn sterk afhankelijk van e-mail voor:
- het opnieuw instellen van wachtwoorden
- beveiligingswaarschuwingen
- inlogverificatie
- accountherstel
Gebruik in plaats daarvan een permanent, beveiligd e-mailadres.
Tijdelijke e-mail voor ontwikkelaars en QA-teams
Tijdelijke e-mail is met name nuttig bij softwareontwikkeling.
Toepassingen bevatten vaak op e-mail gebaseerde workflows, zoals:
- registratie
- verificatie
- onboarding
- het opnieuw instellen van wachtwoorden
- accountmeldingen
- meldingen
Een QA-engineer kan meerdere identiteiten nodig hebben:
Testgebruiker 1 → registratie
Testgebruiker 2 → het opnieuw instellen van wachtwoorden
Testgebruiker 3 → verificatie
Testgebruiker 4 → onboarding
Testgebruiker 5 → het testen van meldingen
Het aanmaken van permanente inboxen voor elke testcase is inefficiënt.
Tijdelijke e-mail kan deze workflows aanzienlijk versnellen.
API’s voor tijdelijke e-mail
Sommige providers bieden tijdelijke e-mail aan via API’s.
Hierdoor kunnen ontwikkelaars workflows automatiseren, zoals:
Maak een wegwerp-inbox aan
 ↓
Registreer een testaccount
 ↓
Controleer de inbox
 ↓
Haal de verificatiecode eruit
 ↓
Voltooi de geautomatiseerde test
Dit kan nuttig zijn voor:
- geautomatiseerde kwaliteitscontrole (QA)
- integratietesten
- staging-omgevingen
- CI/CD-pijplijnen
- validatie van transactionele e-mails
Beveiligingsteams moeten ervoor zorgen dat productiegeheimen of gevoelige klantgegevens nooit in wegwerpbare testinboxen terechtkomen.
Tijdelijke e-mail versus e-mailalias
E-mailaliassen worden vaak verward met tijdelijke e-mail.
Ze bieden een oplossing voor verschillende problemen.
Tijdelijke e-mail
Het meest geschikt voor interacties op korte termijn.
[email protected]
        ↓
Wegwerp-inbox
 ↓
Verloopt
E-mailalias
Het meest geschikt voor privacy op de lange termijn.
[email protected]
 ↓
Doorstuurservice
 ↓
[email protected]
Met een alias kun je je echte adres verbergen en toch op lange termijn toegang behouden.
Voor diensten die je later misschien nodig hebt, is een alias meestal een betere optie dan wegwerp-e-mail.
Tijdelijke e-mail versus secundair e-mailaccount
Een andere strategie is het aanhouden van een tweede, permanent e-mailadres.
Bijvoorbeeld:
Primair e-mailadres
    → bankzaken
    → zakelijke zaken
    → belangrijke accounts

Secundair e-mailadres
    → winkelen
    → nieuwsbrieven
    → communities

Tijdelijk e-mailadres
    → eenmalige downloads
    → testen
    → websites met een lage betrouwbaarheid
Deze structuur met drie lagen zorgt voor een uitstekende scheiding.
Tijdelijke e-mail en phishing
Tijdelijke e-mail kan je kwetsbaarheid voor bepaalde phishingcampagnes verminderen.
Als marketeers, gehackte websites of gegevensmakelaars je echte e-mailadres nooit te zien krijgen, hebben aanvallers mogelijk minder kansen om je primaire inbox aan te vallen.
Tijdelijke e-mail voorkomt phishing echter niet.
Aanvallers kunnen nog steeds kwaadaardige e-mails naar de tijdelijke inbox zelf sturen.
Gebruikers moeten nog steeds het volgende controleren:
- de identiteit van de afzender
- de bestemmings-URL’s
- bijlagen
- inlogpagina’s
- verificatieverzoeken
Tijdelijke e-mail vermindert de blootstelling.
Het neemt de noodzaak van beveiligingsbewustzijn niet weg.
Tijdelijke e-mail en malware
Tijdelijke e-mail scant of neutraliseert schadelijke bestanden niet automatisch.
Een bericht kan nog steeds het volgende bevatten:
- schadelijke bijlagen
- phishinglinks
- valse inlogpagina’s
- downloads van malware
Ga er nooit vanuit dat een e-mail veilig is, alleen omdat deze in een wegwerp-inbox is bezorgd.
Dezelfde regels gelden:
- vermijd onbekende bijlagen
- controleer URL’s voordat je erop klikt
- voer geen verdachte bestanden uit
- voer nooit wachtwoorden in op onbetrouwbare pagina’s
Aanbevolen werkwijzen voor veilig gebruik van tijdelijke e-mail
1. Gebruik het alleen voor activiteiten met een laag risico
Wegwerp-e-mail is ideaal voor tijdelijke accounts en eenmalige interacties.
Gebruik het niet wanneer langdurig accountbeheer van belang is.
2. Sla nooit gevoelige informatie op
Vermijd het verzenden of ontvangen van:
- inloggegevens
- privédocumenten
- financiële gegevens
- herstelcodes
- API-sleutels
3. Ga ervan uit dat de inbox kan verdwijnen
Sla alle niet-gevoelige informatie die je nodig hebt onmiddellijk op.
4. Hergebruik nooit belangrijke wachtwoorden
Als je een wegwerpaccount aanmaakt, hergebruik dan nooit wachtwoorden van:
- bankzaken
- werk
- clouddiensten
- je primaire e-mailadres
Het hergebruiken van wachtwoorden brengt onnodige risico’s met zich mee.
5. Controleer of de inbox openbaar is
Zorg dat je weet hoe je tijdelijke e-mailprovider de toegang beveiligt.
6. Gebruik HTTPS
Open tijdelijke e-maildiensten altijd via HTTPS.
Dit beschermt het verkeer tussen je browser en de aanbieder tegen passieve onderschepping via het netwerk.
7. Wees voorzichtig met verificatielinks
Verificatie-e-mails kunnen nog steeds schadelijk zijn.
Controleer het doeldomein voordat je klikt.
8. Maak een onderscheid tussen belangrijke en wegwerpaccounts
Een handig model is:
HOOG VERTROUWEN
Primaire e-mail
 ↓
Bankzaken / zakelijk / herstel

GEMIDDELD VERTROUWEN
Secundaire e-mail of aliassen
        ↓
Winkelen / abonnementen

LAAG VERTROUWEN
Tijdelijk e-mailadres
 ↓
Proefversies / downloads / testen
Dit zorgt voor duidelijke identiteitsgrenzen.
Hoe kies je een aanbieder van tijdelijke e-mailadressen
Niet alle tijdelijke e-maildiensten zijn gelijk.
Let op verschillende kenmerken.
HTTPS-ondersteuning
De website moet HTTPS gebruiken.
Duidelijk bewaarbeleid
Je moet weten:
- hoe lang inboxen bestaan
- hoe lang berichten worden bewaard
- of verwijderde gegevens worden bewaard
Privé-ontwerp van de inbox
Vermijd diensten waarbij inboxen gemakkelijk te raden of openbaar doorzoekbaar zijn.
Minimale gegevensverzameling
Een op privacy gerichte aanbieder moet het verzamelen van onnodige persoonlijke informatie vermijden.
Meerdere domeinen
Meerdere e-maildomeinen kunnen de betrouwbaarheid verbeteren wanneer websites algemeen bekende wegwerpdomeinen blokkeren.
Snelle e-mailbezorging
Verificatieberichten moeten snel verschijnen.
Eenvoudige bediening van de inbox
Handige functies zijn onder meer:
- vernieuwen
- adres kopiëren
- inbox verwijderen
- adres wijzigen
- automatisch verlopen
Waarom sommige websites tijdelijke e-mail blokkeren
Wegwerp-e-mail is nuttig voor de privacy, maar wordt soms ook misbruikt.
Websites kunnen wegwerpdomeinen blokkeren om het volgende te verminderen:
- valse registraties
- geautomatiseerde bots
- misbruik van gratis proefversies
- spam
- frauduleuze accounts
- misbruik van verwijzingen
Sommige organisaties onderhouden grote databases met bekende tijdelijke e-maildomeinen.
Tijdens de registratie kan een website het opgegeven domein controleren.
Conceptueel:
Gebruiker voert e-mailadres in
 ↓
Domein extraheren
 ↓
Database met wegwerpdomeinen controleren
 ↓
Registratie toestaan of weigeren
Het blokkeren van wegwerp-e-mail is een zakelijke en veiligheidsbeslissing van de websitebeheerder.
Kan tijdelijke e-mail worden getraceerd?
Tijdelijke e-mail maakt activiteiten niet onvindbaar.
Afhankelijk van de provider en de website kunnen logbestanden nog steeds het volgende bevatten:
- IP-adressen
- tijdstempels
- browsergegevens
- logbestanden van serververzoeken
- sessie-ID’s
Tijdelijke e-mail verandert alleen de gebruikte e-mailidentiteit.
Het mag nooit worden beschouwd als een middel om illegale activiteiten te verbergen.
Biedt tijdelijke e-mail bescherming tegen gegevensmakelaars?
Het kan de hoeveelheid bruikbare informatie die beschikbaar is voor gegevensmakelaars verminderen.
Als je primaire e-mailadres nooit aan een website wordt verstrekt, kan die specifieke dienst dat adres niet rechtstreeks aan het gebruikersprofiel toevoegen.
Andere identificatiegegevens kunnen echter nog steeds worden verzameld.
Bijvoorbeeld:
- telefoonnummer
- IP-adres
- cookies
- browser-vingerafdruk
- betalingsgegevens
Tijdelijke e-mail vermindert één gegevenspunt.
Privacy vereist meerdere lagen.
Een praktische strategie voor e-mailprivacy
Voor de meeste gebruikers is de beste aanpak om niet overal tijdelijke e-mail te gebruiken.
Creëer in plaats daarvan verschillende vertrouwensniveaus.
Niveau 1 — Primaire e-mail
Gebruik voor:
- bankzaken
- wachtwoordherstel
- werk
- belangrijke cloudaccounts
Niveau 2 — Secundaire e-mail of alias
Gebruik voor:
- winkelen
- nieuwsbrieven
- lidmaatschappen
- langdurige online diensten
Niveau 3 — Tijdelijke e-mail
Gebruik voor:
- proefversies
- downloads
- testen
- eenmalige verificatie
- websites met een laag vertrouwensniveau
Dit model zorgt voor een sterke scheiding zonder dat dit ten koste gaat van de gebruiksvriendelijkheid.
Veelgestelde vragen
Wat is tijdelijke e-mail?
Tijdelijk e-mailadres is een wegwerp-e-mailadres dat is aangemaakt voor kortstondig gebruik. Hiermee kunnen gebruikers berichten ontvangen zonder hun primaire e-mailadres bloot te geven.
Is een tijdelijk e-mailadres gratis?
Veel diensten voor tijdelijke e-mail zijn gratis. Sommige aanbieders brengen kosten in rekening voor extra functies, zoals eigen domeinen, langere opslagduur of API-toegang.
Is tijdelijke e-mail veilig?
Het kan veilig zijn voor activiteiten met een laag risico, maar de beveiliging verschilt per aanbieder. Gebruik tijdelijke inboxen niet voor gevoelige informatie.
Kan ik verificatiecodes ontvangen?
Meestal wel, hoewel sommige websites bekende wegwerp-e-maildomeinen blokkeren.
Verbergt tijdelijke e-mail mijn IP-adres?
Nee. Tijdelijke e-mail verbergt je primaire e-mailadres, niet je netwerkidentiteit.
Kan ik een verlopen inbox herstellen?
Meestal niet.
Moet ik tijdelijke e-mail gebruiken voor bankzaken?
Nee. Gebruik een permanent, beveiligd e-mailaccount voor financiële diensten.
Kunnen ontwikkelaars tijdelijke e-mail gebruiken?
Ja. Het is vooral handig voor het testen van applicaties, kwaliteitscontrole, het testen van transactionele e-mails en geautomatiseerde registratieprocessen.
Is tijdelijke e-mail hetzelfde als een alias?
Nee. Tijdelijke inboxen verlopen. E-mailaliassen sturen e-mail meestal door naar een permanente inbox en kunnen langdurig actief blijven.
Kan tijdelijke e-mail spam tegengaan?
Het kan de hoeveelheid spam die je primaire inbox bereikt aanzienlijk verminderen door registraties met weinig waarde en promotionele registraties te isoleren.
Slotopmerkingen
Tijdelijke e-mail is een eenvoudige maar krachtige tool voor privacy, mits correct gebruikt.
De grootste meerwaarde zit hem in het verminderen van onnodige blootstelling.
In plaats van één permanent e-mailadres op honderden websites te gebruiken, kun je met wegwerp-e-mail kortstondige interacties afzonderen.
Bij correct gebruik kan tijdelijke e-mail helpen om:
- spam te verminderen
- uw primaire inbox te beschermen
- hergebruik van identificatiegegevens te minimaliseren
- de blootstelling bij datalekken te beperken
- online identiteiten van elkaar te scheiden
- het testen van applicaties te verbeteren
- uw digitale voetafdruk op lange termijn te verkleinen
Maar tijdelijke e-mail heeft ook zijn beperkingen.
Het mag niet worden gebruikt voor gevoelige accounts, langdurig accountherstel, financiële diensten, cloudopslag of alles wat u zich niet kunt veroorloven te verliezen.
Het beste beveiligingsmodel is niet om uw primaire e-mailadres te vervangen.
Het is om lagen op te bouwen:
Primaire e-mail
 ↓
Vertrouwde en kritieke diensten

Aliassen / secundair e-mailadres
 ↓
Diensten voor de lange termijn met een lager risico

Tijdelijk e-mailadres
 ↓
Wegwerpbare interacties en interacties met een laag vertrouwensniveau
Die aanpak combineert privacy, gemak en praktische principes op het gebied van cyberbeveiliging.
Tijdelijke e-mail werkt het beste als je het precies behandelt zoals de naam al aangeeft:
tijdelijk.