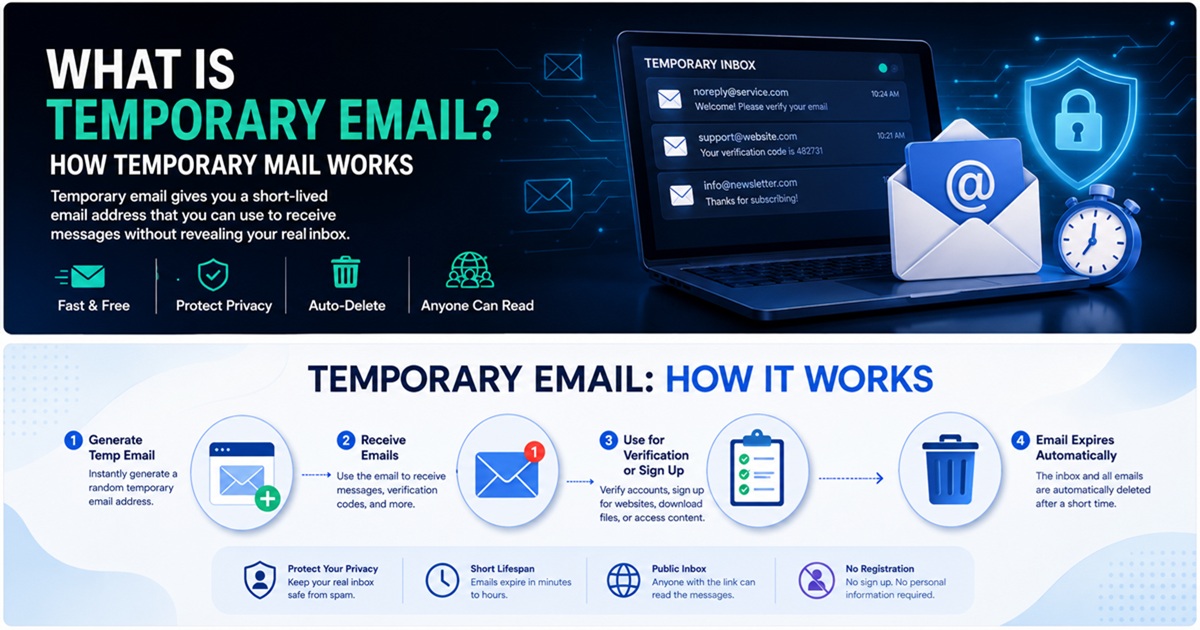
En tillfällig e-postadress är en kortvarig e-postadress som är avsedd att ta emot meddelanden utan att du behöver avslöja din vanliga inkorg.
Istället för att ange din personliga Gmail-, Outlook- eller företagsadress på varje webbplats du besöker kan du skapa en tillfällig adress, använda den för registrering eller verifiering, ta emot det nödvändiga meddelandet och sluta använda adressen när den inte längre behövs.
Ur ett cybersäkerhetsperspektiv är tillfälliga e-postadresser inte bara ett praktiskt verktyg. Om de används på rätt sätt kan de minska mängden skräppost, begränsa onödig exponering av din huvudsakliga e-postadress och minska mängden personlig information som sprids i tredjepartsdatabaser.
Tillfälliga e-postadresser är dock inte lämpliga i alla situationer.
Den här guiden förklarar hur tillfälliga e-postadresser fungerar, vad som händer rent tekniskt när du tar emot ett meddelande, på vilka sätt de förbättrar integriteten, vilka säkerhetsbegränsningar de har och hur du använder dem på ett ansvarsfullt sätt.
Vad är en tillfällig e-postadress?
En tillfällig e-postadress är ett e-postkonto eller en inkorg som skapats för kortvarig användning.
Det kallas vanligtvis för:
- Tillfällig e-post
- Temp-e-post
- Engångse-post
- Engångs-e-postadress
- Engångs-e-post
- Engångs-e-postadress
- Engångs-e-post
Den exakta terminologin varierar mellan olika tjänster, men grundkonceptet är detsamma.
En tjänst för tillfällig e-post ger dig en adress som till exempel:
Du kan sedan ange den adressen på en annan webbplats.
Om webbplatsen skickar ett e-postmeddelande – till exempel en verifieringslänk, ett bekräftelsemeddelande, en nedladdningslänk eller en registreringskod – tar den tillfälliga e-postleverantören emot meddelandet och visar det i din tillfälliga inkorg.
I många tjänster krävs varken lösenord eller kontoregistrering.
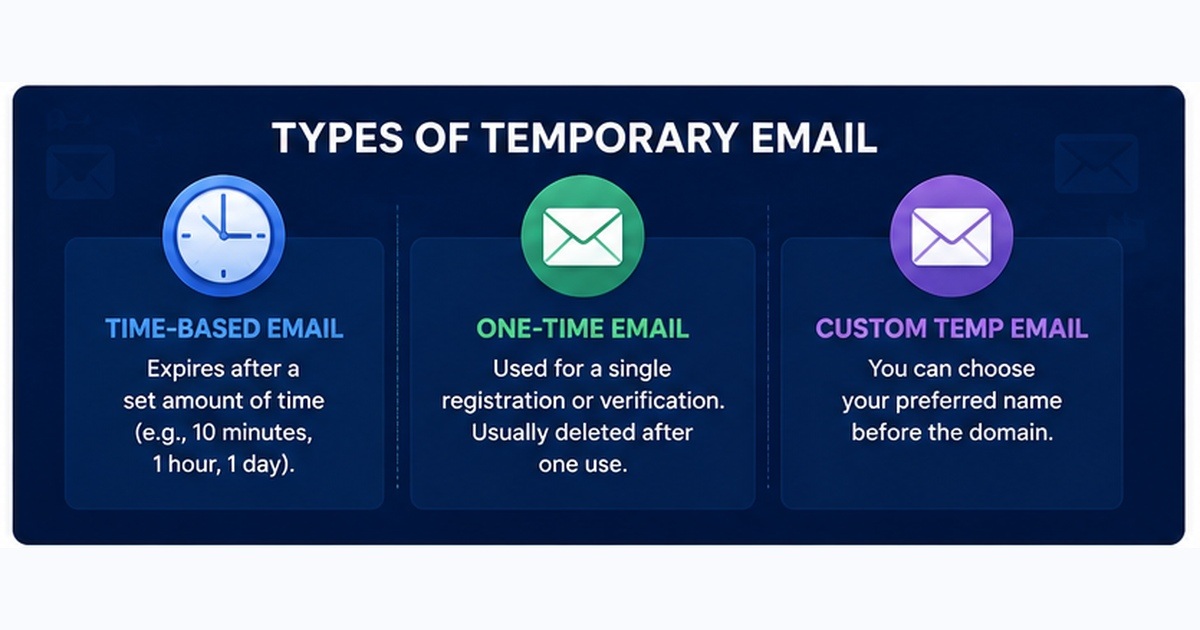
Adressen kan förbli aktiv i flera minuter, flera timmar, flera dagar eller tills tjänsteleverantören automatiskt raderar den.
Hur fungerar tillfällig e-post?
För att förstå tillfälliga e-postadresser ordentligt är det bra att betrakta processen ur ett nätverks- och e-postinfrastrukturperspektiv.
Ett typiskt arbetsflöde ser ut så här:
- Tjänsten för tillfälliga e-postadresser tilldelar dig en e-postadress.
- Du anger den adressen på en webbplats.
- Webbplatsens e-postserver skickar ett meddelande till den tillfälliga domänen.
- DNS identifierar den e-postserver som ansvarar för att ta emot meddelanden för den domänen.
- Avsändaren ansluter till den mottagande e-postservern via SMTP.
- Plattformen för tillfälliga e-postadresser tar emot och bearbetar meddelandet.
- Meddelandet kopplas till din tillfälliga inkorg.
- Du läser e-postmeddelandet via leverantörens webbgränssnitt.
- Meddelandet och adressen raderas så småningom enligt leverantörens lagringspolicy.
Även om gränssnittet kan verka extremt enkelt, arbetar flera standardiserade internettekniker bakom kulisserna.
DNS och MX-posters roll
Leveransen av e-post är i hög grad beroende av domännamnssystemet, eller DNS.
När en e-postserver vill skicka ett meddelande till:
måste den avgöra vilken server som ansvarar för att ta emot e-post för example.com.
Detta görs genom att begära domänens MX-poster.
MX står för Mail Exchange.
En MX-post identifierar den e-postserver som ansvarar för att ta emot e-post för en domän.
Till exempel kan en leverantör av tillfälliga e-postadresser konfigurera DNS-poster som pekar sin tillfälliga domän mot sin egen mottagningsinfrastruktur.
Konceptuellt:
Tillfällig e-postadress
 ↓
Avsändarens e-postserver
 ↓
DNS MX-uppslagning
 ↓
Tillfällig e-postserver
 ↓
Tillfällig inkorg
När mottagarservern har identifierats försöker avsändaren normalt leverera meddelandet med hjälp av SMTP.
SMTP och tillfälliga e-postadresser
SMTP står för Simple Mail Transfer Protocol.
Det är ett av de centrala protokollen som används för att överföra e-post över internet.
När en webbplats skickar ett verifieringsmeddelande utför dess e-postinfrastruktur vanligtvis en process som ser ut ungefär så här:
Webbplats
   ↓
Applikationsserver
   ↓
Leverantör av utgående e-post
   ↓
SMTP
   ↓
Tillfällig e-postserver
   ↓
Tillfällig inkorg
Den mottagande servern för tillfälliga e-postmeddelanden bearbetar mottagaradressen och avgör vilken tillfällig inkorg som ska ta emot meddelandet.
Leverantören kan lagra e-postmeddelandet tillfälligt i minnet, en databas, ett objektlagringssystem eller ett annat backend-system beroende på dess arkitektur.
Webbapplikationen hämtar sedan meddelandet och visar det för användaren.
Hur skiljer sig tillfällig e-post från Gmail?
Tillfälliga e-posttjänster och permanenta e-posttjänster löser olika problem.
Ett Gmail- eller Outlook-konto är utformat för att fungera som en långsiktig digital identitet.
En tillfällig e-postadress är avsedd för kortvarig kommunikation.
| Funktion | Tillfällig e-post | Gmail / Outlook |
|---|---|---|
| Långsiktig inkorg | Vanligtvis nej | Ja |
| Kontoregistrering | Ofta onödigt | Krävs |
| Lösenordsskydd | Inte alltid | Ja |
| Återställning av konto | Vanligtvis inte tillgängligt | Tillgängligt |
| Långsiktig lagring | Begränsad | Ja |
| Personlig identitet | Minimal | Ofta kopplad |
| Bäst för viktiga konton | Nej | Ja |
| Användbar för engångsregistreringar | Ja | Möjligt, men avslöjar huvud-e-postadressen |
| Spamisolering | Utmärkt | Kräver filtrering |
Skillnaden är viktig.
Tillfälliga e-postadresser bör i allmänhet komplettera din huvudsakliga inkorg, inte ersätta den.
Varför använder människor tillfälliga e-postadresser?
Den främsta anledningen är enkel:
Användare vill inte uppge sin huvudsakliga e-postadress till varje webbplats de besöker.
Varje gång du anger din riktiga e-postadress skapar du ytterligare en kopia av den identifieraren i någon annans system.
Den kopian kan finnas i:
- Kunddatabaser
- Marknadsföringsplattformar
- CRM-system
- Analysverktyg
- Tjänster för automatiserad e-post
- Tredjepartsintegrationer
- Säkerhetskopior
- Datalager
Även om webbplatsen i sig är legitim kan din adress så småningom exponeras på grund av bristfällig säkerhet, intrång hos tredjeparter, misstag från anställda, felkonfigurerade databaser eller dataintrång.
Tillfälliga e-postadresser minskar onödig exponering.
1. Minska skräppost
Ett av de vanligaste användningsområdena för tillfälliga e-postadresser är att förhindra oönskade marknadsföringsmeddelanden.
Vissa webbplatser kräver en e-postadress innan du får:
- Ladda ner ett dokument
- Få tillgång till en gratis resurs
- Läsa innehåll bakom en betalvägg
- Gå med i ett forum
- Lösa in en kupong
- Starta en gratis provperiod
- Ladda ner programvara
När din huvudadress väl hamnar i en marknadsföringsdatabas kan den komma att ta emot meddelanden i månader eller år.
En tillfällig adress isolerar den interaktionen från din riktiga inkorg.
2. Skydda din huvudadress
Din primära e-postadress är ofta mer känslig än vad folk inser.
För många användare är en e-postadress kopplad till:
- Banktjänster
- Molnlagring
- Sociala medier
- Online-shopping
- Återställning av lösenord
- Arbetskonton
- Mobilappar
- Offentliga tjänster
Angripare kan använda en känd e-postadress som utgångspunkt för phishing-kampanjer, credential stuffing, attacker för återställning av lösenord eller social manipulation.
Genom att hålla din primära adress borta från onödiga webbplatser minskar du dess exponering.
Detta är ett exempel på minskning av attackytan.
Du gör inte ditt e-postkonto osårbart. Du minskar helt enkelt antalet system som känner till att adressen finns.
3. Testa webbplatser och applikationer
Tillfälliga e-postadresser kan också vara användbara för utvecklare, kvalitetssäkringsingenjörer, säkerhetstestare och systemadministratörer.
En kvalitetssäkringsingenjör kan till exempel behöva testa:
- Användarregistreringar
- Verifieringslänkar
- Välkomstmejl
- Återställning av lösenord
- Meddelandesystem
- Mallar för transaktionsmejl
Att skapa dussintals permanenta e-postkonton för testning är ineffektivt.
Tillfälliga adresser gör det möjligt att snabbt generera flera testidentiteter.
Detta är särskilt användbart i staging- och utvecklingsmiljöer.
4. Registrering för tjänster av mindre betydelse
Inte alla onlinekonton kräver en permanent identitet.
Exempel kan vara:
- Tillfälliga forum
- Offentliga Wi-Fi-portaler
- Engångsnedladdningar
- Produktdemonstrationer
- Kortvariga provtjänster
- Community-webbplatser
Om det inte spelar någon roll att förlora åtkomsten till kontot kan det vara rimligt att använda en tillfällig adress.
5. Att separera onlineidentiteter
Användare som är medvetna om integritetsskydd undviker ofta att använda samma identifierare överallt.
Om samma e-postadress används på dussintals webbplatser kan dessa konton potentiellt kopplas samman.
Detta blir särskilt relevant när tjänster delar information med analysnätverk, annonsplattformar eller datamäklare.
Tillfälliga adresser kan minska denna typ av direkt återanvändning av identifierare.
De gör dig dock inte anonym.
Andra identifierare kan fortfarande finnas, bland annat:
- IP-adress
- Webbläsarkakor
- Enhetsidentifierare
- Webbläsarens fingeravtryck
- User-agent-information
- Inloggningsmönster
Tillfälliga e-postadresser bör därför betraktas som ett verktyg för integritetsskydd, inte som ett anonymitetssystem.
Är tillfälliga e-postadresser anonyma?
Inte nödvändigtvis.
Detta är en av de vanligaste missuppfattningarna kring engångs-e-post.
Att använda en tillfällig adress döljer din primära e-postadress från den webbplats du uppger den till.
Det döljer inte automatiskt din nätverksidentitet.
Beroende på tjänsten och din anslutning kan information fortfarande vara tillgänglig för tjänsteleverantörer, inklusive:
IP-adress
Webbläsarinformation
Tidsstämplar för förfrågningar
Cookies
Enhetsegenskaper
Nätverksmetadata
Webbplatser du besöker kan också samla in liknande information.
Om ditt mål är integritet kan tillfälliga e-postadresser vara användbara.
Om ditt mål är stark anonymitet räcker det inte med enbart tillfälliga e-postadresser.
Är tillfälliga e-postadresser säkra?
Tillfälliga e-postadresser kan vara säkra för användningsfall med låg risk, men de bör aldrig behandlas som en säker permanent e-postlåda.
Den viktigaste frågan är åtkomst till inkorgen.
Vissa system för tillfälliga e-postadresser tillåter vem som helst som känner till eller gissar en inkorgenadress att komma åt meddelandena.
Andra genererar starkare slumpmässiga adresser eller privata sessionsidentifierare.
Säkerheten varierar avsevärt mellan olika leverantörer.
Du bör utgå från att en engångsinkorg är mindre säker än en korrekt konfigurerad personlig e-postkorg, såvida inte leverantören uttryckligen implementerar skydd för den privata inkorgen.
Använd aldrig tillfälliga e-postadresser för känsliga konton
Undvik tillfälliga e-postadresser för tjänster där återställning av konton, sekretess eller långsiktigt ägande är viktigt.
Exempel på detta är:
- Nätbank
- Kryptovalutabörser
- Offentliga tjänster
- Hälsovårdsportaler
- Lösenordshanterare
- Molnlagring
- Företagskonton
- Primära konton på sociala medier
- Domänregistratorer
- Webbhotell
Om den tillfälliga adressen försvinner kan du förlora möjligheten att återställa ditt lösenord eller återfå tillgång till kontot.
Det kan förvandla en liten bekvämlighet till ett allvarligt säkerhetsproblem.
Tillfällig e-post och e-postverifiering
Ett vanligt användningsområde för tillfällig e-post är att ta emot verifieringsmeddelanden.
En webbplats kan till exempel kräva att du verifierar ägarskapet av en e-postadress innan du aktiverar ett konto.
Arbetsflödet ser vanligtvis ut så här:
Skapa en tillfällig e-postadress
 ↓
Ange adressen på webbplatsen
 ↓
Webbplatsen skickar ett verifieringsmejl
 ↓
Öppna den tillfälliga inkorg
 ↓
Klicka på verifieringslänken
 ↓
Registreringen är klar
Vissa webbplatser blockerar domäner för engångs-e-post.
Detta beror oftast på att tillfälliga adresser ofta förknippas med:
- Skapande av falska konton
- Missbruk av provperioder
- Automatiserade registreringar
- Spam
- Utmaningar vid bedrägeribekämpning
En webbplats bestämmer själv om domäner för engångs-e-postadresser är tillåtna.
Varför upphör tillfälliga e-postadresser att gälla?
Att de upphör att gälla är ett av de viktigaste kännetecknen för engångs-e-post.
Leverantörerna raderar adresser och meddelanden av flera skäl.
Lagringseffektivitet
Miljontals tillfälliga meddelanden kan ta upp betydande lagringsutrymme.
Automatisk radering förhindrar onödig datamängd.
Integritet
Korta lagringstider minskar mängden historisk information som lagras av leverantören.
Tjänstedesign
Tillfälliga e-postadresser är avsedda för kortvarig kommunikation snarare än permanent arkivering.
Förebyggande av missbruk
Att automatiskt ta bort övergivna inkorgar minskar vissa typer av missbruk och belastningen på infrastrukturen.
Den exakta giltighetstiden beror på leverantören.
Utgå alltid från att en tillfällig inkorg kan försvinna tidigare än väntat.
Kan man svara från en tillfällig e-postadress?
Vissa leverantörer stödjer utgående meddelanden, men många system för tillfälliga e-postkonton är endast avsedda för mottagning.
Det finns flera skäl till detta.
Att tillåta utgående e-post ökar risken för:
- Spam
- Nätfiske
- Spridning av skadlig programvara
- Automatiserat missbruk
- Skada på domänens rykte
Att driva en pålitlig infrastruktur för utgående e-post kräver dessutom ytterligare kontroller, såsom hastighetsbegränsning, ryktehantering, övervakning av missbruk och autentisering.
Av dessa skäl är tillfälliga e-postkonton som endast är avsedda för mottagning vanliga.
Tillfällig e-postadress jämfört med e-postalias
En tillfällig e-postadress ska inte förväxlas med ett e-postalias.
Ett alias vidarebefordrar meddelanden till en annan postlåda.
Till exempel:
[email protected]
 ↓
Aliasleverantör
 ↓
[email protected]
Aliaset kan dölja din riktiga adress från webbplatsen samtidigt som du fortfarande kan ta emot meddelanden i din permanenta inkorg.
Tillfälliga e-postadresser fungerar annorlunda:
[email protected]
 ↓
Tillfällig inkorg
 ↓
Meddelandet upphör att gälla
Alias är i allmänhet bättre när du vill ha långsiktig åtkomst samtidigt som du döljer din huvudadress.
Tillfälliga e-postadresser är bättre när du inte behöver adressen senare.
Tillfälliga e-postadresser vs engångsadresser
Termerna används ofta omväxlande.
En ”burner”-e-postadress kan dock ibland avse en adress som skapats för ett specifikt syfte och som senare kasseras, även om det tekniskt sett är ett vanligt e-postkonto.
Tillfällig e-post avser vanligtvis en tjänst där adresser och inkorgar genereras automatiskt och så småningom raderas.
I praktisk sökterminologi:
- Tillfällig e-post = kortlivad e-post
- Engångs-e-post = e-post avsedd att kasseras
- Burner-e-post = sekundär identitet avsedd för begränsad användning
- Engångs-e-post = informell term för engångs-e-post
För de flesta vanliga användare beskriver dessa termer nära besläktade begrepp.
Fördelar med tillfälliga e-postadresser
Tillfälliga e-postadresser erbjuder flera praktiska fördelar när det gäller integritet.
Mindre skräppost
Marknadsföringsmejl hålls åtskilda från din riktiga inkorg.
Minskad exponering
Din primära e-postadress förekommer i färre tredjepartsdatabaser.
Snabb registrering
Många tjänster låter dig skapa en inkorg direkt utan att behöva skapa ett konto.
Ingen uppstädning
Inkorgen försvinner så småningom automatiskt.
Användbart för testning
Utvecklare kan generera flera adresser för att testa registrerings- och meddelandeprocesser.
Bättre uppdelning
Olika onlineaktiviteter kan använda olika e-postidentiteter.
Begränsningar med tillfälliga e-postadresser
Tillfälliga e-postadresser har också viktiga nackdelar.
Ingen tillförlitlig återställning av konto
Om inkorgen upphör att gälla kan e-postmeddelanden för återställning av lösenord bli otillgängliga.
Begränsad säkerhet
Vissa tillfälliga inkorgar har kanske inte stark autentisering.
Blockering av domäner
Webbplatser kan avvisa kända domäner för engångs-e-postadresser.
Kort lagringstid för meddelanden
Viktiga e-postmeddelanden kan försvinna.
Begränsad funktionalitet
Många tjänster kan inte skicka meddelanden eller stödjer inte avancerade funktioner i inkorgen.
Inte verklig anonymitet
Din IP-adress och andra metadata kan fortfarande vara synliga.
När bör du använda tillfälliga e-postadresser?
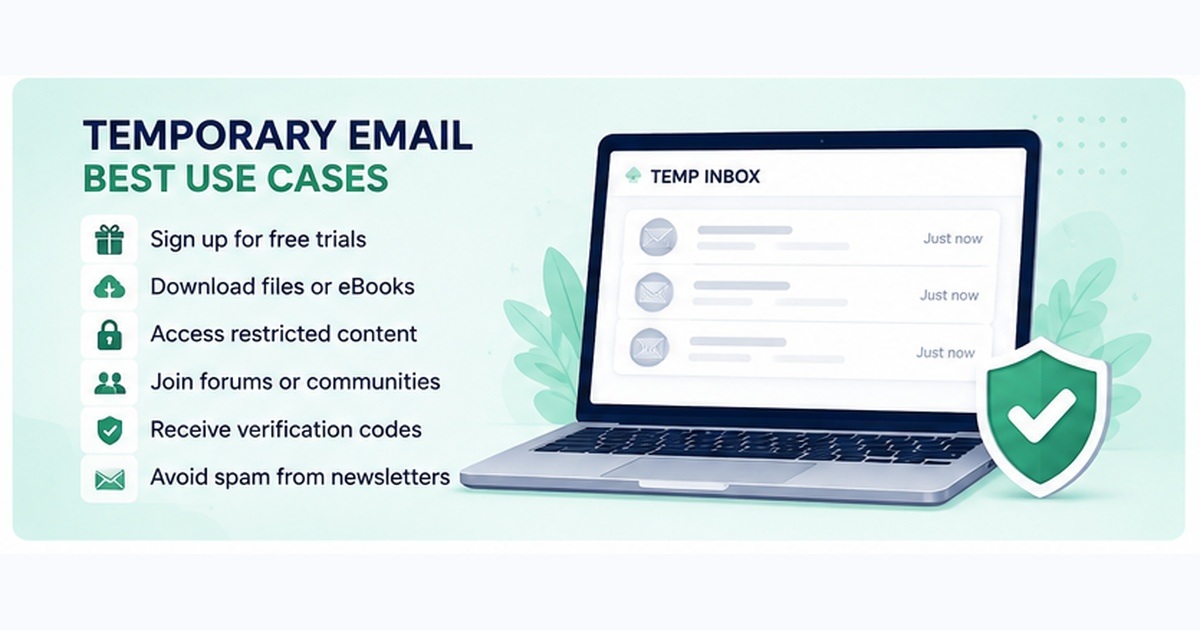
Tillfälliga e-postadresser fungerar bäst när kontot har lågt värde och du bara behöver ta emot ett eller några få meddelanden.
Exempel på bra användningsfall är:
- Ladda ner en gratis resurs
- Testa ett registreringsformulär
- Ta emot ett icke-känsligt verifieringsmejl
- Gå med i ett tillfälligt diskussionsforum
- Prova en webbtjänst med låg risk
- Separera registreringar för marknadsföring
- Testa transaktionsbaserade e-postsystem
När bör du undvika tillfälliga e-postadresser?
Använd ett permanent, säkert e-postkonto när du kan behöva kontot igen.
Undvik tillfälliga e-postadresser för:
- Finansiella konton
- Viktiga prenumerationer
- Arbetsplattformar
- Personliga molntjänster
- Domännamn
- Webbhotellskonton
- Betalda programvarulicenser
- Konton som innehåller personliga dokument
- Tjänster som kräver långsiktig återställning
En bra regel är:
Om du riskerar att förlora pengar, data eller åtkomst till ett viktigt konto om du tappar bort e-postadressen, ska du inte använda en tillfällig e-postadress.
Så här använder du tillfälliga e-postadresser på ett säkert sätt
Följ dessa grundläggande säkerhetsrutiner.
1. Skicka aldrig känslig information till en tillfällig inkorg
Undvik att ta emot:
- Lösenord
- Finansiell information
- Identitetshandlingar
- API-nycklar
- Konfidentiell företagsinformation
2. Räkna med att inkorgen kan försvinna
Spara allt viktigt omedelbart.
3. Återanvänd inte lösenord
Tillfälliga e-postadresser skyddar dig inte mot attacker där inloggningsuppgifter återanvänds.
Använd unika lösenord för varje viktig tjänst.
4. Sätt dig in i leverantörens integritetspolicy
Olika tjänster för tillfälliga e-postadresser har olika rutiner för loggning och lagring.
5. Använd tillfälliga e-postadresser endast när det är lämpligt
Integritetsverktyg är mest effektiva när de används i enlighet med deras hotmodell.
Tillfälliga e-postadresser skyddar din riktiga e-postadress från onödigt avslöjande.
De ersätter inte kryptering, starka lösenord, multifaktorautentisering, VPN eller andra säkerhetsåtgärder.
Förhindrar tillfälliga e-postadresser nätfiske?
Det kan minska risken att utsättas för vissa phishing-kampanjer, men det eliminerar inte phishing helt.
Om angripare inte känner till din primära e-postadress kan de inte enkelt skicka phishing-meddelanden direkt till den adressen.
Phishing kan dock fortfarande förekomma via:
- Tillfälliga inkorgar
- SMS
- Sociala medier
- Meddelandeappar
- Falska webbplatser
- Skadliga annonser
Tillfälliga e-postadresser bör därför betraktas som ett skyddslager för din integritet.
Cybersäkerhet fungerar bäst genom djupförsvar, där flera skyddsåtgärder samverkar.
Vanliga frågor
Är tillfälliga e-postadresser gratis?
Många tjänster för tillfälliga e-postadresser är gratis, även om vissa leverantörer erbjuder betalfunktioner som privata domäner, längre lagringstid, API-åtkomst eller ytterligare funktioner i inkorgen.
Behöver jag ett lösenord för tillfälliga e-postadresser?
Inte alltid. Många tjänster skapar automatiskt en inkorg utan att kräva registrering.
Hur länge gäller en tillfällig e-postadress?
Det beror på leverantören. Vissa adresser gäller i några minuter, medan andra kan vara tillgängliga i timmar eller dagar.
Kan jag ta emot verifieringskoder med tillfälliga e-postadresser?
I många fall, ja. Vissa webbplatser blockerar dock domäner för engångs-e-post.
Kan jag återställa en utgången tillfällig inkorg?
Vanligtvis inte. Du bör utgå från att raderade tillfälliga inkorgar är permanent otillgängliga.
Är tillfälliga e-postadresser olagliga?
Tillfälliga e-postadresser i sig är en legitim teknik för integritet och bekvämlighet. Precis som med alla internettjänster är användarna ansvariga för att följa gällande lagar och användarvillkoren för de webbplatser de besöker.
Kan tillfälliga e-postadresser ersätta Gmail?
Nej. Tillfälliga e-postadresser är avsedda för kortvarig kommunikation. Gmail, Outlook och liknande tjänster är bättre lämpade för långsiktiga konton, återställning av lösenord, personlig kommunikation och känsliga tjänster.
Kan webbplatser upptäcka tillfälliga e-postadresser?
Ja. Vissa organisationer har databaser med kända domäner för engångs-e-postadresser. Webbplatser kan använda dessa databaser för att godkänna, markera eller avvisa registreringar med tillfälliga e-postadresser.
Avslutande tankar
Tillfälliga e-postadresser är ett enkelt men användbart verktyg för integritetsskydd.
Den främsta säkerhetsfördelen är dataminimering: istället för att lämna ut din permanenta e-postadress till varje webbplats anger du en kortlivad identifierare som kan kasseras när syftet är uppfyllt.
Det minskar mängden skräppost och begränsar onödig exponering av din primära inkorg.
Men tillfälliga e-postadresser ska inte förväxlas med en säker permanent e-postadress eller ett anonymitetssystem.
Använd dem för interaktioner med låg risk och kort varaktighet.
För bankärenden, företagskonton, molntjänster, återställning av lösenord eller andra konton som du inte har råd att förlora bör du använda ett permanent e-postkonto som skyddas av ett unikt lösenord och multifaktorautentisering.
När den används inom rätt hotmodell är tillfällig e-post ett effektivt sätt att hålla din primära inkorg renare och minska mängden personlig information som du exponerar på internet.
