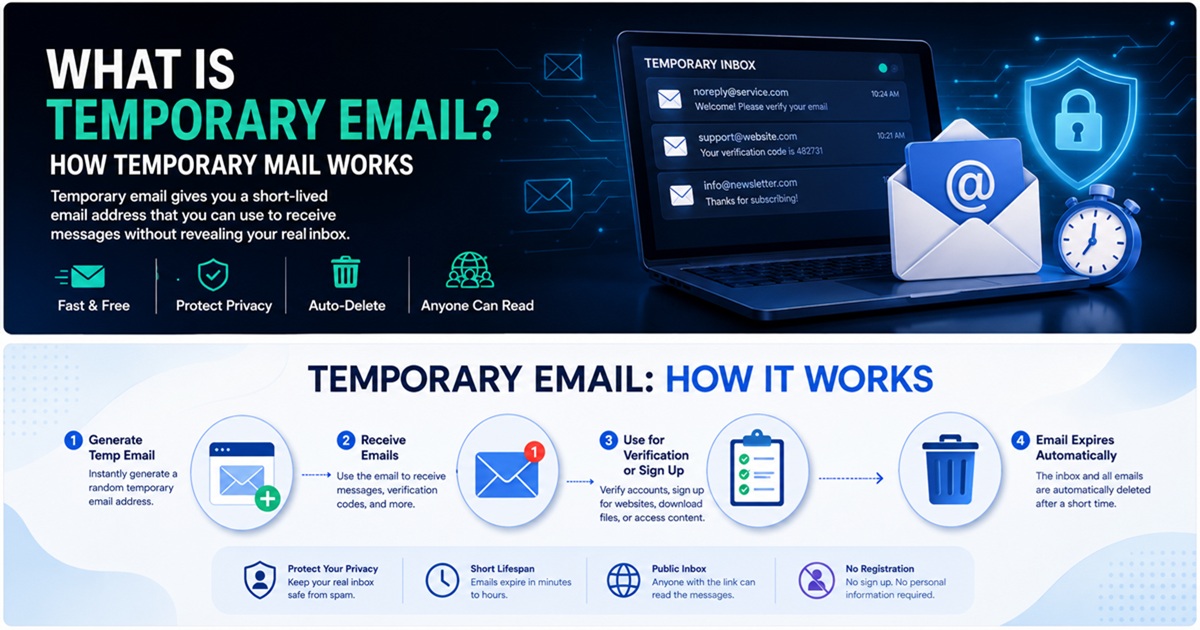
Tillfälliga e-postadresser har blivit ett av de enklaste sätten att minska skräppost, begränsa onödig datadelning och hålla onlineaktiviteter som inte är helt tillförlitliga åtskilda från din huvudsakliga inkorg.
Vid första anblicken är konceptet enkelt: skapa en kortlivad e-postadress, använd den för att ta emot ett meddelande och ta bort den när den inte längre behövs.

Ur ett cybersäkerhetsperspektiv är dock tillfälliga e-postadresser mer intressanta än de verkar.
En tillfällig inkorg kan stödja flera viktiga säkerhetsprinciper:
- dataminimering
- identitetsuppdelning
- minskning av attackytan
- isolering av skräppost
- minskad återanvändning av identifierare
Samtidigt har engångs-e-post viktiga begränsningar. Den bör inte behandlas som en säker ersättning för en permanent inkorg, och den bör aldrig användas för konton där långsiktigt ägande, återställning eller sekretess är viktigt.
Den här guiden förklarar hur tillfälliga e-postadresser fungerar, vad de skyddar, vad de inte skyddar och hur man använder dem på ett säkert sätt.
Vad är en tillfällig e-postadress?
En tillfällig e-postadress är en e-postadress avsedd för kortvarig användning.
Beroende på leverantör kan den förbli aktiv i:
- några minuter
- flera timmar
- flera dagar
- tills användaren raderar den manuellt
Tillfällig e-post kallas också ofta:
- tillfällig e-post
- engångs-e-post
- engångs-e-postadress
- brännare-e-post
- engångs-e-post
- tillfällig inkorg
Huvudsyftet är att låta användare ta emot e-post utan att avslöja en permanent personlig adress.
I stället för att till exempel ange:
[email protected]
på en mindre viktig webbplats kan du använda:
[email protected]
Webbplatsen skickar sitt verifierings- eller bekräftelsemeddelande till den tillfälliga inkorg.
När interaktionen är avslutad kan den tillfälliga adressen kasseras.
Hur tillfällig e-post fungerar
Tillfällig e-post bygger på samma grundläggande internetinfrastruktur som vanlig e-post.
Skillnaden ligger främst i kontots livslängd, autentisering, lagringstid och hur inkorgen presenteras för användaren.
Ett förenklat arbetsflöde ser ut så här:
Tjänst för tillfälliga e-postadresser
 ↓
Genererar en adress
 ↓
Användaren anger adressen på en webbplats
 ↓
Webbplatsen skickar ett e-postmeddelande
 ↓
DNS MX-uppslagning
 ↓
SMTP-leverans
 ↓
Server för tillfälliga e-postmeddelanden
 ↓
Tillfällig inkorg
 ↓
Meddelandet upphör att gälla eller raderas
Flera olika tekniker är inblandade.
DNS och MX-poster
När en avsändare försöker leverera ett e-postmeddelande måste den avgöra vilken e-postserver som ansvarar för mottagarens domän.
Detta görs med hjälp av DNS.
Mer specifikt söker den avsändande servern efter domänens MX-poster.
MX står för Mail Exchange.
En MX-post identifierar vilka e-postservrar som kan ta emot meddelanden för en domän.
För en tillfällig e-posttjänst konfigurerar leverantören MX-poster för sina engångsdomäner så att inkommande e-post levereras till den egna infrastrukturen.
Konceptuellt:
[email protected]
 ↓
DNS-uppslagning
 ↓
MX-post
 ↓
mail.temp-domain.example
När mottagarservern har identifierats försöker avsändaren leverera meddelandet.
SMTP och meddelandeleverans
SMTP står för Simple Mail Transfer Protocol.
Det är standardprotokollet som används för att överföra e-post mellan e-postservrar.
Ett typiskt verifieringsflöde kan se ut så här:
Webbplats
   ↓
Applikationens backend
   ↓
Leverantör av utgående e-post
   ↓
SMTP
   ↓
Tillfällig e-postserver
   ↓
Tillfällig inkorg
Det tillfälliga e-postsystemet kopplar sedan meddelandet till den genererade inkorg och gör det tillgängligt via ett webbgränssnitt eller API.
Hur tillfällig e-post skiljer sig från ett vanligt e-postkonto
Ett traditionellt e-postkonto är utformat för att vara beständigt.
En tillfällig inkorg är utformad för att vara engångs.
| Funktion | Tillfällig e-post | Traditionell e-post |
|---|---|---|
| Långsiktigt ägande | Vanligtvis nej | Ja |
| Kontoregistrering | Ofta onödigt | Vanligtvis krävs |
| Lösenordsskydd | Inte alltid | Vanligtvis ja |
| Återställningsalternativ | Begränsade eller saknas | Vanligtvis tillgängliga |
| Långsiktig lagring | Nej | Ja |
| Bäst för viktiga konton | Nej | Ja |
| Bäst för engångsregistreringar | Ja | Möjligt |
| Spamisolering | Utmärkt | Kräver filtrering |
Tillfälliga e-postadresser bör ses som ett specialiserat verktyg för integritetsskydd snarare än en ersättning för Gmail, Outlook, Proton Mail eller någon annan permanent e-postadress.
Varför använder man tillfälliga e-postadresser?
Den främsta anledningen är enkel:
Användare vill inte lämna ut sin permanenta e-postadress till varje webbplats de besöker.
Varje gång en primär e-postadress lämnas till en tjänst kan en kopia av den lagras någonstans.
Den adressen kan potentiellt hamna i:
- kunddatabaser
- CRM-plattformar
- nyhetsbrevssystem
- verktyg för marknadsföringsautomatisering
- analysplattformar
- annonssystem
- säkerhetskopior
- integrationer med tredjepartstjänster
Ju fler system som innehåller din adress, desto större blir din digitala exponering.
Tillfälliga e-postadresser begränsar den exponeringen.
1. Minska spam
En av de vanligaste användningsområdena för tillfälliga e-postadresser är att förebygga skräppost.
Webbplatser ber ofta om en e-postadress innan de ger tillgång till:
- nedladdningar
- kuponger
- kostnadsfria provperioder
- rapporter
- innehåll bakom betalvägg
- forum
- nyhetsbrev
- produktdemonstrationer
När din permanenta adress väl har hamnat i ett marknadsföringssystem kan meddelandena fortsätta i månader.
En engångsadress isolerar den interaktionen.
Istället för att försöka rensa bort oönskad e-post i efterhand undviker du att utsätta din huvudinkorg för risker redan från början.
2. Skydda din primära e-postadress
Din primära e-postadress är en värdefull identifierare.
Den är ofta kopplad till:
- finansiella konton
- molnlagring
- återställning av lösenord
- sociala medier
- näthandel
- arbetsplattformar
- privata dokument
Angripare kan använda en känd e-postadress som utgångspunkt för:
- nätfiske
- credential stuffing
- kontoinventering
- missbruk av lösenordsåterställning
- social manipulation
Att använda en tillfällig adress för interaktioner med låg tillförlitlighet minskar hur utbredd din primära e-postadress blir.
Detta är en enkel form av minskning av attackytan.
3. Begränsa exponeringen vid dataintrång
Även seriösa företag kan drabbas av dataintrång.
När en applikationsdatabas komprometteras kan den läckta informationen omfatta:
E-postadresser
Användarnamn
Lösenordshashar
IP-adresser
Telefonnummer
Metadata för konton
Om du använde en engångs-e-postadress för det kontot kan den exponerade identifieraren redan vara inaktiv.
Din primära adress förblir skyddad från dataintrånget.
Detta gör inte dataintrånget ofarligt, men det kan minska den läckta informationens användbarhet på lång sikt.
4. Minska återanvändningen av identifierare
En e-postadress som används kontinuerligt kan användas för att koppla samman aktivitet på olika webbplatser.
Till exempel:
Webbplats A ─┐
Webbplats B ─┼── [email protected]
Webbplats C ─┤
Webbplats D ─┘
Om samma e-postadress förekommer på många plattformar blir den en stabil identifierare.
Engångsadresser gör denna koppling svårare att upptäcka enbart via e-post.
Detta är särskilt användbart för integritetsmedvetna användare som vill skilja på mindre viktig onlineaktivitet och viktiga digitala identiteter.
5. Ta emot engångsverifieringsmeddelanden
Tillfälliga e-postadresser är särskilt användbara när en webbplats endast behöver bekräfta att en inkorg kan ta emot e-post.
Ett typiskt förfarande är:
Skapa en tillfällig e-postadress
 ↓
Ange den vid registreringen
        ↓
Ta emot verifieringsmeddelande
 ↓
Öppna länken eller kopiera koden
 ↓
Slutför registreringen
För en kortvarig interaktion kan det vara onödigt att skapa eller avslöja ett permanent e-postkonto.
Vissa webbplatser blockerar dock avsiktligt domäner för engångs-e-postadresser.
De kan göra detta för att minska:
- skapandet av falska konton
- missbruk av gratis provperioder
- skräppost
- automatiserade registreringar
- bedrägerier
Användare bör alltid respektera riktlinjerna för den webbplats de besöker.
Tillfälliga e-postadresser och integritet online
Tillfälliga e-postadresser förbättrar integriteten genom att dölja en viktig identifierare: din permanenta e-postadress.
Men det är viktigt att förstå vad det innebär rent tekniskt.
Tillfälliga e-postadresser kan dölja:
- din primära inkorgsadress
- en beständig identitetsidentifierare
- framtida marknadsföringskommunikation till din huvudinkorg
Det döljer inte automatiskt:
- din IP-adress
- webbläsarens cookies
- enhetens egenskaper
- webbläsarens fingeravtryck
- användaragent
- tidpunkt för förfrågningar
- kontobeteende
Tillfälliga e-postadresser är därför ett verktyg för integritetsskydd, inte ett system för fullständig anonymitet.
Gör tillfälliga e-postadresser dig anonym?
Nej.
Detta är en av de vanligaste missuppfattningarna.
En webbplats kan fortfarande ha möjlighet att övervaka din nätverksanslutning.
Till exempel:
IP-adress
+
Webbläsarens fingeravtryck
+
Cookies
+
Enhetsinformation
+
Tillfällig e-postadress
Även om webbplatsen inte känner till din permanenta inkorg kan dessa andra signaler fortfarande identifiera eller koppla samman din aktivitet.
Verklig anonymitet innebär en mycket bredare hotbild.
Tillfälliga e-postadresser tar endast bort en beständig identifierare från interaktionen.
Tillfälliga e-postadresser och dataminimering
Dataminimering är en grundläggande integritetsprincip.
Tanken är enkel:
Lämna endast ut information som är nödvändig för ett specifikt syfte.
Om en webbplats bara behöver skicka ett verifieringsmeddelande är en permanent identitet kanske inte alltid nödvändig.
Genom att använda en engångsadress minskar du mängden långvarig information som du lämnar ut.
Istället för:
Permanent e-postadress
 ↓
Lagrad på obestämd tid
 ↓
Marknadsföringssystem
 ↓
Tredjepartssystem
 ↓
Potentiellt framtida dataintrång
kan du istället ha:
Tillfällig e-postadress
 ↓
Kortvarig interaktion
 ↓
Adressen upphör att gälla
Den andra modellen minskar lagringstiden.
Är tillfällig e-post säker?
Tillfällig e-post kan vara säker för aktiviteter med låg risk.
Säkerheten beror dock i hög grad på leverantören.
Inte alla system för tillfällig e-post använder samma säkerhetsmodell.
Vissa tjänster kan erbjuda:
- privata sessionsbaserade inkorgar
- starka slumpmässiga adresser
- krypterade anslutningar
- begränsad lagringstid
Andra kan använda:
- allmänt tillgängliga inkorgar
- förutsägbara adresser
- ingen autentisering
- svaga integritetsinställningar
Innan du använder en leverantör av tillfälliga e-postadresser bör du ta reda på om inkorgarna verkligen är privata.
Risker med offentliga inkorgar
Vissa leverantörer av engångse-post tillåter vem som helst som känner till inkorgens namn att se meddelandena.
Om adressen till exempel är:
[email protected]
kan en annan person eventuellt öppna den inkorgen manuellt.
Detta medför en allvarlig risk för sekretessbrott.
Använd aldrig en offentlig tillfällig inkorg för att ta emot:
- lösenord
- API-nycklar
- finansiell information
- privata dokument
- känsliga autentiseringstoken
- personuppgifter
Risk vid inkorgens utgångsdatum
Tillfälliga e-postadresser kan försvinna.
Det är deras syfte.
Men utgångsdatumet skapar ett stort problem vid återställning av kontot.
Anta att du skapar ett konto med en engångsadress.
Sex månader senare glömmer du lösenordet.
Tjänsten skickar ett återställningsmejl till:
[email protected]
Om inkorgen inte längre finns kan du förlora kontot för alltid.
Av den anledningen bör tillfälliga e-postadresser aldrig användas för konton som du kan behöva återställa senare.
När du bör använda tillfälliga e-postadresser
Tillfälliga e-postadresser är lämpliga när interaktionen är låg risk och kortvarig.
Exempel på bra användningsfall är:
- att ladda ner ett gratis dokument
- att prova en programvarudemonstration
- att gå med i ett tillfälligt forum
- att ta emot ett engångsverifieringsmejl
- att få tillgång till skyddat innehåll
- att testa en applikation
- att testa transaktionsmejl
- att separera registreringar för marknadsföring
En bra fråga att ställa sig är:
Skulle det innebära ett allvarligt problem om du förlorade åtkomsten till den här e-postadressen?
Om svaret är nej kan en tillfällig e-postadress vara lämplig.
När du inte bör använda tillfälliga e-postadresser
Undvik engångsadresser för viktiga konton.
Exempel på detta är:
- nätbank
- investeringsplattformar
- kryptovalutabörser
- lösenordshanterare
- myndighetstjänster
- vårdportaler
- affärskritiska applikationer
- domänregistratorer
- webbhotell
- molnlagring
- viktiga konton på sociala medier
Dessa system är starkt beroende av e-post för:
- återställning av lösenord
- säkerhetsvarningar
- inloggningsverifiering
- återställning av konton
Använd istället en permanent, skyddad e-postadress.
Tillfälliga e-postadresser för utvecklare och QA-team
Tillfälliga e-postadresser är särskilt användbara inom mjukvaruutveckling.
Applikationer innehåller ofta e-postbaserade arbetsflöden såsom:
- registrering
- verifiering
- onboarding
- återställning av lösenord
- kontoaviseringar
- meddelanden
En QA-ingenjör kan behöva flera identiteter:
Testanvändare 1 → registrering
Testanvändare 2 → återställning av lösenord
Testanvändare 3 → verifiering
Testanvändare 4 → onboarding
Testanvändare 5 → test av aviseringar
Att skapa permanenta inkorgar för varje testfall är ineffektivt.
Tillfälliga e-postadresser kan göra dessa arbetsflöden mycket snabbare.
API:er för tillfälliga e-postadresser
Vissa leverantörer tillhandahåller tillfälliga e-postadresser via API:er.
Detta gör det möjligt för utvecklare att automatisera arbetsflöden som till exempel:
Skapa en engångsinkorg
 ↓
Registrera testkonto
 ↓
Hämta innehåll från inkorg
 ↓
Extrahera verifieringskod
 ↓
Slutför automatiserat test
Detta kan vara användbart för:
- automatiserad kvalitetssäkring
- integrationstestning
- stagingmiljöer
- CI/CD-pipelines
- validering av transaktionsmejl
Säkerhetsteam bör se till att produktionshemligheter eller känslig kundinformation aldrig hamnar i engångsinlådor för testning.
Tillfälliga e-postadresser jämfört med e-postalias
E-postalias förväxlas ofta med tillfälliga e-postadresser.
De löser olika problem.
Tillfälliga e-postadresser
Bäst för kortvariga interaktioner.
[email protected]
 ↓
Engångsinbox
 ↓
Går ut
E-postalias
Bäst för långsiktigt integritetsskydd.
[email protected]
 ↓
Vidarebefordringstjänst
 ↓
[email protected]
Med ett alias kan du dölja din riktiga adress samtidigt som du behåller tillgången på lång sikt.
För tjänster som du kan behöva senare är ett alias oftast ett bättre alternativ än engångs-e-post.
Tillfällig e-post jämfört med sekundärt e-postkonto
En annan strategi är att ha ett sekundärt, permanent e-postkonto.
Till exempel:
Primär e-post
    → bankärenden
    → affärer
    → viktiga konton

Sekundär e-post
    → shopping
    → nyhetsbrev
    → communityn

Tillfällig e-post
    → engångsnedladdningar
    → testning
    → webbplatser med låg tillförlitlighet
Denna struktur i tre lager ger en utmärkt uppdelning.
Tillfällig e-post och nätfiske
Tillfällig e-post kan minska din exponering för vissa nätfiskekampanjer.
Om marknadsförare, komprometterade webbplatser eller datamäklare aldrig får din riktiga e-postadress kan angripare ha färre möjligheter att rikta in sig på din primära inkorg.
Tillfällig e-post stoppar dock inte nätfiske.
Angripare kan fortfarande skicka skadliga e-postmeddelanden till själva den tillfälliga inkorgen.
Användare måste fortfarande kontrollera:
- avsändarens identitet
- mål-URL:er
- bilagor
- inloggningssidor
- verifieringsförfrågningar
Tillfälliga e-postadresser minskar risken.
Det innebär inte att behovet av säkerhetsmedvetenhet försvinner.
Tillfälliga e-postadresser och skadlig programvara
Tillfälliga e-postadresser skannar eller neutraliserar inte automatiskt skadliga filer.
Ett meddelande kan fortfarande innehålla:
- skadliga bilagor
- länkar till nätfiske
- falska inloggningssidor
- nedladdningar av skadlig programvara
Anta aldrig att ett e-postmeddelande är säkert bara för att det har levererats till en engångsinkorg.
Samma regler gäller:
- undvik okända bilagor
- kontrollera webbadresser innan du klickar
- kör inte misstänkta filer
- ange aldrig lösenord på sidor du inte litar på
Bästa praxis för att använda tillfälliga e-postadresser på ett säkert sätt
1. Använd dem endast för aktiviteter med låg risk
Engångsmejl är idealiska för kortvariga konton och engångskontakter.
Använd dem inte där långsiktigt kontoinnehav är viktigt.
2. Lagra aldrig känslig information
Undvik att skicka eller ta emot:
- inloggningsuppgifter
- privata dokument
- finansiella uppgifter
- återställningskoder
- API-nycklar
3. Räkna med att inkorgen kan försvinna
Spara all icke-känslig information som du behöver omedelbart.
4. Återanvänd aldrig viktiga lösenord
Om du skapar ett engångskonto ska du aldrig återanvända lösenord från:
- bankärenden
- arbete
- molntjänster
- din huvudsakliga e-postadress
Att återanvända lösenord skapar onödiga risker.
5. Kontrollera om inkorgen är offentlig
Ta reda på hur din leverantör av tillfälliga e-postadresser skyddar åtkomsten.
6. Använd HTTPS
Använd alltid HTTPS när du ansluter till tjänster för tillfälliga e-postadresser.
Detta skyddar trafiken mellan din webbläsare och leverantören från passiv avlyssning i nätverket.
7. Var försiktig med verifieringslänkar
Verifieringsmejl kan fortfarande vara skadliga.
Kontrollera mottagardomänen innan du klickar.
8. Separera viktiga konton från engångskonton
En användbar modell är:
HÖG FÖRTROENDE
Huvudsaklig e-postadress
 ↓
Bankärenden / affärer / återställning

MEDELHÖG FÖRTROENDE
Sekundär e-post eller alias
 ↓
Shopping / prenumerationer

LÅGT FÖRTROENDE
Tillfällig e-post
 ↓
Provperioder / nedladdningar / testning
Detta skapar tydliga identitetsgränser.
Hur man väljer en leverantör av tillfälliga e-postadresser
Alla tjänster för tillfälliga e-postadresser är inte likvärdiga.
Leta efter flera egenskaper.
Stöd för HTTPS
Webbplatsen bör använda HTTPS.
Tydlig policy för lagring
Du bör ha koll på:
- hur länge inkorgarna finns kvar
- hur länge meddelanden sparas
- om raderade uppgifter sparas
Privat utformning av inkorg
Undvik tjänster där inkorgarna är lätta att gissa sig till eller kan sökas offentligt.
Minimal datainsamling
En leverantör som prioriterar integritet bör undvika att samla in onödig personlig information.
Flera domäner
Flera e-postdomäner kan förbättra tillförlitligheten när webbplatser blockerar välkända engångsdomäner.
Snabb e-postleverans
Verifieringsmeddelanden bör visas snabbt.
Enkla inkorksfunktioner
Användbara funktioner inkluderar:
- uppdatera
- kopiera adress
- radera inkorgen
- ändra adress
- automatisk utgång
Varför vissa webbplatser blockerar tillfälliga e-postadresser
Engångs-e-postadresser är användbara för integriteten, men de missbrukas också ibland.
Webbplatser kan blockera engångsdomäner för att minska:
- falska registreringar
- automatiserade botar
- missbruk av gratis provperioder
- skräppost
- bedrägliga konton
- missbruk av hänvisningar
Vissa organisationer har stora databaser med kända tillfälliga e-postdomäner.
Vid registrering kan en webbplats kontrollera den angivna domänen.
Konceptuellt:
Användaren anger e-postadress
 ↓
Extrahera domän
 ↓
Kontrollera databasen över engångsdomäner
 ↓
Godkänn eller avvisa registreringen
Att blockera engångs-e-postadresser är ett affärs- och säkerhetsbeslut som fattas av webbplatsoperatören.
Kan tillfälliga e-postadresser spåras?
Tillfälliga e-postadresser gör inte aktiviteten omöjlig att spåra.
Beroende på leverantör och webbplats kan loggar fortfarande innehålla:
- IP-adresser
- tidsstämplar
- webbläsardata
- serverförfrågningsloggar
- sessionsidentifierare
Tillfälliga e-postadresser ändrar endast den e-postidentitet som används.
De bör aldrig betraktas som ett verktyg för att dölja olaglig verksamhet.
Skyddar tillfälliga e-postadresser mot datamäklare?
De kan minska mängden användbar information som är tillgänglig för datamäklare.
Om din primära e-postadress aldrig lämnas ut till en webbplats kan den specifika tjänsten inte direkt lägga till den adressen i sin användarprofil.
Andra identifierare kan dock fortfarande samlas in.
Till exempel:
- telefonnummer
- IP-adress
- cookies
- webbläsarens fingeravtryck
- betalningsinformation
En tillfällig e-postadress minskar antalet datapunkter med en.
Integritet kräver flera skyddslager.
En praktisk strategi för e-postintegritet
För de flesta användare är det bästa tillvägagångssättet inte att använda tillfälliga e-postadresser överallt.
Skapa istället olika förtroendenivåer.
Nivå 1 – Primär e-postadress
Använd för:
- bankärenden
- återställning av lösenord
- arbete
- viktiga molnkonton
Nivå 2 – Sekundär e-postadress eller alias
Använd för:
- shopping
- nyhetsbrev
- medlemskap
- långsiktiga onlinetjänster
Nivå 3 — Tillfällig e-postadress
Används för:
- provperioder
- nedladdningar
- testning
- engångsverifiering
- webbplatser med lågt förtroende
Denna modell ger en tydlig uppdelning utan att användarvänligheten äventyras.
Vanliga frågor
Vad är en tillfällig e-postadress?
En tillfällig e-postadress är en engångsadress som skapas för kortvarigt bruk. Den gör det möjligt för användare att ta emot meddelanden utan att avslöja sin primära e-postadress.
Är tillfälliga e-postadresser gratis?
Många tjänster för tillfälliga e-postadresser är gratis. Vissa leverantörer tar betalt för ytterligare funktioner, såsom privata domäner, längre lagringstid eller API-åtkomst.
Är tillfälliga e-postadresser säkra?
De kan vara säkra för aktiviteter med låg risk, men säkerheten varierar mellan olika leverantörer. Undvik att använda tillfälliga inkorgar för känslig information.
Kan jag ta emot verifieringskoder?
Vanligtvis ja, även om vissa webbplatser blockerar kända domäner för engångsmejl.
Döljer tillfälliga e-postadresser min IP-adress?
Nej. Tillfälliga e-postadresser döljer din primära e-postadress, inte din nätverksidentitet.
Kan jag återställa en inkorg som har gått ut?
Vanligtvis inte.
Bör jag använda tillfälliga e-postadresser för bankärenden?
Nej. Använd ett permanent, säkert e-postkonto för finansiella tjänster.
Kan utvecklare använda tillfälliga e-postadresser?
Ja. Det är särskilt användbart för applikationstestning, kvalitetssäkring, testning av transaktionsmejl och automatiserade registreringsflöden.
Är tillfälliga e-postadresser samma sak som alias?
Nej. Tillfälliga inkorgar löper ut. E-postalias vidarebefordrar vanligtvis mejl till en permanent inkorg och kan förbli aktiva på lång sikt.
Kan tillfälliga e-postadresser stoppa skräppost?
De kan kraftigt minska mängden skräppost som når din primära inkorg genom att isolera mindre viktiga och reklamrelaterade registreringar.
Avslutande tankar
Tillfälliga e-postadresser är ett enkelt men kraftfullt verktyg för integritetsskydd när de används på rätt sätt.
Dess största värde ligger i att minska onödig exponering.
Istället för att använda en och samma permanenta e-postadress på hundratals webbplatser kan du med engångsadresser isolera kortvariga interaktioner.
Om de används på rätt sätt kan tillfälliga e-postadresser hjälpa till att:
- minska skräppost
- skydda din primära inkorg
- minimera återanvändning av identifierare
- begränsa exponering vid dataintrång
- separera onlineidentiteter
- förbättra testning av applikationer
- minska ditt långsiktiga digitala fotavtryck
Men tillfälliga e-postadresser har sina begränsningar.
De bör inte användas för känsliga konton, långsiktig återställning av konton, finansiella tjänster, molnlagring eller något annat som du inte har råd att förlora.
Den bästa säkerhetsmodellen är inte att ersätta din primära e-postadress.
Den består istället av att bygga upp flera lager:
Primär e-postadress
 ↓
Pålitliga och kritiska tjänster

Alias / sekundär e-postadress
 ↓
Långsiktiga tjänster med lägre risk

Tillfällig e-postadress
 ↓
Engångskontakter och interaktioner med låg tillit
Denna strategi kombinerar integritet, bekvämlighet och praktiska principer för cybersäkerhet.
Tillfälliga e-postadresser fungerar bäst när du behandlar dem precis som namnet antyder:
tillfälliga.