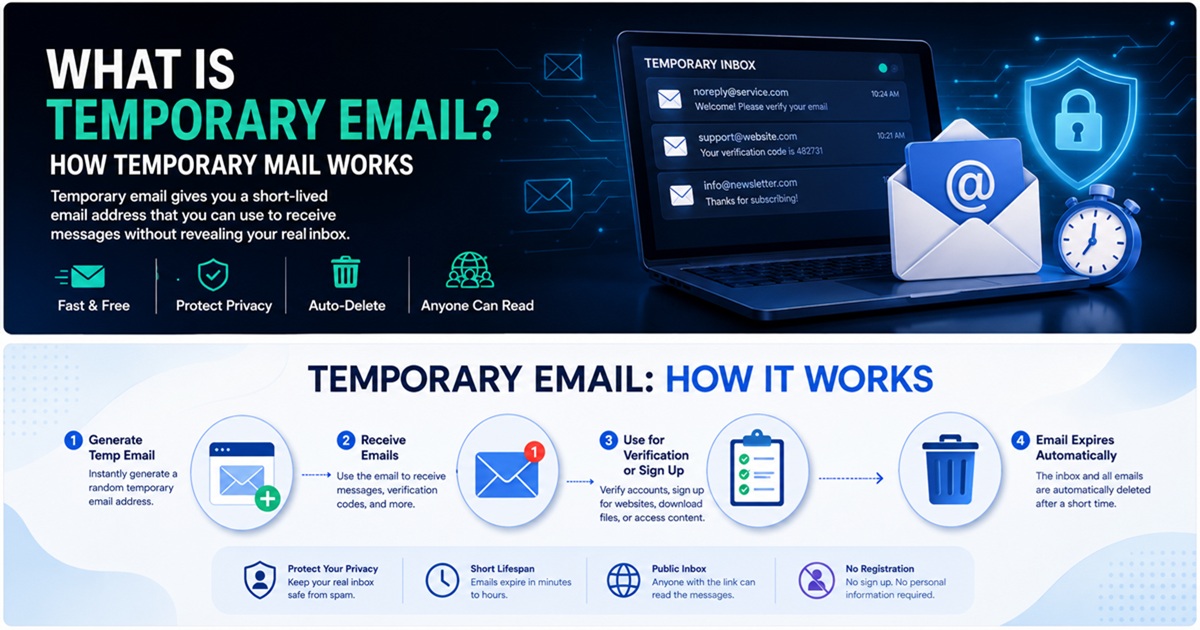
أصبحت البريد الإلكتروني المؤقت إحدى أبسط الأدوات للحد من الرسائل غير المرغوب فيها، والحد من الكشف غير الضروري عن البيانات، وفصل الأنشطة الإلكترونية التي لا تحظى بثقة كبيرة عن صندوق الوارد الرئيسي الخاص بك.
للوهلة الأولى، يبدو المفهوم بسيطًا: إنشاء عنوان بريد إلكتروني مؤقت، واستخدامه لتلقي رسالة، ثم التخلص منه عندما لا تكون هناك حاجة إليه.

ولكن من منظور الأمن السيبراني، فإن البريد الإلكتروني المؤقت أكثر إثارة للاهتمام مما يبدو عليه.
يمكن أن يدعم صندوق الوارد المؤقت عدة مبادئ أمنية مهمة:
- تقليل البيانات
- تجزئة الهوية
- تقليل مساحة التعرض للهجمات
- عزل البريد العشوائي
- تقليل إعادة استخدام المعرّفات
في الوقت نفسه، للبريد الإلكتروني القابل للتخلص منه قيود مهمة. لا ينبغي التعامل معه كبديل آمن لصندوق البريد الدائم، ولا ينبغي أبدًا استخدامه للحسابات التي تهم فيها الملكية طويلة الأمد أو الاسترداد أو السرية.
يشرح هذا الدليل كيفية عمل البريد الإلكتروني المؤقت، وما يحميه، وما لا يحميه، وكيفية استخدامه بأمان.
ما هو البريد الإلكتروني المؤقت؟
عنوان البريد الإلكتروني المؤقت هو عنوان بريد إلكتروني مصمم للاستخدام قصير الأمد.
اعتمادًا على المزود، قد يظل نشطًا لمدة:
- بضع دقائق
- عدة ساعات
- عدة أيام
- حتى يقوم المستخدم بحذفه يدويًّا
يُعرف البريد الإلكتروني المؤقت أيضًا باسم:
- البريد المؤقت
- البريد الإلكتروني القابل للتخلص منه
- عنوان البريد الإلكتروني القابل للتخلص منه
- البريد الإلكتروني المؤقت
- البريد الإلكتروني القابل للتخلص منه
- صندوق الوارد المؤقت
الهدف الرئيسي هو السماح للمستخدمين بتلقي رسائل البريد الإلكتروني دون الكشف عن عنوان شخصي دائم.
على سبيل المثال، بدلاً من إدخال:
[email protected]
على موقع ويب غير مهم، يمكنك استخدام:
[email protected]
يرسل موقع الويب رسالة التحقق أو التأكيد إلى صندوق الوارد المؤقت.
بعد اكتمال التفاعل، يمكن التخلص من العنوان المؤقت.
كيف تعمل خدمة البريد الإلكتروني المؤقت
تعتمد خدمة البريد الإلكتروني المؤقت على نفس البنية التحتية الأساسية للإنترنت التي يعتمد عليها البريد الإلكتروني العادي.
يكمن الاختلاف بشكل أساسي في مدة صلاحية الحساب، والمصادقة، والاحتفاظ بالبيانات، وكيفية عرض صندوق الوارد للمستخدم.
يبدو سير العمل المبسط كما يلي:
خدمة البريد الإلكتروني المؤقت
 ↓
تنشئ عنوانًا
 ↓
يدخل المستخدم العنوان على موقع ويب
 ↓
الموقع الإلكتروني يرسل بريدًا إلكترونيًا
 ↓
البحث عن سجلات MX في نظام أسماء النطاقات (DNS)
 ↓
التسليم عبر بروتوكول SMTP
 ↓
خادم البريد المؤقت
 ↓
صندوق الوارد المؤقت
 ↓
تنتهي صلاحية الرسالة أو يتم حذفها
تتضمن هذه العملية عدة تقنيات.
سجلات DNS و MX
عندما يحاول المرسل تسليم بريد إلكتروني، يجب عليه تحديد خادم البريد المسؤول عن نطاق المستلم.
ويتم ذلك باستخدام نظام أسماء النطاقات (DNS).
على وجه التحديد، يستعلم خادم الإرسال عن سجلات MX الخاصة بالنطاق.
MX هي اختصار لـ Mail Exchange.
يحدد سجل MX خوادم البريد التي يمكنها استلام الرسائل الخاصة بنطاق ما.
بالنسبة لخدمة البريد المؤقتة، يقوم المزود بتكوين سجلات MX لنطاقاته التي يمكن التخلص منها بحيث يتم تسليم البريد الإلكتروني الوارد إلى بنيته التحتية الخاصة.
من الناحية النظرية:
[email protected]
 ↓
البحث في نظام أسماء النطاقات (DNS)
 ↓
سجل MX
 ↓
mail.temp-domain.example
بمجرد تحديد الخادم الوجهة، يحاول المرسل تسليم الرسالة.
SMTP وتسليم الرسائل
SMTP هي اختصار لـ بروتوكول نقل البريد البسيط.
وهو البروتوكول القياسي المستخدم لنقل البريد الإلكتروني بين خوادم البريد.
قد يبدو مسار التحقق النموذجي كما يلي:
موقع الويب
   ↓
الخلفية البرمجية للتطبيق
   ↓
مزود البريد الإلكتروني الصادر
   ↓
SMTP
   ↓
خادم البريد المؤقت
   ↓
صندوق الوارد المؤقت
ثم يقوم نظام البريد المؤقت بربط الرسالة بصندوق الوارد الذي تم إنشاؤه وإتاحتها عبر واجهة ويب أو واجهة برمجة تطبيقات (API).
كيف يختلف البريد الإلكتروني المؤقت عن حساب البريد الإلكتروني العادي
تم تصميم حساب البريد الإلكتروني التقليدي ليكون دائمًا.
أما صندوق الوارد المؤقت فقد تم تصميمه ليكون قابلًا للتخلص منه.
| الميزة | البريد الإلكتروني المؤقت | البريد الإلكتروني التقليدي |
|---|---|---|
| الملكية طويلة الأمد | عادةً لا | نعم |
| تسجيل الحساب | غالبًا غير ضروري | مطلوب عادةً |
| الحماية بكلمة مرور | ليس دائمًا | عادةً نعم |
| خيارات الاسترداد | محدودة أو غير متوفرة | متوفرة عادةً |
| التخزين طويل الأمد | لا | نعم |
| الأنسب للحسابات المهمة | لا | نعم |
| الأنسب للتسجيلات لمرة واحدة | نعم | ممكن |
| عزل البريد العشوائي | ممتاز | يتطلب تصفية |
ينبغي النظر إلى البريد الإلكتروني المؤقت باعتباره أداة متخصصة للخصوصية وليس بديلاً عن Gmail أو Outlook أو Proton Mail أو أي صندوق بريد دائم آخر.
لماذا يستخدم الناس البريد الإلكتروني المؤقت
السبب الرئيسي بسيط:
لا يرغب المستخدمون في الكشف عن عنوان بريدهم الإلكتروني الدائم لكل موقع ويب يزورونه.
في كل مرة يتم فيها تقديم عنوان بريد إلكتروني أساسي إلى إحدى الخدمات، قد يتم تخزين نسخة أخرى منه في مكان ما.
وقد يدخل هذا العنوان إلى:
- قواعد بيانات العملاء
- منصات إدارة علاقات العملاء (CRM)
- أنظمة النشرات الإخبارية
- أدوات أتمتة التسويق
- منصات التحليلات
- أنظمة الإعلانات
- النسخ الاحتياطية
- عمليات التكامل مع أطراف ثالثة
كلما زاد عدد الأنظمة التي تحتوي على عنوانك، زاد تعرضك الرقمي.
البريد الإلكتروني المؤقت يحد من هذا التعرض.
1. الحد من البريد العشوائي
يعد منع البريد العشوائي أحد الاستخدامات الأكثر شيوعًا للبريد الإلكتروني المؤقت.
غالبًا ما تطلب مواقع الويب عنوان بريد إلكتروني قبل السماح بالوصول إلى:
- التنزيلات
- القسائم
- الإصدارات التجريبية المجانية
- التقارير
- المحتوى المحجوب
- المنتديات
- النشرات الإخبارية
- العروض التوضيحية للمنتجات
بمجرد دخول عنوان بريدك الدائم إلى نظام تسويقي، قد تستمر الرسائل في الوصول إليك لعدة أشهر.
يعزل العنوان الذي يمكن التخلص منه هذا التفاعل.
بدلاً من محاولة تنظيف البريد الإلكتروني غير المرغوب فيه لاحقًا، فإنك تتجنب تعريض صندوق الوارد الرئيسي الخاص بك للخطر من الأساس.
2. حماية عنوان بريدك الإلكتروني الأساسي
يُعد عنوان بريدك الإلكتروني الأساسي معرّفًا قيّمًا.
وغالبًا ما يكون مرتبطًا بما يلي:
- الحسابات المالية
- التخزين السحابي
- إعادة تعيين كلمات المرور
- وسائل التواصل الاجتماعي
- التسوق عبر الإنترنت
- منصات العمل
- المستندات الخاصة
يمكن للمهاجمين استخدام عنوان بريد إلكتروني معروف كنقطة انطلاق لـ:
- التصيد الاحتيالي
- حشو بيانات الاعتماد
- تعداد الحسابات
- إساءة استخدام إعادة تعيين كلمة المرور
- الهندسة الاجتماعية
يقلل استخدام عنوان مؤقت للتفاعلات منخفضة الثقة من مدى انتشار عنوان بريدك الإلكتروني الأساسي.
وهذا شكل بسيط من أشكال تقليل سطح الهجوم.
3. الحد من التعرض للخطر أثناء اختراقات البيانات
حتى الشركات الشرعية يمكن أن تتعرض للاختراق.
عندما تتعرض قاعدة بيانات أحد التطبيقات للاختراق، قد تتضمن المعلومات المسربة ما يلي:
عناوين البريد الإلكتروني
أسماء المستخدمين
تجزئة كلمات المرور
عناوين IP
أرقام الهواتف
بيانات وصفية للحساب
إذا كنت قد استخدمت عنوان بريد إلكتروني يمكن التخلص منه لهذا الحساب، فقد يكون المعرّف المكشوف غير نشط بالفعل.
ويبقى عنوانك الأساسي بعيدًا عن الاختراق.
هذا لا يجعل الاختراق غير ضار، ولكنه قد يقلل من الفائدة طويلة المدى للبيانات المسربة.
4. الحد من إعادة استخدام المعرّفات
يمكن استخدام عنوان بريد إلكتروني ثابت لربط الأنشطة عبر مواقع ويب مختلفة.
على سبيل المثال:
الموقع أ ─┐
الموقع ب ─┼── [email protected]
الموقع ج ─┤
الموقع د ─┘
إذا ظهر عنوان البريد الإلكتروني نفسه عبر العديد من المنصات، فإنه يصبح معرّفًا ثابتًا.
تجعل العناوين التي تُستخدم لمرة واحدة هذه الارتباط أكثر صعوبة من خلال البريد الإلكتروني وحده.
وهذا مفيد بشكل خاص للمستخدمين المهتمين بالخصوصية والذين يرغبون في فصل الأنشطة الإلكترونية ذات القيمة المنخفضة عن الهويات الرقمية المهمة.
5. تلقي رسائل التحقق لمرة واحدة
يُعد البريد الإلكتروني المؤقت مفيدًا بشكل خاص عندما يحتاج موقع ويب فقط إلى التأكد من أن صندوق الوارد قادر على استلام البريد.
التسلسل النموذجي هو:
إنشاء بريد إلكتروني مؤقت
 ↓
إدخاله أثناء التسجيل
 ↓
تلقي رسالة التحقق
 ↓
فتح الرابط أو نسخ الرمز
 ↓
إكمال التسجيل
بالنسبة للتفاعلات قصيرة الأمد، قد لا يكون من الضروري إنشاء حساب بريد إلكتروني دائم أو الكشف عنه.
ومع ذلك، تقوم بعض المواقع الإلكترونية بحجب نطاقات البريد الإلكتروني القابلة للتصرف عن قصد.
وقد تفعل ذلك للحد من:
- إنشاء الحسابات المزيفة
- إساءة استخدام الإصدارات التجريبية المجانية
- البريد العشوائي
- عمليات التسجيل الآلية
- الاحتيال
يجب على المستخدمين دائمًا احترام سياسات الموقع الإلكتروني الذي يزورونه.
البريد الإلكتروني المؤقت والخصوصية على الإنترنت
يعزز البريد الإلكتروني المؤقت الخصوصية من خلال إخفاء معرّف مهم واحد: عنوان بريدك الإلكتروني الدائم.
لكن من المهم فهم ما يعنيه ذلك من الناحية التقنية.
يمكن للبريد الإلكتروني المؤقت إخفاء:
- عنوان صندوق الوارد الرئيسي الخاص بك
- معرّف هوية ثابت واحد
- الرسائل التسويقية المستقبلية الموجهة إلى صندوق بريدك الرئيسي
وهو لا يخفي تلقائيًا:
- عنوان IP الخاص بك
- ملفات تعريف الارتباط للمتصفح
- خصائص الجهاز
- بصمة المتصفح
- وكيل المستخدم
- توقيت الطلب
- سلوك الحساب
وبالتالي، فإن البريد الإلكتروني المؤقت هو أداة للخصوصية، وليس نظامًا كاملاً لإخفاء الهوية.
هل يجعل البريد الإلكتروني المؤقت هويتك مجهولة؟
لا.
هذا أحد أكثر المفاهيم الخاطئة شيوعًا.
قد يظل بإمكان موقع الويب مراقبة اتصالك بالشبكة.
على سبيل المثال:
عنوان IP
+
بصمة المتصفح
+
ملفات تعريف الارتباط
+
معلومات الجهاز
+
البريد الإلكتروني المؤقت
على الرغم من أن موقع الويب لا يعرف صندوق الوارد الدائم الخاص بك، إلا أن هذه الإشارات الأخرى قد تظل قادرة على تحديد هويتك أو ربط أنشطتك ببعضها.
تتطلب المجهولية الحقيقية نموذج تهديد أوسع نطاقًا بكثير.
البريد الإلكتروني المؤقت يزيل فقط معرّفًا واحدًا ثابتًا من التفاعل.
البريد الإلكتروني المؤقت وتقليل البيانات
تقليل البيانات هو مبدأ أساسي للخصوصية.
الفكرة بسيطة:
لا تقدم سوى المعلومات الضرورية لغرض محدد.
إذا كان الموقع الإلكتروني يحتاج فقط إلى إرسال رسالة تحقق واحدة، فقد لا تكون الهوية الدائمة ضرورية دائمًا.
يقلل استخدام عنوان بريد إلكتروني يمكن التخلص منه من كمية المعلومات طويلة الأمد التي تقدمها.
بدلاً من:
البريد الإلكتروني الدائم
 ↓
يُخزَّن إلى أجل غير مسمى
 ↓
أنظمة التسويق
 ↓
أنظمة الجهات الخارجية
 ↓
اختراق محتمل في المستقبل
قد يكون لديك:
البريد الإلكتروني المؤقت
 ↓
تفاعل قصير الأمد
 ↓
ينتهي صلاحية العنوان
يقلل النموذج الثاني من استمرارية البيانات.
هل البريد الإلكتروني المؤقت آمن؟
يمكن أن يكون البريد الإلكتروني المؤقت آمنًا للأنشطة منخفضة المخاطر.
ومع ذلك، تعتمد السلامة بشكل كبير على المزود.
لا تستخدم جميع أنظمة البريد المؤقت نفس نموذج الأمان.
قد توفر بعض الخدمات:
- صناديق بريد خاصة قائمة على الجلسات
- عناوين عشوائية قوية
- اتصالات مشفرة
- احتفاظ محدود
قد تستخدم خدمات أخرى:
- صناديق بريد يمكن الوصول إليها علنًا
- عناوين يمكن توقعها
- عدم وجود مصادقة
- ضوابط خصوصية ضعيفة
قبل استخدام مزود بريد إلكتروني مؤقت، تأكد مما إذا كان صندوق البريد خاصًا حقًا.
مخاطر صندوق البريد العام
تسمح بعض مزودي خدمات البريد الإلكتروني القابل للتصرف لأي شخص يعرف اسم صندوق الوارد بعرض الرسائل.
على سبيل المثال، إذا كان العنوان هو:
[email protected]
فقد يتمكن شخص آخر من فتح صندوق الوارد هذا يدويًّا.
وهذا يشكل خطرًا جسيمًا على السرية.
لا تستخدم أبدًا صندوق بريد مؤقتًا عامًا لتلقي:
- كلمات المرور
- مفاتيح واجهة برمجة التطبيقات (API)
- المعلومات المالية
- المستندات الخاصة
- رموز المصادقة الحساسة
- بيانات الهوية الشخصية
مخاطر انتهاء صلاحية صندوق البريد
قد تختفي عناوين البريد الإلكتروني المؤقتة.
هذا هو الغرض منها.
لكن انتهاء الصلاحية يخلق مشكلة كبيرة في استعادة الحساب.
لنفترض أنك أنشأت حسابًا باستخدام عنوان بريد إلكتروني يمكن التخلص منه.
بعد ستة أشهر، نسيت كلمة المرور.
ترسل الخدمة رسالة بريد إلكتروني لاستعادة الحساب إلى:
[email protected]
إذا لم يعد صندوق الوارد موجودًا، فقد تفقد الحساب نهائيًا.
لهذا السبب، لا ينبغي أبدًا استخدام البريد الإلكتروني المؤقت للحسابات التي قد تحتاج إلى استعادتها لاحقًا.
متى يجب استخدام البريد الإلكتروني المؤقت
يُعد البريد الإلكتروني المؤقت مناسبًا عندما تكون التفاعلات منخفضة المخاطر وقصيرة الأجل.
تشمل حالات الاستخدام الجيدة ما يلي:
- تنزيل مستند مجاني
- تجربة نسخة تجريبية من برنامج
- الانضمام إلى منتدى مؤقت
- تلقي رسالة بريد إلكتروني للتحقق لمرة واحدة
- الوصول إلى محتوى محجوب
- اختبار أحد التطبيقات
- اختبار البريد الإلكتروني المتعلق بالمعاملات
- فصل عمليات التسجيل الترويجية
من الأسئلة المفيدة:
هل سيؤدي فقدان الوصول إلى عنوان البريد الإلكتروني هذا إلى مشكلة خطيرة؟
إذا كانت الإجابة «لا»، فقد يكون استخدام البريد الإلكتروني المؤقت مناسبًا.
متى يجب تجنب استخدام البريد الإلكتروني المؤقت
تجنب استخدام العناوين التي يمكن التخلص منها للحسابات المهمة.
ومن الأمثلة على ذلك:
- الخدمات المصرفية عبر الإنترنت
- منصات الاستثمار
- منصات تداول العملات المشفرة
- برامج إدارة كلمات المرور
- الخدمات الحكومية
- بوابات الرعاية الصحية
- التطبيقات الحيوية للأعمال
- مسجلي النطاقات
- مزودي خدمات استضافة المواقع
- التخزين السحابي
- حسابات وسائل التواصل الاجتماعي المهمة
تعتمد هذه الأنظمة بشكل كبير على البريد الإلكتروني في:
- إعادة تعيين كلمات المرور
- التنبيهات الأمنية
- التحقق من تسجيل الدخول
- استعادة الحساب
استخدم بدلاً من ذلك عنوان بريد إلكتروني دائم ومحمي.
البريد الإلكتروني المؤقت للمطورين وفرق ضمان الجودة
يُعد البريد الإلكتروني المؤقت مفيدًا بشكل خاص في مجال تطوير البرمجيات.
غالبًا ما تتضمن التطبيقات سير عمل يعتمد على البريد الإلكتروني مثل:
- التسجيل
- التحقق
- عملية التسجيل
- إعادة تعيين كلمات المرور
- تنبيهات الحساب
- الإشعارات
قد يحتاج مهندس ضمان الجودة إلى هويات متعددة:
المستخدم التجريبي 1 → التسجيل
المستخدم التجريبي 2 → إعادة تعيين كلمة المرور
المستخدم التجريبي 3 → التحقق
المستخدم التجريبي 4 → الإعداد الأولي
المستخدم التجريبي 5 → اختبار الإشعارات
إن إنشاء صناديق بريد دائمة لكل حالة اختبار يعد أمراً غير فعال.
يمكن للبريد المؤقت أن يجعل سير العمل هذا أسرع بكثير.
واجهات برمجة تطبيقات (API) للبريد الإلكتروني المؤقت
يتيح بعض مزودي الخدمة الوصول إلى البريد المؤقت عبر واجهات برمجة التطبيقات.
وهذا يسمح للمطورين بأتمتة سير العمل مثل:
إنشاء صندوق بريد يمكن التخلص منه
 ↓
تسجيل حساب اختباري
 ↓
استعلام صندوق البريد
 ↓
استخراج رمز التحقق
 ↓
إكمال الاختبار الآلي
يمكن أن يكون هذا مفيدًا في:
- ضمان الجودة الآلي
- اختبار التكامل
- بيئات الاختبار
- مسارات CI/CD
- التحقق من صحة رسائل البريد الإلكتروني المتعلقة بالمعاملات
يجب على فرق الأمن التأكد من أن الأسرار الخاصة بالإنتاج أو المعلومات الحساسة للعملاء لا تدخل أبدًا إلى صناديق البريد الوارد القابلة للتخلص منها المخصصة للاختبار.
البريد الإلكتروني المؤقت مقابل الاسم المستعار للبريد الإلكتروني
غالبًا ما يتم الخلط بين الأسماء المستعارة للبريد الإلكتروني والبريد الإلكتروني المؤقت.
فكل منهما يحل مشاكل مختلفة.
البريد الإلكتروني المؤقت
الأفضل للتفاعلات قصيرة الأجل.
[email protected]
 ↓
صندوق بريد قابل للتخلص منه
 ↓
ينتهي الصلاحية
الاسم المستعار للبريد الإلكتروني
الأفضل للخصوصية على المدى الطويل.
[email protected]
 ↓
خدمة إعادة التوجيه
 ↓
[email protected]
يتيح لك الاسم المستعار إخفاء عنوانك الحقيقي مع الحفاظ على إمكانية الوصول على المدى الطويل.
بالنسبة للخدمات التي قد تحتاجها لاحقًا، عادةً ما يكون الاسم المستعار خيارًا أفضل من البريد القابل للتخلص منه.
البريد الإلكتروني المؤقت مقابل حساب البريد الإلكتروني الثانوي
هناك استراتيجية أخرى تتمثل في الاحتفاظ بعنوان بريد إلكتروني ثانوي دائم.
على سبيل المثال:
البريد الإلكتروني الأساسي
    → المعاملات المصرفية
    → الأعمال
    → الحسابات المهمة

البريد الإلكتروني الثانوي
    → التسوق
    → النشرات الإخبارية
    → المجتمعات

البريد الإلكتروني المؤقت
    → التنزيلات لمرة واحدة
    → الاختبار
    → المواقع الإلكترونية غير الموثوق بها
توفر هذه البنية المكونة من ثلاث طبقات تقسيمًا ممتازًا.
البريد الإلكتروني المؤقت والتصيد الاحتيالي
يمكن للبريد الإلكتروني المؤقت أن يقلل من تعرضك لبعض حملات التصيد الاحتيالي.
إذا لم يتلقى المسوقون أو المواقع الإلكترونية المخترقة أو وسطاء البيانات عنوان بريدك الإلكتروني الحقيقي مطلقًا، فقد تقل فرص المهاجمين في استهداف صندوق الوارد الرئيسي الخاص بك.
ومع ذلك، فإن البريد الإلكتروني المؤقت لا يوقف التصيد الاحتيالي.
لا يزال بإمكان المهاجمين إرسال رسائل بريد إلكتروني ضارة إلى صندوق الوارد المؤقت نفسه.
لا يزال يتعين على المستخدمين التحقق مما يلي:
- هوية المرسل
- عناوين URL الوجهة
- المرفقات
- صفحات تسجيل الدخول
- طلبات التحقق
تقلل البريد الإلكتروني المؤقت من التعرض للخطر.
ولكنها لا تلغي الحاجة إلى الوعي الأمني.
البريد الإلكتروني المؤقت والبرامج الضارة
لا يقوم البريد المؤقت تلقائيًا بفحص الملفات الضارة أو تحييدها.
قد تحتوي الرسالة ما زال على:
- مرفقات ضارة
- روابط تصيد
- صفحات تسجيل دخول مزيفة
- تنزيلات برامج ضارة
لا تفترض أبدًا أن رسالة بريد إلكتروني آمنة لمجرد أنها وصلت إلى صندوق بريد يمكن التخلص منه.
تنطبق القواعد نفسها:
- تجنب المرفقات المجهولة
- تحقق من عناوين URL قبل النقر عليها
- لا تقم بتشغيل الملفات المشبوهة
- لا تدخل كلمات المرور أبدًا على صفحات غير موثوق بها
أفضل الممارسات لاستخدام البريد الإلكتروني المؤقت بأمان
1. استخدمه فقط للأنشطة منخفضة المخاطر
يُعد البريد الإلكتروني القابل للتخلص منه مثاليًّا للحسابات قصيرة الأجل والتفاعلات التي تتم لمرة واحدة.
لا تستخدمه في الحالات التي تكون فيها ملكية الحساب على المدى الطويل أمرًا مهمًا.
2. لا تقم أبدًا بتخزين المعلومات الحساسة
تجنب إرسال أو استلام:
- بيانات الاعتماد
- المستندات الخاصة
- البيانات المالية
- رموز الاسترداد
- مفاتيح واجهة برمجة التطبيقات (API)
3. افترض أن صندوق الوارد قد يختفي
احفظ أي معلومات غير حساسة تحتاجها على الفور.
4. لا تعيد استخدام كلمات المرور المهمة أبدًا
إذا أنشأت حسابًا يمكن التخلص منه، فلا تعيد استخدام كلمات المرور من:
- الخدمات المصرفية
- العمل
- الخدمات السحابية
- البريد الإلكتروني الأساسي
إعادة استخدام كلمات المرور تخلق مخاطر لا داعي لها.
5. تحقق مما إذا كان صندوق الوارد عامًا
افهم كيف يحمي مزود البريد المؤقت الخاص بك الوصول إلى حسابك.
6. استخدم HTTPS
احرص دائمًا على الوصول إلى خدمات البريد المؤقت عبر HTTPS.
فهذا يحمي حركة المرور بين متصفحك ومزود الخدمة من الاعتراض السلبي للشبكة.
7. توخ الحذر عند التعامل مع روابط التحقق
قد تكون رسائل البريد الإلكتروني الخاصة بالتحقق خبيثة.
تحقق من نطاق الوجهة قبل النقر.
8. افصل بين الحسابات المهمة والحسابات التي يمكن التخلص منها
من النماذج المفيدة ما يلي:
ثقة عالية
البريد الإلكتروني الرئيسي
 ↓
الخدمات المصرفية / الأعمال / استعادة الحساب

ثقة متوسطة
البريد الإلكتروني الثانوي أو الأسماء المستعارة
 ↓
التسوق / الاشتراكات

ثقة منخفضة
البريد الإلكتروني المؤقت
 ↓
الإصدارات التجريبية / التنزيلات / الاختبارات
وهذا يخلق حدودًا واضحة للهوية.
كيفية اختيار مزود بريد إلكتروني مؤقت
ليست جميع خدمات البريد المؤقت متساوية.
ابحث عن عدة خصائص.
دعم HTTPS
يجب أن يستخدم الموقع بروتوكول HTTPS.
سياسة احتفاظ واضحة
يجب أن تفهم:
- المدة التي تبقى فيها صناديق الوارد موجودة
- المدة التي يتم فيها تخزين الرسائل
- ما إذا كانت البيانات المحذوفة تُحتفظ بها
تصميم صندوق الوارد الخاص
تجنب الخدمات التي يمكن تخمين عناوين صناديق الوارد فيها بسهولة أو التي يمكن البحث عنها علنًا.
الحد الأدنى من جمع البيانات
يجب على المزود الذي يركز على الخصوصية تجنب جمع المعلومات الشخصية غير الضرورية.
نطاقات متعددة
يمكن أن تؤدي النطاقات المتعددة للبريد الإلكتروني إلى تحسين الموثوقية عندما تحجب المواقع الإلكترونية النطاقات القابلة للتصرف المعروفة بشكل شائع.
سرعة تسليم البريد الإلكتروني
يجب أن تظهر رسائل التحقق بسرعة.
عناصر تحكم بسيطة في صندوق الوارد
تشمل الميزات المفيدة ما يلي:
- التحديث
- نسخ العنوان
- حذف البريد الوارد
- تغيير العنوان
- انتهاء الصلاحية التلقائي
لماذا تحجب بعض المواقع الإلكترونية البريد الإلكتروني المؤقت
يُعد البريد الإلكتروني القابل للتصرف مفيدًا للخصوصية، ولكنه يُساء استخدامه أحيانًا.
قد تحجب المواقع الإلكترونية النطاقات القابلة للتصرف للحد من:
- التسجيلات المزيفة
- الروبوتات الآلية
- إساءة استخدام الإصدارات التجريبية المجانية
- البريد العشوائي
- الحسابات الاحتيالية
- إساءة استخدام نظام الإحالة
تحتفظ بعض المؤسسات بقاعدة بيانات ضخمة للنطاقات البريدية المؤقتة المعروفة.
أثناء التسجيل، قد يتحقق الموقع الإلكتروني من النطاق المقدم.
من الناحية النظرية:
المستخدم يقدم عنوان البريد الإلكتروني
 ↓
استخراج النطاق
 ↓
التحقق من قاعدة بيانات النطاقات القابلة للتصرف
 ↓
السماح بالتسجيل أو رفضه
يُعد حجب البريد الإلكتروني القابل للتصرف قرارًا تجاريًّا وأمنيًّا يتخذه مشغل الموقع الإلكتروني.
هل يمكن تتبع البريد الإلكتروني المؤقت؟
لا يجعل البريد الإلكتروني المؤقت الأنشطة غير قابلة للتتبع.
اعتمادًا على المزود والموقع الإلكتروني، قد تظل السجلات تحتوي على:
- عناوين IP
- الطوابع الزمنية
- بيانات المتصفح
- سجلات طلبات الخادم
- معرّفات الجلسة
البريد الإلكتروني المؤقت يغير فقط هوية البريد الإلكتروني المستخدمة.
لا ينبغي أبدًا اعتباره أداة لإخفاء الأنشطة غير القانونية.
هل يحمي البريد الإلكتروني المؤقت من سماسرة البيانات؟
يمكن أن يقلل من كمية المعلومات المفيدة المتاحة لسماسرة البيانات.
إذا لم يتم تقديم بريدك الإلكتروني الأساسي أبدًا إلى موقع ويب ما، فلن تتمكن تلك الخدمة المحددة من إضافة هذا العنوان مباشرةً إلى ملف تعريف المستخدم الخاص بها.
ومع ذلك، قد يتم جمع معرّفات أخرى.
على سبيل المثال:
- رقم الهاتف
- عنوان IP
- ملفات تعريف الارتباط
- بصمة المتصفح
- معلومات الدفع
يقلل البريد الإلكتروني المؤقت من نقطة بيانات واحدة.
تتطلب الخصوصية طبقات متعددة.
استراتيجية عملية لخصوصية البريد الإلكتروني
بالنسبة لمعظم المستخدمين، فإن أفضل نهج هو عدم استخدام البريد المؤقت في كل مكان.
بدلاً من ذلك، قم بإنشاء مستويات ثقة مختلفة.
المستوى 1 — البريد الإلكتروني الأساسي
يُستخدم في:
- المعاملات المصرفية
- استعادة كلمة المرور
- العمل
- الحسابات السحابية المهمة
المستوى 2 — البريد الإلكتروني الثانوي أو الاسم المستعار
يُستخدم في:
- التسوق
- النشرات الإخبارية
- العضويات
- الخدمات الإلكترونية طويلة الأجل
المستوى 3 — البريد الإلكتروني المؤقت
يُستخدم في:
- الإصدارات التجريبية
- التنزيلات
- الاختبارات
- التحقق لمرة واحدة
- المواقع الإلكترونية ذات الثقة المنخفضة
يوفر هذا النموذج تقسيمًا قويًّا دون التضحية بسهولة الاستخدام.
الأسئلة الشائعة
ما هو البريد الإلكتروني المؤقت؟
البريد الإلكتروني المؤقت هو عنوان بريد إلكتروني يمكن التخلص منه يتم إنشاؤه للاستخدام قصير الأجل. وهو يتيح للمستخدمين تلقي الرسائل دون الكشف عن عنوان بريدهم الإلكتروني الأساسي.
هل البريد الإلكتروني المؤقت مجاني؟
العديد من خدمات البريد المؤقت مجانية. يفرض بعض مزودي الخدمة رسومًا على الميزات الإضافية مثل النطاقات الخاصة، أو فترة الاحتفاظ الأطول، أو الوصول إلى واجهة برمجة التطبيقات (API).
هل البريد الإلكتروني المؤقت آمن؟
يمكن أن يكون آمنًا للأنشطة منخفضة المخاطر، لكن مستوى الأمان يختلف من مزود لآخر. تجنب استخدام صناديق البريد المؤقتة للمعلومات الحساسة.
هل يمكنني تلقي رموز التحقق؟
عادةً نعم، على الرغم من أن بعض المواقع الإلكترونية تحظر نطاقات البريد الإلكتروني القابلة للتصرف المعروفة.
هل يخفي البريد الإلكتروني المؤقت عنوان IP الخاص بي؟
لا. يخفي البريد المؤقت عنوان بريدك الإلكتروني الأساسي، وليس هويتك على الشبكة.
هل يمكنني استعادة صندوق بريد منتهي الصلاحية؟
عادةً لا.
هل يجب عليّ استخدام البريد الإلكتروني المؤقت للمعاملات المصرفية؟
لا. استخدم حساب بريد إلكتروني دائم وآمن للخدمات المالية.
هل يمكن للمطورين استخدام البريد الإلكتروني المؤقت؟
نعم. فهي مفيدة بشكل خاص لاختبار التطبيقات، وضمان الجودة، واختبار رسائل البريد الإلكتروني المتعلقة بالمعاملات، وسير عمل التسجيل الآلي.
هل البريد الإلكتروني المؤقت هو نفسه الاسم المستعار؟
لا. صناديق البريد الوارد المؤقتة تنتهي صلاحيتها. أما الأسماء المستعارة للبريد الإلكتروني، فعادةً ما تعيد توجيه الرسائل إلى صندوق بريد دائم ويمكن أن تظل نشطة على المدى الطويل.
هل يمكن للبريد الإلكتروني المؤقت منع الرسائل غير المرغوب فيها؟
يمكنه تقليل وصول الرسائل غير المرغوب فيها إلى صندوق الوارد الرئيسي بشكل كبير عن طريق عزل عمليات التسجيل ذات القيمة المنخفضة والترويجية.
خاتمة
يُعد البريد الإلكتروني المؤقت أداة خصوصية بسيطة لكنها فعالة عند استخدامها بشكل صحيح.
وتكمن قيمتها الأكبر في الحد من التعرض غير الضروري.
بدلاً من توزيع عنوان بريد إلكتروني دائم واحد على مئات المواقع الإلكترونية، تتيح لك خدمة البريد الإلكتروني القابل للتصرف عزل التفاعلات قصيرة الأجل.
عند استخدامها بشكل صحيح، يمكن أن تساعد خدمة البريد الإلكتروني المؤقتة في:
- الحد من البريد العشوائي
- حماية صندوق الوارد الرئيسي الخاص بك
- تقليل إعادة استخدام المعرفات
- الحد من التعرض لاختراق البيانات
- فصل الهويات عبر الإنترنت
- تحسين اختبار التطبيقات
- تقليل بصمتك الرقمية على المدى الطويل
لكن البريد الإلكتروني المؤقت له حدوده.
لا ينبغي استخدامه للحسابات الحساسة، أو استعادة الحسابات على المدى الطويل، أو الخدمات المالية، أو التخزين السحابي، أو أي شيء لا يمكنك تحمل خسارته.
أفضل نموذج أمني لا يتمثل في استبدال بريدك الإلكتروني الأساسي.
بل في بناء طبقات:
البريد الإلكتروني الأساسي
 ↓
الخدمات الموثوقة والهامة

الأسماء المستعارة / البريد الإلكتروني الثانوي
 ↓
الخدمات طويلة الأجل ولكن ذات المخاطر الأقل

البريد الإلكتروني المؤقت
 ↓
التفاعلات التي يمكن التخلص منها والتي تتسم بانخفاض مستوى الثقة
يجمع هذا النهج بين الخصوصية والراحة ومبادئ الأمن السيبراني العملية.
يعمل البريد الإلكتروني المؤقت بشكل أفضل عندما تعامله تمامًا كما يوحي اسمه:
مؤقتًا.