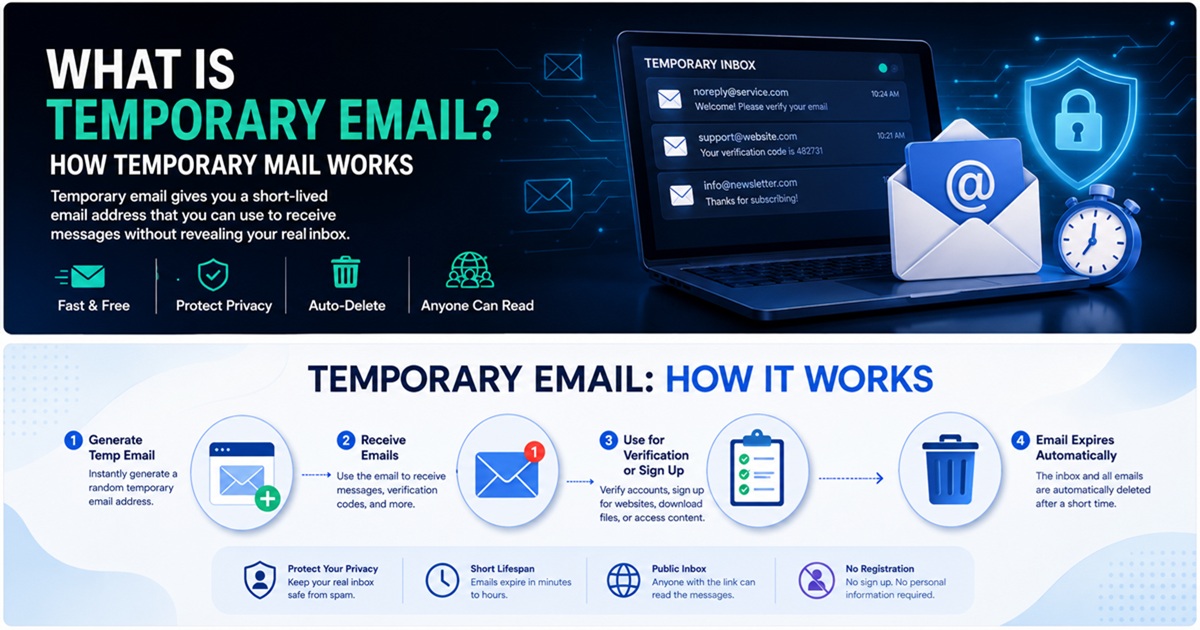
Привремена е-пошта је постала један од најједноставнијих алата за смањење спама, ограничавање непотребног излагања података и одвајање онлајн активности ниског поверења од вашег примарног сандучета.
На први поглед, концепт је једноставан: генеришите привремену адресу е-поште, користите је за пријем поруке и одбаците је када вам више није потребна.

Међутим, са аспекта сајбер безбедности, привремена е-пошта је значајнија него што се чини.
Привремени мејл може да подржи неколико важних безбедносних принципа:
- минимизација података
- раздвајање идентитета
- смањење површине напада
- изолација спама
- смањена поновна употреба идентификатора
Истовремено, привремена е-пошта има важна ограничења. Не би требало да се третира као безбедна замена за трајно поштанско сандуче, и никада се не би смела користити за налоге где су важни дугорочно власништво, опоравак или поверљивост.
Овај водич објашњава како привремена е-пошта функционише, шта штити, шта не штити и како је безбедно користити.
Шта је привремена е-пошта?
Привремена адреса е-поште је адреса е-поште намењена за краткорочну употребу.
У зависности од провајдера, може остати активна:
- неколико минута
- неколико сати
- неколико дана
- док је корисник ручно не обрише
Привремена е-пошта се такође често назива:
- привремена пошта
- једнократна е-пошта
- једнократна адреса е-поште
- "бурнер" е-пошта
- "бачена" е-пошта
- привремени мејл-сандаче
Главни циљ је да се корисницима омогући пријем е-поште без откривања трајне личне адресе.
На пример, уместо да унесете:
[email protected]
на веб-сајту ниског кредибилитета, можете да користите:
[email protected]
Веб-сајт шаље своју поруку за верификацију или потврду у привремени инбокс.
Након што је интеракција завршена, привремена адреса може бити одбачена.
Како функционише привремена е-пошта
Привремена е-пошта се ослања на исту основну интернет инфраструктуру као и обична е-пошта.
Разлика је углавном у трајању налога, аутентификацији, задржавању података и у томе како је пријемно сандуче представљено кориснику.
Поједностављени ток рада изгледа овако:
Служба за привремене имејлове
 ↓
Генерише адресу
 ↓
Корисник уноси адресу на веб-сајту
 ↓
Веб-сајт шаље имејл
 ↓
DNS MX претрага
 ↓
SMTP достава
 ↓
Службени имејл сервер
 ↓
Привремена поштанска сандуче
 ↓
Порука истиче или се брише
Укључене су више технологија.
DNS и MX записи
Када пошиљалац покуша да достави имејл, мора да утврди који је сервер за размену поште одговоран за домен примаоца.
То се ради помоћу DNS-а.
Конкретно, сервер који шаље е-пошту упитује MX записе домена.
MX је скраћеница од Mail Exchange (поштанска размена).
MX запис идентификује које поштанске сервере може да прима поруке за одређени домен.
За привремени мејл сервис, провајдер конфигурише MX записе за своје једнократне домене тако да се долазни мејлови достављају на сопствену инфраструктуру.
Концептуално:
[email protected]
 ↓
DNS претрага
 ↓
MX запис
 ↓
mail.temp-domain.example
Када се идентификује одредишни сервер, пошиљалац покушава да достави поруку.
SMTP и достава порука
SMTP је скраћеница од Simple Mail Transfer Protocol (Протокол за једноставан пренос поште).
То је стандардни протокол који се користи за пренос е-поште између мејл сервера.
Типичан ток верификације може да изгледа овако:
Веб-сајт
   ↓
Бекенд апликације
   ↓
Пружалац услуге слања е-поште
   ↓
SMTP
   ↓
Привремени мејл сервер
   ↓
Привремени инбокс
Привремени мејл систем затим повезује поруку са генерисаним инбоксом и чини је доступном преко веб интерфејса или API-ја.
У чему се привремени мејл разликује од обичног мејл налога
Традиционални мејл налог је направљен да траје.
Привремени инбокс је направљен да буде једнократан.
| Карактеристика | Привремена е-пошта | Традиционална е-пошта |
|---|---|---|
| Дугорочно власништво | Обично не | Да |
| Регистрација налога | Често непотребна | Обично потребна |
| Заштита лозинком | Не увек | Обично да |
| Опције опоравка | Ограничене или недоступне | Обично доступне |
| Дугорочно чување | Не | Да |
| Најбоље за важне налоге | Не | Да |
| Најбоље за једнократне регистрације | Да | Могуће |
| Изолација спама | Одлично | Потребно филтрирање |
Привремена е-пошта треба да се сматра специјализованим алатом за приватност, а не заменом за Gmail, Outlook, Proton Mail или неку другу сталну поштанску сандуче.
Зашто људи користе привремену е-пошту
Главни разлог је једноставан:
Корисници не желе да откривају своју сталну адресу е-поште сваком веб-сајту који посете.
Сваки пут када се главна адреса е-поште унесе у неку услугу, још једна копија може негде да се сачува.
Та адреса може потенцијално да се нађе:
- базе података о купцима
- CRM платформе
- системи за билтене
- алати за аутоматизацију маркетинга
- платформе за аналитику
- рекламни системи
- резервне копије
- интеграције са трећим странама
Што више система садржи вашу адресу, то је већа ваша дигитална изложеност.
Привремена е-пошта ограничава ту изложеност.
1. Смањење спама
Једна од најчешћих употреба привремене е-поште је спречавање спама.
Веб-сајтови често траже адресу е-поште пре него што омогуће приступ:
- преузимањима
- купонима
- бесплатним пробама
- извештајима
- заштићеном садржају
- форумима
- билтенима
- демонстрацијама производа
Када ваша трајна адреса уђе у маркетиншки систем, поруке могу стизати месецима.
Адреса за једнократну употребу изолова ту интеракцију.
Уместо да касније покушавате да очистите нежељену пошту, унапред штедите своје главно поштанско сандуче.
2. Заштита вашег примарног имејл адреса
Ваш примарни имејл адреса је вредан идентификатор.
Често је повезана са:
- финансијским рачунима
- облачним складиштем
- ресетовањем лозинке
- друштвеним мрежама
- онлајн куповином
- радним платформама
- приватним документима
Нападачи могу да искористе познату адресу е-поште као полазну основу за:
- фишинг
- убацивање акредитива
- евидентирање налога
- злоупотреба ресетовања лозинке
- социјални инжењеринг
Коришћење привремене адресе за интеракције ниског нивоа поверења смањује ширење ваше главне е-поште.
Ово је једноставан облик смањења површине за напад.
3. Ограничавање изложености током цурења података
Чак и легитимне компаније могу бити пробијене.
Када је база података апликације компромитована, процуреле информације могу да укључују:
Адресе е-поште
Корисничка имена
Хеш лозинки
IP адресе
Бројеви телефона
Метаподаци налога
Ако сте за тај налог користили привремени имејл, изложени идентификатор можда је већ неактиван.
Ваша примарна адреса остаје одвојена од пропуста.
Ово не чини пропуст безбедним, али може смањити дугорочну корисност процурелих података.
4. Смањење поновне употребе идентификатора
Перзистентна адреса е-поште може да се користи за повезивање активности на различитим веб-сајтовима.
На пример:
Веб-сајт А ─┐
Веб-сајт Б ─┼── [email protected]
Веб-сајт В ─┤
Веб-сајт D ─┘
Ако се иста адреса е-поште појављује на многим платформама, она постаје стабилан идентификатор.
Адресе за једнократну употребу чине ову корелацију тежом само преко е-поште.
Ово је посебно корисно за кориснике који воде рачуна о приватности и желе да одвоје активности на интернету мањег значаја од важних дигиталних идентитета.
5. Примање једнократних порука за верификацију
Привремена е-пошта је нарочито корисна када веб-сајту треба само да потврди да поштанско сандуче може да прима пошту.
Типичан ток је:
Генеришите привремени имејл
 ↓
Унесите га током регистрације
 ↓
Примите поруку за верификацију
 ↓
Отворите линк или копирајте код
 ↓
Завршите регистрацију
За краткотрајну интеракцију, креирање или откривање трајног имејл налога може бити непотребно.
Међутим, неки веб-сајтови намерно блокирају доменe за једнократну употребу.
То могу да раде како би смањили:
- креирање лажних налога
- злоупотребу бесплатних пробних периода
- спам
- аутоматизоване регистрације
- превару
Корисници увек треба да поштују политике веб-сајта којим приступају.
Привремена е-пошта и онлајн приватност
Привремена е-пошта побољшава приватност тако што крије један важан идентификатор: вашу сталну адресу е-поште.
Али важно је разумети шта то технички значи.
Привремена е-пошта може да сакрије:
- вашу примарну адресу пријемног сандучета
- један трајни идентификатор
- будућу маркетиншку комуникацију на вашу главну пошту
Она аутоматски не сакрива:
- вашу ИП адресу
- колачиће прегледача
- карактеристике уређаја
- отисак прегледача
- кориснички агент
- време трајања захтева
- понашање налога
Привремена е-пошта је стога алат за заштиту приватности, а не систем за потпуну анонимност.
Да ли вас привремена е-пошта чини анонимним?
Не.
Ово је једна од најчешћих заблуда.
Веб-сајт и даље може да прати вашу мрежну везу.
На пример:
IP адреса
+
Отисак прегледача
+
Колачићи
+
Информације о уређају
+
Привремена е-пошта
Чак и ако веб-сајт не зна вашу сталну поштанску сандуче, ови други сигнали и даље могу да идентификују или повежу вашу активност.
Права анонимност подразумева много шири модел претњи.
Привремена е-пошта уклања само један трајни идентификатор из интеракције.
Привремена е-пошта и минимизација података
Минимизација података је основни принцип приватности.
Идеја је једноставна:
Обезбедите само информације које су неопходне за одређену сврху.
Ако веб-сајту треба само да пошаље једну поруку за верификацију, трајни идентитет можда није увек неопходан.
Коришћење једнократне адресе смањује количину дугорочних информација које пружате.
Уместо:
Перманентна е-пошта
 ↓
Чувано неограничено
 ↓
Маркетиншки системи
 ↓
Системи трећих страна
 ↓
Потенцијални будући пропуст
можете имати:
Привремена е-пошта
 ↓
Кратак рок интеракције
 ↓
Адреса истиче
Други модел смањује трајност.
Да ли је привремена е-пошта безбедна?
Привремена е-пошта може бити безбедна за активности ниског ризика.
Међутим, безбедност у великој мери зависи од провајдера.
Не користе сви системи за привремену пошту исти безбедносни модел.
Неке услуге могу да обезбеде:
- приватне пријемне сандучиће засноване на сеанси
- јаке насумичне адресе
- шифроване везе
- ограничено задржавање
Други могу да користе:
- јавно доступне пријемне сандучиће
- предвидљиве адресе
- без аутентификације
- слабе контроле приватности
Пре коришћења провајдера привремене е-поште, схватите да ли је пријемни сандучић заиста приватан.
Ризик јавног пријемног сандучића
Неки провајдери привремене поште омогућавају сваком ко зна име инбокса да прегледа поруке.
На пример, ако је адреса:
[email protected]
друга особа може да отвори тај инбокс ручно.
Ово ствара озбиљан ризик по поверљивост.
Никада не користите јавну привремено поштанско сандуче за пријем:
- лозинки
- API кључева
- финансијских информација
- приватних докумената
- осетљивих токена за аутентификацију
- података о личном идентитету
Ризик истека инбокса
Привремене адресе е-поште могу нестати.
То је њихова сврха.
Али истек представља велики проблем при опоравку налога.
Поставимо да креирате налог користећи адресу за једнократну употребу.
Шест месеци касније, заборавите лозинку.
Служба шаље имејл за опоравак на:
[email protected]
Ако сандуче више не постоји, можете трајно изгубити приступ налогу.
Из тог разлога, привремени имејл никада не би требало користити за налоге које бисте можда касније морали да опоравите.
Када треба да користите привремени имејл
Привремени имејл је прикладан када је интеракција ниског ризика и краткотрајна.
Добри примери употребе укључују:
- преузимање бесплатног документа
- испробавање демо верзије софтвера
- придруживање привременом форуму
- примање једнократне имејл поруке за верификацију
- приступ заштићеном садржају
- тестирање апликације
- тестирање трансакцијског имејла
- одвајање промотивних пријава
Корисно питање је:
Да ли би губитак приступа овој имејл адреси створио озбиљан проблем?
Ако је одговор не, привремена е-пошта може бити прикладна.
Када не бисте требали да користите привремену е-пошту
Избегавајте бацајуће адресе за важне налоге.
Примери укључују:
- онлајн банкарство
- инвестиционе платформе
- берзе криптовалута
- менаџери лозинки
- државне службе
- здравствени портали
- пословно-критичне апликације
- регистратори домена
- провајдери веб хостинга
- складиштење у облаку
- важни налози на друштвеним мрежама
Ови системи у великој мери зависе од е-поште за:
- ресетовање лозинке
- безбедносне упозорења
- верификација пријаве
- опоравак налога
Уместо тога, користите трајну, заштићену адресу е-поште.
Привремена е-пошта за програмере и QA тимове
Привремена е-пошта је посебно корисна у развоју софтвера.
Апликације често укључују радне токове засноване на е-пошти као што су:
- регистрација
- верификација
- увођење корисника
- ресетовање лозинке
- обавештења о налогу
- обавештења
Инжењеру за контролу квалитета (QA) може бити потребно више идентитета:
Test User 1 → registration
Тест корисник 2 → ресетовање лозинке
Тест корисник 3 → верификација
Тест корисник 4 → подешавање налога
Тест корисник 5 → тестирање обавештења
Креирање трајних поштанских сандучета за сваки тест случај је неефикасно.
Привремена е-пошта може учинити ове токове рада много бржим.
API-ји за привремене имејлове
Неки провајдери омогућавају приступ привременом имејлу преко API-ја.
Ово омогућава програмерима да аутоматизују токове рада као што су:
Креирајте привремени инбокс
 ↓
Региструјте тест налог
 ↓
Проверавајте инбокс
 ↓
Извучите код за верификацију
 ↓
Завршите аутоматизовани тест
Ово може бити корисно за:
- аутоматизовано QA
- интеграционо тестирање
- staging окружења
- CI/CD цеви
- валидација трансакцијске поште
Безбедносни тимови треба да обезбеде да тајне производног окружења или осетљиве информације о клијентима никада не уђу у привремене инбоксове за тестирање.
Привремена е-пошта наспрам алијаса е-поште
Алијаси е-поште се често мешају са привременом е-поштом.
Они решавају различите проблеме.
Привремена е-пошта
Најбоља за краткорочне интеракције.
[email protected]
 ↓
Бацачка поштанска сандуче
 ↓
Истече
Алијас е-поште
Најбоље за дугорочну приватност.
[email protected]
 ↓
Услуга прослеђивања
 ↓
[email protected]
Алијас вам омогућава да сакријете своју стварну адресу, а да истовремено задржите дугорочан приступ.
За услуге које ће вам можда затребати касније, алијас је обично боља опција од привремене поште.
Привремена е-пошта наспрам секундарне адресе е-поште
Друга стратегија је одржавање секундарне трајне адресе е-поште.
На пример:
Примарна е-пошта
    → банкарство
    → посао
    → критични налози

Секундарна е-пошта
    → куповина
    → билтени
    → заједнице

Привремена е-пошта
    → једнократни преузимања
    → тестирање
    → веб-сајтови којима се не верује
Ова структура са три нивоа пружа одличну сегментацију.
Привремена е-порука и фишинг
Привремена е-порука може да смањи вашу изложеност неким кампањама фишинга.
Ако маркетиншке агенције, компромитовани веб-сајтови или посредници у подацима никада не добију вашу стварну адресу е-поште, нападачи могу имати мање прилика да циљају ваш примарни улаз поште.
Међутим, привремена пошта не зауставља фишинг.
Нападачи и даље могу да шаљу злонамерне имејлове директно у привремени улаз поште.
Корисници и даље морају да провере:
- идентитет пошиљаоца
- URL адресе одредишта
- прилоге
- странице за пријављивање
- захтеве за верификацију
Привремена е-пошта смањује изложеност.
Она не укида потребу за безбедносном свесношћу.
Привремена е-пошта и малвер
Привремена пошта аутоматски не скенира нити неутрализује злонамерне датотеке.
Порука и даље може да садржи:
- злонамерне прилоге
- линкове за фишинг
- лажне странице за пријаву
- преузимања малвера
Никада немојте претпостављати да је имејл безбедан само зато што је стигао у привремени инбокс.
Примењују се иста правила:
- избегавајте непознате прилоге
- проверите УРЛ адресе пре кликања
- не извршавајте сумњиве датотеке
- никада не уносите лозинке на непоузданим страницама
Најбоље праксе за безбедно коришћење привремене е-поште
1. Користите га само за активности ниског ризика
Привремена е-пошта је идеална за краткотрајне налоге и једнократне интеракције.
Не користите га тамо где је важно дугорочно власништво над налогом.
2. Никада не чувајте осетљиве информације
Избегавајте слање или примање:
- акредитива
- приватних докумената
- финансијских података
- кодова за опоравак
- API кључева
3. Претпоставите да саобраћај улазне поште може нестати
Одмах сачувајте све осетљиве информације које су вам потребне.
4. Никада не поново користите важне лозинке
Ако креирате привремени налог, никада не поново користите лозинке са:
- банкарства
- посла
- облачних услуга
- примарног имејла
Поновно коришћење лозинки ствара непотребан ризик.
5. Проверите да ли је мејл сандуче јавно
Сазнајте како ваш провајдер привремене поште штити приступ.
6. Користите HTTPS
Увек приступајте услугама привремене поште преко HTTPS-а.
Ово штити саобраћај између вашег прегледача и провајдера од пасивног пресретања на мрежи.
7. Будите опрезни са везама за верификацију
Е-поруке за верификацију и даље могу бити злонамерне.
Проверите домет одредишта пре него што кликнете.
8. Одвојте важне и привремене налоге
Користан модел је:
ВИСОКО ПОВЕРЕЊЕ
Примарна е-пошта
 ↓
Банкарство / посао / опоравак

СРЕДЊЕ ПОВЕРЕЊЕ
Секундарна е-пошта или алијаси
 ↓
Куповина / претплате

НИЗОК ПОВЕРЕНЈЕ
Привремена е-пошта
 ↓
Пробе / преузимања / тестирања
Ово ствара јасне границе идентитета.
Како одабрати провајдера привремене е-поште
Нису све услуге привремене поште једнаке.
Потражите неколико карактеристика.
Подршка за HTTPS
Веб-сајт треба да користи HTTPS.
Јасна политика чувања података
Требало би да разумете:
- колико дуго постоје мејл-кутије
- колико дуго се поруке чувају
- да ли се избрисани подаци задржавају
Дизајн приватног сандучета
Избегавајте услуге код којих су сандучети лако погодиви или јавно претраживи.
Минимално прикупљање података
Провајдер који се фокусира на приватност треба да избегава прикупљање непотребних личних података.
Више домена
Више домена за е-пошту може да побољша поузданост када веб-сајтови блокирају уобичајене доменe за једнократну употребу.
Брза достава е-поште
Поруке за верификацију треба да се појави брзо.
Једноставне контроле поштанског сандучета
Корисне функције укључују:
- освежавање
- копирање адресе
- брисање поште
- промена адресе
- аутоматско истекање
Зашто неке веб-странице блокирају привремене имејлове
Имејл за једнократну употребу је користан за приватност, али се понекад злоупотребљава.
Веб-странице могу да блокирају доменe за једнократну употребу како би смањиле:
- лажне регистрације
- аутоматизоване ботове
- злоупотребу бесплатних пробних периода
- спам
- преварантске налоге
- злоупотребу реферала
Неке организације одржавају велике базе података познатих привремених домена за е-пошту.
Током регистрације, веб-сајт може проверити унети домен.
Концептуално:
Корисник уноси имејл
 ↓
Издвајање домена
 ↓
Проверa базе података о привременим доменима
 ↓
Дозвола или одбијање регистрације
Блокирање привремене е-поште је пословна и безбедносна одлука коју доноси оператер веб-сајта.
Може ли се пратити привремена е-пошта?
Привремена е-пошта не чини активност непратљивом.
У зависности од провајдера и веб-сајта, логови и даље могу да садрже:
- ИП адресе
- временске ознаке
- подаци прегледача
- дневници захтева сервера
- идентификатори сесије
Привремена е-пошта мења само идентитет е-поште који се користи.
Никада се не би требало сматрати алатом за скривање илегалних активности.
Да ли привремена е-пошта штити од брокера података?
Може да смањи количину корисних информација доступних брокерима података.
Ако своју примарну е-пошту никада не уносите на веб-сајт, тај конкретни сервис не може директно да дода ту адресу у свој кориснички профил.
Међутим, други идентификатори и даље могу бити прикупљени.
На пример:
- број телефона
- ИП адреса
- колачићи
- отисак прегледача
- информације о плаћању
Привремена е-пошта смањује један податак.
Приватност захтева више слојева.
Практична стратегија приватности е-поште
За већину корисника, најбољи приступ није коришћење привремене поште свуда.
Уместо тога, креирајте различита нивоа поверења.
Ниво 1 — Примарна е-пошта
Користи се за:
- банкарство
- опоравак лозинке
- посао
- важни налози у облаку
Ниво 2 — Споредни имејл или алијас
Користи се за:
- куповину
- билтене
- чланства
- дугорочне онлајн услуге
Ниво 3 — Привремена е-пошта
Користи се за:
- пробе
- преузимања
- тестирање
- једнократну верификацију
- веб-сајтове ниског поверења
Овај модел пружа јаку компартментализацију без жртвовања употребљивости.
Често постављана питања
Шта је привремена е-пошта?
Привремена е-пошта је једнократна адреса е-поште креирана за краткорочну употребу. Омогућава корисницима да примају поруке без откривања своје примарне адресе е-поште.
Да ли је привремена е-пошта бесплатна?
Многи сервиси за привремену пошту су бесплатни. Неки провајдери наплаћују додатне функције као што су приватни домени, дужи рок чувања или приступ преко API-ја.
Да ли је привремена е-пошта безбедна?
Може бити безбедна за активности ниског ризика, али безбедност варира међу провајдерима. Избегавајте коришћење привремених инбокса за осетљиве информације.
Могу ли да примам кодове за верификацију?
Обично јесте, иако неке веб-странице блокирају познате доменe за једнократну употребу.
Да ли привремена е-пошта крије моју ИП адресу?
Не. Привремена е-пошта крије вашу примарну адресу е-поште, а не ваш мрежни идентитет.
Могу ли да повратим истекли сандуче?
Обично не.
Да ли да користим привремени имејл за банкарство?
Не. Користите стални, безбедан налог за имејл за финансијске услуге.
Могу ли програмери да користе привремени имејл?
Да. Посебно је користан за тестирање апликација, контролу квалитета (QA), тестирање трансакцијских имејлова и аутоматизоване токове регистрације.
Да ли је привремена е-пошта иста као алијас?
Не. Привремени мејлови истичу. Алијаси за е-пошту обично прослеђују пошту на трајни мејл-сандач и могу остати активни дугорочно.
Може ли привремена е-пошта да заустави спам?
Може знатно да смањи спам који стиже у ваш примарни сандауч тако што ће изоловати регистрације мале вредности и промотивне регистрације.
Завршне мисли
Привремена е-пошта је једноставан, али моћан алат за заштиту приватности када се користи исправно.
Њена највећа вредност произилази из смањења непотребног излагања.
Уместо да једну сталну адресу електронске поште делите на стотинама веб-сајтова, привремена адреса вам омогућава да издвојите краткорочне интеракције.
Ако се користи правилно, привремена адреса електронске поште може помоћи:
- да се смањи спам
- да заштитите ваш примарни сандук
- да се минимише поновна употреба идентификатора
- да се ограничи изложеност пропусту безбедности
- раздвојити онлајн идентитете
- побољшати тестирање апликација
- смањити ваш дугорочни дигитални отисак
Али привремена е-пошта има своје границе.
Не би требало да се користи за осетљиве налоге, дугорочно враћање приступа налогу, финансијске услуге, складиштење у облаку или за било шта што не можете да приуштите да изгубите.
Најбољи безбедносни модел није да замените своју примарну е-пошту.
Већ да изградите слојеве:
Примарна е-пошта
 ↓
Поуздане и критичне услуге

Алијаси / секундарна е-пошта
 ↓
Дугорочне, али мање ризичне услуге

Привремена е-пошта
 ↓
Баченe и несигурне интеракције
Тај приступ комбинује приватност, практичност и практична начела сајбер безбедности.
Привремена е-пошта најбоље функционише када је третирате баш онако како и само њено име сугерише:
привремено.