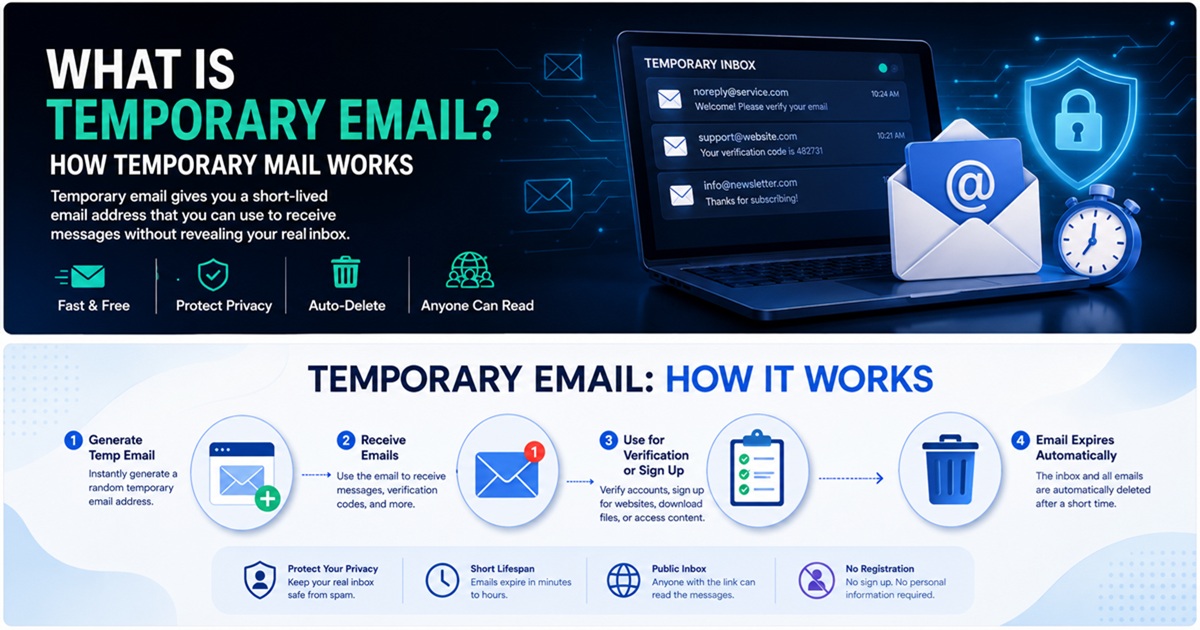
อีเมลชั่วคราวได้กลายเป็นหนึ่งในเครื่องมือที่ง่ายที่สุดในการลดสแปม จำกัดการเปิดเผยข้อมูลที่ไม่จำเป็น และแยกกิจกรรมออนไลน์ที่มีความน่าเชื่อถือต่ำออกจากกล่องจดหมายหลักของคุณ
เมื่อดูผ่านๆ แนวคิดนี้ดูเรียบง่าย: สร้างที่อยู่อีเมลที่มีอายุการใช้งานสั้น ใช้มันเพื่อรับข้อความ, และทิ้งมันไปเมื่อไม่จำเป็นอีกต่อไป

อย่างไรก็ตาม จากมุมมองด้านความปลอดภัยทางไซเบอร์ อีเมลชั่วคราวมีความน่าสนใจมากกว่าที่เห็น
กล่องจดหมายชั่วคราวสามารถสนับสนุนหลักการด้านความปลอดภัยสำคัญหลายประการ:
- การลดปริมาณข้อมูลให้น้อยที่สุด
- การแบ่งแยกตัวตน
- การลดพื้นที่โจมตี
- การแยกสแปม
- การลดการใช้ซ้ำตัวระบุ
ในขณะเดียวกัน อีเมลแบบใช้แล้วทิ้งก็มีข้อจำกัดสำคัญ ไม่ควรถือว่ามันเป็นทางเลือกที่ปลอดภัยแทนกล่องจดหมายถาวร และไม่ควรใช้กับบัญชีที่ต้องการการเป็นเจ้าของในระยะยาว การกู้คืน หรือการรักษาความลับ
คู่มือนี้อธิบายว่าอีเมลชั่วคราวทำงานอย่างไร สิ่งที่มันปกป้อง สิ่งที่มันไม่ปกป้อง และวิธีใช้งานอย่างปลอดภัย
อีเมลชั่วคราวคืออะไร?
ที่อยู่อีเมลชั่วคราว คือที่อยู่อีเมลที่ออกแบบมาเพื่อใช้งานในระยะสั้น
ขึ้นอยู่กับผู้ให้บริการ ที่อยู่อีเมลนี้อาจยังคงใช้งานได้:
- ไม่กี่นาที
- ไม่กี่ชั่วโมง
- ไม่กี่วัน
- จนกว่าผู้ใช้จะลบมันด้วยตนเอง
อีเมลชั่วคราวนี้ยังถูกเรียกกันทั่วไปว่า:
- temp mail
- disposable email
- disposable email address
- burner email
- throwaway email
- temporary inbox
วัตถุประสงค์หลักคือเพื่อให้ผู้ใช้สามารถรับอีเมลได้โดยไม่ต้องเปิดเผยที่อยู่อีเมลส่วนตัวถาวร
ตัวอย่างเช่น แทนที่จะป้อน:
[email protected]
บนเว็บไซต์ที่มีค่าไม่สูง คุณอาจใช้:
[email protected]
เว็บไซต์จะส่งข้อความยืนยันหรือยืนยันตัวตนไปยังกล่องจดหมายชั่วคราว
เมื่อการโต้ตอบเสร็จสิ้นแล้ว ที่อยู่อีเมลชั่วคราวสามารถทิ้งไปได้
วิธีทำงานของอีเมลชั่วคราว
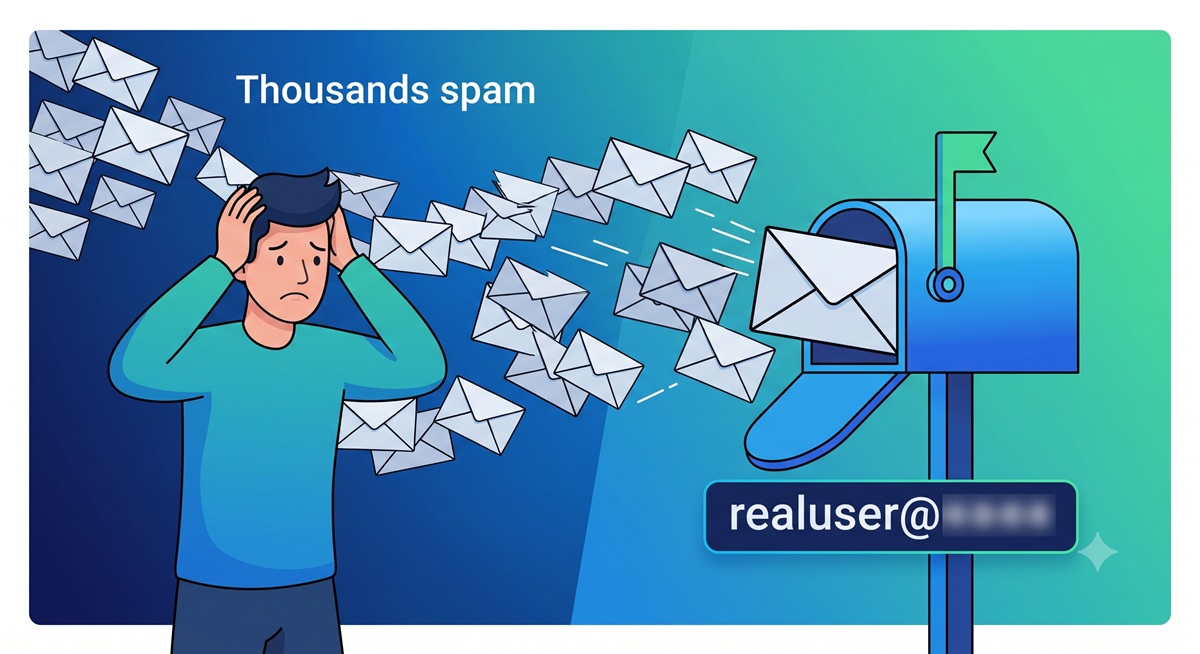
อีเมลชั่วคราวใช้โครงสร้างพื้นฐานอินเทอร์เน็ตหลักเดียวกันกับอีเมลปกติ
ความแตกต่างหลักอยู่ที่ระยะเวลาการใช้งานของบัญชี การยืนยันตัวตน การเก็บรักษาข้อมูล และวิธีการแสดงกล่องจดหมายให้ผู้ใช้
ขั้นตอนการทำงานแบบเรียบง่ายมีลักษณะดังนี้:
บริการอีเมลชั่วคราว
 ↓
สร้างที่อยู่อีเมล
 ↓
ผู้ใช้ป้อนที่อยู่อีเมลบนเว็บไซต์
 ↓
เว็บไซต์ส่งอีเมล
 ↓
การค้นหา DNS MX
 ↓
การส่งผ่าน SMTP
 ↓
เซิร์ฟเวอร์อีเมลชั่วคราว
 ↓
กล่องจดหมายชั่วคราว
 ↓
ข้อความหมดอายุหรือถูกลบ
มีเทคโนโลยีหลายอย่างที่เกี่ยวข้อง
DNS และ MX Records
เมื่อผู้ส่งพยายามส่งอีเมล เขาต้องกำหนดว่าเซิร์ฟเวอร์อีเมลใดเป็นผู้รับผิดชอบสำหรับโดเมนของผู้รับ
เขาทำสิ่งนี้โดยใช้ DNS
โดยเฉพาะอย่างยิ่ง เซิร์ฟเวอร์ผู้ส่งจะสอบถาม MX records ของโดเมน
MX ย่อมาจาก Mail Exchange
MX records ระบุเซิร์ฟเวอร์อีเมลใดที่สามารถรับข้อความสำหรับโดเมนนั้นได้
สำหรับบริการอีเมลชั่วคราว ผู้ให้บริการจะกำหนดค่า MX records สำหรับโดเมนแบบใช้แล้วทิ้ง เพื่อให้อีเมลที่เข้ามาถูกส่งไปยังโครงสร้างพื้นฐานของตนเอง
ในเชิงแนวคิด:
[email protected]
 ↓
การค้นหา DNS
 ↓
MX record
 ↓
mail.temp-domain.example
เมื่อระบุเซิร์ฟเวอร์ปลายทางได้แล้ว ผู้ส่งจะพยายามส่งข้อความ
SMTP และการส่งข้อความ
SMTP ย่อมาจาก Simple Mail Transfer Protocol
นี่คือโปรโตคอลมาตรฐานที่ใช้ในการส่งต่ออีเมลระหว่างเซิร์ฟเวอร์อีเมล
ขั้นตอนการตรวจสอบทั่วไปอาจมีลักษณะดังนี้:
เว็บไซต์
   ↓
ระบบหลังบ้านของแอปพลิเคชัน
   ↓
ผู้ให้บริการอีเมลขาออก
   ↓
SMTP
   ↓
เซิร์ฟเวอร์อีเมลชั่วคราว
   ↓
กล่องจดหมายชั่วคราว
ระบบอีเมลชั่วคราวจะเชื่อมโยงข้อความกับกล่องจดหมายชั่วคราวที่สร้างขึ้น และทำให้ข้อความนั้นสามารถเข้าถึงได้ผ่านอินเทอร์เฟซเว็บหรือ API
ความแตกต่างระหว่างอีเมลชั่วคราวกับบัญชีอีเมลปกติ
บัญชีอีเมลแบบดั้งเดิมถูกออกแบบมาเพื่อความคงอยู่
กล่องจดหมายชั่วคราวถูกออกแบบมาเพื่อการใช้งานแบบใช้แล้วทิ้ง
| คุณสมบัติ | อีเมลชั่วคราว | อีเมลแบบดั้งเดิม |
|---|---|---|
| การเป็นเจ้าของในระยะยาว | โดยทั่วไปไม่มี | มี |
| การลงทะเบียนบัญชี | มักไม่จำเป็น | โดยทั่วไปจำเป็นต้องมี |
| การป้องกันด้วยรหัสผ่าน | ไม่เสมอ | โดยทั่วไปมี |
| ตัวเลือกการกู้คืน | จำกัดหรือไม่มี | โดยทั่วไปมี |
| การจัดเก็บในระยะยาว | ไม่มี | มี |
| เหมาะสำหรับบัญชีสำคัญ | ไม่ | ใช่ |
| เหมาะสำหรับการสมัครใช้ครั้งเดียว | ใช่ | เป็นไปได้ |
| การแยกสแปม | ยอดเยี่ยม | ต้องใช้การกรอง |
อีเมลชั่วคราวควรถูกมองเป็นเครื่องมือความเป็นส่วนตัวเฉพาะทาง มากกว่าที่จะเป็นทางเลือกแทน Gmail, Outlook, Proton Mail หรือกล่องจดหมายถาวรอื่น ๆ
เหตุผลที่ผู้คนใช้อีเมลชั่วคราว
เหตุผลหลักนั้นเรียบง่าย:
ผู้ใช้ไม่ต้องการเปิดเผยที่อยู่อีเมลถาวรของตนให้กับทุกเว็บไซต์ที่เข้าชม
ทุกครั้งที่ส่งที่อยู่อีเมลหลักไปยังบริการใดบริการหนึ่ง สำเนาอีกชุดอาจถูกเก็บไว้ที่ใดที่หนึ่ง
ที่อยู่อีเมลนั้นอาจถูกบันทึกไว้ใน:
- ฐานข้อมูลลูกค้า
- แพลตฟอร์ม CRM
- ระบบจดหมายข่าว
- เครื่องมือการตลาดอัตโนมัติ
- แพลตฟอร์มวิเคราะห์ข้อมูล
- ระบบโฆษณา
- สำรองข้อมูล
- การบูรณาการกับบริการของบุคคลที่สาม
ยิ่งมีระบบที่เก็บที่อยู่อีเมลของคุณมากเท่าไร ความเสี่ยงในการเปิดเผยข้อมูลดิจิทัลของคุณก็ยิ่งเพิ่มขึ้น
อีเมลชั่วคราวช่วยจำกัดความเสี่ยงดังกล่าว
1. ลดสแปม
หนึ่งในวัตถุประสงค์หลักของการใช้อีเมลชั่วคราวคือการป้องกันสแปม
เว็บไซต์มักขอที่อยู่อีเมลก่อนที่จะอนุญาตให้เข้าถึง:
- ดาวน์โหลด
- คูปอง
- ทดลองใช้ฟรี
- รายงาน
- เนื้อหาที่ต้องสมัครสมาชิก
- ฟอรั่ม
- จดหมายข่าว
- การสาธิตผลิตภัณฑ์
เมื่อที่อยู่อีเมลถาวรของคุณเข้าสู่ระบบการตลาด ข้อความอาจส่งมาต่อเนื่องเป็นเวลาหลายเดือน
ที่อยู่อีเมลใช้ครั้งเดียวจะแยกการโต้ตอบนั้นออกมา
แทนที่จะพยายามทำความสะอาดอีเมลที่ไม่ต้องการในภายหลัง คุณสามารถหลีกเลี่ยงการเปิดเผยกล่องจดหมายหลักของคุณตั้งแต่แรก
2. การปกป้องที่อยู่อีเมลหลักของคุณ
ที่อยู่อีเมลหลักของคุณเป็นข้อมูลระบุตัวตนที่มีค่า
มันมักเชื่อมโยงกับ:
- บัญชีการเงิน
- พื้นที่เก็บข้อมูลบนคลาวด์
- การรีเซ็ตรหัสผ่าน
- โซเชียลมีเดีย
- การซื้อสินค้าออนไลน์
- แพลตฟอร์มทำงาน
- เอกสารส่วนตัว
ผู้โจมตีสามารถใช้ที่อยู่อีเมลที่รู้จักเป็นจุดเริ่มต้นเพื่อ:
- ฟิชชิ่ง
- การใช้ข้อมูลรับรองซ้ำ (credential stuffing)
- การค้นหาบัญชี (account enumeration)
- การใช้การรีเซ็ตรหัสผ่านอย่างไม่ถูกต้อง
- วิศวกรรมสังคม
การใช้ที่อยู่อีเมลชั่วคราวสำหรับการโต้ตอบที่มีความน่าเชื่อถือต่ำ จะช่วยลดการเผยแพร่ที่อยู่อีเมลหลักของคุณ
นี่เป็นรูปแบบง่ายๆ ของ การลดพื้นที่โจมตี
3. การจำกัดการเปิดเผยข้อมูลระหว่างการรั่วไหลของข้อมูล
แม้บริษัทที่ถูกต้องตามกฎหมายก็อาจถูกโจมตีได้
เมื่อฐานข้อมูลของแอปพลิเคชันถูกบุกรุก ข้อมูลที่รั่วไหลอาจรวมถึง:
ที่อยู่อีเมล
ชื่อผู้ใช้
แฮชรหัสผ่าน
ที่อยู่ IP
หมายเลขโทรศัพท์
ข้อมูลเมตาของบัญชี
หากคุณใช้ที่อยู่อีเมลแบบใช้แล้วทิ้งสำหรับบัญชีนั้น ตัวระบุที่ถูกเปิดเผยอาจไม่ใช้งานแล้ว
ที่อยู่อีเมลหลักของคุณยังคงแยกออกจากเหตุการณ์การรั่วไหลของข้อมูล
สิ่งนี้ไม่ได้ทำให้เหตุการณ์การรั่วไหลของข้อมูลไม่เป็นอันตราย แต่อาจลดประโยชน์ในระยะยาวของข้อมูลที่รั่วไหลได้
4. ลดการใช้ตัวระบุซ้ำ
ที่อยู่อีเมลที่คงที่อาจถูกใช้เพื่อเชื่อมโยงกิจกรรมระหว่างเว็บไซต์ต่าง ๆ
ตัวอย่างเช่น:
เว็บไซต์ A ─┐
เว็บไซต์ B ─┼── [email protected]
เว็บไซต์ C ─┤
เว็บไซต์ D ─┘
หากที่อยู่อีเมลเดียวกันปรากฏบนหลายแพลตฟอร์ม มันจะกลายเป็นตัวระบุที่คงที่
ที่อยู่อีเมลแบบใช้ครั้งเดียวทำให้การเชื่อมโยงนี้ยากขึ้นเมื่อใช้เพียงอีเมลเท่านั้น
สิ่งนี้มีประโยชน์เป็นพิเศษสำหรับผู้ใช้ที่ให้ความสำคัญกับความเป็นส่วนตัว ซึ่งต้องการแยกกิจกรรมออนไลน์ที่มีค่าต่ำออกจากอัตลักษณ์ดิจิทัลที่สำคัญ
5. การรับข้อความยืนยันแบบใช้ครั้งเดียว
อีเมลชั่วคราวมีประโยชน์เป็นพิเศษเมื่อเว็บไซต์ต้องการเพียงยืนยันว่ากล่องจดหมายสามารถรับอีเมลได้
ขั้นตอนทั่วไปคือ:
สร้างอีเมลชั่วคราว
 ↓
ป้อนอีเมลชั่วคราวขณะลงทะเบียน
 ↓
รับข้อความยืนยัน
 ↓
เปิดลิงก์หรือคัดลอกรหัส
 ↓
เสร็จสิ้นการลงทะเบียน
สำหรับปฏิสัมพันธ์ที่มีระยะเวลาสั้น การสร้างหรือเปิดเผยบัญชีอีเมลถาวรอาจไม่จำเป็น
อย่างไรก็ตาม เว็บไซต์บางแห่งอาจบล็อกโดเมนอีเมลใช้ครั้งเดียวอย่างตั้งใจ
พวกเขาอาจทำเช่นนี้เพื่อลด:
- การสร้างบัญชีปลอม
- การใช้สิทธิ์ทดลองฟรีอย่างไม่เหมาะสม
- สแปม
- การลงทะเบียนอัตโนมัติ
- การฉ้อโกง
ผู้ใช้ควรเคารพนโยบายของเว็บไซต์ที่ตนกำลังเข้าถึงอยู่เสมอ
อีเมลชั่วคราวและความเป็นส่วนตัวออนไลน์
อีเมลชั่วคราวช่วยเพิ่มความเป็นส่วนตัวโดยการซ่อนตัวระบุสำคัญหนึ่งอย่าง: ที่อยู่อีเมลถาวรของคุณ
แต่สิ่งสำคัญคือต้องเข้าใจว่าสิ่งนี้มีความหมายอย่างไรในเชิงเทคนิค
อีเมลชั่วคราวสามารถซ่อนได้:
- ที่อยู่กล่องจดหมายหลักของคุณ
- ตัวระบุอัตลักษณ์ถาวรหนึ่งอย่าง
- การสื่อสารทางการตลาดในอนาคตไปยังกล่องจดหมายหลักของคุณ
มัน ไม่ซ่อนโดยอัตโนมัติ:
- ที่อยู่ IP ของคุณ
- คุกกี้ของเบราว์เซอร์
- ลักษณะของอุปกรณ์
- ลายนิ้วมือเบราว์เซอร์
- ตัวแทนผู้ใช้
- เวลาส่งคำขอ
- พฤติกรรมบัญชี
ดังนั้น อีเมลชั่วคราวจึงเป็นเครื่องมือรักษาความเป็นส่วนตัว ไม่ใช่ระบบที่ทำให้คุณไม่เปิดเผยตัวตนอย่างสมบูรณ์
อีเมลชั่วคราวทำให้คุณไม่เปิดเผยตัวตนได้หรือไม่?
ไม่
นี่เป็นหนึ่งในความเข้าใจผิดที่พบบ่อยที่สุด
เว็บไซต์อาจยังคงสามารถสังเกตการเชื่อมต่อเครือข่ายของคุณได้
ตัวอย่างเช่น:
ที่อยู่ IP
+
ลายนิ้วมือเบราว์เซอร์
+
คุกกี้
+
ข้อมูลอุปกรณ์
+
อีเมลชั่วคราว
แม้ว่าเว็บไซต์จะไม่ทราบกล่องจดหมายถาวรของคุณ แต่สัญญาณอื่นๆ เหล่านี้อาจยังคงระบุหรือเชื่อมโยงกิจกรรมของคุณได้
ความเป็นนิรนามที่แท้จริงเกี่ยวข้องกับโมเดลภัยคุกคามที่กว้างขวางกว่ามาก
อีเมลชั่วคราวเพียงลบตัวระบุที่คงอยู่เพียงหนึ่งตัวออกจากปฏิสัมพันธ์เท่านั้น
อีเมลชั่วคราวและการลดข้อมูลให้น้อยที่สุด
การลดข้อมูลให้น้อยที่สุดเป็นหลักการสำคัญด้านความเป็นส่วนตัว
แนวคิดนั้นเรียบง่าย:
ให้ข้อมูลเฉพาะที่จำเป็นสำหรับวัตถุประสงค์เฉพาะเท่านั้น
หากเว็บไซต์ต้องการส่งข้อความยืนยันเพียงหนึ่งครั้ง การระบุตัวตนแบบถาวรอาจไม่จำเป็นเสมอไป
การใช้ที่อยู่อีเมลแบบใช้แล้วทิ้งจะช่วยลดปริมาณข้อมูลที่มีอายุการใช้งานยาวนานที่คุณให้ไป
แทนที่จะ:
อีเมลถาวร
 ↓
เก็บไว้อย่างไม่มีกำหนด
 ↓
ระบบการตลาด
 ↓
ระบบของฝ่ายที่สาม
 ↓
ความเสี่ยงการรั่วไหลข้อมูลในอนาคต
คุณอาจใช้:
อีเมลชั่วคราว
 ↓
การโต้ตอบในระยะสั้น
 ↓
ที่อยู่อีเมลหมดอายุ
แบบที่สองนี้ช่วยลดการเก็บข้อมูลไว้อย่างถาวร
อีเมลชั่วคราวปลอดภัยหรือไม่?
อีเมลชั่วคราวสามารถปลอดภัยได้สำหรับกิจกรรมที่มีความเสี่ยงต่ำ
อย่างไรก็ตาม ความปลอดภัยขึ้นอยู่กับผู้ให้บริการเป็นอย่างมาก
ไม่ใช่ทุกระบบอีเมลชั่วคราวที่ใช้แบบจำลองความปลอดภัยเดียวกัน
บริการบางแห่งอาจให้บริการ:
- กล่องจดหมายส่วนตัวแบบตามเซสชัน
- ที่อยู่อีเมลแบบสุ่มที่ปลอดภัย
- การเชื่อมต่อที่เข้ารหัส
- การเก็บรักษาข้อมูลจำกัด
บริการอื่น ๆ อาจใช้:
- กล่องจดหมายที่เข้าถึงได้สาธารณะ
- ที่อยู่อีเมลที่คาดการณ์ได้
- ไม่มีการยืนยันตัวตน
- การควบคุมความเป็นส่วนตัวที่อ่อนแอ
ก่อนที่จะใช้บริการอีเมลชั่วคราว ควรตรวจสอบให้แน่ใจว่ากล่องจดหมายนั้นเป็นส่วนตัวจริงหรือไม่
ความเสี่ยงของกล่องจดหมายสาธารณะ
ผู้ให้บริการอีเมลชั่วคราวบางรายอนุญาตให้ใครก็ตามที่รู้ชื่อกล่องจดหมายสามารถดูข้อความได้
ตัวอย่างเช่น หากที่อยู่อีเมลคือ:
[email protected]
บุคคลอื่นอาจสามารถเปิดกล่องจดหมายนั้นได้ด้วยตนเอง
สิ่งนี้ก่อให้เกิดความเสี่ยงด้านความลับอย่างร้ายแรง
อย่าใช้กล่องจดหมายชั่วคราวแบบสาธารณะเพื่อรับ:
- รหัสผ่าน
- กุญแจ API
- ข้อมูลทางการเงิน
- เอกสารส่วนตัว
- โทเค็นการยืนยันตัวตนที่ละเอียดอ่อน
- ข้อมูลประจำตัวส่วนบุคคล
ความเสี่ยงจากวันหมดอายุของกล่องจดหมาย
ที่อยู่อีเมลชั่วคราวอาจหายไป
นั่นคือวัตถุประสงค์ของมัน
แต่การหมดอายุจะก่อให้เกิดปัญหาใหญ่ในการกู้คืนบัญชี
สมมติว่าคุณสร้างบัญชีโดยใช้ที่อยู่อีเมลแบบใช้แล้วทิ้ง
หกเดือนต่อมา คุณลืมรหัสผ่าน
บริการจะส่งอีเมลกู้คืนไปยัง:
[email protected]
หากกล่องจดหมายนั้นไม่ tồnอยู่อีกต่อไป คุณอาจสูญเสียบัญชีไปอย่างถาวร
ด้วยเหตุนี้ อีเมลชั่วคราวไม่ควรใช้สำหรับบัญชีที่คุณอาจจำเป็นต้องกู้คืนในภายหลัง
เมื่อใดควรใช้อีเมลชั่วคราว
อีเมลชั่วคราวเหมาะสำหรับการใช้งานที่มีความเสี่ยงต่ำและระยะสั้น
ตัวอย่างการใช้งานที่เหมาะสม ได้แก่:
- ดาวน์โหลดเอกสารฟรี
- ทดลองใช้ซอฟต์แวร์เดโม
- เข้าร่วมฟอรั่มชั่วคราว
- รับอีเมลยืนยันครั้งเดียว
- เข้าถึงเนื้อหาที่ต้องสมัครสมาชิก
- ทดสอบแอปพลิเคชัน
- ทดสอบอีเมลธุรกรรม
- แยกการสมัครรับโปรโมชั่น
คำถามที่มีประโยชน์คือ:
การสูญเสียการเข้าถึงที่อยู่อีเมลนี้จะก่อให้เกิดปัญหาที่ร้ายแรงหรือไม่?
หากคำตอบคือไม่ อีเมลชั่วคราวอาจเป็นตัวเลือกที่เหมาะสม
เมื่อใดที่ไม่ควรใช้อีเมลชั่วคราว
หลีกเลี่ยงการใช้ที่อยู่อีเมลแบบใช้แล้วทิ้งสำหรับบัญชีสำคัญ
ตัวอย่าง ได้แก่:
- ธนาคารออนไลน์
- แพลตฟอร์มการลงทุน
- ตลาดแลกเปลี่ยนสกุลเงินดิจิทัล
- โปรแกรมจัดการรหัสผ่าน
- บริการของรัฐบาล
- พอร์ทัลบริการสุขภาพ
- แอปพลิเคชันสำคัญทางธุรกิจ
- ผู้จดทะเบียนโดเมน
- ผู้ให้บริการโฮสติ้งเว็บ
- การจัดเก็บข้อมูลบนคลาวด์
- บัญชีโซเชียลมีเดียสำคัญ
ระบบเหล่านี้พึ่งพาอีเมลอย่างมากสำหรับ:
- การรีเซ็ตรหัสผ่าน
- การแจ้งเตือนด้านความปลอดภัย
- การยืนยันการเข้าสู่ระบบ
- การกู้คืนบัญชี
ควรใช้ที่อยู่อีเมลถาวรและได้รับการป้องกันแทน
อีเมลชั่วคราวสำหรับนักพัฒนาและทีม QA
อีเมลชั่วคราวมีประโยชน์อย่างยิ่งในการพัฒนาซอฟต์แวร์
แอปพลิเคชันมักมีกระบวนการทำงานที่อิงกับอีเมล เช่น:
- การลงทะเบียน
- การยืนยัน
- การเริ่มต้นใช้งาน
- การรีเซ็ตรหัสผ่าน
- การแจ้งเตือนบัญชี
- การแจ้งเตือน
วิศวกร QA อาจจำเป็นต้องใช้หลายตัวตน:
ผู้ใช้ทดสอบ 1 → การลงทะเบียน
ผู้ใช้ทดสอบ 2 → การรีเซ็ตรหัสผ่าน
ผู้ใช้ทดสอบ 3 → การยืนยัน
ผู้ใช้ทดสอบ 4 → การเริ่มต้นใช้งาน
ผู้ใช้ทดสอบ 5 → การทดสอบการแจ้งเตือน
การสร้างกล่องจดหมายถาวรสำหรับแต่ละกรณีการทดสอบนั้นไม่ประสิทธิภาพ
อีเมลชั่วคราวสามารถทำให้กระบวนการทำงานเหล่านี้เร็วขึ้นอย่างมาก
API ของอีเมลชั่วคราว
ผู้ให้บริการบางรายเปิดให้ใช้ที่อยู่อีเมลชั่วคราวผ่าน API
สิ่งนี้ช่วยให้ผู้พัฒนาสามารถอัตโนมัติกระบวนการทำงาน เช่น:
สร้างกล่องจดหมายชั่วคราว
 ↓
ลงทะเบียนบัญชีทดสอบ
 ↓
ตรวจสอบกล่องจดหมาย
 ↓
ดึงรหัสยืนยัน
 ↓
เสร็จสิ้นการทดสอบอัตโนมัติ
สิ่งนี้สามารถมีประโยชน์สำหรับ:
- QA อัตโนมัติ
- การทดสอบการบูรณาการ
- สภาพแวดล้อม staging
- CI/CD pipelines
- การตรวจสอบความถูกต้องของอีเมลธุรกรรม
ทีมความปลอดภัยควรตรวจสอบให้แน่ใจว่าข้อมูลลับในระบบผลิตหรือข้อมูลลูกค้าที่ละเอียดอ่อนจะไม่เข้าสู่กล่องจดหมายทดสอบแบบใช้แล้วทิ้ง
อีเมลชั่วคราว vs อีเมลแอลลีแอส
อีเมลแอลลีแอสมักถูกเข้าใจผิดว่าเป็นอีเมลชั่วคราว
ทั้งสองแก้ปัญหาที่แตกต่างกัน
อีเมลชั่วคราว
เหมาะที่สุดสำหรับการโต้ตอบระยะสั้น
[email protected]
 ↓
กล่องจดหมายชั่วคราว
 ↓
หมดอายุ
อีเมลแอลลีแอส
เหมาะที่สุดสำหรับความเป็นส่วนตัวในระยะยาว
[email protected]
 ↓
บริการส่งต่อ
 ↓
[email protected]
อีเมลแอลลีแอสช่วยให้คุณสามารถซ่อนที่อยู่อีเมลจริงได้ ในขณะที่ยังคงรักษาการเข้าถึงในระยะยาว
สำหรับบริการที่คุณอาจต้องการใช้ในภายหลัง ชื่ออีเมลทางเลือกมักเป็นตัวเลือกที่ดีกว่าอีเมลใช้ครั้งเดียว
อีเมลชั่วคราว vs บัญชีอีเมลรอง
กลยุทธ์อีกอย่างคือการรักษาที่อยู่อีเมลรองที่ถาวร
ตัวอย่าง:
อีเมลหลัก
    → ธนาคาร
    → ธุรกิจ
    → บัญชีสำคัญ

อีเมลรอง
    → ช้อปปิ้ง
    → จดหมายข่าว
    → ชุมชนออนไลน์

อีเมลชั่วคราว
    → ดาวน์โหลดครั้งเดียว
    → การทดสอบ
    → เว็บไซต์ที่เชื่อถือได้น้อย
โครงสร้างสามชั้นนี้ช่วยแบ่งแยกข้อมูลได้อย่างมีประสิทธิภาพ
อีเมลชั่วคราวและการฟิชชิ่ง
อีเมลชั่วคราวสามารถลดความเสี่ยงจากการตกเป็นเป้าหมายของแคมเปญฟิชชิ่งบางประเภทได้
หากนักการตลาด เว็บไซต์ที่ถูกแฮ็ก หรือผู้ค้าข้อมูล ไม่เคยได้รับที่อยู่อีเมลจริงของคุณ ผู้โจมตีอาจมีโอกาสน้อยลงที่จะมุ่งเป้าไปที่กล่องจดหมายหลักของคุณ
อย่างไรก็ตาม อีเมลชั่วคราวไม่สามารถป้องกันการฟิชชิ่งได้
ผู้โจมตีสามารถส่งอีเมลที่เป็นอันตรายไปยังกล่องจดหมายชั่วคราวได้เช่นกัน
ผู้ใช้ยังคงต้องตรวจสอบ:
- ตัวตนของผู้ส่ง
- URL ของปลายทาง
- ไฟล์แนบ
- หน้าเข้าสู่ระบบ
- คำขอการยืนยัน
อีเมลชั่วคราวช่วยลดความเสี่ยง
แต่มันไม่ได้ขจัดความจำเป็นในการมีความตระหนักด้านความปลอดภัย
อีเมลชั่วคราวและมัลแวร์
อีเมลชั่วคราวไม่สแกนหรือกำจัดไฟล์ที่เป็นอันตรายโดยอัตโนมัติ
ข้อความอาจยังคงมี:
- ไฟล์แนบที่เป็นอันตราย
- ลิงก์ฟิชชิ่ง
- หน้าเข้าสู่ระบบปลอม
- การดาวน์โหลดมัลแวร์
อย่าสันนิษฐานว่าอีเมลปลอดภัยเพียงเพราะมันถูกส่งไปยังกล่องจดหมายชั่วคราว
กฎเดียวกันยังคงใช้ได้:
- หลีกเลี่ยงไฟล์แนบที่ไม่รู้จัก
- ตรวจสอบ URL ก่อนคลิก
- ไม่เปิดไฟล์ที่น่าสงสัย
- ไม่ป้อนรหัสผ่านบนหน้าเว็บที่ไม่น่าเชื่อถือ
แนวทางปฏิบัติที่ดีที่สุดในการใช้อีเมลชั่วคราวอย่างปลอดภัย
1. ใช้เฉพาะสำหรับกิจกรรมที่มีความเสี่ยงต่ำ
อีเมลแบบใช้แล้วทิ้งเหมาะสำหรับบัญชีที่มีอายุการใช้งานสั้นและการโต้ตอบครั้งเดียว
อย่าใช้ในกรณีที่การเป็นเจ้าของบัญชีในระยะยาวมีความสำคัญ
2. อย่าเก็บข้อมูลที่ละเอียดอ่อน
หลีกเลี่ยงการส่งหรือรับ:
- ข้อมูลการเข้าสู่ระบบ
- เอกสารส่วนตัว
- ข้อมูลทางการเงิน
- รหัสกู้คืน
- กุญแจ API
3. สมมติว่ากล่องจดหมายอาจหายไป
บันทึกข้อมูลที่ไม่เป็นความลับที่คุณต้องการใช้ทันที
4. อย่าใช้รหัสผ่านสำคัญซ้ำ
หากคุณสร้างบัญชีอีเมลใช้ครั้งเดียว อย่าใช้รหัสผ่านซ้ำจาก:
- บริการธนาคาร
- งาน
- บริการคลาวด์
- อีเมลหลัก
การใช้รหัสผ่านซ้ำก่อให้เกิดความเสี่ยงที่ไม่จำเป็น
5. ตรวจสอบว่ากล่องจดหมายเข้าเป็นสาธารณะหรือไม่
เข้าใจว่าผู้ให้บริการอีเมลชั่วคราวของคุณปกป้องการเข้าถึงอย่างไร
6. ใช้ HTTPS
เข้าถึงบริการอีเมลชั่วคราวผ่าน HTTPS เสมอ
สิ่งนี้ช่วยป้องกันการดักจับข้อมูลแบบพาสซีฟระหว่างเบราว์เซอร์ของคุณกับผู้ให้บริการ
7. ระวังลิงก์ยืนยันตัวตน
อีเมลยืนยันตัวตนอาจมีเจตนาร้ายได้
ตรวจสอบโดเมนปลายทางก่อนคลิก
8. แยกบัญชีสำคัญและบัญชีชั่วคราว
แบบจำลองที่มีประโยชน์คือ:
ความเชื่อถือสูง
อีเมลหลัก
 ↓
ธนาคาร / ธุรกิจ / การกู้คืน

ความเชื่อถือปานกลาง
อีเมลรองหรือชื่อเรียก
 ↓
การซื้อสินค้า / การสมัครสมาชิก

ความเชื่อถือต่ำ
อีเมลชั่วคราว
 ↓
ทดลองใช้ / ดาวน์โหลด / ทดสอบ
สิ่งนี้ช่วยสร้างขอบเขตตัวตนที่ชัดเจน
วิธีเลือกผู้ให้บริการอีเมลชั่วคราว
บริการอีเมลชั่วคราวไม่ได้มีคุณภาพเท่ากันทั้งหมด
ควรพิจารณาคุณสมบัติหลายประการ
รองรับ HTTPS
เว็บไซต์ควรใช้ HTTPS
นโยบายการเก็บรักษาข้อมูลที่ชัดเจน
คุณควรเข้าใจ:
- กล่องจดหมายจะคงอยู่ได้นานเท่าใด
- ข้อความจะถูกเก็บไว้นานเท่าใด
- ข้อมูลที่ถูกลบแล้วจะถูกเก็บไว้หรือไม่
การออกแบบกล่องจดหมายส่วนตัว
หลีกเลี่ยงบริการที่กล่องจดหมายสามารถคาดเดาได้ง่ายหรือค้นหาได้สาธารณะ
การเก็บข้อมูลน้อยที่สุด
ผู้ให้บริการที่เน้นความเป็นส่วนตัวควรหลีกเลี่ยงการเก็บข้อมูลส่วนตัวที่ไม่จำเป็น
หลายโดเมน
การมีหลายโดเมนอีเมลสามารถเพิ่มความน่าเชื่อถือได้เมื่อเว็บไซต์บล็อกโดเมนใช้ครั้งเดียวที่รู้จักกันทั่วไป
การส่งอีเมลที่รวดเร็ว
ข้อความยืนยันควรปรากฏขึ้นอย่างรวดเร็ว
การควบคุมกล่องจดหมายที่เรียบง่าย
คุณสมบัติที่มีประโยชน์ ได้แก่:
- รีเฟรช
- คัดลอกที่อยู่อีเมล
- ลบกล่องจดหมาย
- เปลี่ยนที่อยู่อีเมล
- หมดอายุอัตโนมัติ
เหตุผลที่เว็บไซต์บางแห่งบล็อกอีเมลชั่วคราว
อีเมลชั่วคราวมีประโยชน์ต่อความเป็นส่วนตัว แต่บางครั้งก็ถูกใช้ในทางที่ผิด
เว็บไซต์อาจบล็อกโดเมนอีเมลชั่วคราวเพื่อลด:
- การลงทะเบียนปลอม
- บอทอัตโนมัติ
- การใช้สิทธิ์ทดลองฟรีอย่างไม่เหมาะสม
- สแปม
- บัญชีหลอกลวง
- การใช้ระบบแนะนำอย่างไม่เหมาะสม
องค์กรบางแห่งมีฐานข้อมูลขนาดใหญ่ของโดเมนอีเมลชั่วคราวที่รู้จักกันดี
ระหว่างการลงทะเบียน เว็บไซต์อาจตรวจสอบโดเมนที่ส่งมา
ในเชิงแนวคิด:
ผู้ใช้ส่งที่อยู่อีเมล
 ↓
แยกโดเมน
 ↓
ตรวจสอบฐานข้อมูลโดเมนอีเมลชั่วคราว
 ↓
อนุญาตหรือปฏิเสธการลงทะเบียน
การบล็อกอีเมลใช้ครั้งเดียวเป็นตัดสินใจด้านธุรกิจและความปลอดภัยที่ดำเนินการโดยผู้ดำเนินการเว็บไซต์
อีเมลชั่วคราวสามารถติดตามได้หรือไม่?
อีเมลชั่วคราวไม่ทำให้กิจกรรมไม่สามารถติดตามได้
ขึ้นอยู่กับผู้ให้บริการและเว็บไซต์ บันทึกอาจยังคงมีข้อมูลดังต่อไปนี้:
- ที่อยู่ IP
- เวลา
- ข้อมูลเบราว์เซอร์
- บันทึกคำขอของเซิร์ฟเวอร์
- รหัสระบุเซสชัน
อีเมลชั่วคราวเพียงเปลี่ยนตัวตนของอีเมลที่ใช้เท่านั้น
ไม่ควรถือว่ามันเป็นเครื่องมือเพื่อซ่อนกิจกรรมผิดกฎหมาย
อีเมลชั่วคราวช่วยป้องกันผู้ค้าข้อมูลได้หรือไม่?
มันสามารถลดปริมาณข้อมูลที่มีประโยชน์ที่ผู้ค้าข้อมูลสามารถเข้าถึงได้
หากอีเมลหลักของคุณไม่เคยถูกส่งไปยังเว็บไซต์ใดเลย บริการนั้นจะไม่สามารถเพิ่มที่อยู่อีเมลดังกล่าวเข้าไปในโปรไฟล์ผู้ใช้ได้โดยตรง
อย่างไรก็ตาม ตัวระบุอื่นๆ อาจยังคงถูกเก็บรวบรวมได้
ตัวอย่างเช่น:
- หมายเลขโทรศัพท์
- ที่อยู่ IP
- คุกกี้
- ลายนิ้วมือเบราว์เซอร์
- ข้อมูลการชำระเงิน
อีเมลชั่วคราวช่วยลดจุดข้อมูลหนึ่งลง
การรักษาความเป็นส่วนตัวจำเป็นต้องมีหลายชั้น
กลยุทธ์ความเป็นส่วนตัวของอีเมลที่ปฏิบัติได้จริง
สำหรับผู้ใช้ส่วนใหญ่ วิธีที่ดีที่สุดคือไม่ใช้อีเมลชั่วคราวในทุกสถานการณ์
แทนที่จะทำเช่นนั้น ให้สร้างระดับความเชื่อถือที่แตกต่างกัน
ระดับ 1 — อีเมลหลัก
ใช้สำหรับ:
- บริการธนาคาร
- การกู้คืนรหัสผ่าน
- งาน
- บัญชีคลาวด์สำคัญ
ระดับ 2 — อีเมลรองหรือชื่อเรียกแทน
ใช้สำหรับ:
- การซื้อสินค้า
- จดหมายข่าว
- การสมัครสมาชิก
- บริการออนไลน์ระยะยาว
ระดับ 3 — อีเมลชั่วคราว
ใช้สำหรับ:
- ทดลองใช้
- ดาวน์โหลด
- ทดสอบ
- การยืนยันตัวตนครั้งเดียว
- เว็บไซต์ที่มีความน่าเชื่อถือต่ำ
โมเดลนี้ช่วยแบ่งแยกข้อมูลได้อย่างมีประสิทธิภาพโดยไม่ลดทอนความสะดวกในการใช้งาน
คำถามที่พบบ่อย
อีเมลชั่วคราวคืออะไร?
อีเมลชั่วคราวคือที่อยู่อีเมลแบบใช้แล้วทิ้งที่สร้างขึ้นเพื่อใช้งานในระยะสั้น มันช่วยให้ผู้ใช้รับข้อความได้โดยไม่ต้องเปิดเผยที่อยู่อีเมลหลักของตนเอง
อีเมลชั่วคราวฟรีหรือไม่?
บริการอีเมลชั่วคราวหลายแห่งให้บริการฟรี บางผู้ให้บริการอาจคิดค่าบริการสำหรับคุณสมบัติเพิ่มเติม เช่น โดเมนส่วนตัว การเก็บรักษาข้อมูลนานขึ้น หรือการเข้าถึง API
อีเมลชั่วคราวปลอดภัยหรือไม่?
อาจปลอดภัยสำหรับกิจกรรมที่มีความเสี่ยงต่ำ แต่ระดับความปลอดภัยแตกต่างกันไปตามผู้ให้บริการ ควรหลีกเลี่ยงการใช้กล่องจดหมายชั่วคราวสำหรับข้อมูลที่ละเอียดอ่อน
ฉันสามารถรับรหัสยืนยันได้หรือไม่?
โดยทั่วไปแล้วได้ แต่เว็บไซต์บางแห่งอาจบล็อกโดเมนอีเมลแบบใช้แล้วทิ้งที่รู้จักกัน
อีเมลชั่วคราวช่วยซ่อน IP ของฉันได้หรือไม่?
ไม่ อีเมลชั่วคราวช่วยซ่อนที่อยู่อีเมลหลักของคุณ แต่ไม่ซ่อนตัวตนเครือข่ายของคุณ
ฉันสามารถกู้คืนกล่องจดหมายที่หมดอายุได้หรือไม่?
โดยทั่วไปแล้วไม่สามารถได้
ควรใช้อีเมลชั่วคราวสำหรับธุรกรรมธนาคารหรือไม่?
ไม่ ควรใช้บัญชีอีเมลถาวรและปลอดภัยสำหรับบริการทางการเงิน
นักพัฒนาสามารถใช้อีเมลชั่วคราวได้หรือไม่?
ได้ มันมีประโยชน์เป็นพิเศษสำหรับการทดสอบแอปพลิเคชัน การควบคุมคุณภาพ (QA) การทดสอบอีเมลธุรกรรม และกระบวนการลงทะเบียนอัตโนมัติ
อีเมลชั่วคราวเหมือนกับอีเมลแอลลิสหรือไม่?
ไม่ครับ กล่องจดหมายชั่วคราวจะหมดอายุ ส่วนอีเมลแอลลิสมักจะส่งต่ออีเมลไปยังกล่องจดหมายถาวรและสามารถใช้งานได้ระยะยาว
อีเมลชั่วคราวสามารถป้องกันสแปมได้หรือไม่?
มันสามารถลดปริมาณสแปมที่เข้าสู่กล่องจดหมายหลักของคุณได้อย่างมาก โดยการแยกการลงทะเบียนที่มีค่าต่ำและเพื่อการส่งเสริมการขาย
ข้อสรุป
อีเมลชั่วคราวเป็นเครื่องมือปกป้องความเป็นส่วนตัวที่เรียบง่ายแต่ทรงพลังเมื่อใช้อย่างถูกต้อง
ประโยชน์ที่ใหญ่ที่สุดของมันมาจากการลดการเปิดเผยข้อมูลที่ไม่จำเป็น
แทนที่จะใช้ที่อยู่อีเมลถาวรเดียวบนเว็บไซต์หลายร้อยแห่ง อีเมลชั่วคราวช่วยให้คุณสามารถแยกการโต้ตอบระยะสั้นได้
หากใช้อย่างถูกต้อง อีเมลชั่วคราวสามารถช่วย:
- ลดสแปม
- ปกป้องกล่องจดหมายหลักของคุณ
- ลดการใช้ข้อมูลระบุตัวตนซ้ำ
- จำกัดการเปิดเผยข้อมูลเมื่อเกิดการรั่วไหล
- แยกอัตลักษณ์ออนไลน์
- ปรับปรุงการทดสอบแอปพลิเคชัน
- ลดรอยเท้าดิจิทัลในระยะยาว
แต่ที่อยู่อีเมลชั่วคราวมีข้อจำกัด
ไม่ควรใช้สำหรับบัญชีที่ละเอียดอ่อน การกู้คืนบัญชีในระยะยาว บริการทางการเงิน การจัดเก็บข้อมูลบนคลาวด์ หรือสิ่งใดก็ตามที่คุณไม่สามารถรับความสูญเสียได้
โมเดลความปลอดภัยที่ดีที่สุดไม่ใช่การแทนที่ที่อยู่อีเมลหลักของคุณ
แต่คือการสร้างชั้นป้องกัน:
อีเมลหลัก
 ↓
บริการที่เชื่อถือได้และสำคัญ

ชื่ออีเมลอื่น / อีเมลรอง
 ↓
บริการระยะยาวแต่มีความเสี่ยงต่ำ

อีเมลชั่วคราว
 ↓
การโต้ตอบแบบใช้แล้วทิ้งและระดับความเชื่อถือต่ำ
วิธีการนี้ผสมผสานความเป็นส่วนตัว ความสะดวกสบาย และหลักการความปลอดภัยทางไซเบอร์ที่ปฏิบัติได้จริง
อีเมลชั่วคราวจะทำงานได้ดีที่สุดเมื่อคุณใช้มันตามชื่อของมันอย่างแท้จริง:
ชั่วคราว